Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-1357-Lab — Laboratório Docker local para comparar versões vulneráveis e corrigidas do WPvivid Backup & Migration (CVE-2026-1357) para verificação educacional e pesquisa defensiva. | Kitploit
Ferramentas/GitHubGitHub/rootdirective-sec/cve-2026-1357-lab
Segurança de ContêineresAnálise de VulnerabilidadesSegurança WebAprendizado e EducaçãoLabs e Prática
GitHubrootdirective-sec/cve-2026-1357-lab

CVE-2026-1357-Lab

Laboratório Docker local para comparar versões vulneráveis e corrigidas do WPvivid Backup & Migration (CVE-2026-1357) para verificação educacional e pesquisa defensiva.

Compartilhar
Ver Repositório
40há 8 mesesAinda não revisado

CVE-2026-1357 — WPvivid Backup & Migration (Laboratório Docker Vulnerável vs Corrigido)

Laboratório Docker local apenas para comparar WPvivid Backup & Migration:

  • Vulnerável: 0.9.123
  • Corrigido: 0.9.124

Construído para prática de aprendizado (configuração de laboratório, verificação, logs, anotações). Qualquer coisa relacionada a PoC destina-se a ser executada apenas dentro deste laboratório em localhost.


Segurança e escopo

  • Execute isso apenas na sua própria máquina (localhost + rede Docker).
  • Não ataque sites/sistemas reais que você não possui ou para os quais não tem permissão explícita para testar.
  • Este repositório trata de um laboratório reproduzível + artefatos verificáveis (não é um guia de exploração).

Início rápido

docker compose up -d

Abra:

  • Vulnerável: http://localhost:8081
  • Corrigido: http://localhost:8082

Admin (pré-configurado automaticamente):

  • usuário: admin
  • senha: admin

Redefinir tudo:

docker compose down -v

Verificação

Gerar a chave WPvivid (manual, via interface)

  1. Faça login em http://localhost:8081/wp-admin/ (ou :8082)
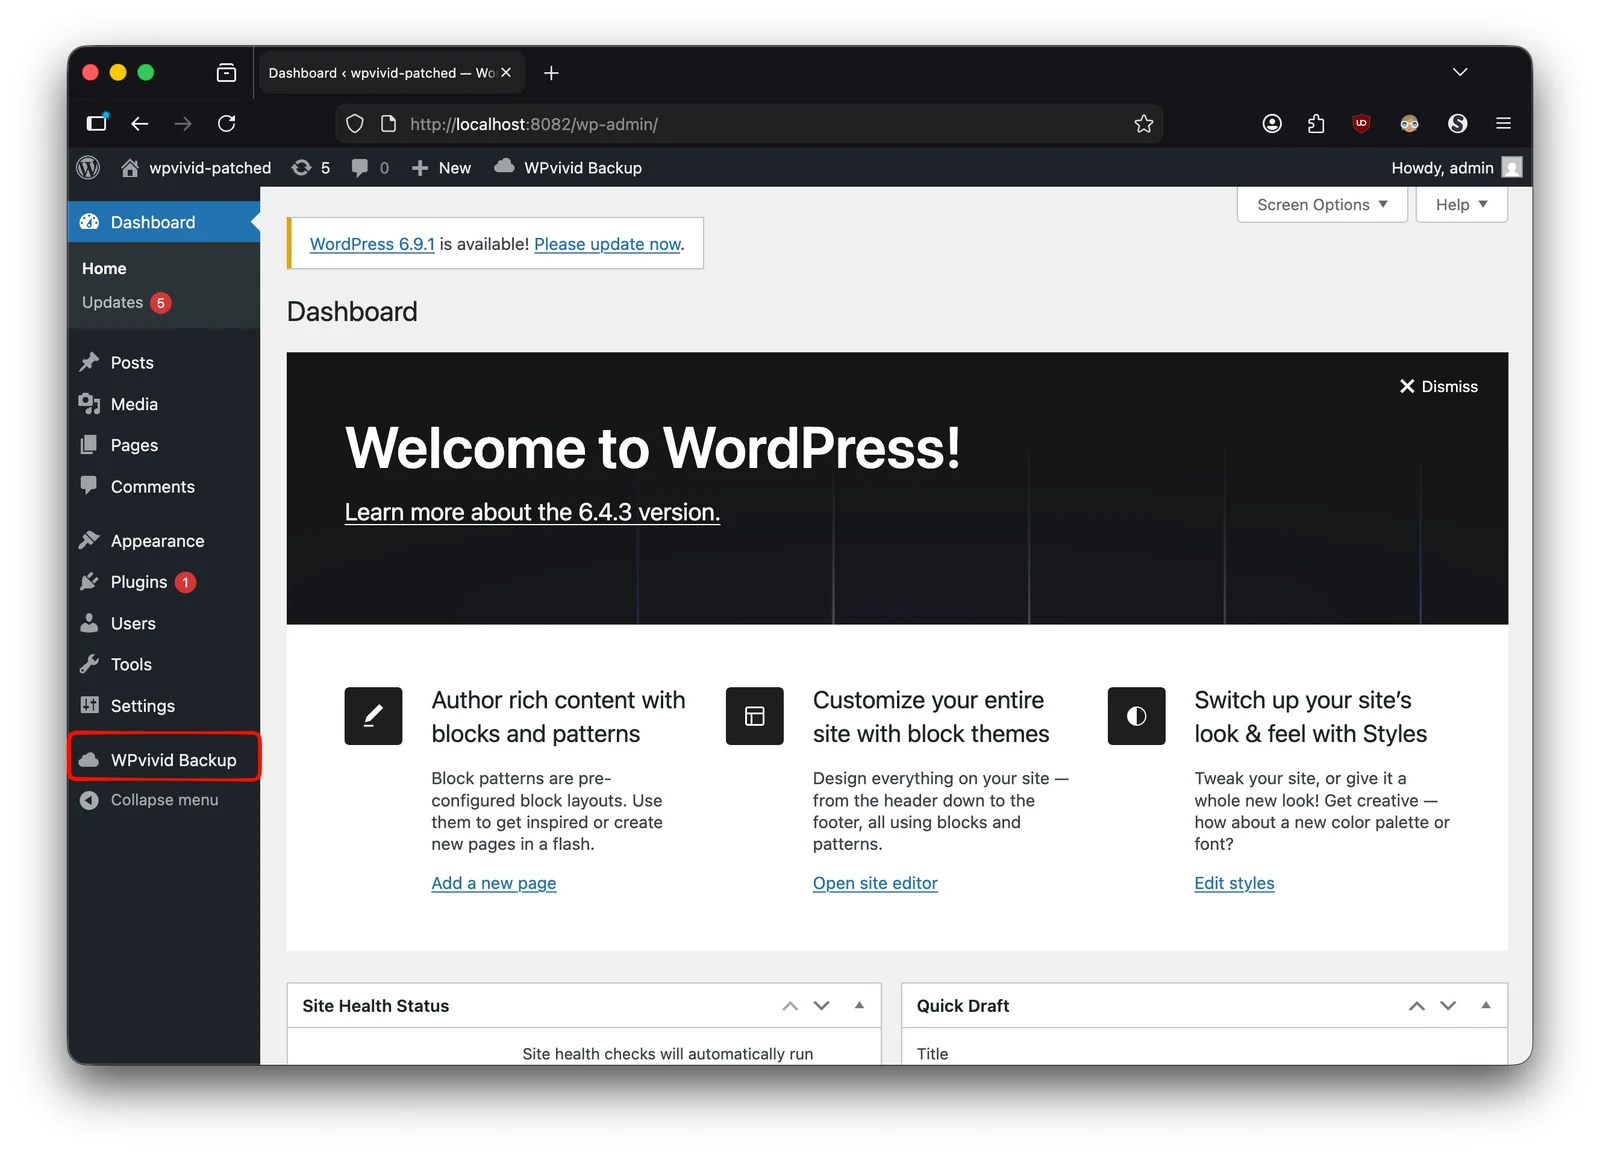
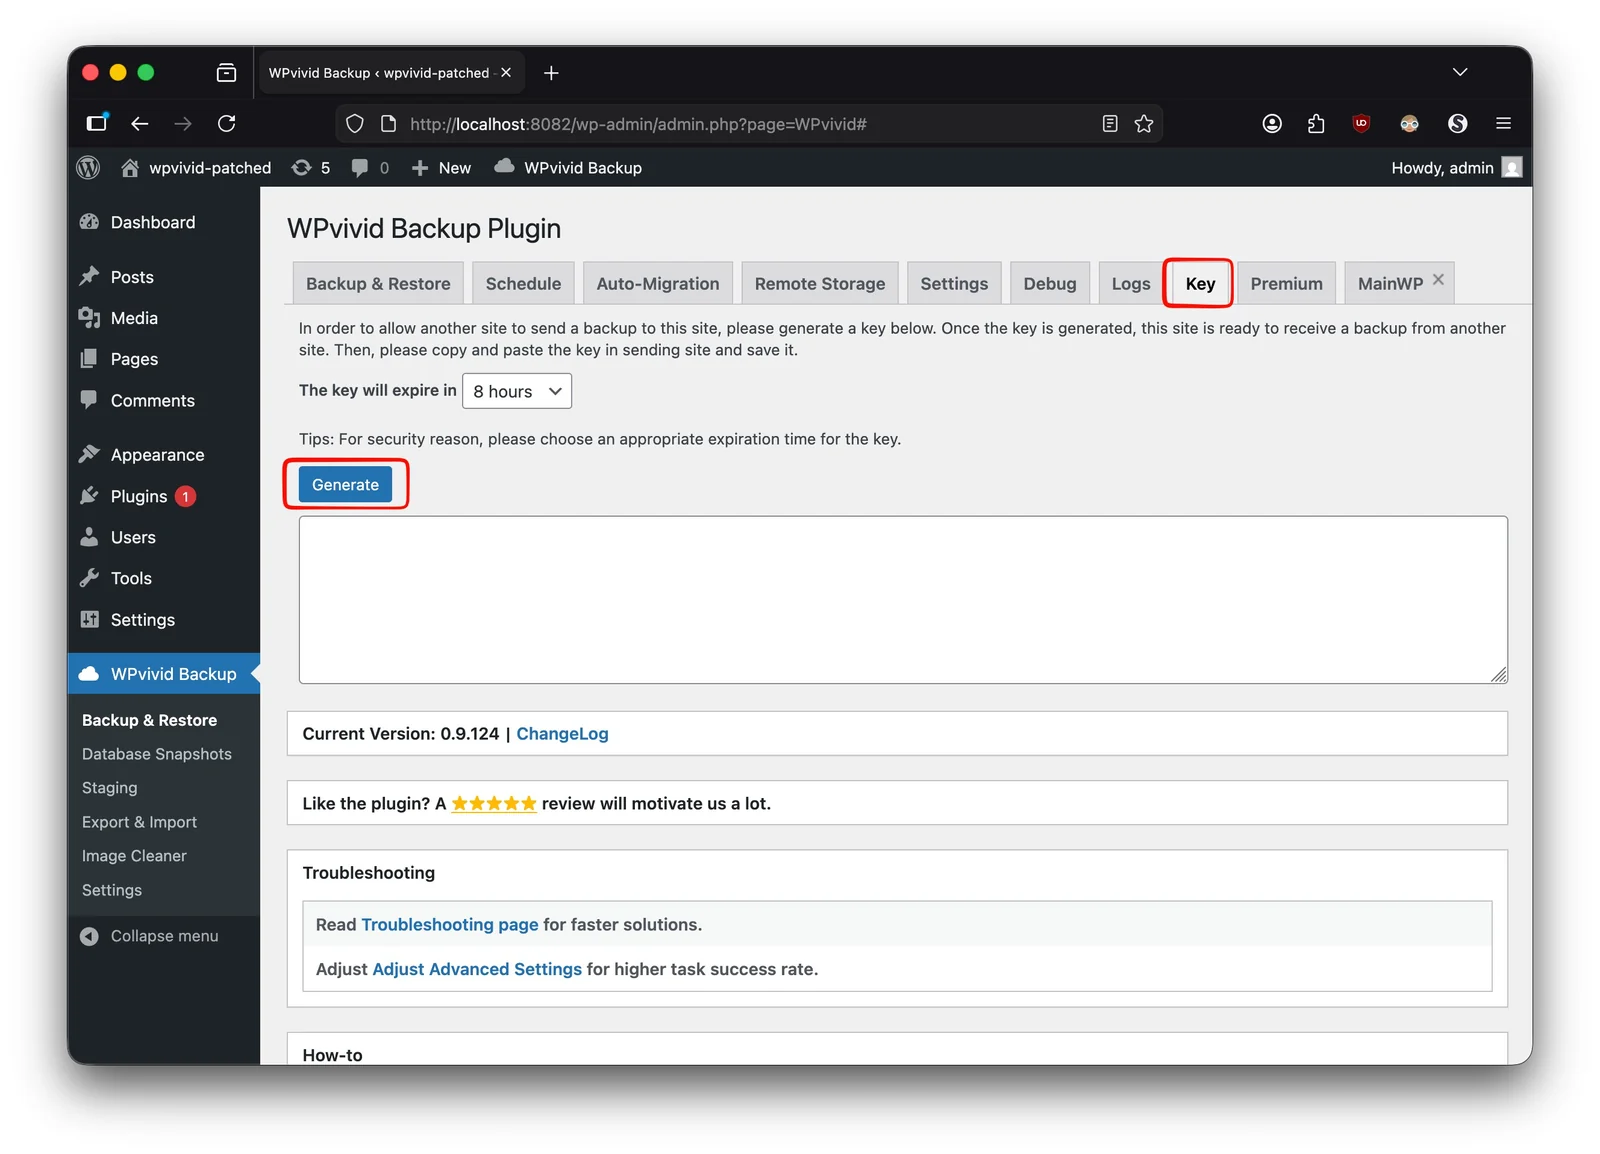
  2. Vá para WPvivid Backup → Configurações → Chave
  3. Gere uma chave

página principal chave


Capturas de tela

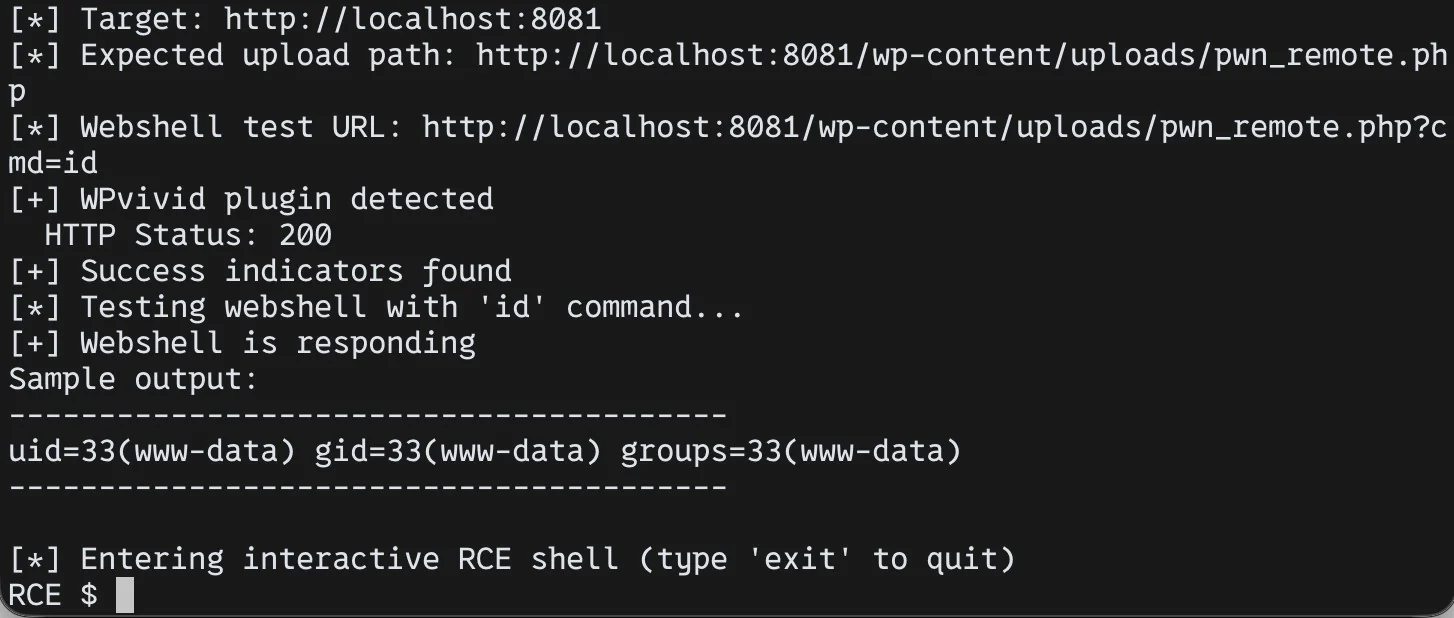
Vulnerável: vuln

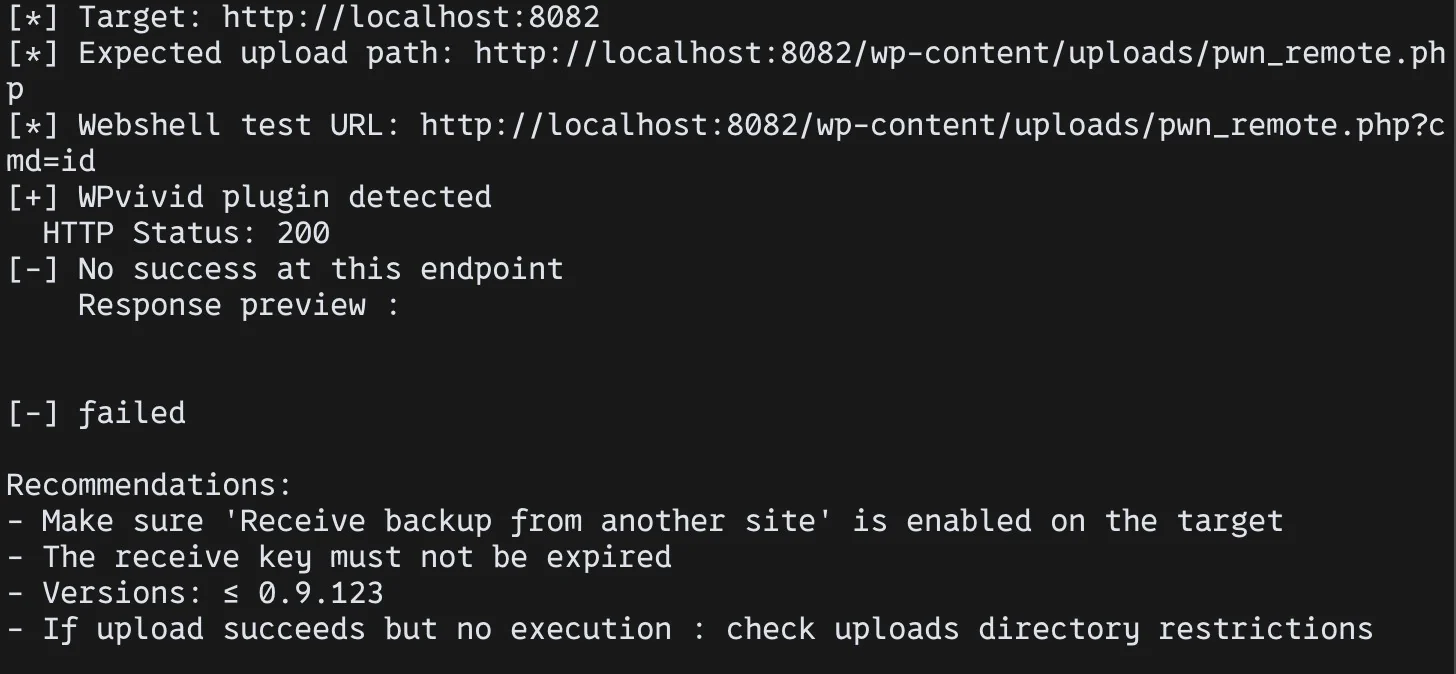
Corrigido: patched


Créditos / Referências

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-1357
  • Referência original do PoC: https://github.com/LucasM0ntes/POC-CVE-2026-1357

Aviso legal

Este repositório é para pesquisa defensiva, educação e verificação reproduzível em um ambiente controlado. Não o use contra sistemas que você não possui ou para os quais não tem permissão para testar.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →