
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
13876 resultados
log4jhound preview

log4jhound

GitHubmebibite/log4jhound

Criado após a divulgação do CVE-2021-44228. Script Bash que detecta ocorrências de Log4j em seus projetos e sistemas, permitindo obter informações…
static-analysisvulnerability-scannerscode-analysis+2
há 4 anos
gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV preview

gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV

GitHubmarklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv

Analisa aplicações em busca da vulnerabilidade Log4Shell (CVE-2021-44228) para identificar sistemas em risco de execução remota de código.
vulnerability-scannersexploitationinformation-gathering+2
há 4 anos
log4j-scanner preview

log4j-scanner

GitHubmanishkanyal/log4j-scanner

Um scanner de vulnerabilidades Log4j é usado para identificar o CVE-2021-44228 e o CVE_2021_45046
vulnerability-scannersexploitationwaf-bypass+3
1há 4 anos
CVE-2026-31431-Copy-Fail-Detection-Toolkit preview

CVE-2026-31431-Copy-Fail-Detection-Toolkit

GitHubmakitos666/cve-2026-31431-copy-fail-detection-toolkit

Kit de detecção e análise para o CVE-2026-31431 LPE no Linux, fornecendo scanners em Python e PowerShell, regras YARA e análise forense para detecção…

container-securityvulnerability-analysisforensics+2
há 6 meses
CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script preview

CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script

GitHubliamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script

Script de detecção para CVE-2026-31431 (Copy Fail) que verifica a versão do kernel, presença de patch, configurações do kernel, disponibilidade de…
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
26há 6 meses
DirtyFrag-Detector preview

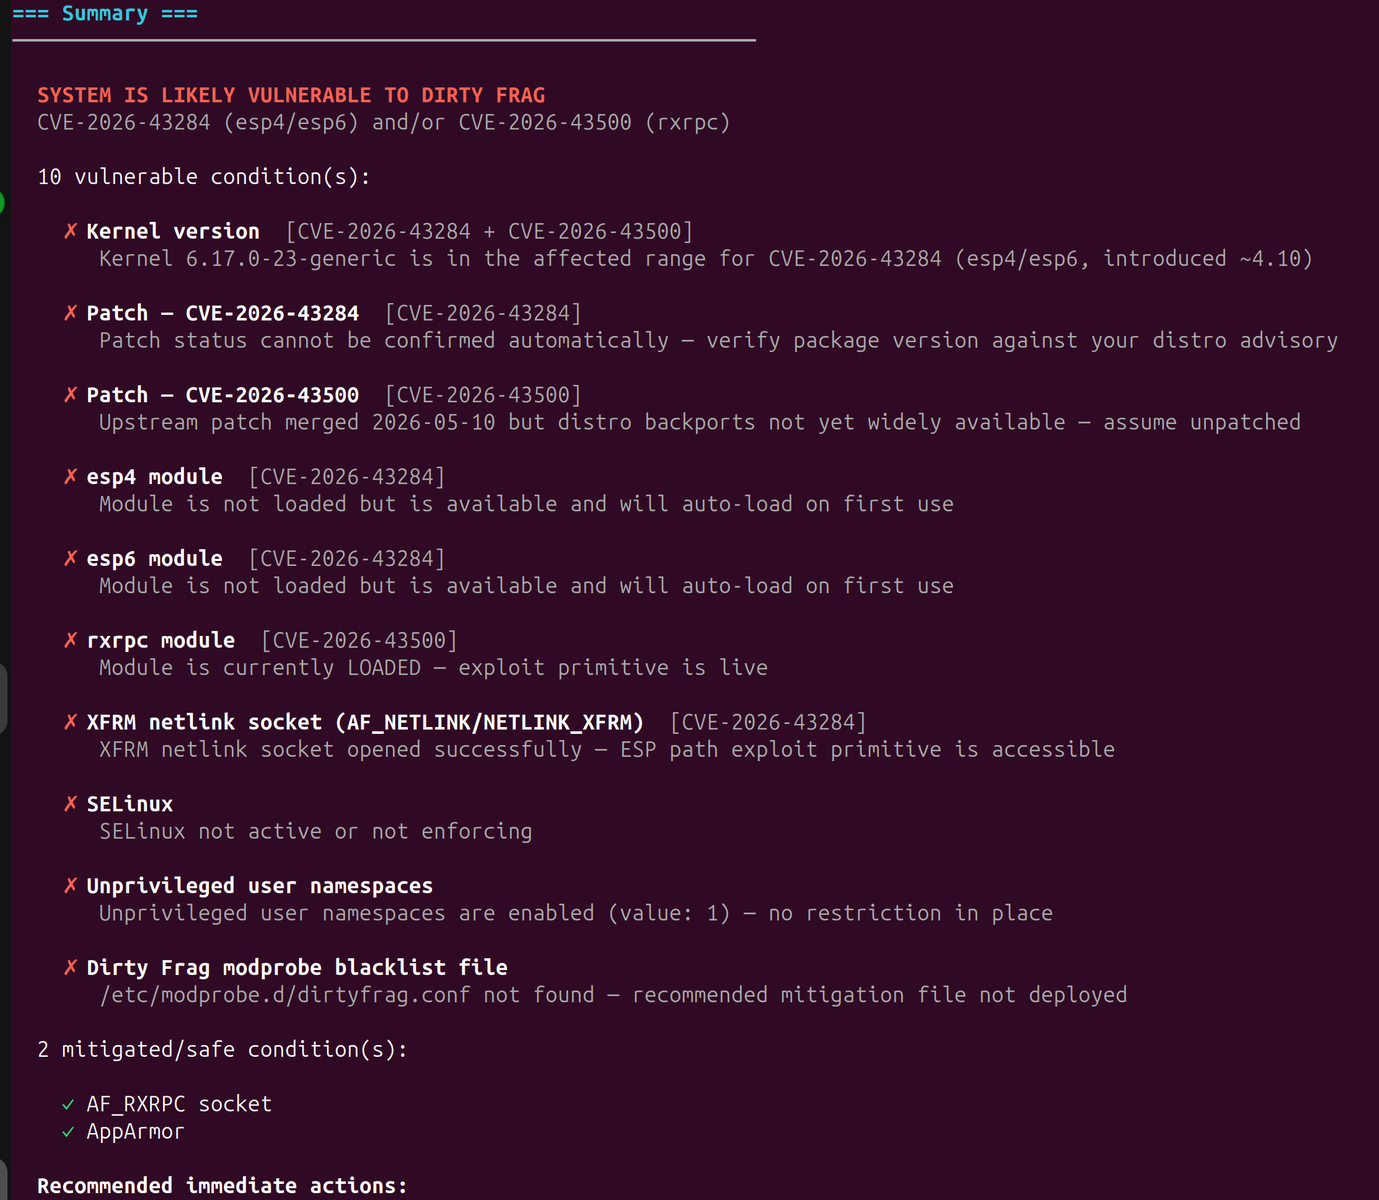
DirtyFrag-Detector

GitHubliamromanis101/dirtyfrag-detector

CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script de detecção de patch benigno e mitigação
defensive-toolsvulnerability-scannersvulnerability-analysis+2
15há 5 meses
wheelaudit preview

wheelaudit

GitHubkriskimmerle/wheelaudit

# Scanner de Segurança para Arquivos Python Wheel — analisa arquivos .whl em busca de problemas de segurança antes da instalação. Detecta path…
static-analysisvulnerability-analysiscode-analysis+5
3há 8 meses
NoPacScan preview

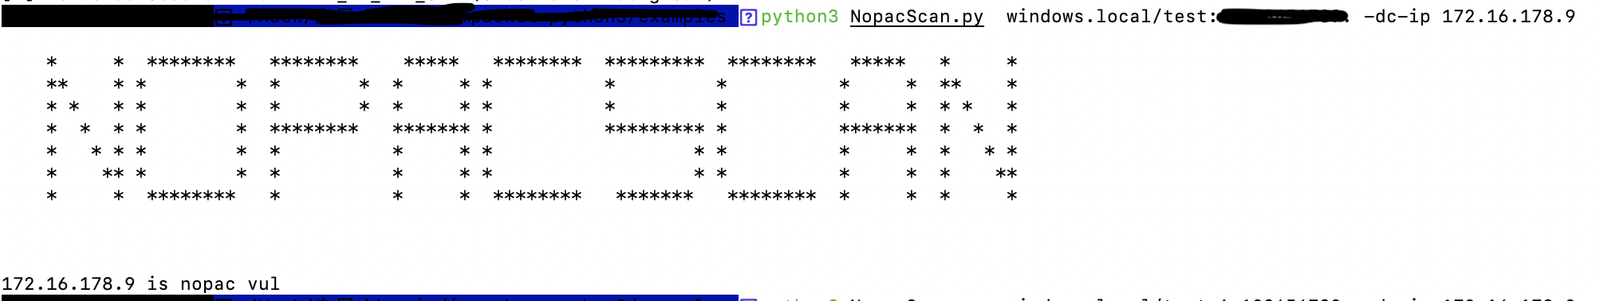
NoPacScan

GitHubknightswd/nopacscan

Scaneia controladores de domínio do Active Directory em busca de CVE-2021-42287 e CVE-2021-42278 consultando DNS para todos os DCs e analisando…
vulnerability-scannersexploitationnetwork-security+2
87há 4 anos
copy-fail-CVE-2026-31431-IOC preview

copy-fail-CVE-2026-31431-IOC

GitHubkadir/copy-fail-cve-2026-31431-ioc

Kit de detecção, mitigação e IOC para o Copy Fail CVE-2026-31431, escalonamento de privilégios no page-cache do kernel Linux.
ioc-managementvulnerability-analysisforensics+2
31há 6 meses
automerge-test preview

automerge-test

GitHubjwde/automerge-test

Um repositório de teste mínimo para a funcionalidade de auto-merge, referenciando uma variante de CVE.
general-purpose-utilities
há 7 meses
Search-log4Jvuln-AppScanSTD preview

Search-log4Jvuln-AppScanSTD

GitHubjrocia/search-log4jvuln-appscanstd

Este script Pwsh executa verificações do AppScan Standard contra uma lista de sites (URLs.txt) verificando a vulnerabilidade Log4J (CVE-2021-44228)
vulnerability-scannersvulnerability-analysisscripting-automation+1
há 4 anos
codeql-sample-polkit preview

codeql-sample-polkit

GitHubhohn/codeql-sample-polkit

Todas as etapas de exploração do polkit CVE-2021-4034 usando codeql
static-analysisvulnerability-analysiscode-analysis+2
2há 4 anos
log4j preview

log4j

GitHubhassaanahmad813/log4j

Scanner Python multithread que deteta o Log4Shell (CVE-2021-44228) ao enviar pedidos HTTP personalizados com payloads JNDI e monitorizando callbacks…

vulnerability-scannersexploitationinformation-gathering+2
há 4 anos
dirty-frag-check preview

dirty-frag-check

GitHubhaydenjames/dirty-frag-check

Leitor somente leitura para CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilidades de root local no kernel Linux
vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
5há 5 meses
cve-scanner preview

cve-scanner

GitHubhargabyte/cve-scanner

Scanner local de CVEs para OpenClaw que verifica versões contra 522+ vulnerabilidades conhecidas, exibe CVEs recentes de severidade ALTA e recomenda…
defensive-toolsvulnerability-scannersvulnerability-analysis+3
3há 7 meses
CVE-2025-49844-discovery preview

CVE-2025-49844-discovery

GitHubgopinaath/cve-2025-49844-discovery

Audita clusters AWS ElastiCache Redis/Valkey quanto à exposição de rede, verificando rotas de VPC, sub-rede e internet gateway em várias contas e…
vulnerability-scannersconfiguration-auditinginformation-gathering+2
há 1 ano
copy-fail-cve-2026-31431 preview

copy-fail-cve-2026-31431

GitHubeffiesec/copy-fail-cve-2026-31431

Scanner Linux passivo de hosts que classifica a exposição ao CVE-2026-31431 por meio da versão do kernel, changelog da distribuição, status do módulo…

vulnerability-scannersvulnerability-analysisconfiguration-auditing
há 6 meses
harden-docker-seccomp preview

harden-docker-seccomp

GitHubdevstuff/harden-docker-seccomp

Mitigação do Docker para CVE-2026-31431 ('Copy Fail'). Inclui também modelos Kubernetes.

cloud-infrastructure-securitydefensive-toolscontainer-security+3
2há 6 meses
Anterior1…656667…100Próximo