

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
NoPacScan — Scaneia controladores de domínio do Active Directory em busca de CVE-2021-42287 e CVE-2021-42278 consultando DNS para todos os DCs e analisando estruturas PAC para o tipo 0x10, melhorando a precisão da detecção em relação aos métodos LDAP/SAMR. | Kitploit
Ferramentas/GitHubGitHub/knightswd/nopacscan
Scanners de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAutenticação
GitHubknightswd/nopacscan

NoPacScan

Scaneia controladores de domínio do Active Directory em busca de CVE-2021-42287 e CVE-2021-42278 consultando DNS para todos os DCs e analisando estruturas PAC para o tipo 0x10, melhorando a precisão da detecção em relação aos métodos LDAP/SAMR.

Ver Repositório
871438há 4 anosRevisado pelo Kitploit
Compartilhar

NoPacScan

NoPacScan é um scanner para CVE-2021-42287/CVE-2021-42278, ele verifica mais controladores de domínio do que o script original e é mais preciso que ele. Ele verifica os DCs com a pesquisa DNS _msdcs.aaa.com, o que é melhor que LDAP e SAMR, e automaticamente verifica todos os DCs que encontrar. Se você usar LDAP ou SAMR, talvez perca alguns DCs que foram removidos do DC primário. Para maior precisão, ele verifica o PAC onde o tipo é igual a 0x10, que é o principal patch da Microsoft para esta vulnerabilidade.

Scanner de vulnerabilidade Nopac, comparado a outros scanners, ele consegue verificar mais DCs com maior precisão. Ele obtém todos os controladores de domínio por meio da consulta DNS _msdcs.aaa.com (em comparação com a obtenção via protocolo SAMR com LDAP de outros scripts, a consulta DNS consegue encontrar DCs que já saíram do domínio, mas não foram removidos do DNS). Em seguida, ele verifica automaticamente todos os DCs obtidos. O principal método de verificação de vulnerabilidade é obter o arquivo PAC descriptografado e procurar se há uma estrutura do tipo 0x10 nele. (Principal local de aplicação do patch da Microsoft)

Instalação

Python3.5+impacket

  • pip install aiodns

Uso

usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with 

Verificação

python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9

verificação com um dc-ip (com este ip de DC, ele encontrará mais DCs por meio da pesquisa DNS e verificará automaticamente outros DCs). Se você tiver um ip de DNS, pode adicioná-lo com -dns-ip.

Ao passar o endereço do controlador de domínio via dc-ip, a consulta DNS será feita por padrão através do servidor DNS do DC, e todos os DCs encontrados serão verificados automaticamente.
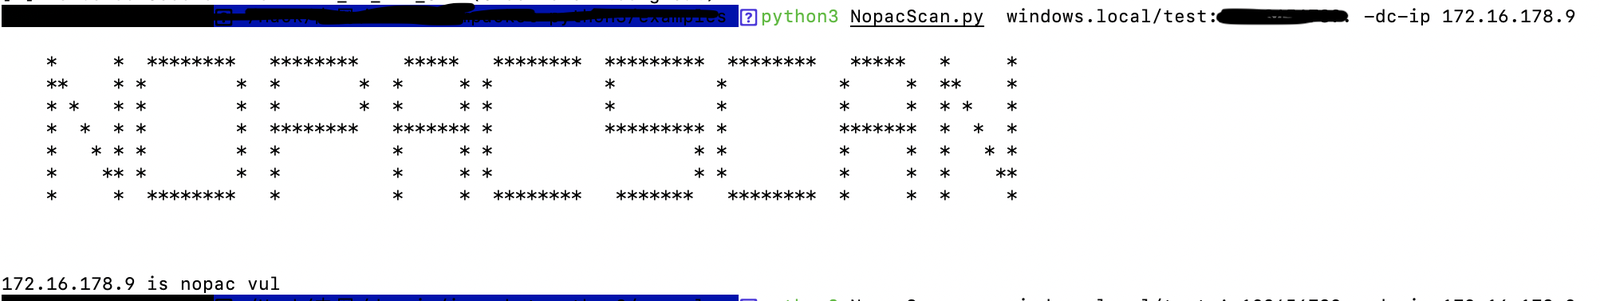

image-20220215180717215

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





