

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/haydenjames/dirty-frag-check
Scanners de VulnerabilidadesAnálise de VulnerabilidadesAuditoria de ConfiguraçãoDevSecOpsResposta a Incidentes
GitHubhaydenjames/dirty-frag-check

dirty-frag-check

Leitor somente leitura para CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilidades de root local no kernel Linux

Ver Repositório
668há 6 mesesAinda não revisado
Compartilhar

Verificação de Dirty Frag (CVE-2026-43284 / CVE-2026-43500)

Verificador somente leitura para as vulnerabilidades de root local "Dirty Frag" do kernel Linux (CVE-2026-43284, CVE-2026-43500). Verifica a versão do kernel, o estado dos módulos, o livepatch do KernelCare e qualquer blacklist de modprobe que você tenha adicionado. Não executa código de exploit.

Complemento do CVE-2026-31431-check.
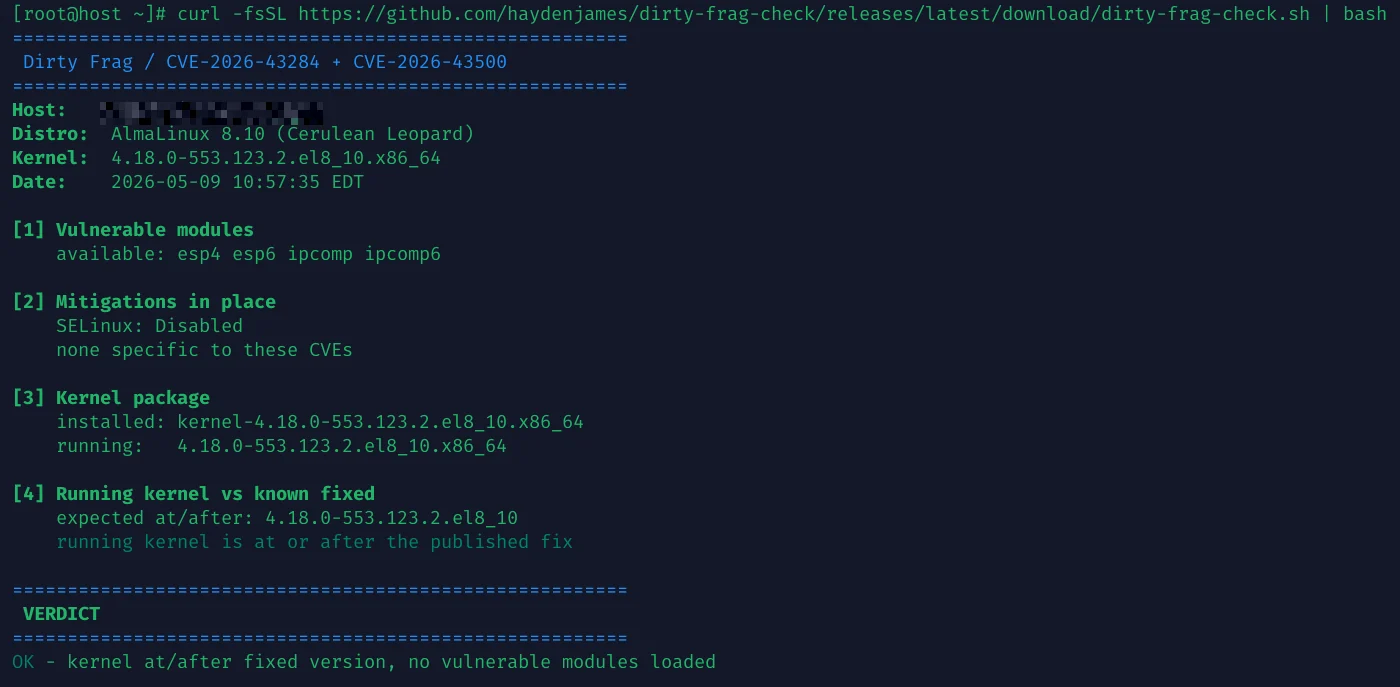
Exemplo de saída no AlmaLinux 8.10

Atenção: isto é uma heurística. Um veredito verde não é uma garantia. Faça uma verificação cruzada com o aviso da sua distribuição antes de considerar um host seguro. MIT, sem garantia.

Execução rápida

curl -fsSL https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh | bash

Leia primeiro se você não confia em canalizar para o bash:

curl -fsSLO https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh
less dirty-frag-check.sh
chmod +x dirty-frag-check.sh && ./dirty-frag-check.sh

Fixar em uma tag de release para controle de mudanças: https://raw.githubusercontent.com/haydenjames/dirty-frag-check/v1.0.4/dirty-frag-check.sh.

-q para saída de frota em uma linha. -h para ajuda. Saída 0 ok, 1 vulnerável, 2 desconhecido.

Uso em frota

# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < dirty-frag-check.sh

# ansible
ansible all -m script -a "dirty-frag-check.sh -q"

Os códigos de saída (0 ok, 1 vulnerável, 2 desconhecido) funcionam com qualquer ferramenta que agregue por status.

Requisitos

bash 4+, além dos usuais awk/grep/sed/lsmod/modprobe. Não é necessário root para a verificação em si. Aplicar mitigações exige root.

O que ele verifica

  1. Estado dos módulos. Se os módulos implicados pelo aviso — esp4, esp6, ipcomp, ipcomp6 (CVE-2026-43284) e rxrpc (CVE-2026-43500) — estão carregados, disponíveis ou ausentes.
  2. Mitigações. Procura por arquivos de blacklist do modprobe e verifica se a blacklist realmente prevalece via modprobe -n -v. Relata o status do SELinux e do AppArmor. Detecta o livepatch do KernelCare via kcarectl --patch-info.
  3. Pacote do kernel vs. em execução. Detecta o caso em que você instalou um kernel corrigido mas ainda não reiniciou nele.
  4. Kernel em execução vs. versão conhecida como corrigida. Para distribuições da família RHEL (AlmaLinux, Rocky, RHEL, CloudLinux), compara uname -r com a versão corrigida publicada pelo fornecedor para aquela release. Melhor esforço; verifique no rastreador da sua distribuição.

Vereditos

  • OK — livepatch do KernelCare aplicado, kernel em execução na/ após a correção publicada, ou todos os módulos relevantes em blacklist.
  • MITIGADO — kernel sem correção, mas todos os módulos de alcance estão em blacklist, então o bug não pode ser acionado. Corrija quando puder.
  • REINICIALIZAÇÃO NECESSÁRIA — kernel corrigido instalado, você ainda está no antigo.
  • VULNERÁVEL — kernel em execução verificado como mais antigo que a correção e uma atualização de kernel está disponível, ou módulos carregados com uma atualização pendente.
  • AGUARDANDO CORREÇÃO DO FORNECEDOR — kernel em execução mais antigo que a correção upstream, nenhuma atualização de kernel disponível no momento. Comum no Rocky/CloudLinux ficando uma build atrás do AlmaLinux, ou quando a distribuição faz backport com uma string de versão diferente.
  • EM RISCO — host gerenciado pelo KernelCare sem o livepatch do Dirty Frag ainda, ou módulos disponíveis com uma atualização pendente.
  • PROVAVELMENTE CORRIGIDO — módulos carregados, mas o kernel em execução está na/ após a correção publicada. O script não consegue inspecionar o nível de correção de um módulo carregado; ele se baseia nos metadados do fornecedor.
  • DESCONHECIDO — sem tabela de versões corrigidas para esta distribuição (Ubuntu, Debian, TuxCare ELS) e sem outro sinal forte. Faça verificação cruzada no rastreador da distribuição.

Mitigação provisória

Use isto quando sua distribuição ainda não lançou uma atualização de kernel, ou quando você não pode reiniciar em breve e precisa descarregar os módulos de alcance:

sudo tee /etc/modprobe.d/disable-dirty-frag.conf <<'EOF'
install esp4 /bin/false
install esp6 /bin/false
install ipcomp /bin/false
install ipcomp6 /bin/false
install rxrpc /bin/false
EOF
sudo rmmod rxrpc ipcomp6 ipcomp esp6 esp4 2>/dev/null || true

Se o rmmod disser "module is in use", algo na máquina está usando ativamente IPsec ou AF_RXRPC (algumas VPNs, clientes AFS, strongSwan, Libreswan). Não force o descarregamento. Corrija o kernel e reinicie.

Usuários de KernelCare / TuxCare ELS: os livepatches para CVE-2026-43284 cobrem isto sem reinicialização. Verifique kcarectl --patch-info.

Alvos

Voltado para AlmaLinux 8/9/10, Rocky, RHEL, CloudLinux 8/9/10, Ubuntu, Debian e CentOS 7 (TuxCare ELS / KernelCare). A tabela de versões corrigidas é específica da família RHEL; Ubuntu/Debian recorrem à atualidade do gerenciador de pacotes. Confirme qualquer veredito verde no rastreador da sua distribuição.

Discussão

  • Aviso do AlmaLinux: Dirty Frag
  • CloudLinux / KernelCare: mitigação e atualização de kernel
  • cPanel: aviso de segurança
  • Tópico do fórum: script de verificação Dirty Frag (linuxcommunity.io)
  • Verificador complementar: CVE-2026-31431-check
  • Problemas: GitHub

Licença

MIT — veja LICENSE.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






