cve-2026-32746-mitigation

Ferramenta automatizada de mitigação para CVE-2026-32746, fornecendo reversão atômica, suporte a múltiplos firewalls (UFW, firewalld, nftables,…

Ferramenta automatizada de mitigação para CVE-2026-32746, fornecendo reversão atômica, suporte a múltiplos firewalls (UFW, firewalld, nftables,…

Scanner seguro para produção que detecta a exploração do CVE-2026-25177 (Colisão Unicode de SPN do AD) em Controladores de Domínio do Active…

Scanner passivo de vulnerabilidades para CVE-2026-1731 — BeyondTrust RS/PRA RCE pré-autenticação (CVSS 9.9). Apenas para uso educacional e defensivo.

ferramenta autorizada do ECOSYSTEM CYBERDUDEBIVASH para detetar CVE-2026-23550 no plugin WordPress Modular DS

Ferramenta de nível de produção para detetar e corrigir a CVE-2026-0622 (escalada de privilégios do Ghost Admin e exposição da chave mestra em…

Examina sistemas Linux em busca da vulnerabilidade de escalonamento de privilégios do Polkit (CVE-2021-4034) e fornece orientações de mitigação.

Ferramenta abrangente de detecção de vulnerabilidades para instâncias de automação de fluxos de trabalho n8n. Detecta a vulnerabilidade crítica…

Mitigação BPF-LSM para CVE-2026-31431 (Copy Fail) — nega a criação de sockets AF_ALG em todo o cluster

Ferramenta para pesquisar IOCs relacionados ao HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065

# Fork do OpenCode com segurança reforçada - Corrige CVE-2026-22812 (CVSS 8.8 RCE) que o upstream se recusa a corrigir

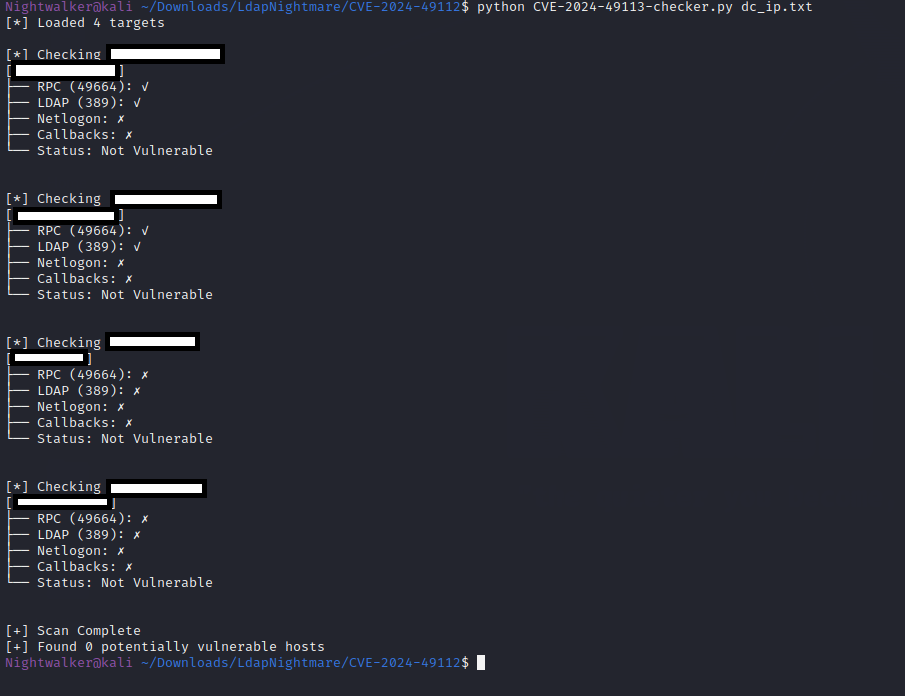
Verifica se um sistema é potencialmente vulnerável ao CVE-2024-49113 (LDAP Nightmare) testando a conectividade RPC, portas LDAP, serviço Netlogon e…

Scaneia projetos Angular em busca de vulnerabilidades XSS em elementos SVG e bindings inseguros, gerando um relatório de vulnerabilidades com números…

Detecção estática de bibliotecas log4j vulneráveis em servidores Windows, membros de um domínio AD.

Análise detalhada da CVE-2026-21510, uma bypass do recurso de segurança do Windows Shell que permite execução silenciosa de código por meio de links…

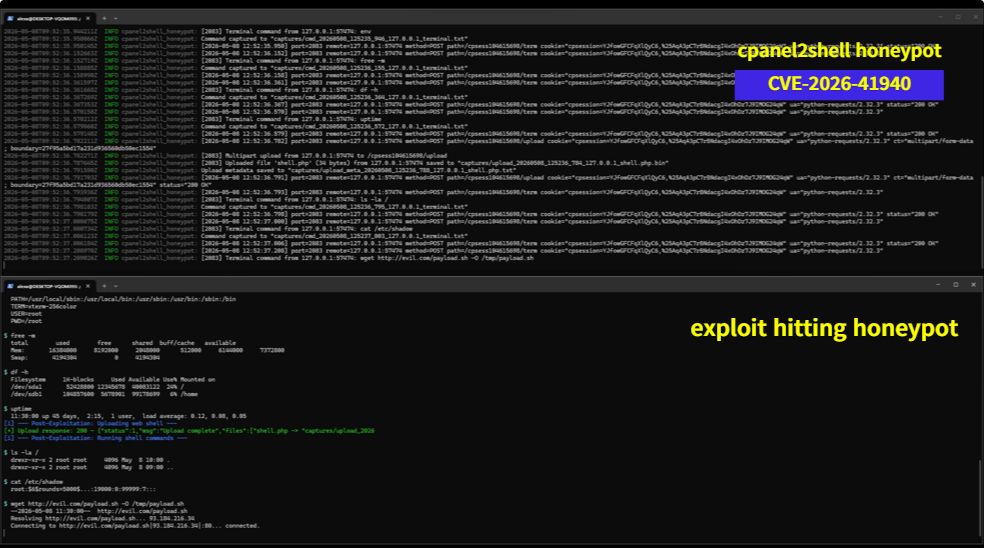
Um honeypot em Rust que simula uma instância vulnerável de cPanel/WHM para a CVE-2026-41940

# Scanner de Exposição e Potenciais Vulnerabilidades do Cisco SD-WAN (Fingerprinting Passivo) 2026

Fleet-scale CVE-2026-31431 audit and remediation orchestrator for Linux hosts via SSH, with strict host-key verification and multi-format reporting.

Um script para pesquisar, fazer scraping e escanear arquivos afetados pelo Apache Log4j CVE-2021-44228 usando Google dorks