
Windows-Privilege-Escalation-Notes
 saisathvik1/windows-privilege-escalation-notes
Il mio manuale sui concetti di escalation dei privilegi in Windows. Dai un'occhiata alla mia playlist, link:…
privilege-escalationpassword-attacksexploitation+5
59
saisathvik1/windows-privilege-escalation-notesIl mio manuale sui concetti di escalation dei privilegi in Windows. Dai un'occhiata alla mia playlist, link:…
 withsecurelabs/callstackspoofer
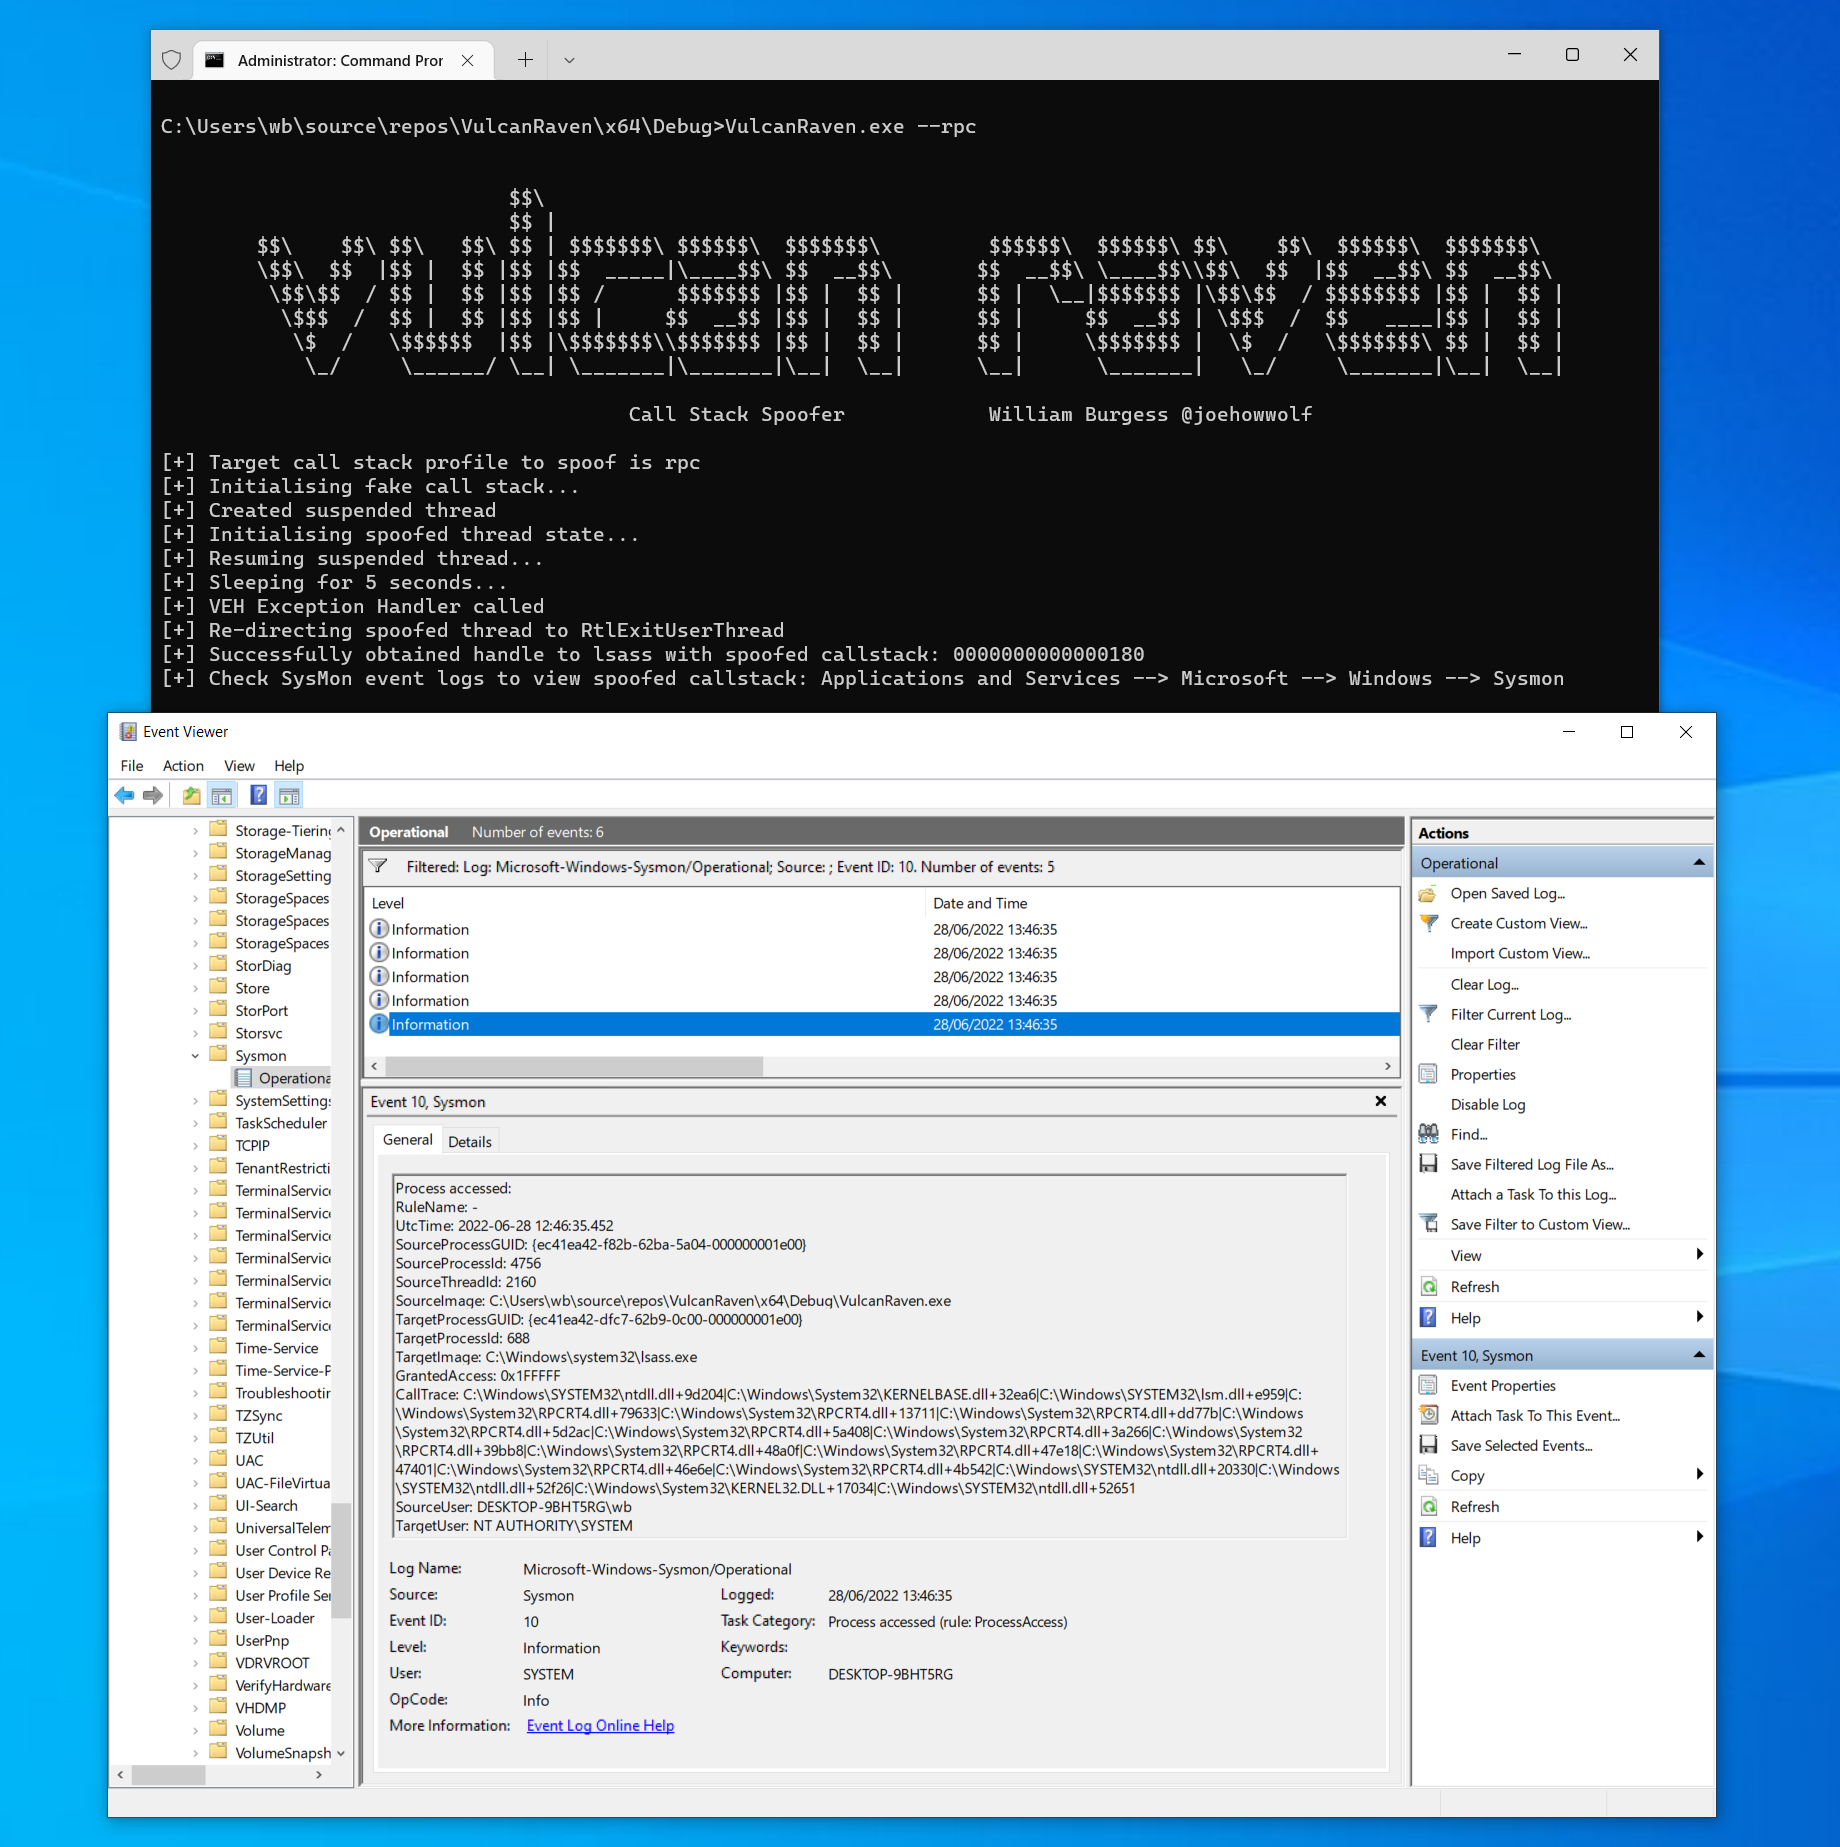
Un'implementazione PoC per falsificare stack di chiamate arbitrari quando si effettuano chiamate di sistema (ad es. ottenere un handle tramite…
 aniqfakhrul/powerview.py
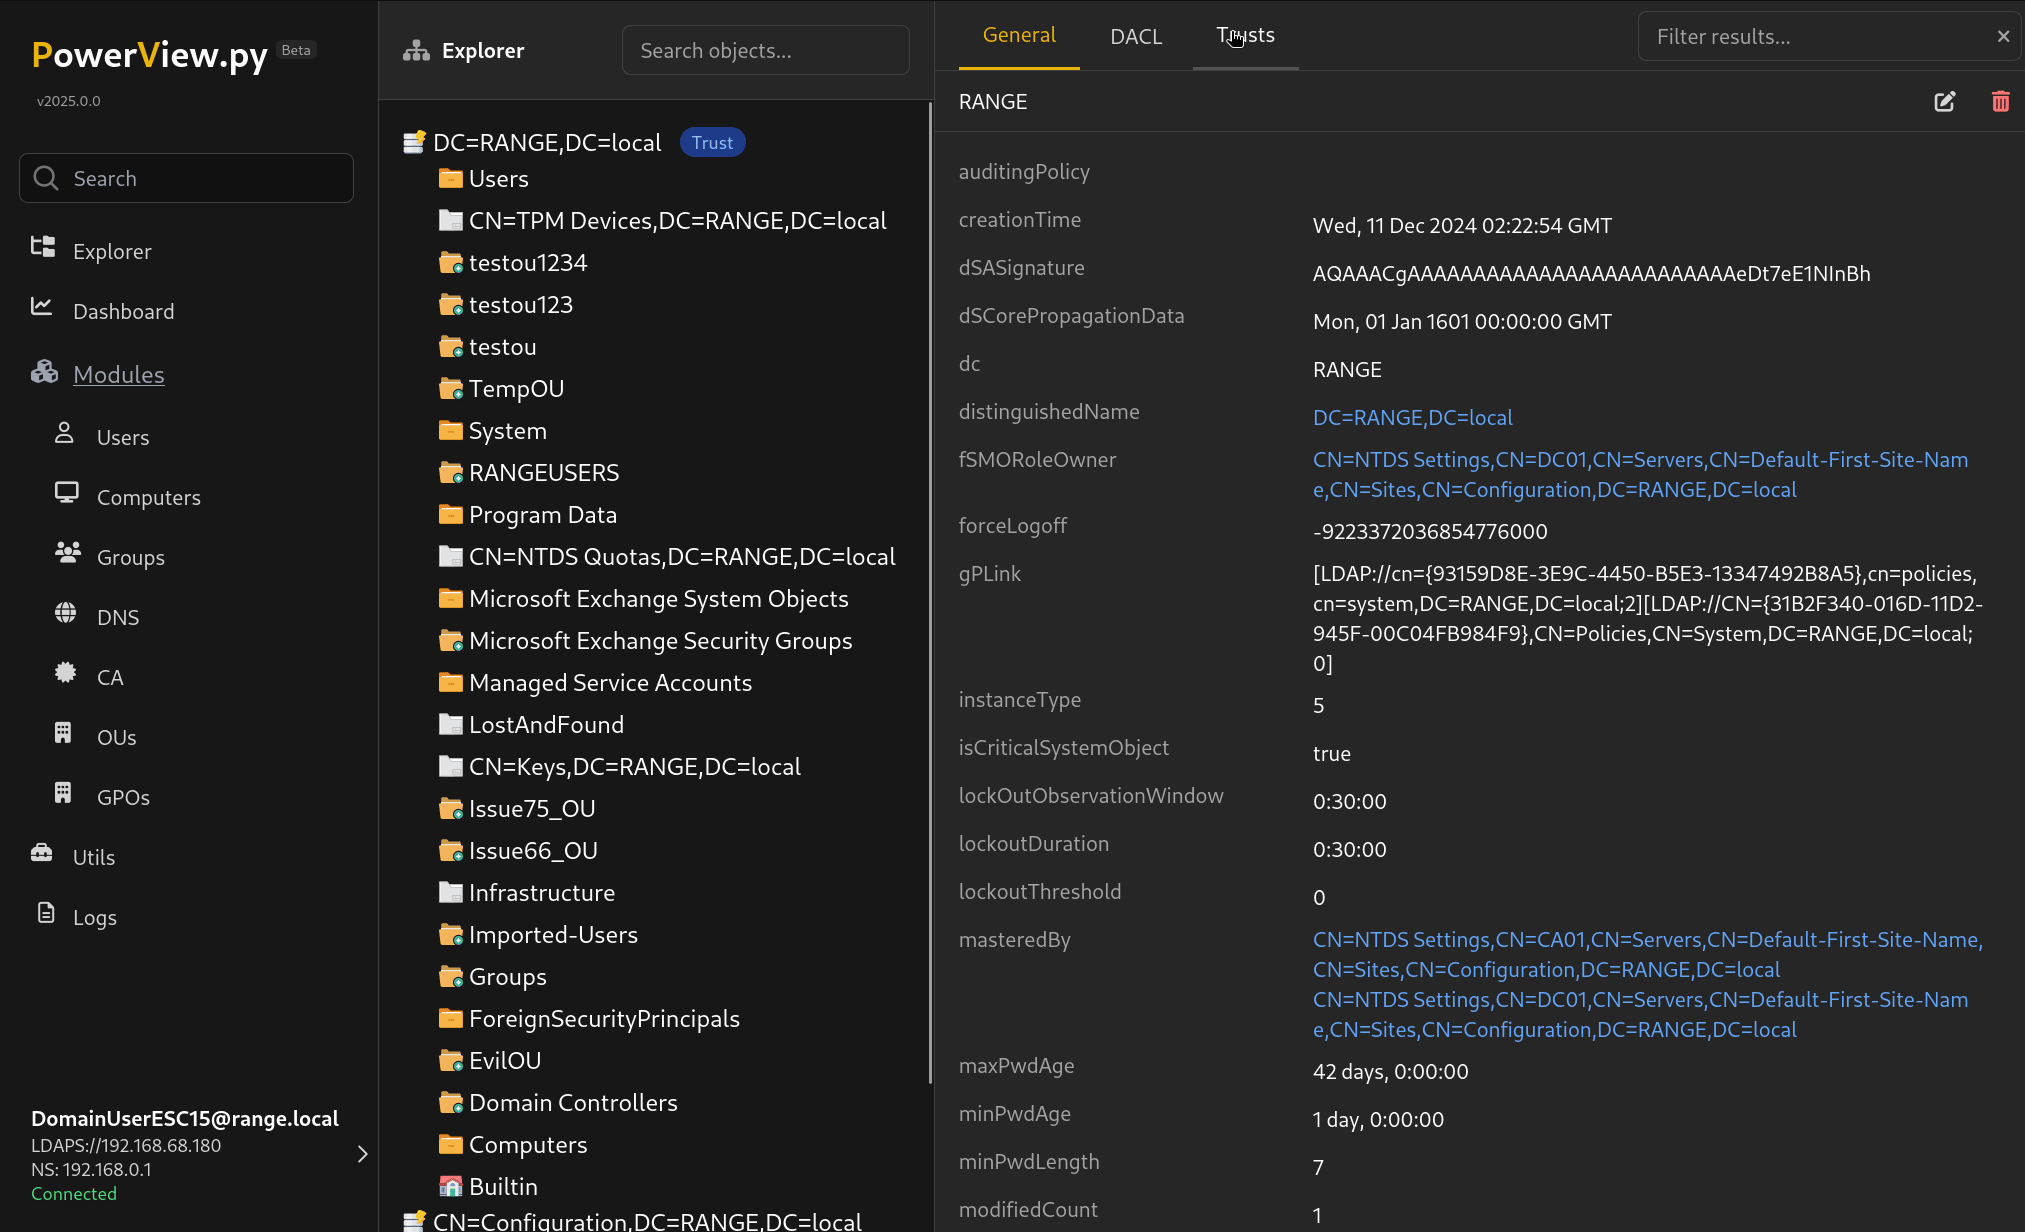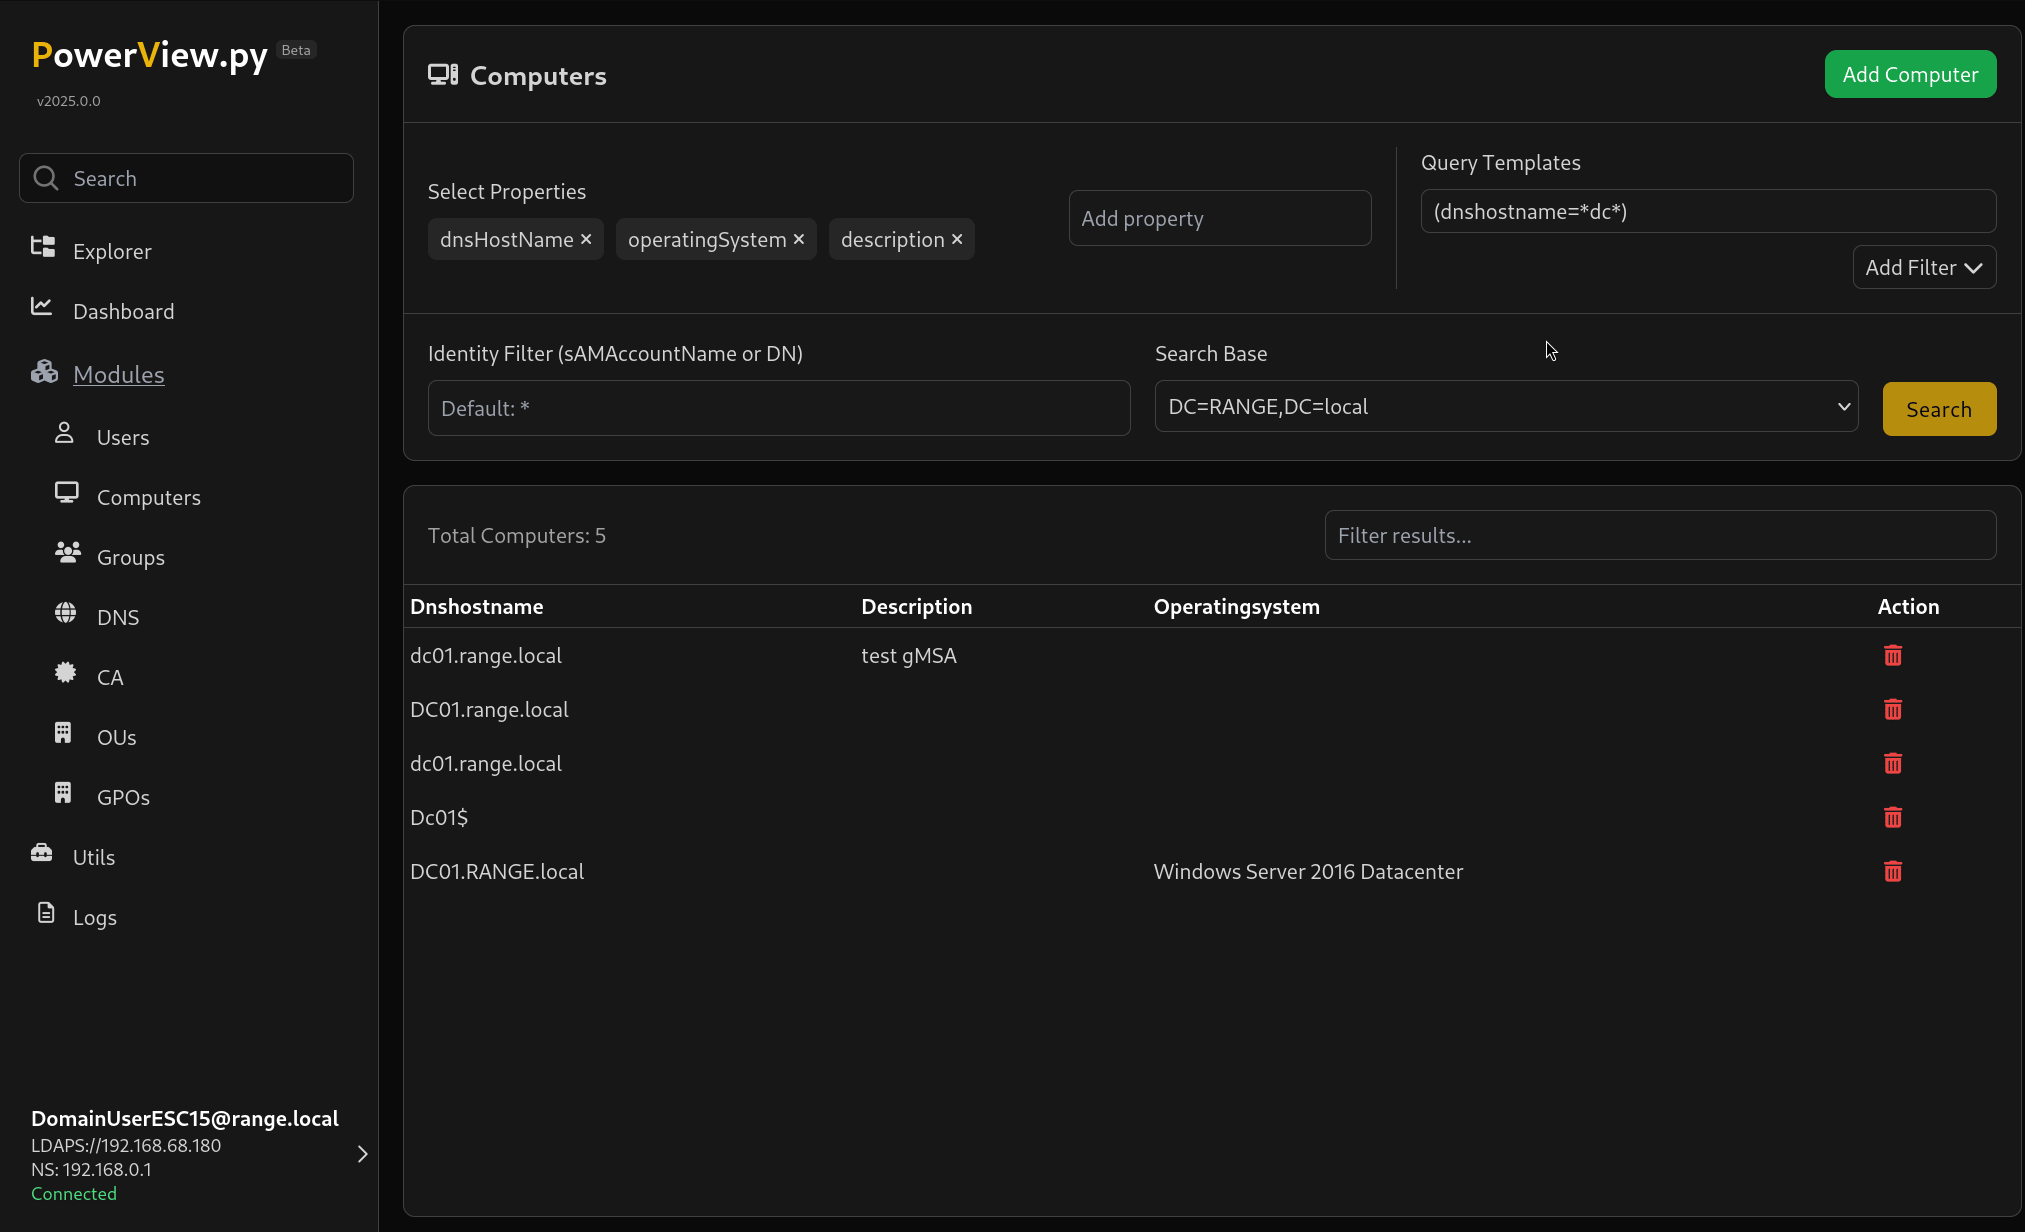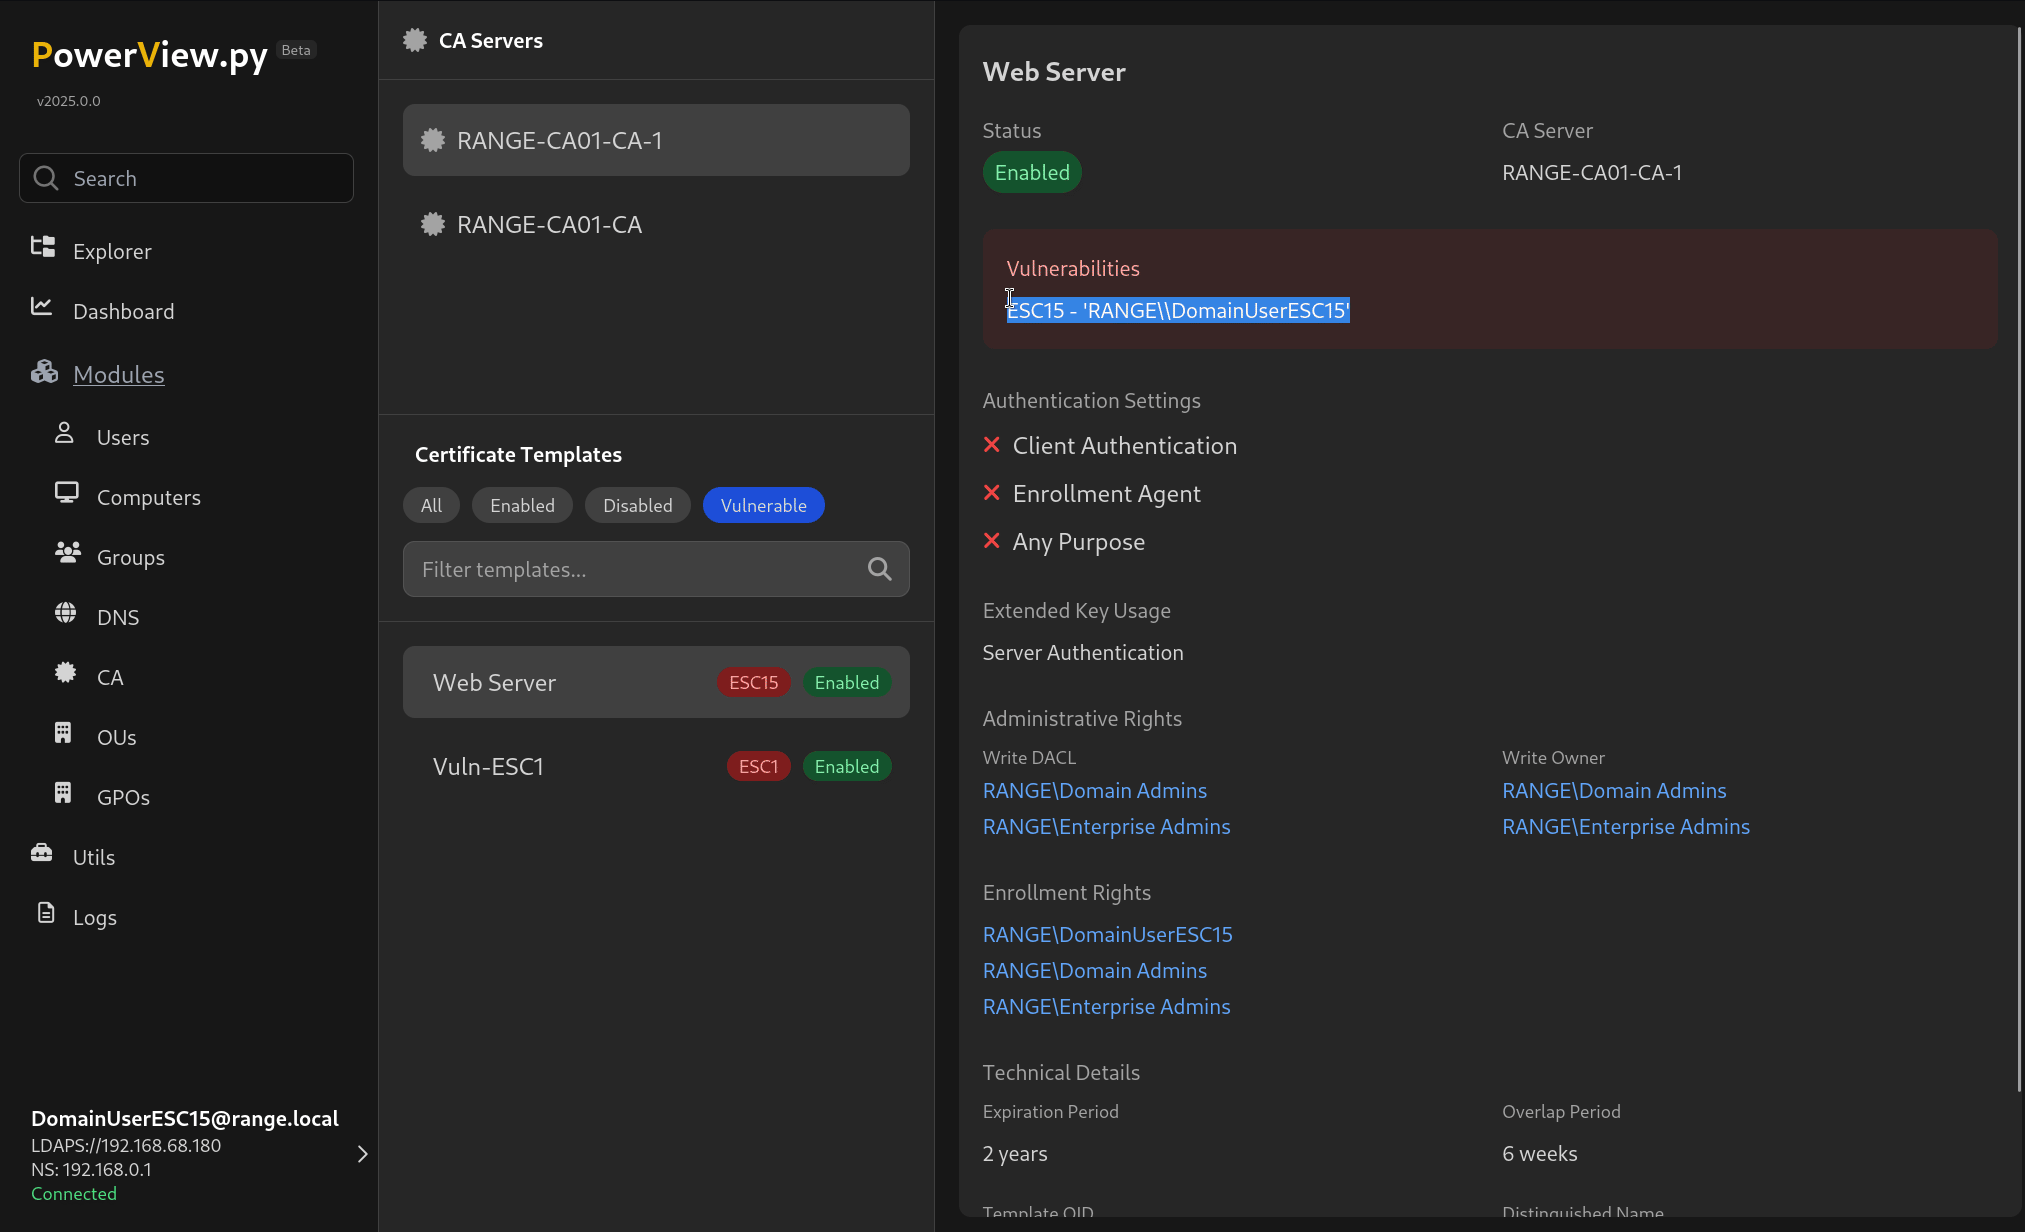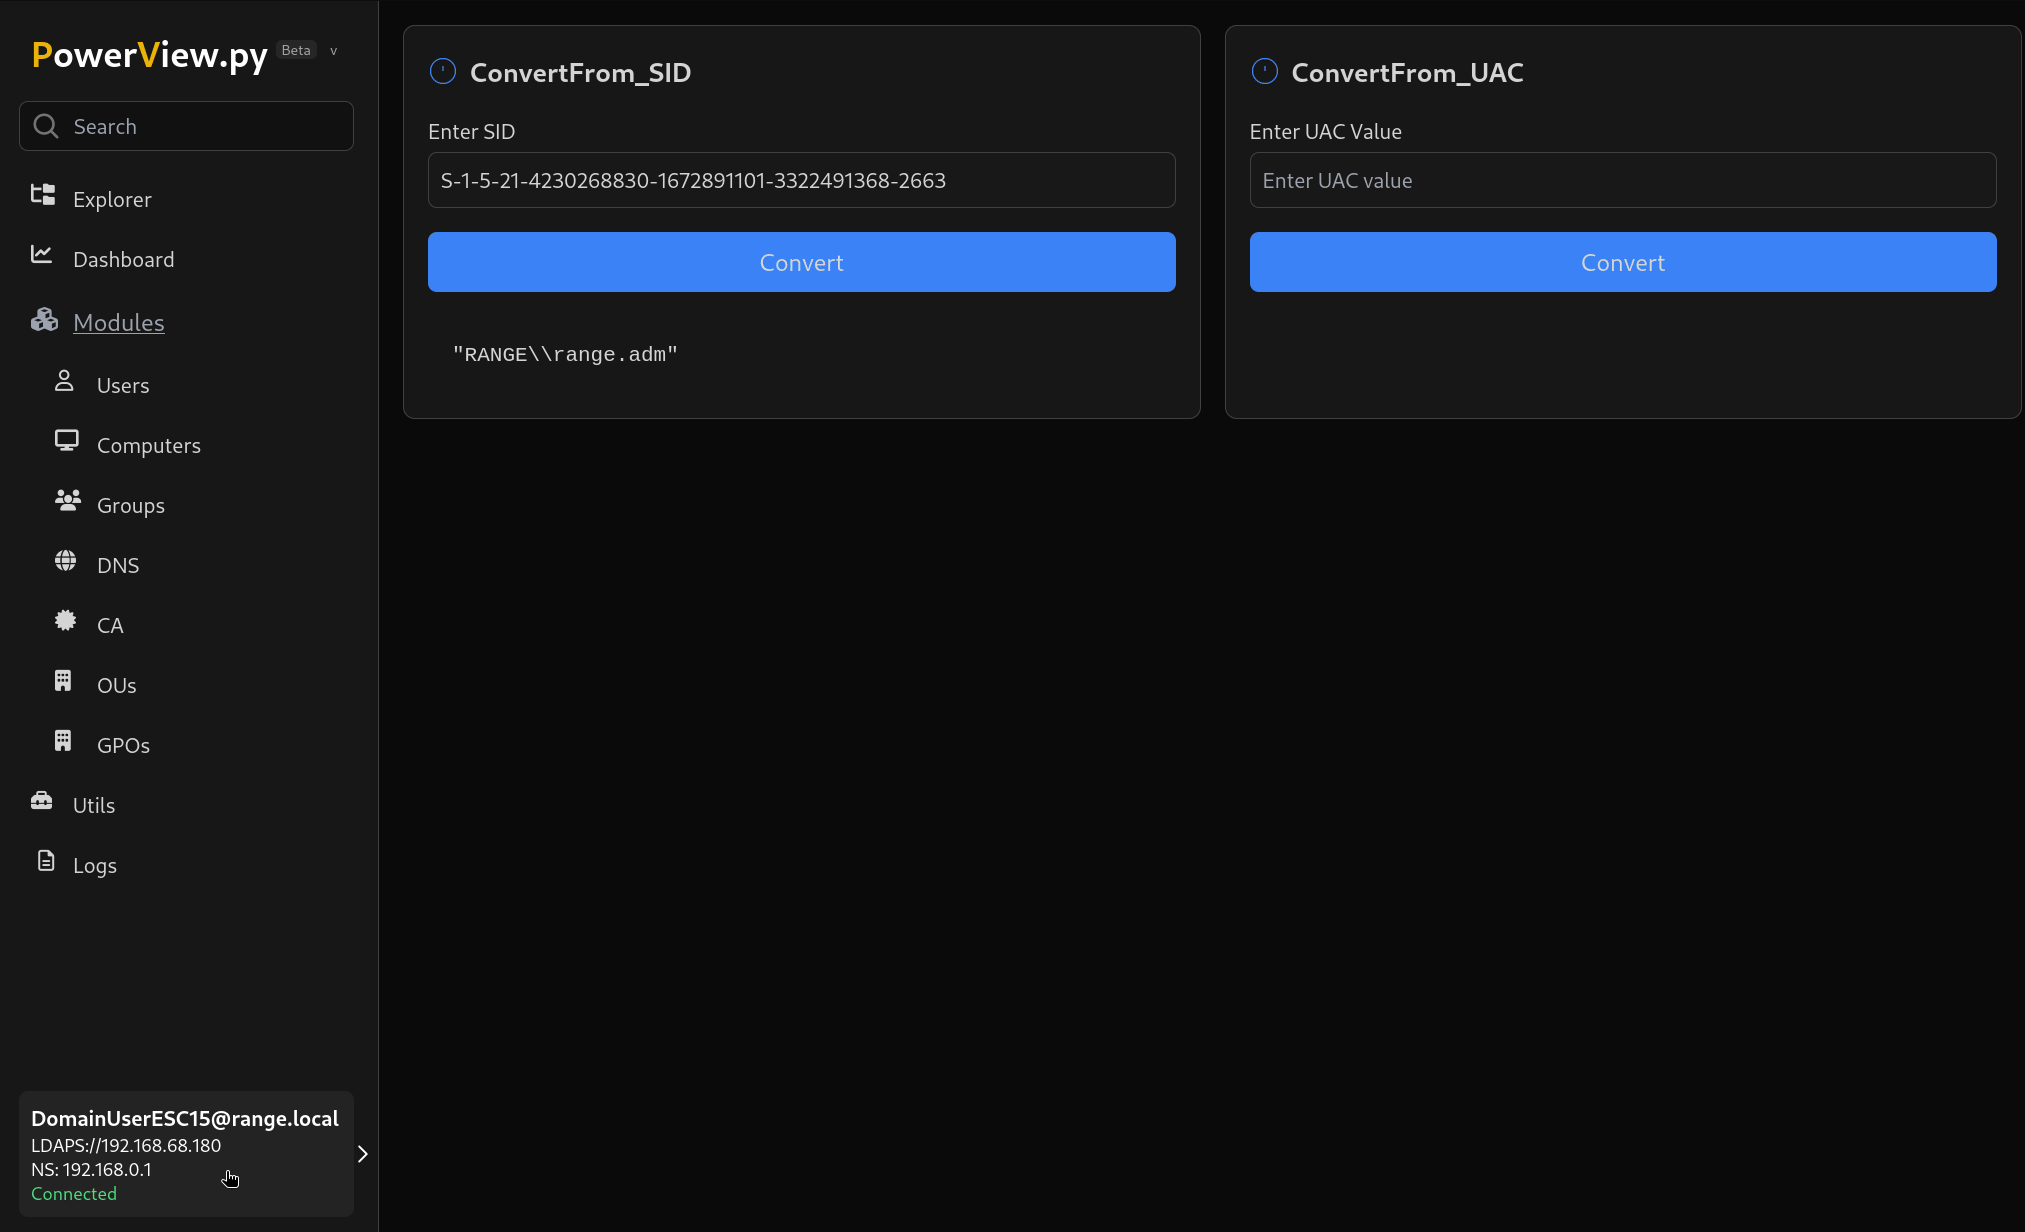
Powerview potenziato
 pry0cc/proteus
Un bot di monitoraggio della superficie d'attacco guidato da projectdiscovery e alimentato da axiom
 gendigitalinc/ioc
Threat Intel IoC + frammenti di materia oscura. Pubblicato da Gen Threat Labs.
 google/silifuzz
Esegue fuzzing sulle implementazioni di CPU generando input di test da proxy software, quindi li esegue su hardware reale per rilevare difetti di…
 janoglezcampos/rust_syscalls
Syscall dirette e indirette con stub singolo e risoluzione runtime dell'SSN per Windows.
 reverseclabs/physmem2profit
Physmem2profit può essere usato per creare un minidump del processo LSASS di un host di destinazione analizzando la memoria fisica da remoto
 3xp0rt/lockbit-tattoo
Set di dati OSINT strutturato sulle identità legate al ransomware LockBit, inclusi nomi utente, ID, date di registrazione, indirizzi Bitcoin e…
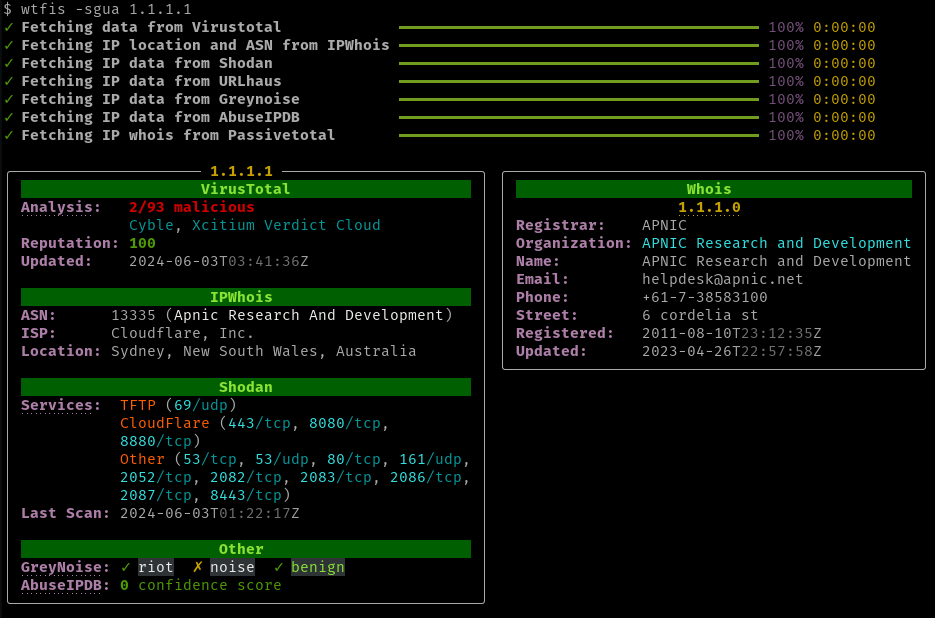 pirxthepilot/wtfis
Strumento di ricerca passiva di hostname, domini e IP per non-robot
 bo0om/fuzz.txt
File potenzialmente pericolosi
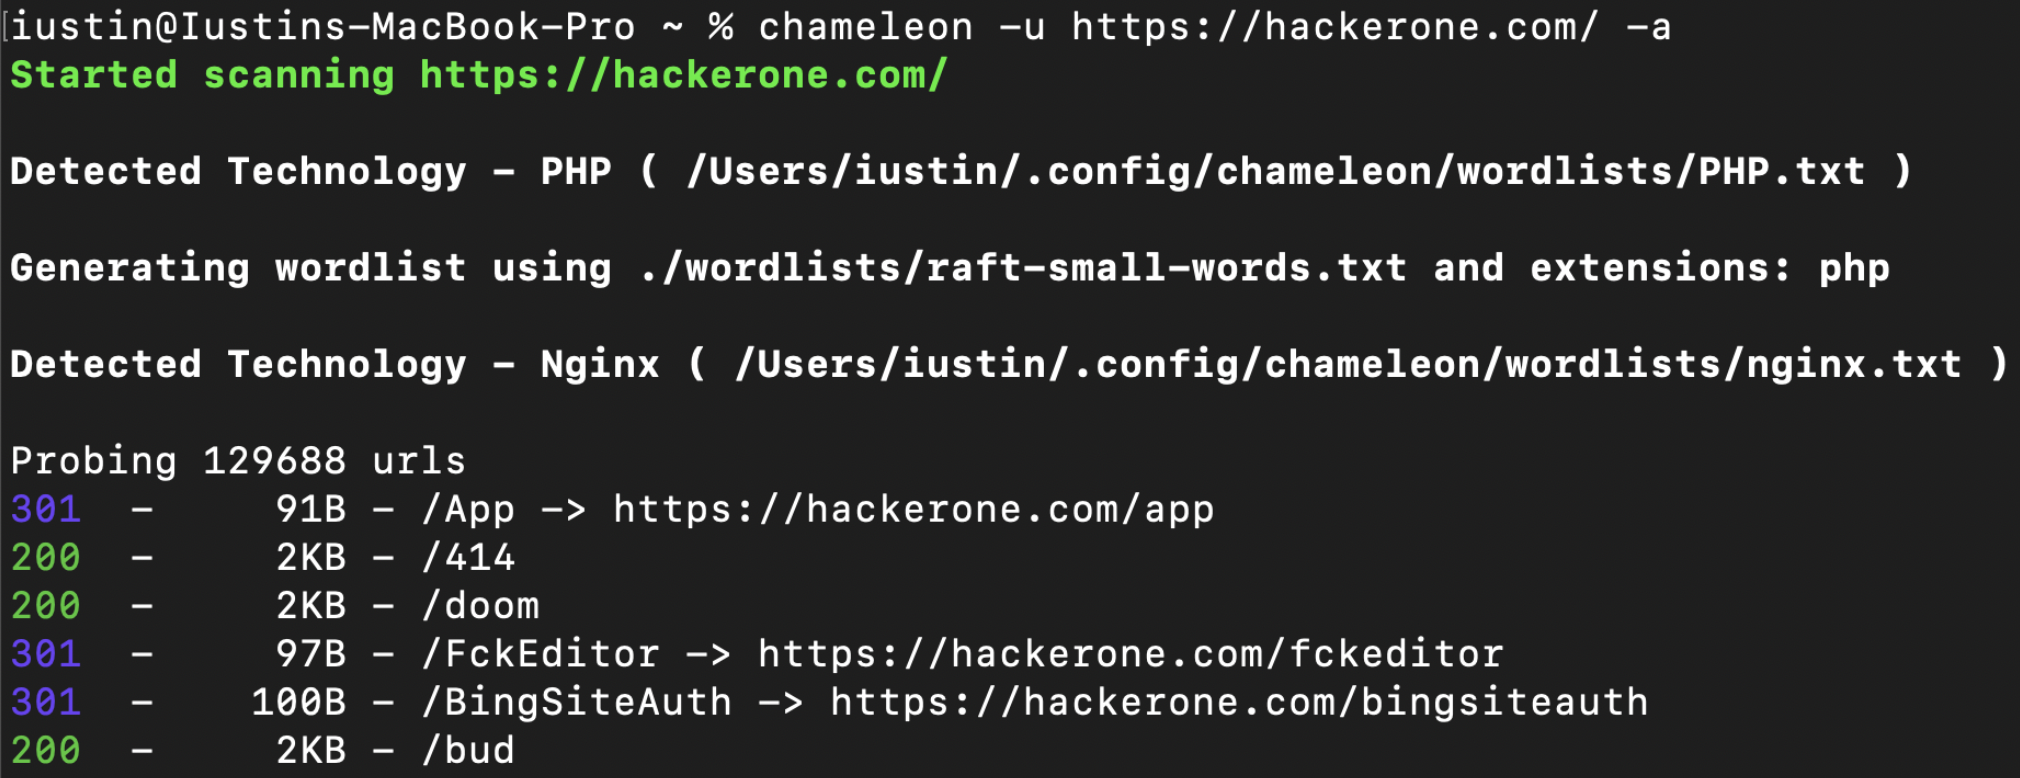 iustin24/chameleon
Scanner di scoperta di contenuti web consapevole delle tecnologie: rileva i fingerprint Wappalyzer, adatta wordlist/estensioni ed esegue un rapido…
 flangvik/sharpcollection
Build notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…
 cipher387/cipher387.github.io
Repository per sito con link ai miei progetti
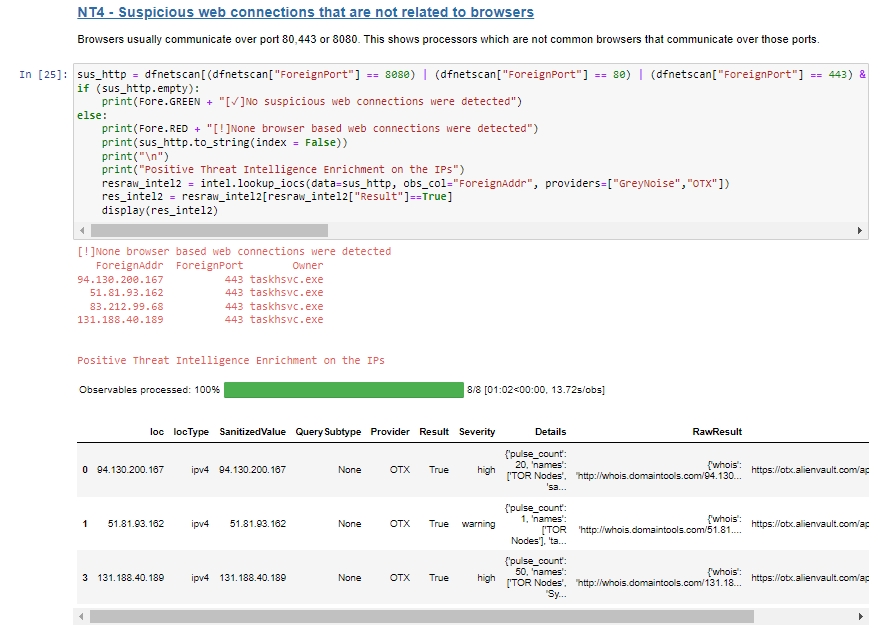 blueteam0ps/memoptix
Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.
 0xricksanchez/like-dbg
Ambiente di debug del kernel Linux completamente dockerizzato per Linux e MacOS
 b23r0/heroinn
A cross platform C2/post-exploitation framework.