
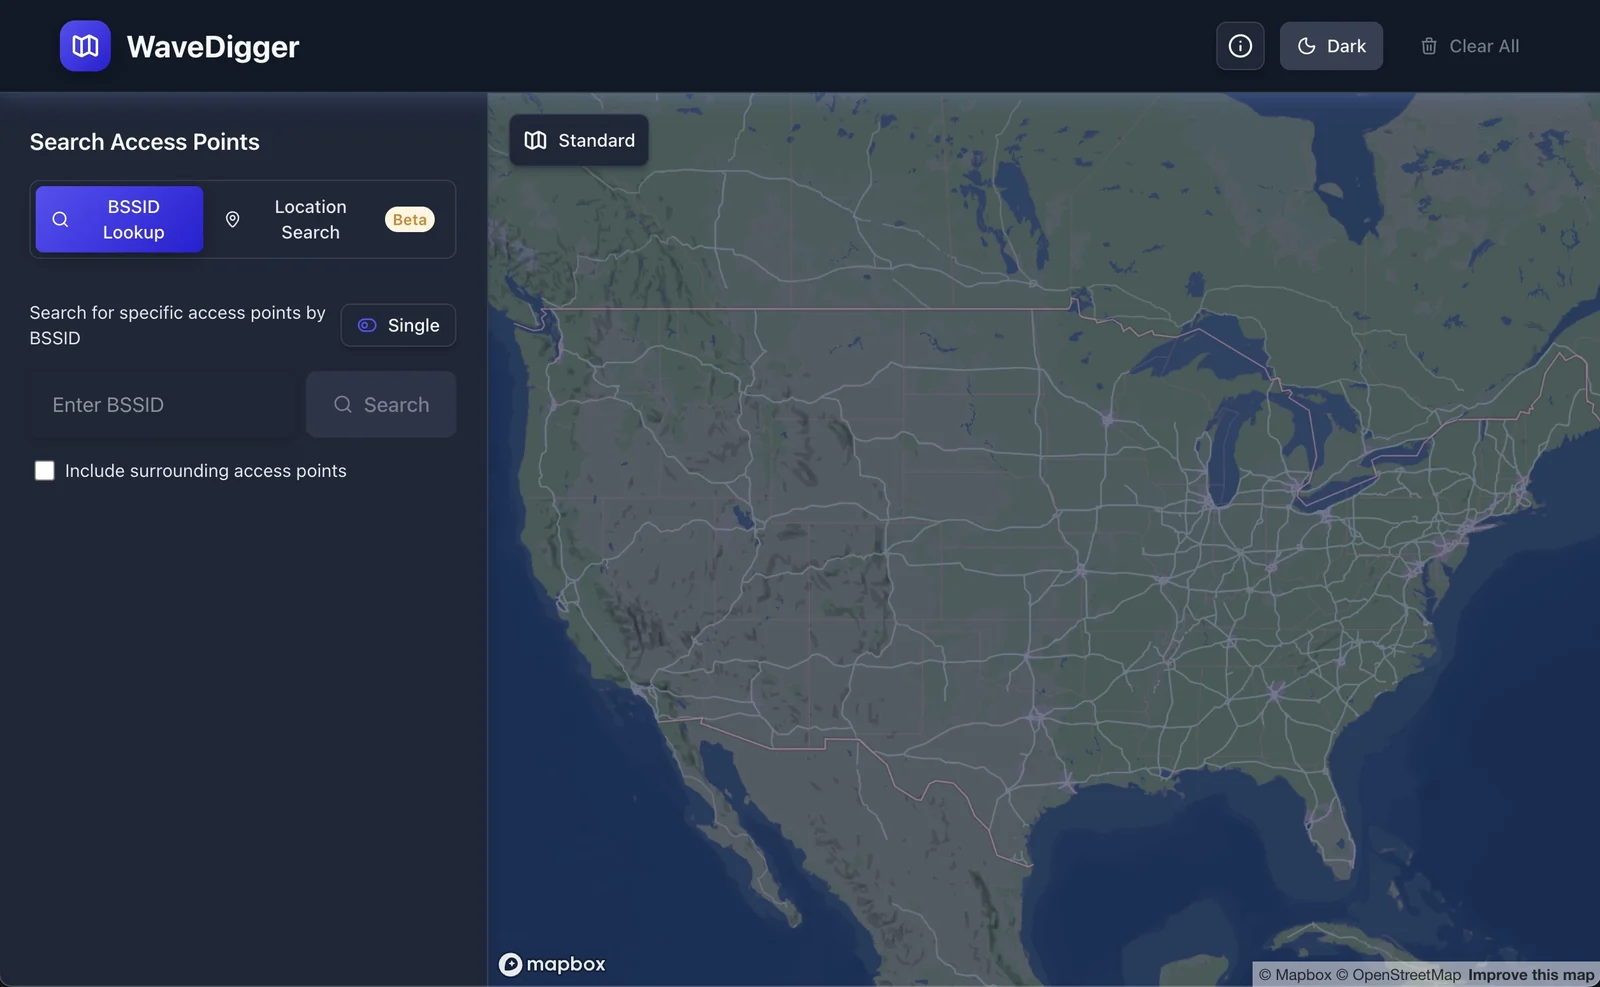
wavedigger
 christianrowlands/wavedigger
Ricerca BSSID nel servizio WPS pubblico di Apple
osintreconnaissancenetwork-mapping+4
2714 giorni fa
christianrowlands/wavediggerRicerca BSSID nel servizio WPS pubblico di Apple
 norrrrrrr-lyn/wainjectbench
Benchmarking dei rilevamenti di prompt injection per gli agenti web.
 les-k/wp-secure-mcp
Un plugin WordPress che espone un server MCP tramite la REST API, con il modello di sicurezza come punto centrale -- chiude la forma di bypass OAuth…
 t0xodile-swig/http3-adapter
Estensione di Burp Suite che intercetta le richieste e le invia tramite HTTP/3, convertendo le risposte per Burp, con supporto per richieste kettled…
 sarthak4126/web-app-pentesting
Laboratorio di penetration testing per applicazioni web — app Flask vulnerabile, scanner automatizzato e report professionale di pentest. Copre OWASP…
 simplifaisoul/osiris
Piattaforma di Intelligence Globale Open Source - Dashboard OSINT in Tempo Reale - Un'Alternativa a Palantir - …
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 mubix/ai-ctf
Piattaforma Capture-the-Flag con IA locale e lezioni guidate su prompt injection, abuso di tool-call e OSINT contro sei personaggi chatbot simulati.
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP self-hosted: una macchina, una org GitHub gratuita, nessuna dipendenza dal cloud
 whgojp/javaseclab
Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
 boydhacks/ntlmscout
Strumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…
 fauxrougee/smartscanner-source
Scanner di vulnerabilità web realizzato con C++17 e Qt 6, con GUI, CLI, crawling configurabile e report JSON. Ricostruito per scopi educativi.
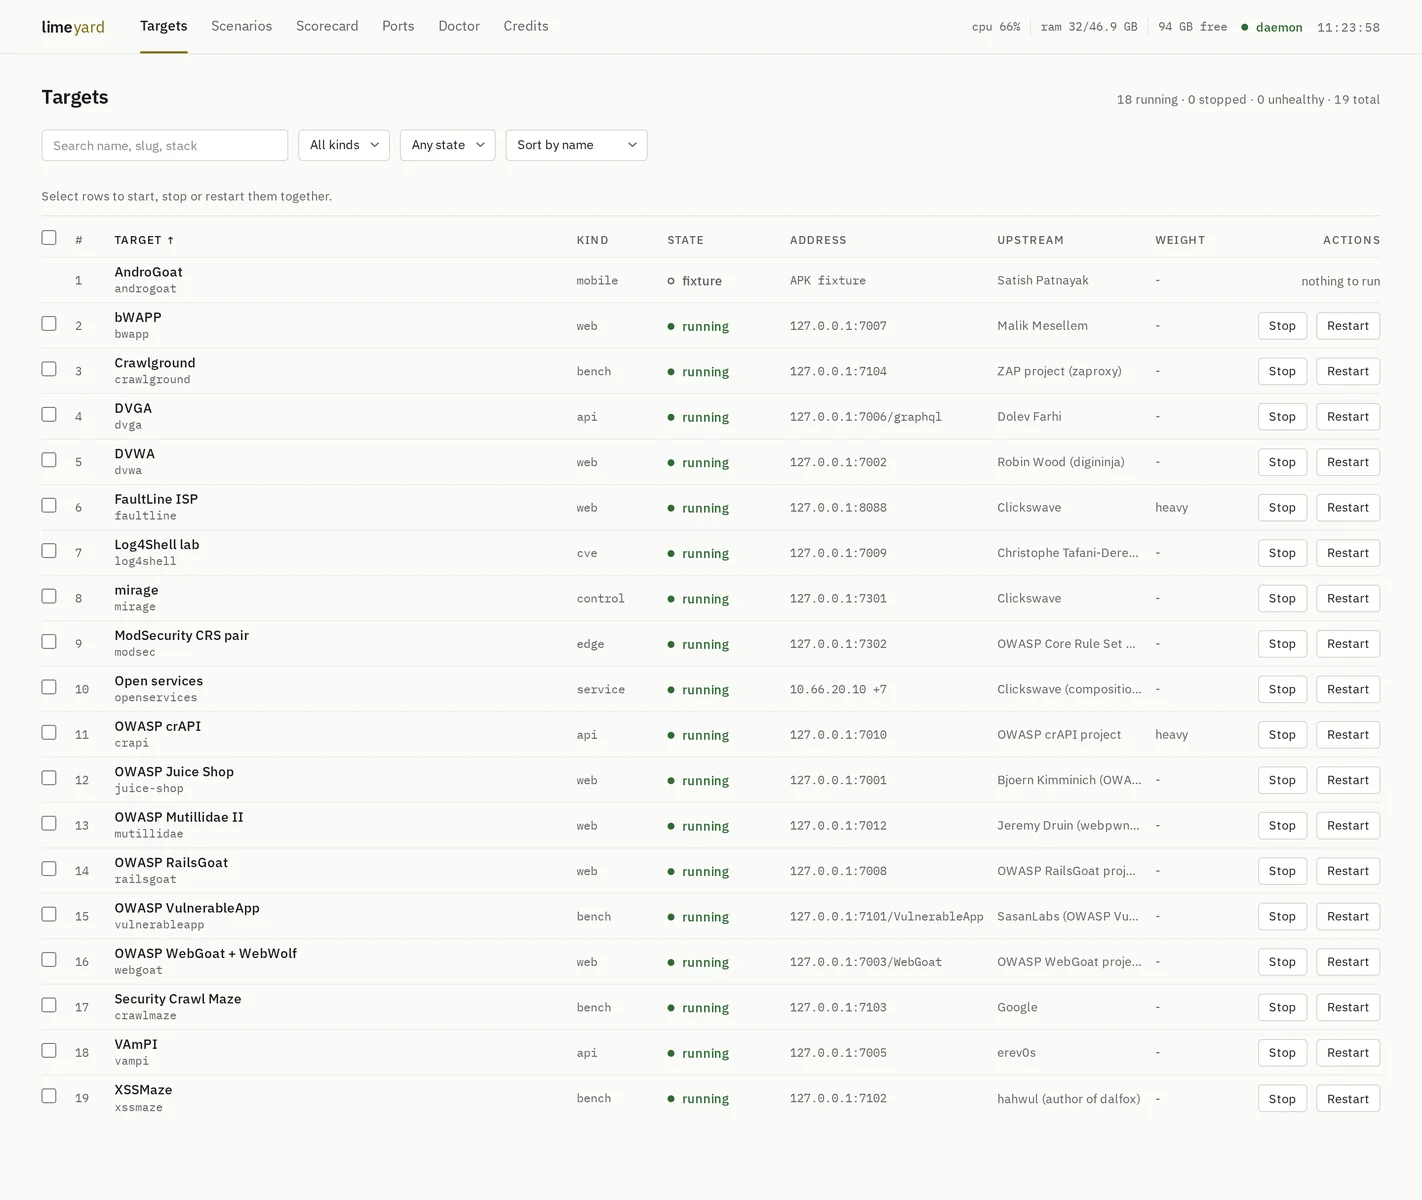 clickswave/limeyard
Laboratorio Docker deliberatamente vulnerabile con un'infrastruttura DNS instradabile e chiavi di risposta leggibili da macchina per ogni target,…
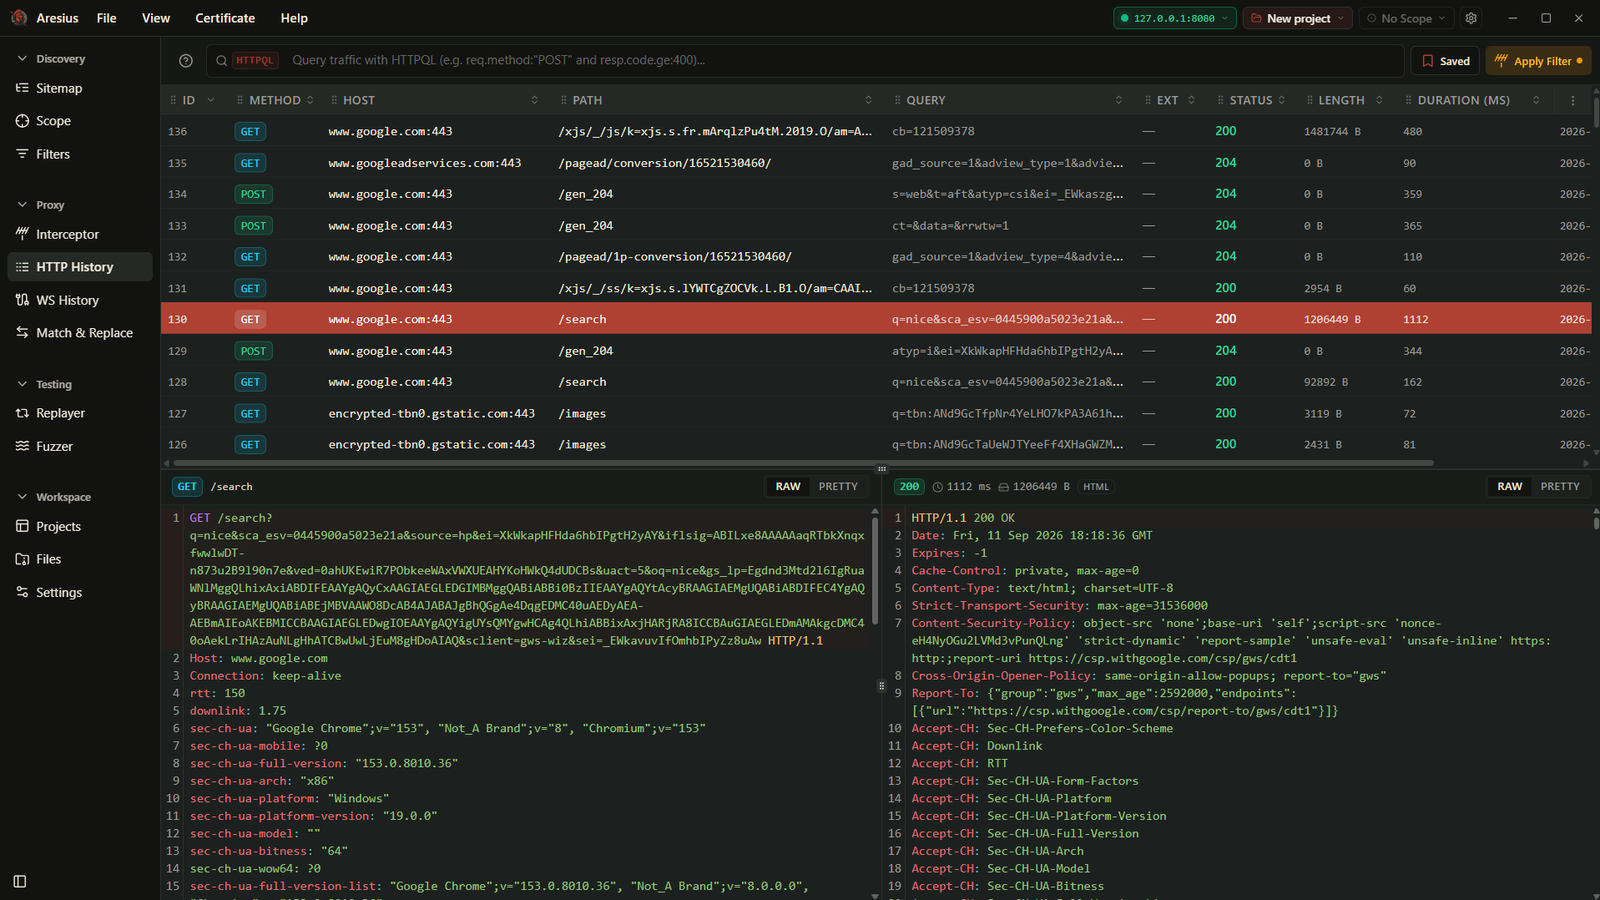 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
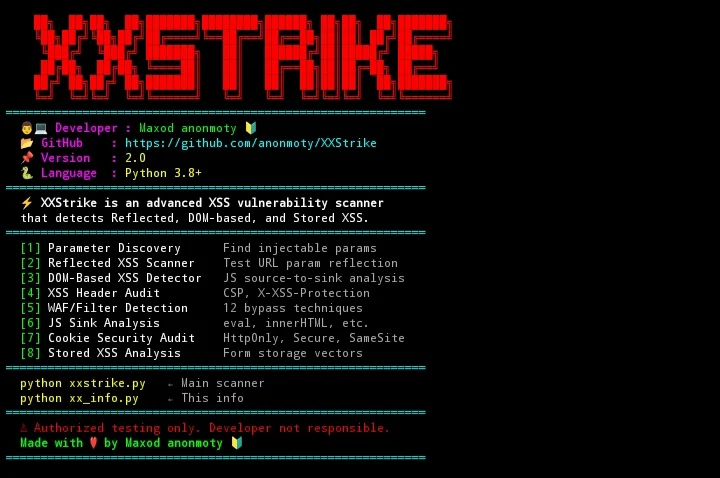 anonmoty/xxstrike
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.
 youkyi/pki-toolbox
Toolbox PKI lato client che decodifica artefatti X.509, CSR, chain, CRL, PKCS#7 e PKCS#12, visualizza ASN.1, converte formati e genera certificati…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 xiaoqimikko/netty-resolver-dns-check
Checker statico offline che ispeziona i jar Java pacchettizzati per individuare versioni vulnerabili di netty-resolver-dns e rileva se Spring…