BurpSuite-For-Pentester

Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…

Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…

SSLKillSwitch di nuova generazione con molto più supporto!

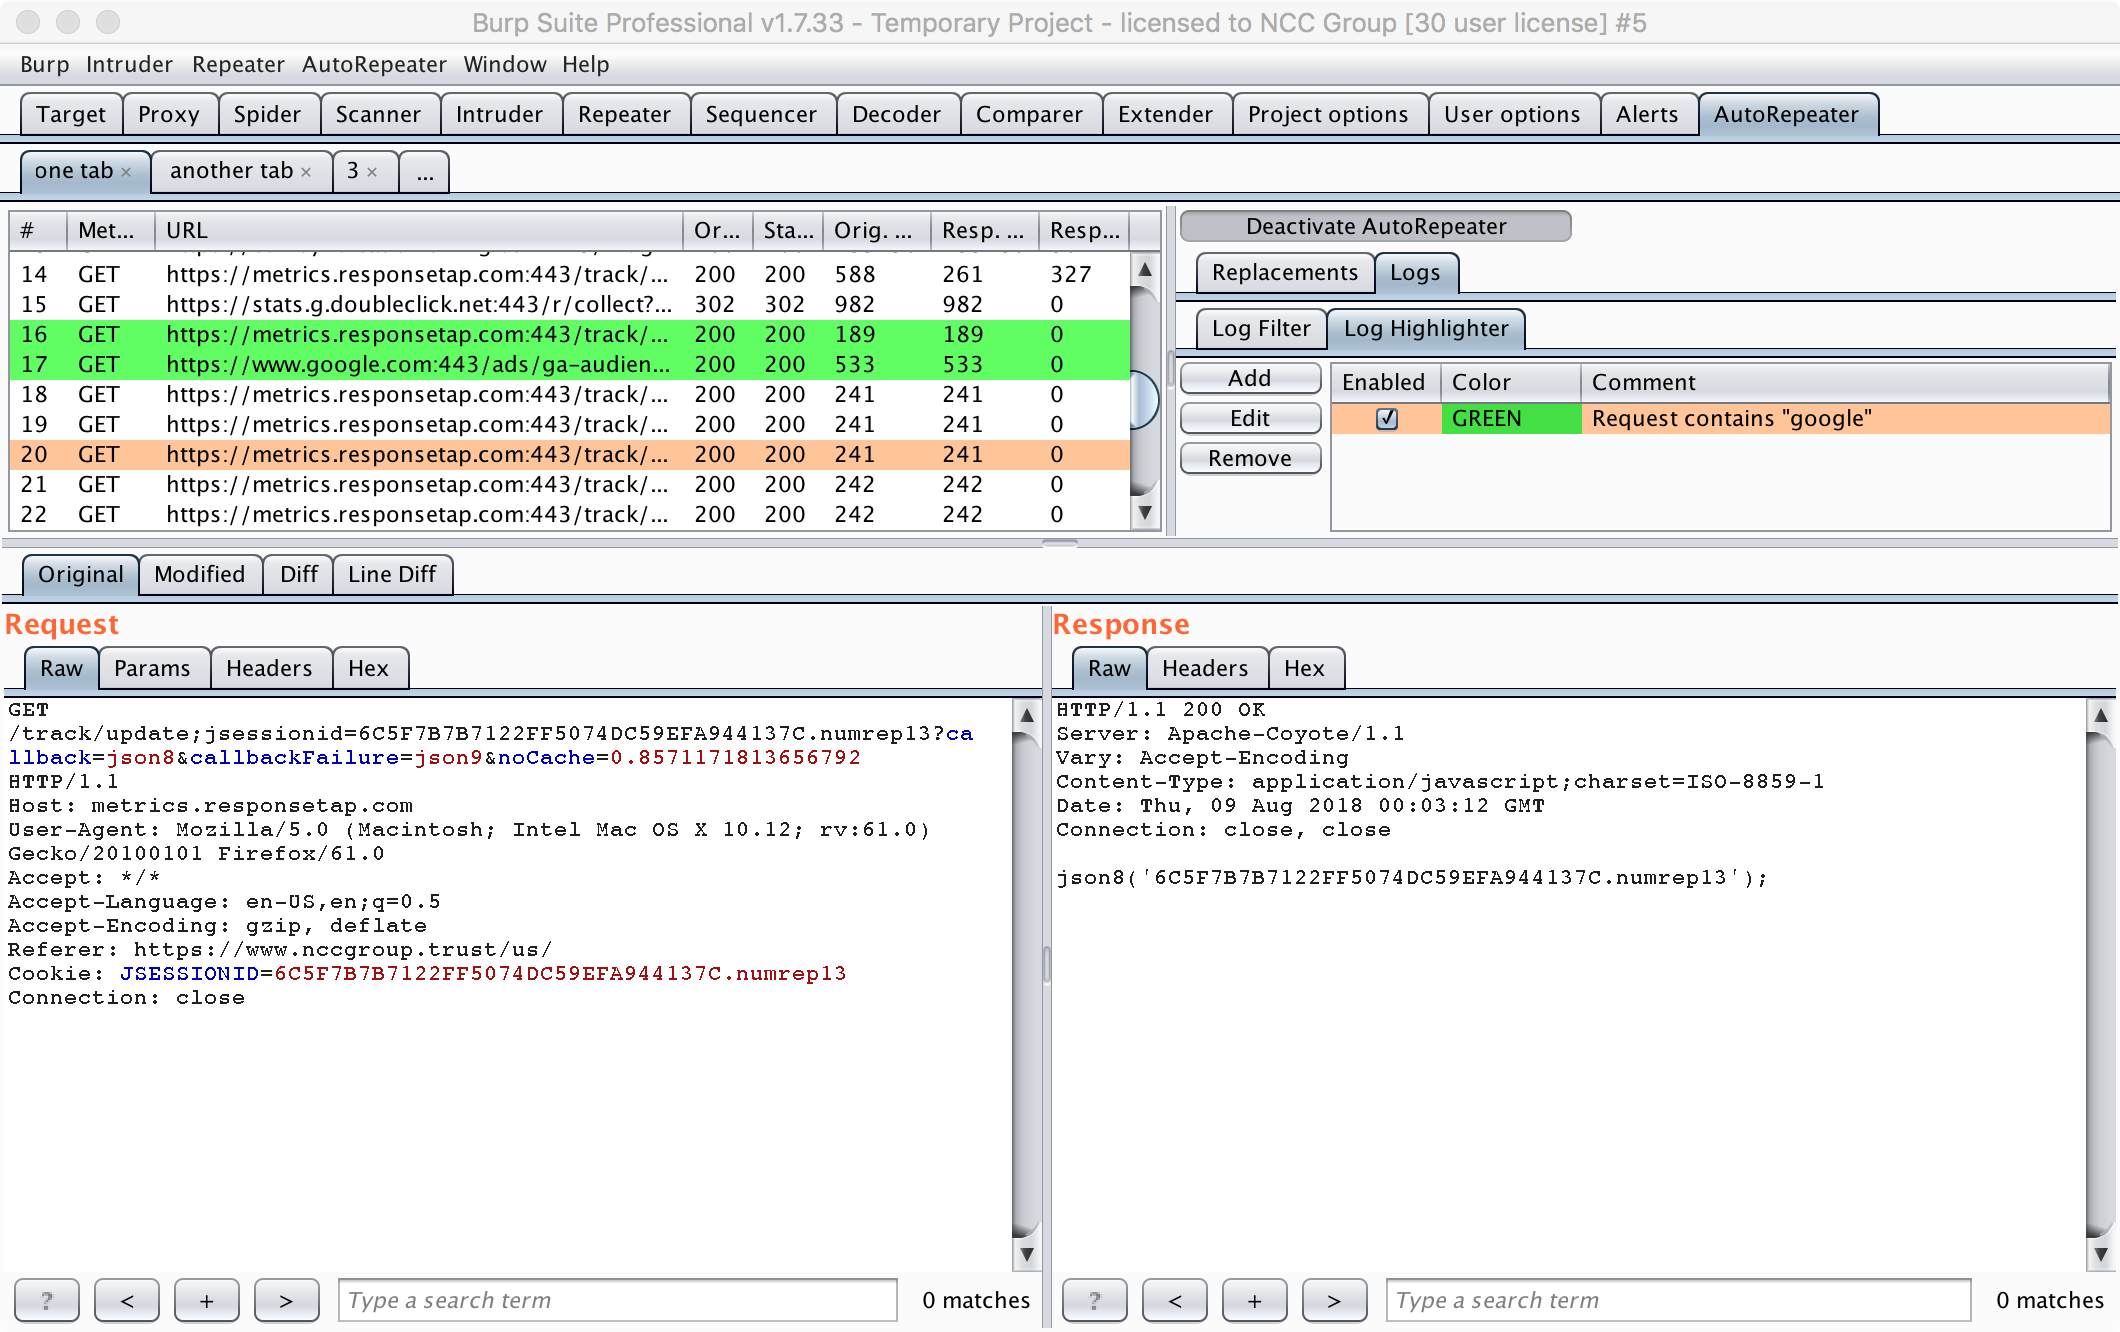
Ripetizione automatizzata delle richieste HTTP con Burp Suite

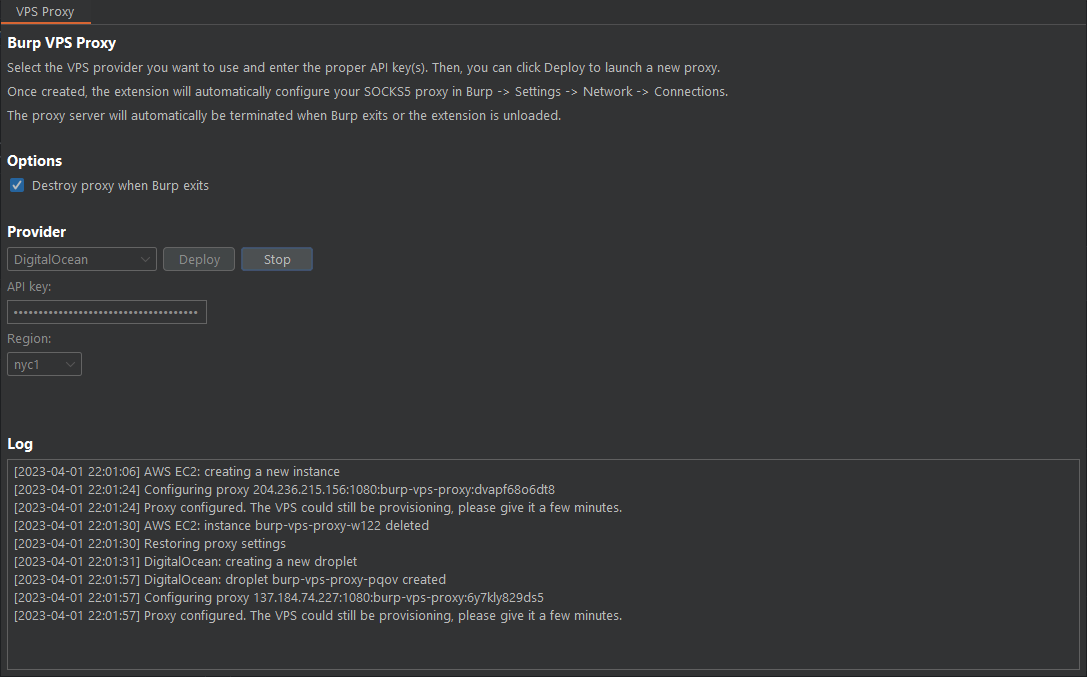
Questa estensione di Burp Suite consente la creazione e l'eliminazione automatica di un proxy SOCKS5 upstream sui più diffusi servizi cloud.

FireProx scritto in Go

Redirector C2 basato su caddy

Segnala i parametri comunemente associati a injection, SSRF, path traversal, IDOR e SSTI tramite scansione passiva con Burp/ZAP; organizza inoltre la…

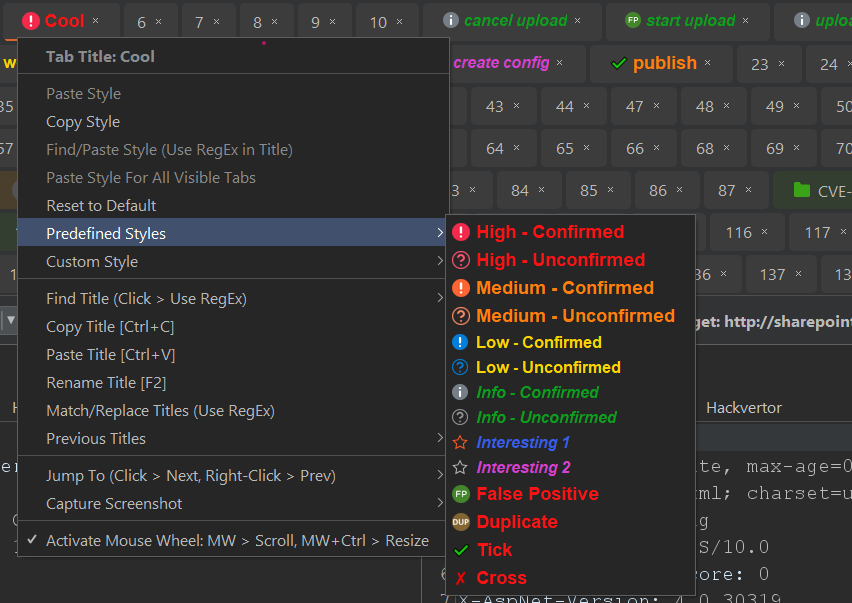
Questa estensione migliora Burp Suite aggiungendo diverse funzionalità UI e funzionali, rendendola più facile da usare.

Uno strumento per migrare la cronologia HTTP di Burpsuite a Caido

Ricognizione su LinkedIn nel modo semplice

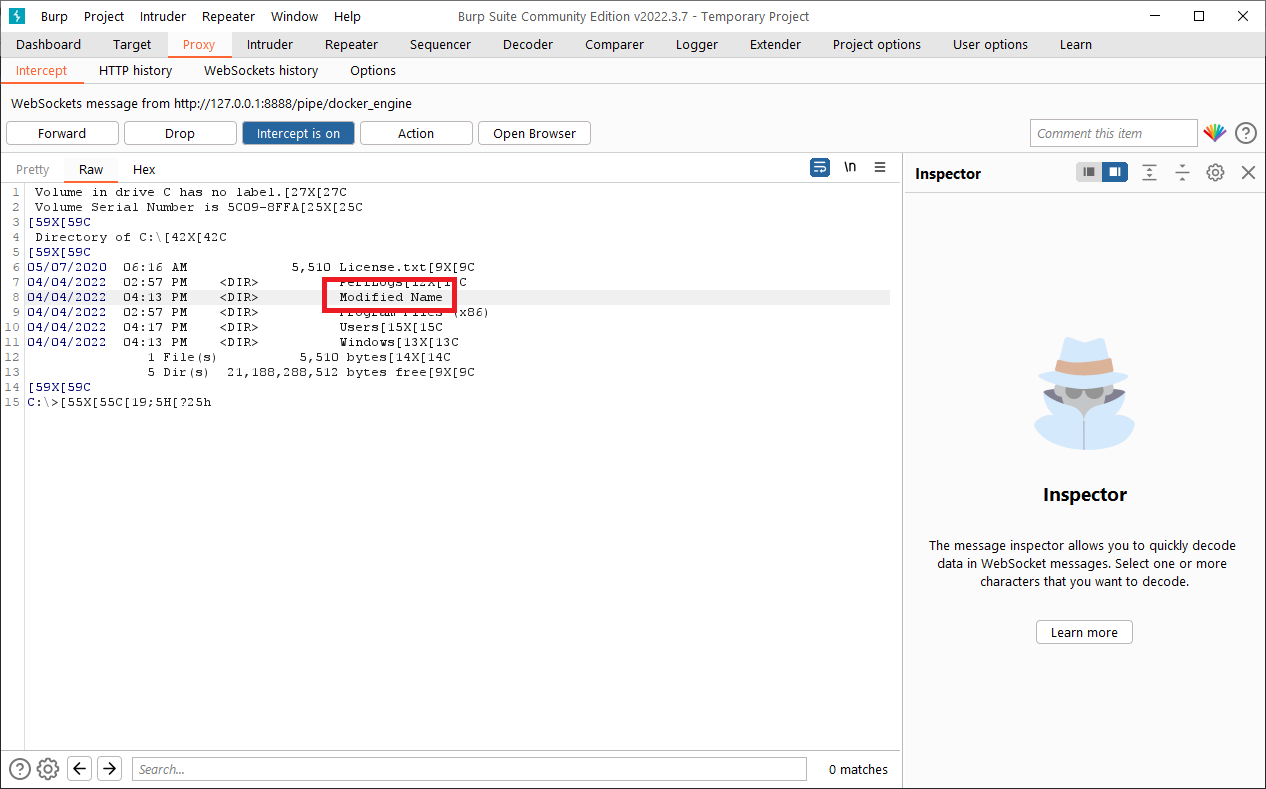
Intercetta la comunicazione tramite Named Pipes di Windows usando Burp o strumenti proxy HTTP simili.

Un proxy HTTP stealth di nuova generazione che maschera perfettamente le richieste come browser Chrome su tutti i livelli dello stack.

Proxy MITM per traffico TCP/TLS/DTLS/UDP, con STARTTLS, IoT, Thick Client e altro ancora.

evilwaf è uno strumento di test di penetrazione progettato per rilevare e bypassare i comuni Web Application Firewall (WAF).

Plugin per BurpSuite (Pentester)

Questo strumento scarica, installa e configura una copia nuova di zecca di Chromium.

Ripetizione Automatica delle Richieste HTTP con Burp Suite

Estensione di Burp Suite per eseguire l'autenticazione Kerberos