
autoSource
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
static-code-analysisvulnerability-analysiscode-analysis+1
70
shubhamshubhankar/autosourceFramework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
 squid-protocol1/gitgalaxy
Motore di knowledge graph euristico senza AST per un'intelligenza approfondita dei repository e scansione di sicurezza zero-trust. Si integra come…
 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…
 mustafabilgici/sucoshscanny
"Sucosh" è uno scanner automatizzato di vulnerabilità del codice sorgente e un framework di valutazione per Python(Flask-Django) e NodeJs, in grado…
 noveogroup/android-check
Plugin di analisi statica del codice per progetti Android. (Checkstyle, PMD)
 facebook/infer
Un analizzatore statico per Java, C, C++ e Objective-C
 coffeeandsecurity/dakshscra
Strumento di analisi statica del codice consapevole del framework per la revisione automatica del codice sorgente con regole specifiche per…
 makenowjust-labs/recheck
Strumento di analisi statica per rilevare vulnerabilità ReDoS (Denial of Service tramite Espressioni Regolari) in codebase JavaScript e Scala,…
 whitesquirrell/c0devari4nt
Uno strumento di analisi e visualizzazione delle varianti che scansiona i codebase alla ricerca di vulnerabilità simili
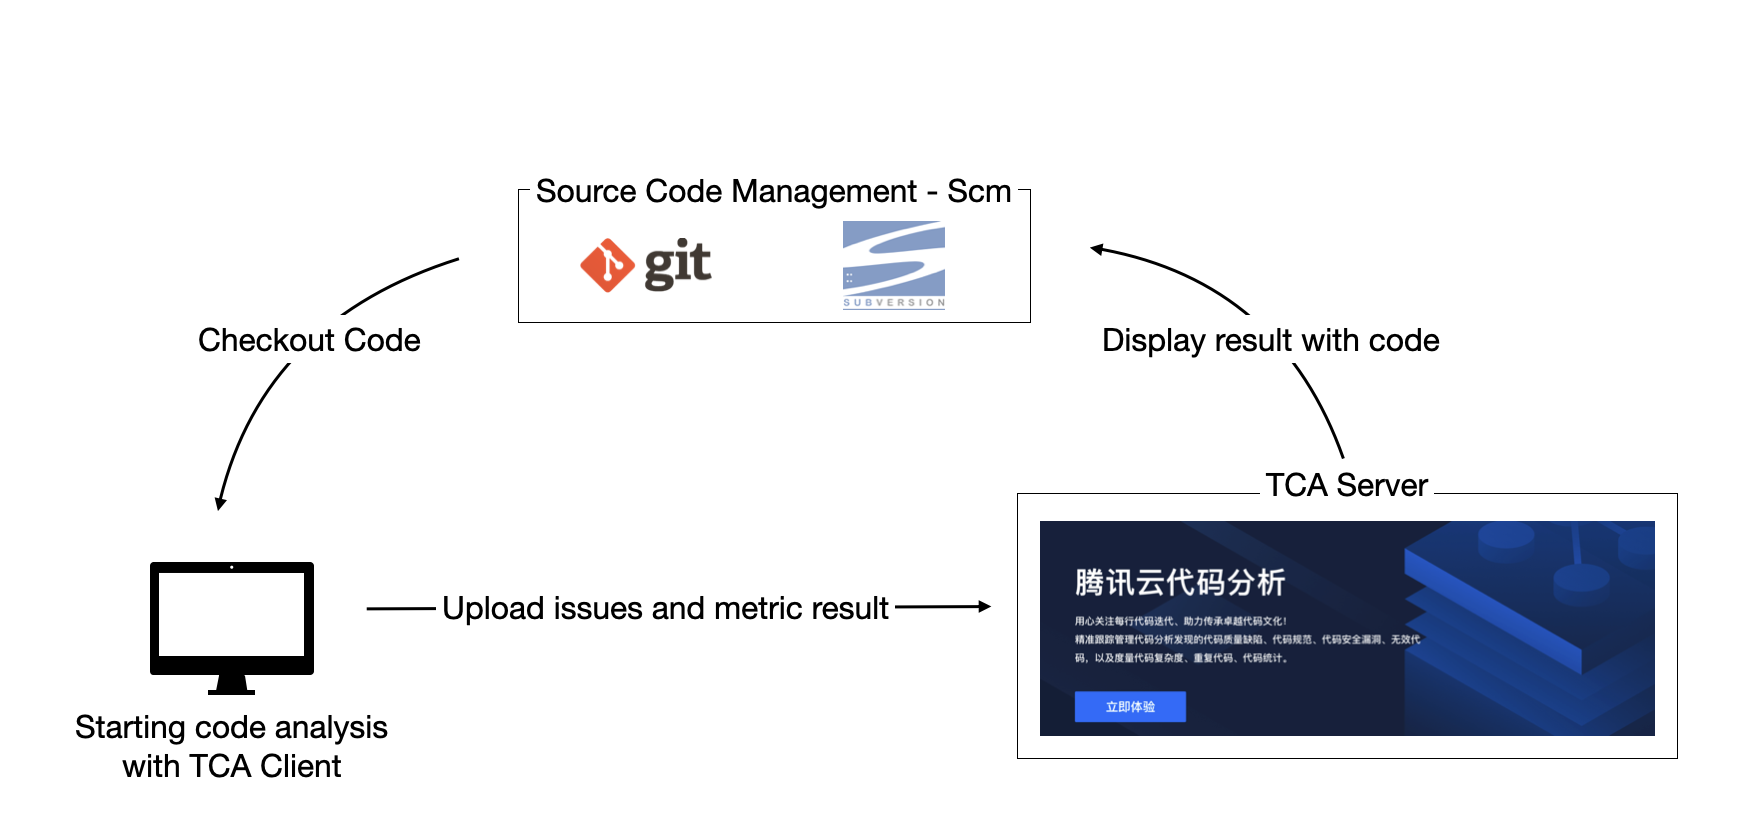 tencent/codeanalysis
Piattaforma di analisi statica del codice di livello enterprise con supporto multilinguaggio, rilevamento di vulnerabilità di sicurezza, metriche di…
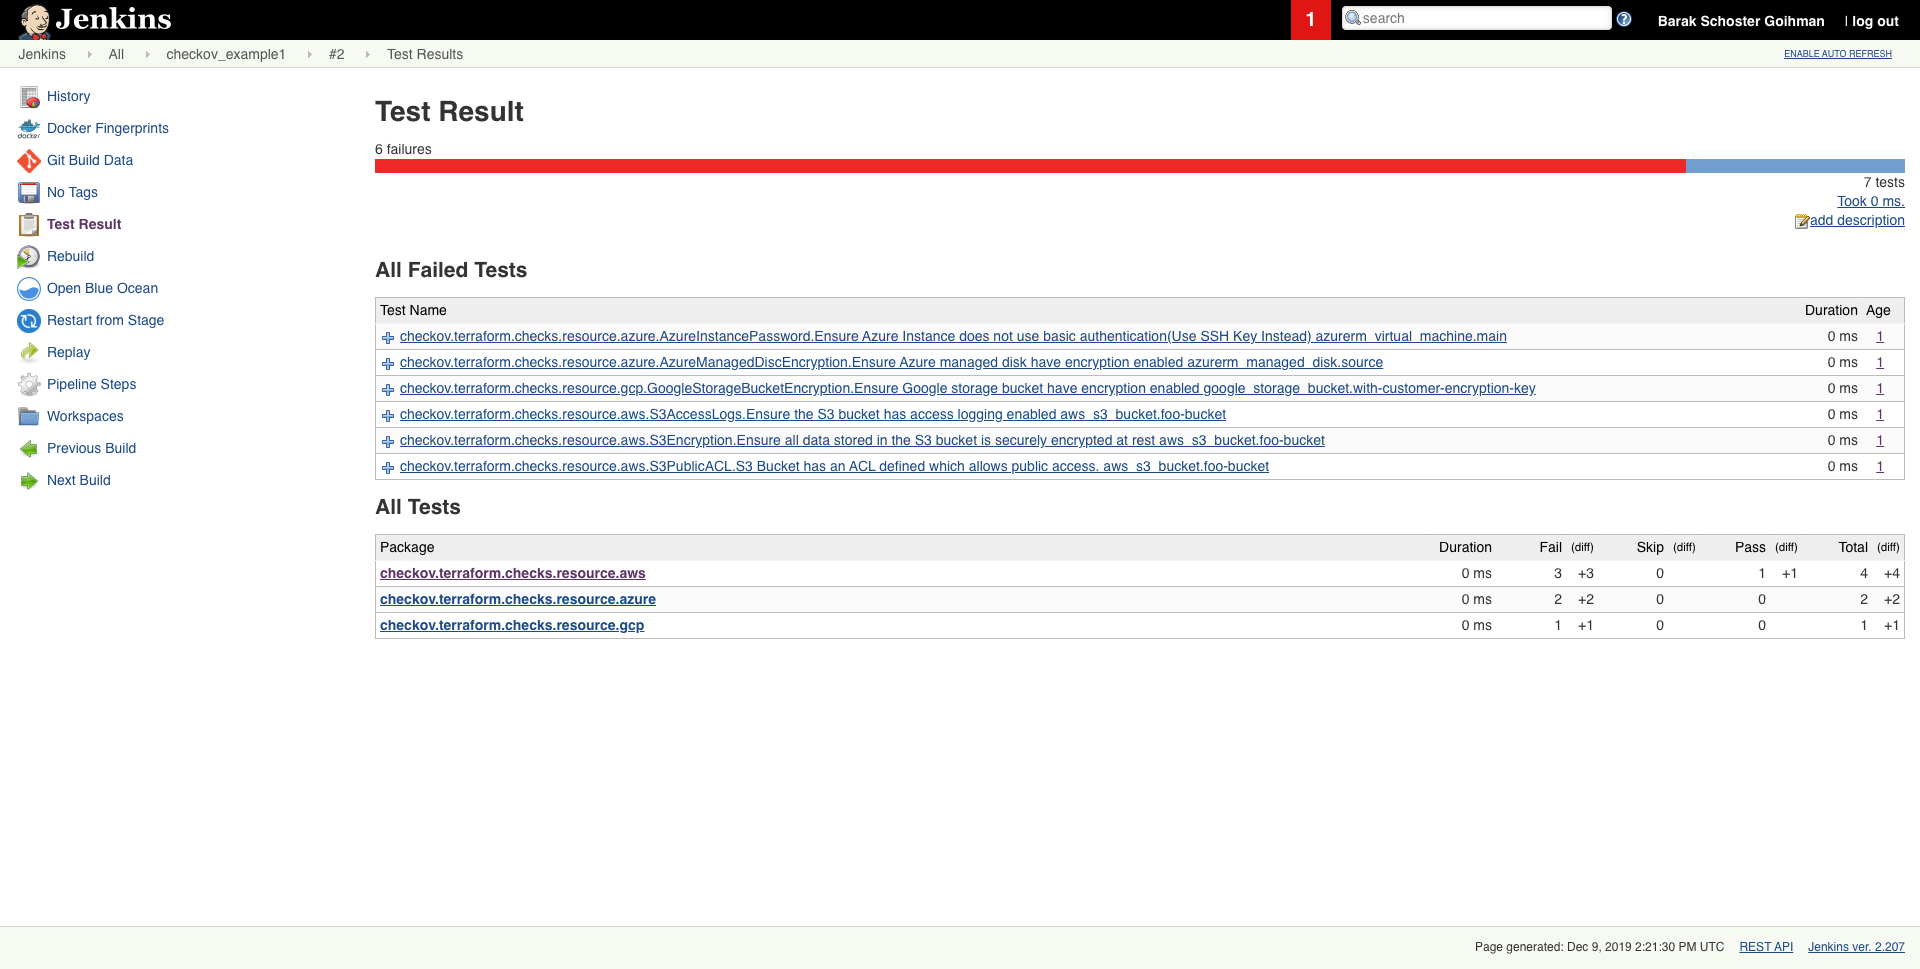 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 ajinabraham/njsscan
Scanner SAST semantic-aware per applicazioni Node.js che rileva pattern di codice non sicuri utilizzando il pattern matching di libsast e l'analisi…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 aftermathlabs/vmp2
Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…
 mandiant/route-sixty-sink
Collega le sorgenti ai sink nelle applicazioni C#.
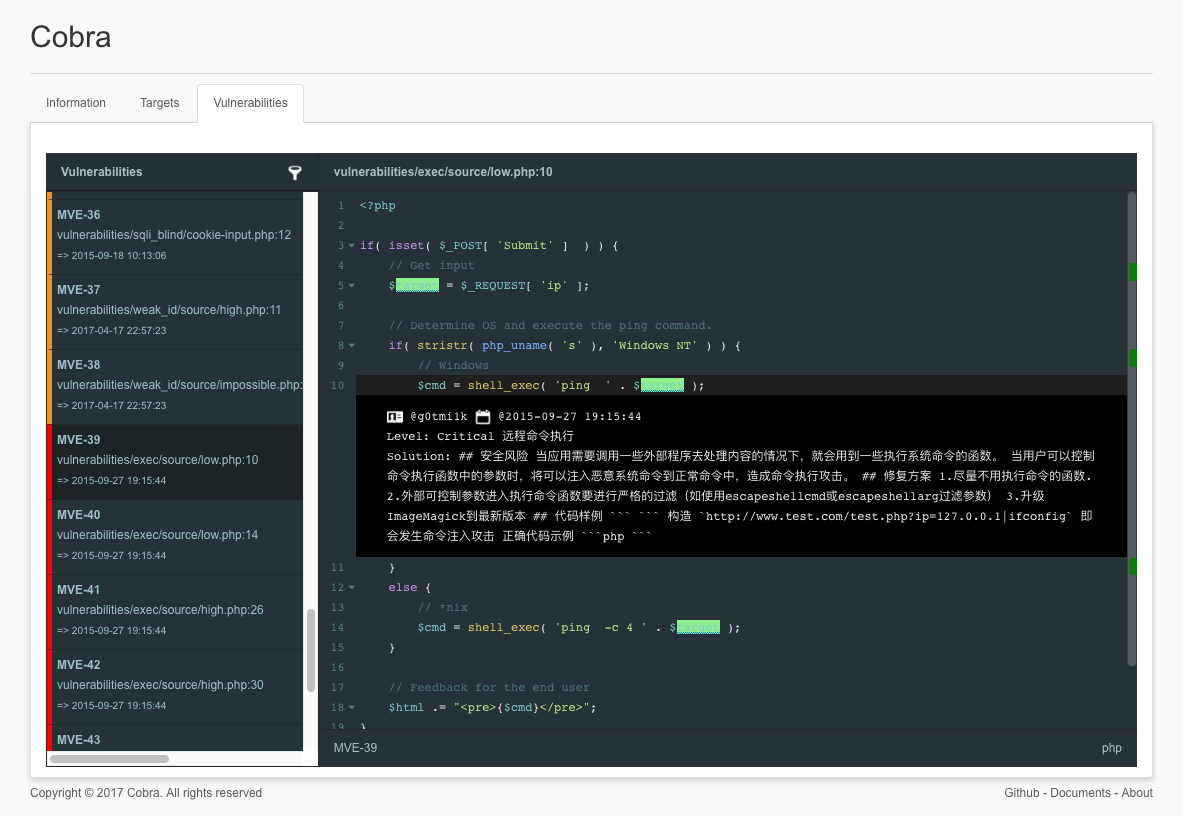 feeicn/cobra
Source Code Security Audit (Audit di sicurezza del codice sorgente)
 tenable/terrascan
Rileva violazioni di conformità e sicurezza in Infrastructure as Code per mitigare il rischio prima del provisioning di infrastruttura cloud native.
 novoda/gradle-static-analysis-plugin
Configurazione semplice di strumenti di analisi statica per progetti Android e Java.