
cq
 chris-anley/cq
CQ, uno scanner di sicurezza del codice
static-code-analysisvulnerability-analysiscode-analysis+1
chris-anley/cqCQ, uno scanner di sicurezza del codice
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
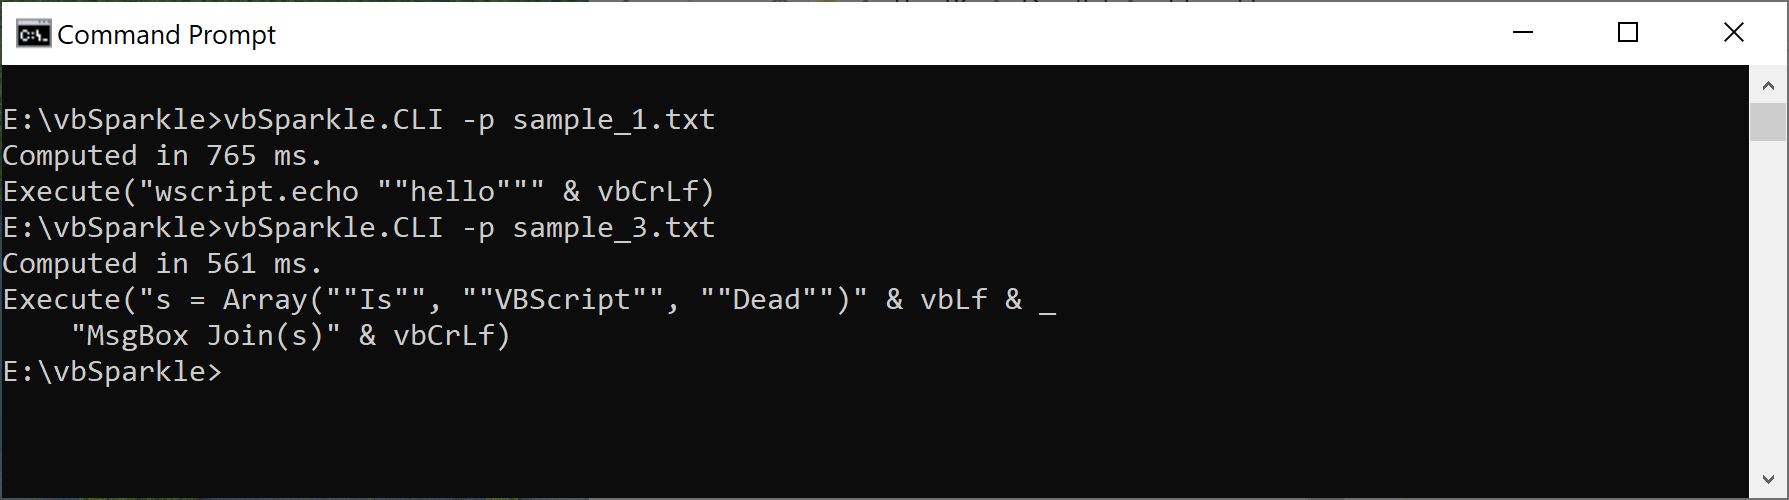 airbus-cert/vbsparkle
Deofuscatore source-to-source VBScript & VBA con valutazione parziale
 samsung/utopia
Generazione automatizzata di driver fuzz basata su UT
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
 clearbluejar/ghidrecomp
Decompilatore Ghidra da riga di comando in Python
 kadenzipfel/smart-contract-vulnerabilities
Una raccolta di vulnerabilità degli smart contract insieme ai metodi di prevenzione
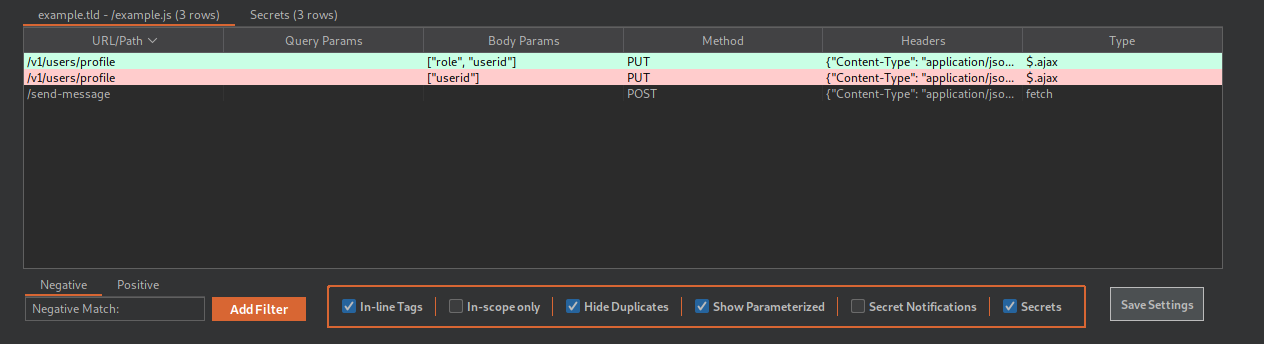 0x999-x/jsluicepp
jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice
 trailofbits/multiplier
Indicizza gli artefatti di build C/C++ in un database interrogabile dell'intero programma, esponendo API a livello di AST, token e IR per l'audit del…
 flankerhqd/jebmcp
Plugin del server MCP per JEB Pro che consente decompilazione assistita dall'IA, ispezione di metodi/campi e rinomina automatica durante il reverse…
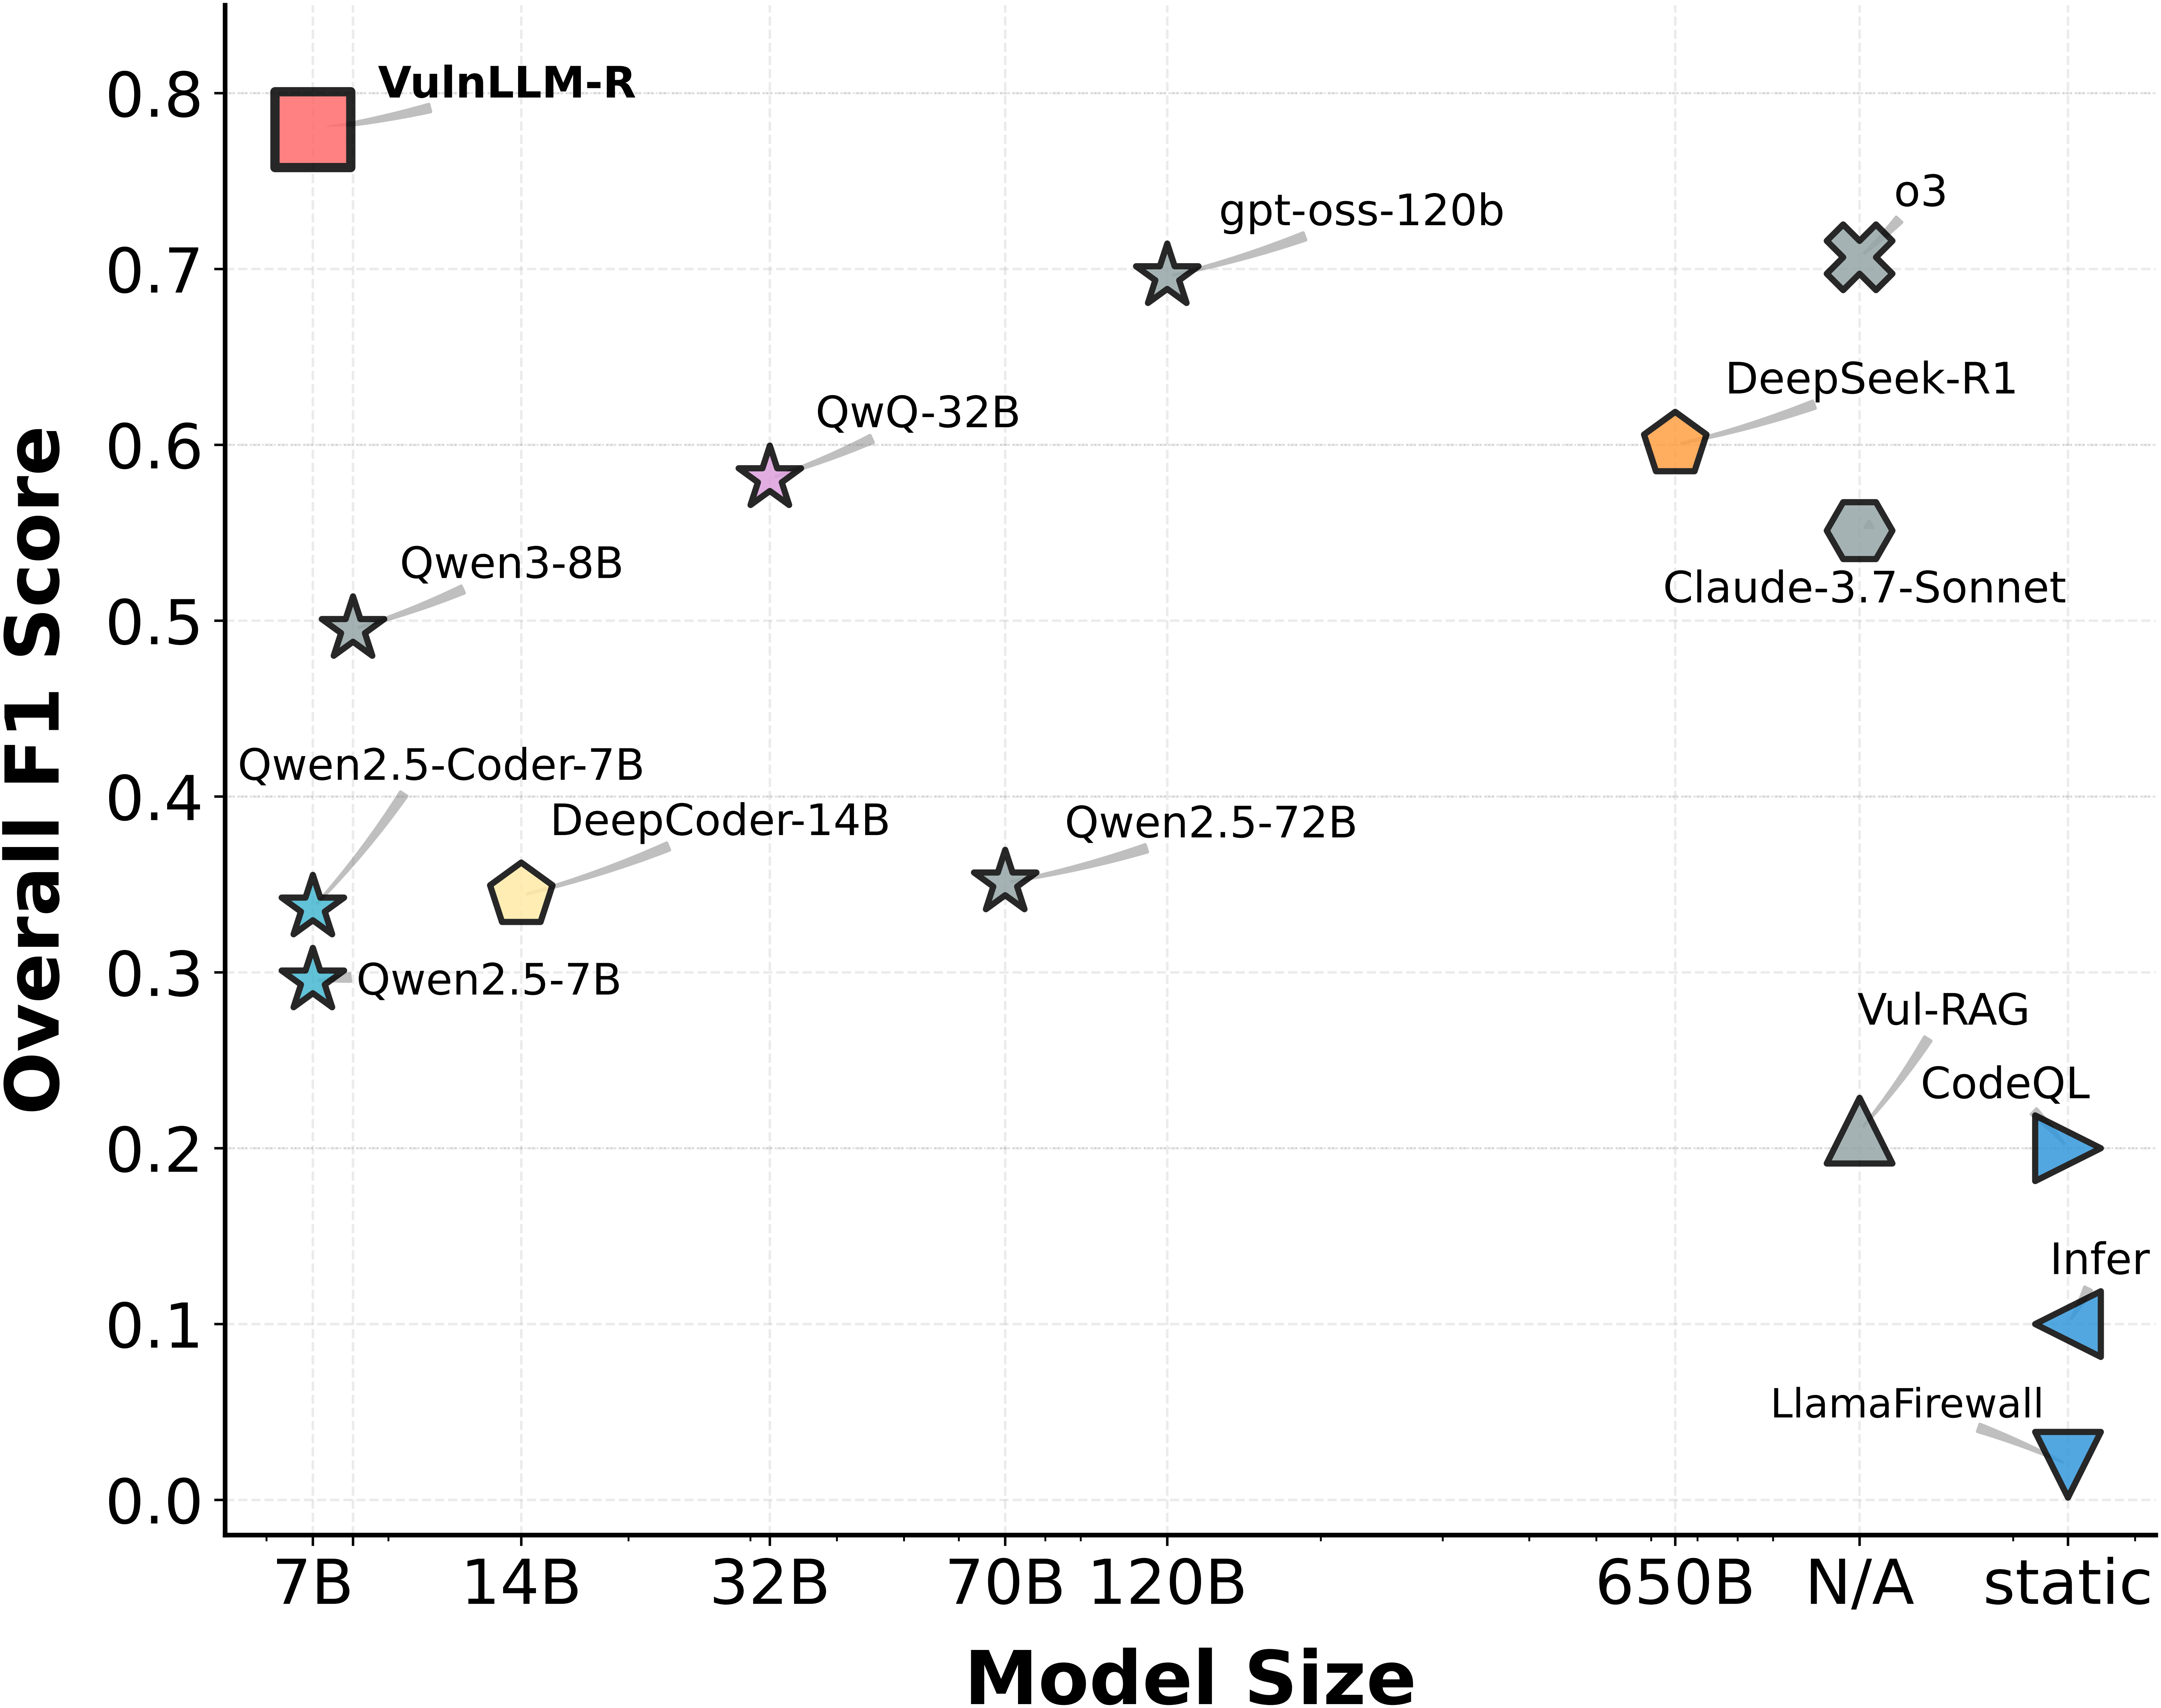 ucsb-mlsec/vulnllm-r
LLM di ragionamento specializzato per il rilevamento di vulnerabilità nel codice sorgente in C/C++ e Python, con costruzione di dataset, training…
 pantheon-security/medusa
Scanner di sicurezza AI-first. NUOVO in v2026.7: rilevamento compromissione Claude Code — verifica hook .claude/, permessi e competenze prima di…
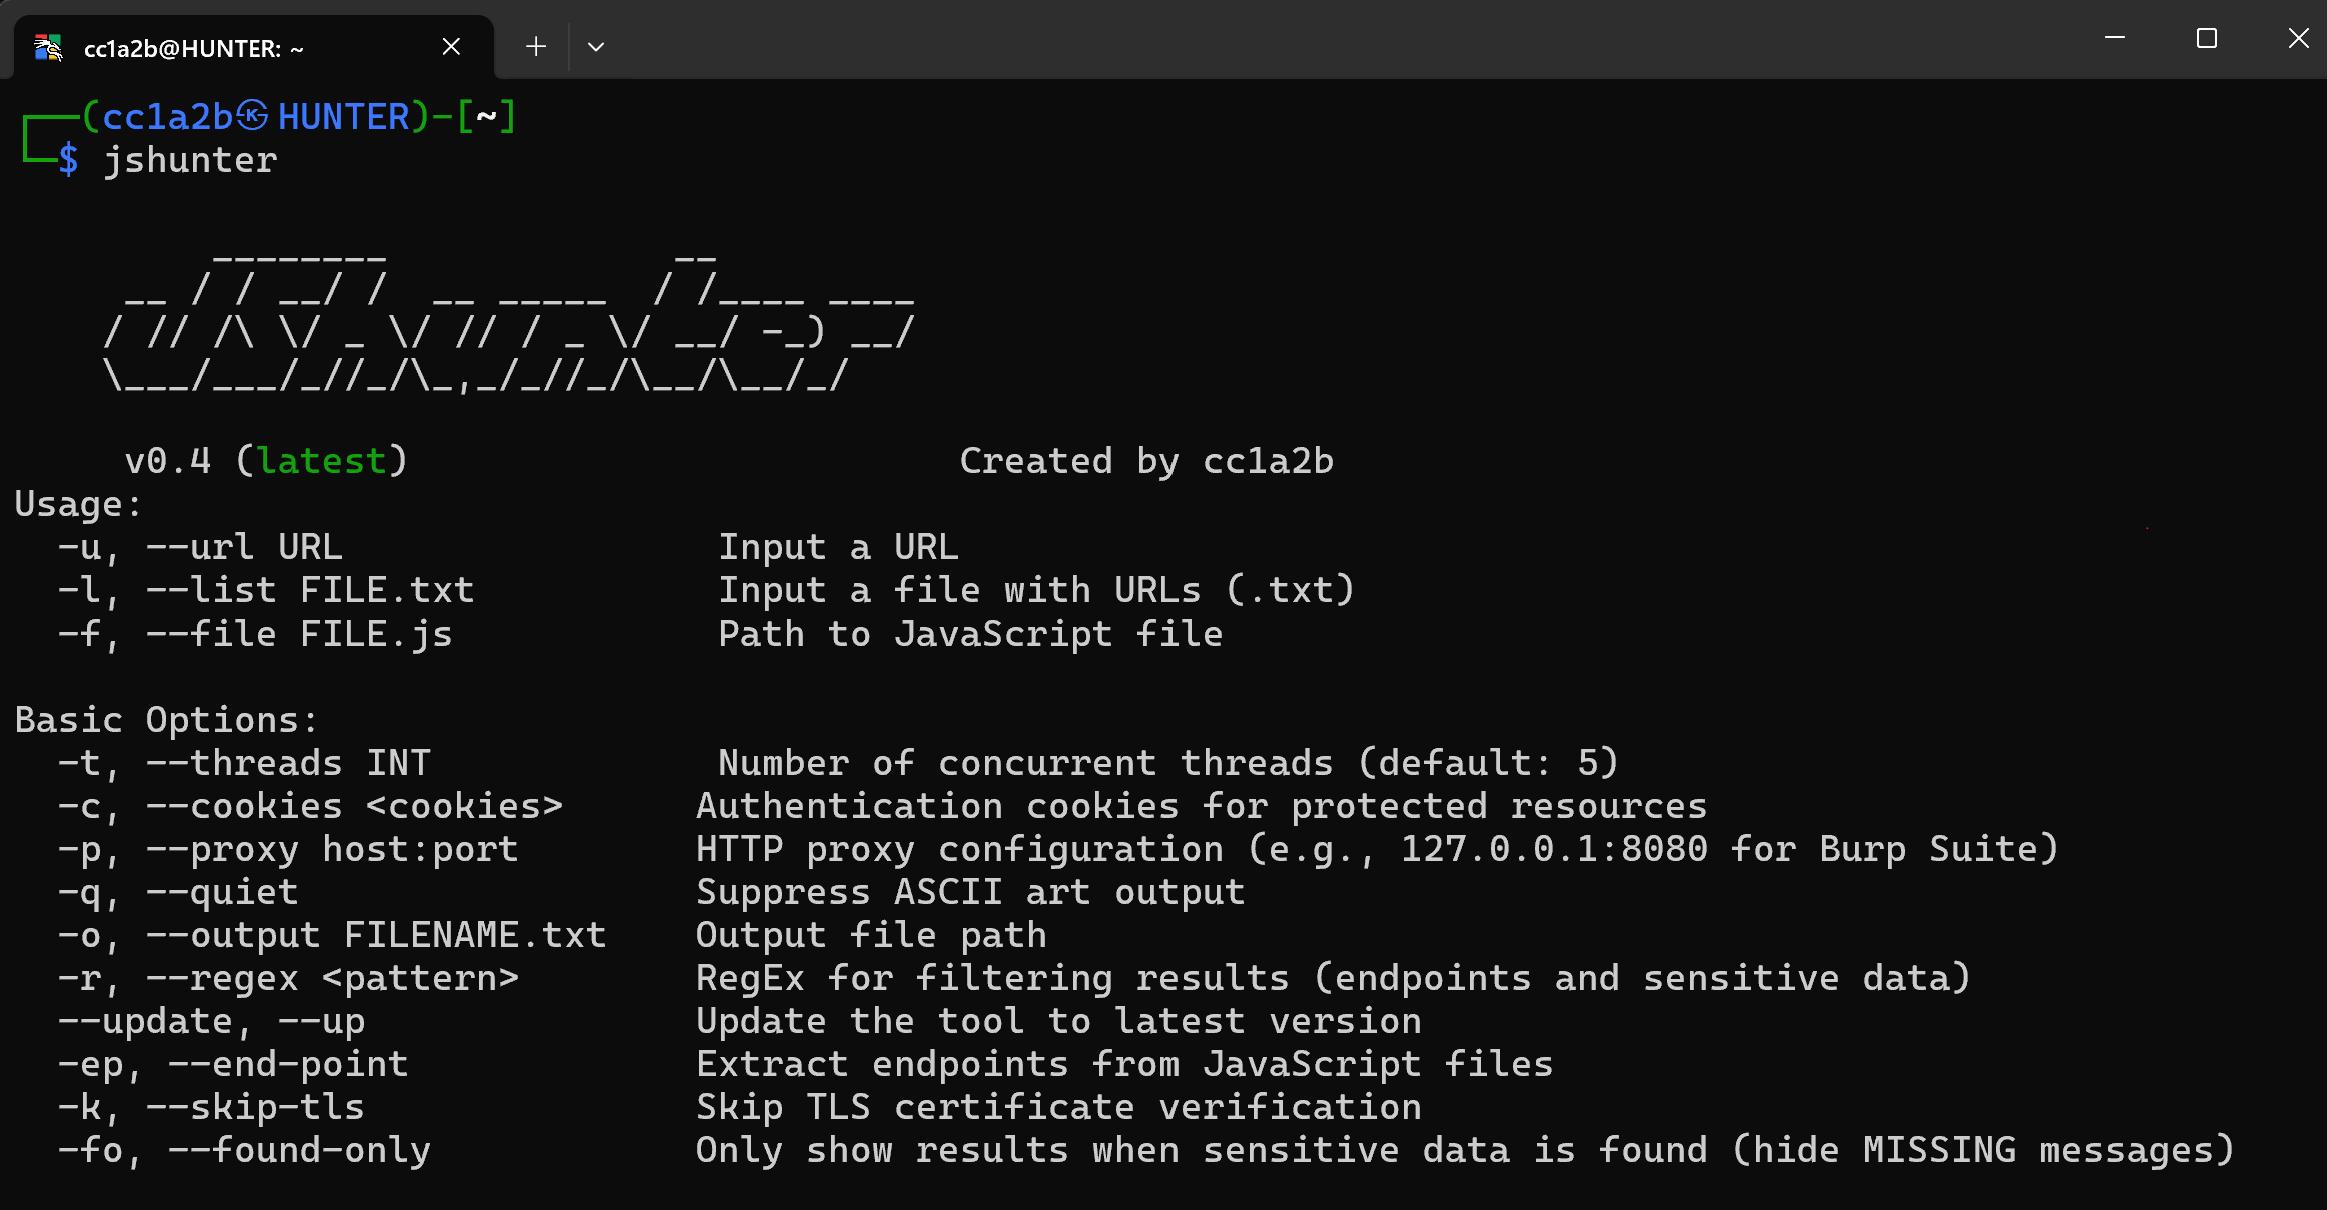 cc1a2b/jshunter
jshunter è uno strumento da riga di comando progettato per analizzare file JavaScript ed estrarre endpoint. Questo strumento è specializzato…
 robocoder/rips-scanner
RIPS - Un analizzatore statico del codice sorgente per vulnerabilità negli script PHP
 vusec/ghostrace
Proof-of-concept e toolkit di analisi statica per individuare gadget per race condition speculativa (SCUAF) nel kernel Linux. Include un dataset con…
 nccgroup/call_map
Lo sviluppo attuale di Call Map avviene su https://github.com/ajylee/call_map. Call Map è uno strumento per navigare i grafi delle chiamate in Python.
 nccgroup/cq
Scanner di sicurezza del codice veloce, progettato per la revisione manuale della sicurezza del codice da parte di esperti. Genera risultati con…
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.