
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Shellcode — Strumenti — Pagina 9 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
404 risultati
CTFs preview

CTFs

GitLabwhatthefuzz-ctfs/ctfs

Sfide CTF!

exploitationreverse-engineeringshellcode+6
3 anni fa
Conflicker_analysis_scripts preview

Conflicker_analysis_scripts

GitHubthunderstrike9090/conflicker_analysis_scripts

Script per analizzare il worm Conflocker che sfrutta la famosa vulnerabilità netapi (CVE-2008-4250) cioè MS08-067

vulnerability-analysisexploitationreverse-engineering+3
18 anni fa
pythem preview

pythem

GitHubm4n3dw0lf/pythem

framework per pentest

packet-sniffing-analysispenetration-testing-frameworksnetwork-mapping+5
1.2k8 anni fa
K8tools preview

K8tools

GitHubk8gege/k8tools

Raccolta di strumenti K8(penetrazione di rete interna/strumenti di escalation dei privilegi/overflow remoto/sfruttamento delle…

password-crackingprivilege-escalationreconnaissance+9
6.2k1 anno fa
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3k2 mesi fa
pwntools preview

pwntools

GitHubgallopsled/pwntools

Framework CTF e libreria di sviluppo exploit
penetration-testing-frameworksexploit-frameworksreverse-engineering+7
13.6k3 giorni fa
bash-4.3-fixed-CVE-2014-6271 preview

bash-4.3-fixed-CVE-2014-6271

GitHubu20024804/bash-4.3-fixed-cve-2014-6271

GNU Bash 4.3 patchato con fix per Shellshock (CVE-2014-6271). Fornisce una Bourne Again SHell sicura con editing della riga di comando, controllo dei…
general-purpose-utilitiesvulnerability-analysisscripting-automation+1
12 anni fa
bash-3.2-fixed-CVE-2014-6271 preview

bash-3.2-fixed-CVE-2014-6271

GitHubu20024804/bash-3.2-fixed-cve-2014-6271

# Bash 3.2 con patch per CVE-2014-6271 (Shellshock) GNU Bash 3.2 con patch per CVE-2014-6271 (Shellshock). Fornisce una shell POSIX standard con…
general-purpose-utilitiesvulnerability-analysisexploitation+2
12 anni fa
themida-unmutate preview

themida-unmutate

GitHubergrelet/themida-unmutate

Deoffuscatore statico per l'offuscamento basato su mutazioni di Themida, WinLicense e Code Virtualizer 3.x.

static-analysisreverse-engineeringshellcode+3
3802 anni fa
aether preview

aether

GitHub0xsp-srd/aether

Strumento di memory forensics e threat hunting per Windows che analizza la memoria dei processi in esecuzione alla ricerca di pattern dannosi,…

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
583 mesi fa
staged-DLL-Injection-SMB- preview

staged-DLL-Injection-SMB-

GitHubkasturixbm5/staged-dll-injection-smb-

Prova di concetto di iniezione DLL a stadi sviluppato in C utilizzando le API Win32 — sviluppato in un ambiente di laboratorio isolato per lo studio…

exploitationshellcodepenetration-testing+5
424 mesi fa
ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent preview

ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent

GitHubjm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent

Framework C2 in Assembly x64 fileless con pivoting di protocollo ICMP/DNS a doppio canale, esecuzione diretta di syscall e iniezione di processi…
privilege-escalationexploit-frameworksids-ips-evasion+5
8819 giorni fa
QuasarNix preview

QuasarNix

GitHubdtrizna/quasarnix

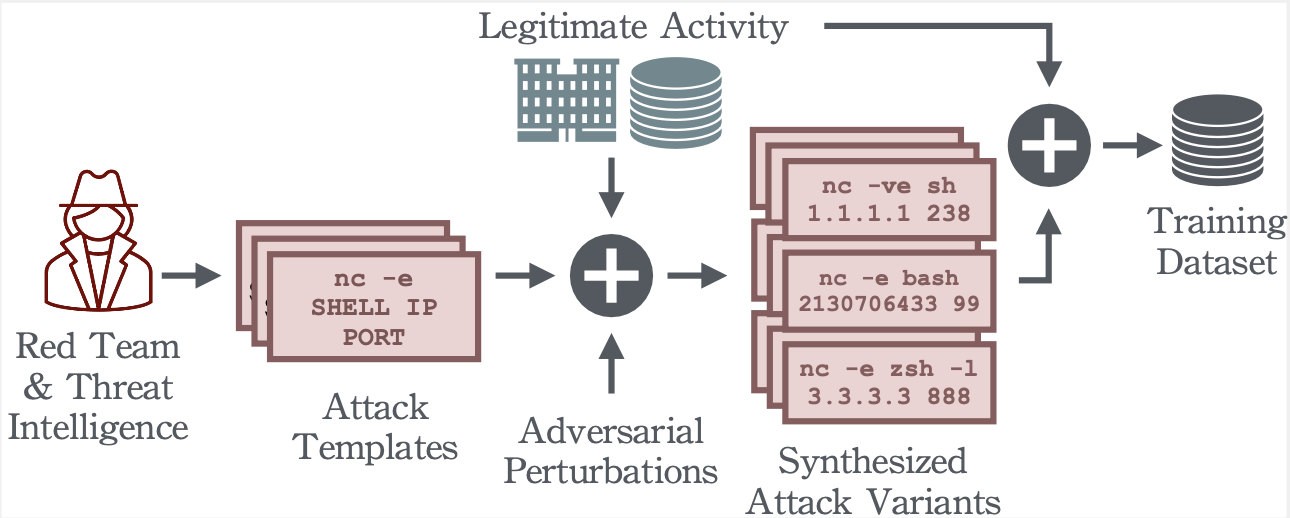
Rilevamento di Reverse Shell con Machine Learning

defensive-toolspayload-generationshellcode+6
74 mesi fa
NimSyscallPacker preview

NimSyscallPacker

GitHubs3cur3th1ssh1t/nimsyscallpacker

Impacchetta assembly C#, file PE o shellcode in binari Nim crittografati con funzionalità evasive avanzate, inclusi bypass di AMSI/ETW, rilevamento…

privilege-escalationpayload-generationpersistence-mechanisms+7
2071 mese fa
NOW preview

NOW

GitHubnirvanaon/now

NØW è uno strumento di codifica e offuscamento di shellcode basato su parole che trasforma byte di shellcode grezzi in prosa inglese dall'aspetto…
exploit-frameworkspayload-generationshellcode+5
753 mesi fa
Obfusk8 preview

Obfusk8

GitHubx86byte/obfusk8

Obfusk8: libreria di offuscamento leggera basata su C++17 / Solo header per binari Windows

exploit-frameworksreverse-engineeringshellcode+4
7933 mesi fa
CrystalSliver preview

CrystalSliver

GitHublicitrasimone/crystalsliver

Kit di evasione Crystal Palace per Sliver
penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
1084 mesi fa
venom preview

venom

GitHubboku7/venom

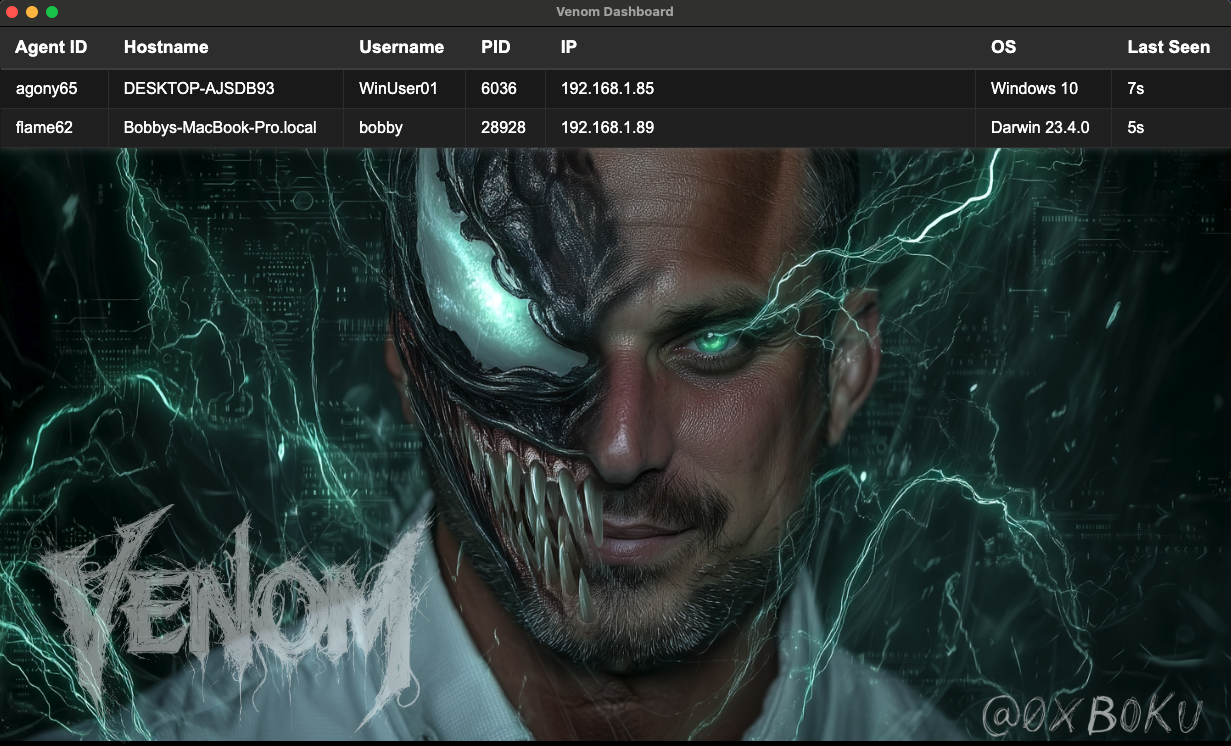
Venom C2 è un framework Command & Control in Python3 senza dipendenze per la persistenza redteam

encryption-decryption-toolspayload-generationpersistence-mechanisms+6
43611 mesi fa
Precedente1…8910…23Successivo
