
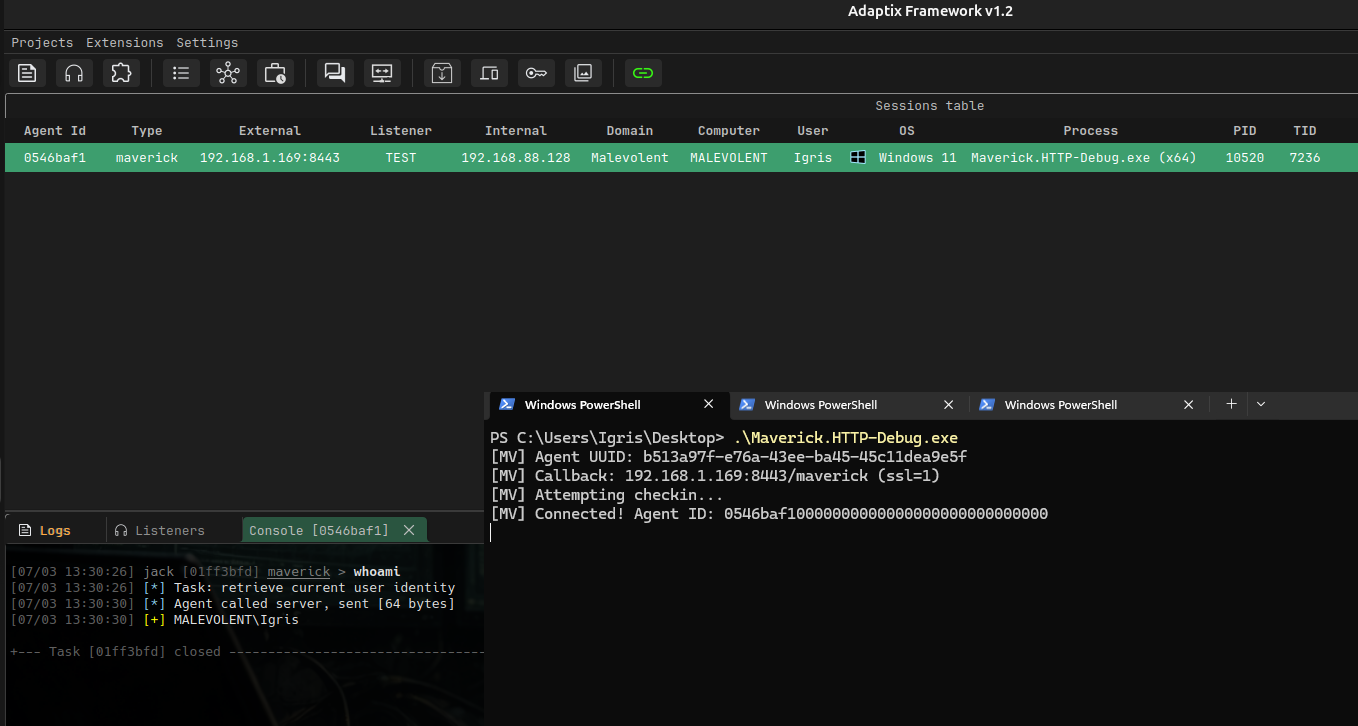
Maverick
 blacksnufkin/maverick
Agente Adaptix C2 che utilizza il linker PIC Crystal Palace e il sistema di moduli PICO
encryption-decryption-toolsexploit-frameworksshellcode+5
109
blacksnufkin/maverickAgente Adaptix C2 che utilizza il linker PIC Crystal Palace e il sistema di moduli PICO
 maldevel/dicerosbicornis
Un backdoor Windows completo che utilizza la posta elettronica come server C&C.
 melardev/xeytanwin32-rat
LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32
 melardev/xeytanwxcpp-rat
Lavori in corso. RAT scritto in C++ utilizzando wxWidgets
 operatorequals/smbrat
Uno strumento di amministrazione remota per Windows in Visual Basic con percorsi UNC
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 0x00pf/0x00sec_code
Repository didattico di codice sorgente di sicurezza offensiva: shell remote, iniettori ELF, crypter, iniezione di memoria e dropper per Linux, a…
 tarlogicsecurity/chankro
Strumento per bypassare disable_functions e open_basedir
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET
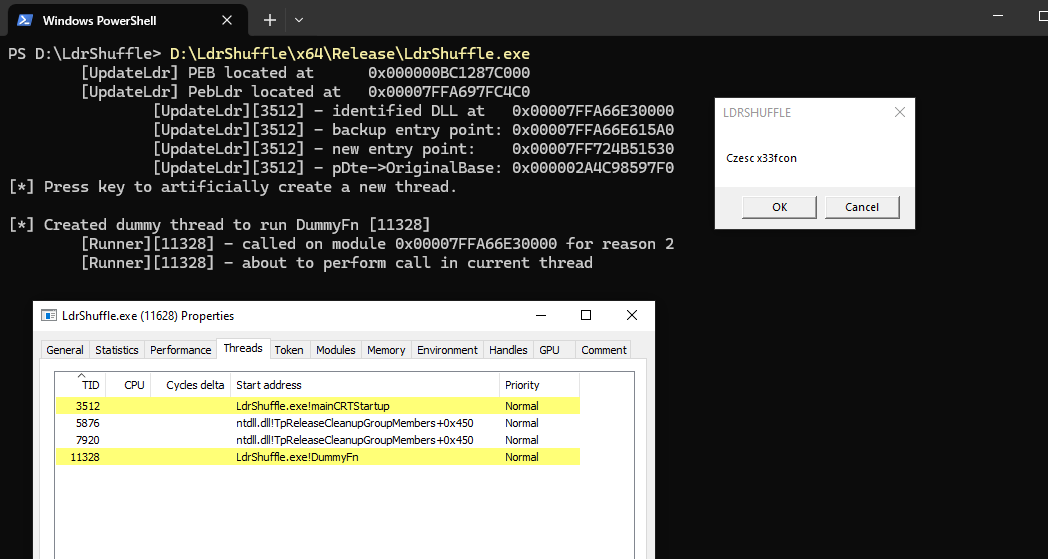 rwxstoned/ldrshuffle
Tecnica di esecuzione/iniezione di codice utilizzando la manipolazione della struttura del modulo DLL PEB
 theqmaks/phantom-frida
Costruisci server Frida anti-rilevamento dal sorgente. ~90 patch che coprono 16 vettori di rilevamento, build automatiche settimanali con nomi…
 klezvirus/rpcproxyinvoke
Libreria POC semplice per eseguire chiamate arbitrarie proxyandole tramite NdrServerCall2 o simili.
 qmadev/crabloader
Caricatore riflessivo definito dall'utente basato su Rust per payload di Cobalt Strike. Evita le pagine di memoria RWX per la sicurezza OPSEC.…
 d7ead/mkpivm
Genera macchine virtuali polimorfiche e indipendenti dalla posizione (PIVMs) da shellcode x86/x64 arbitrario.

 nodiuus/nocturne
Un virtualizzatore di codice bin2bin per PE x86-64
 x-3306/project-onyx
Evasion EDR avanzata tramite spoofing della telemetria dell'IA e sandboxing WASM. Il Progetto Onyx è una pipeline Red Team PoC progettata per…
 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Exploit interattivo della shell per CVE-2013-225 [S2-016]