

Christmas
 maldev-academy/christmas
PoC che dimostra una catena di iniezione multi-processo finalizzata all'esecuzione remota di shellcode.
ids-ips-evasionshellcodepost-exploitation+3
259
maldev-academy/christmasPoC che dimostra una catena di iniezione multi-processo finalizzata all'esecuzione remota di shellcode.
 florylsk/execit
Esegui i file di shellcode con rundll32
 nbaertsch/nimvoke
Syscall indirette + DInvoke resi semplici.
 kudaes/dinvoke_rs
Invoca dinamicamente codice non gestito arbitrario
 vxcrypt0r/voidgate
Una tecnica che può essere utilizzata per bypassare gli scanner di memoria AV/EDR. Può essere utilizzata per nascondere shellcode noti e rilevati…
 iilegacyyii/datainject-bof
Dirotta l'esecuzione del codice sovrascrivendo i puntatori di Control Flow Guard in combase.dll
 rad9800/pmd
Corso pratico di sviluppo di malware per Windows: API hashing, DLL sideloading, esecuzione di shellcode, manipolazione di PE, hosting di payload e…
 zarkones/bloodfangc2
Moderno impianto PIC per Windows (64 e 32 bit)
 boku7/loki
🧙♂️ Comando e Controllo Node.js per Script-Jacking di Applicazioni Electron Vulnerabili
 hkl1x/bypass_av
Elude AV e sandbox su Windows utilizzando controlli anti-sandbox, unhooking di ntdll, risoluzione dinamica delle API e offuscamento shellcode…
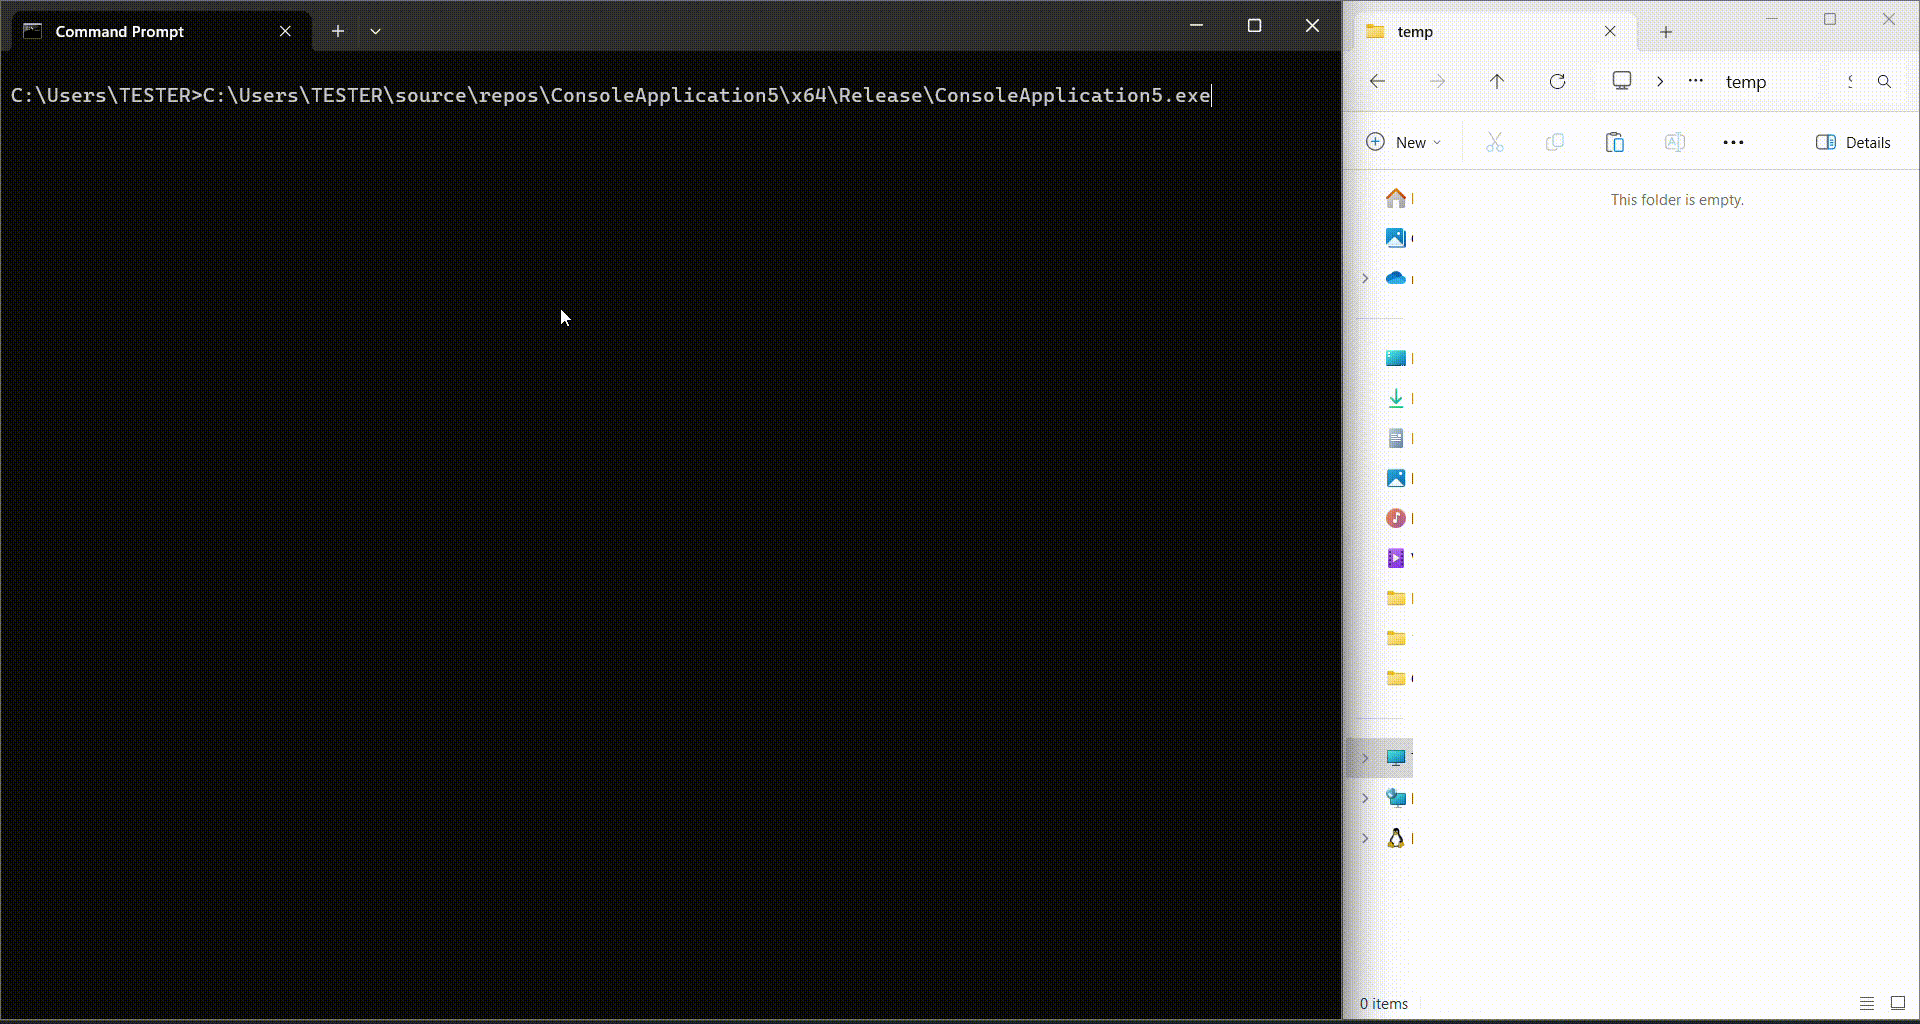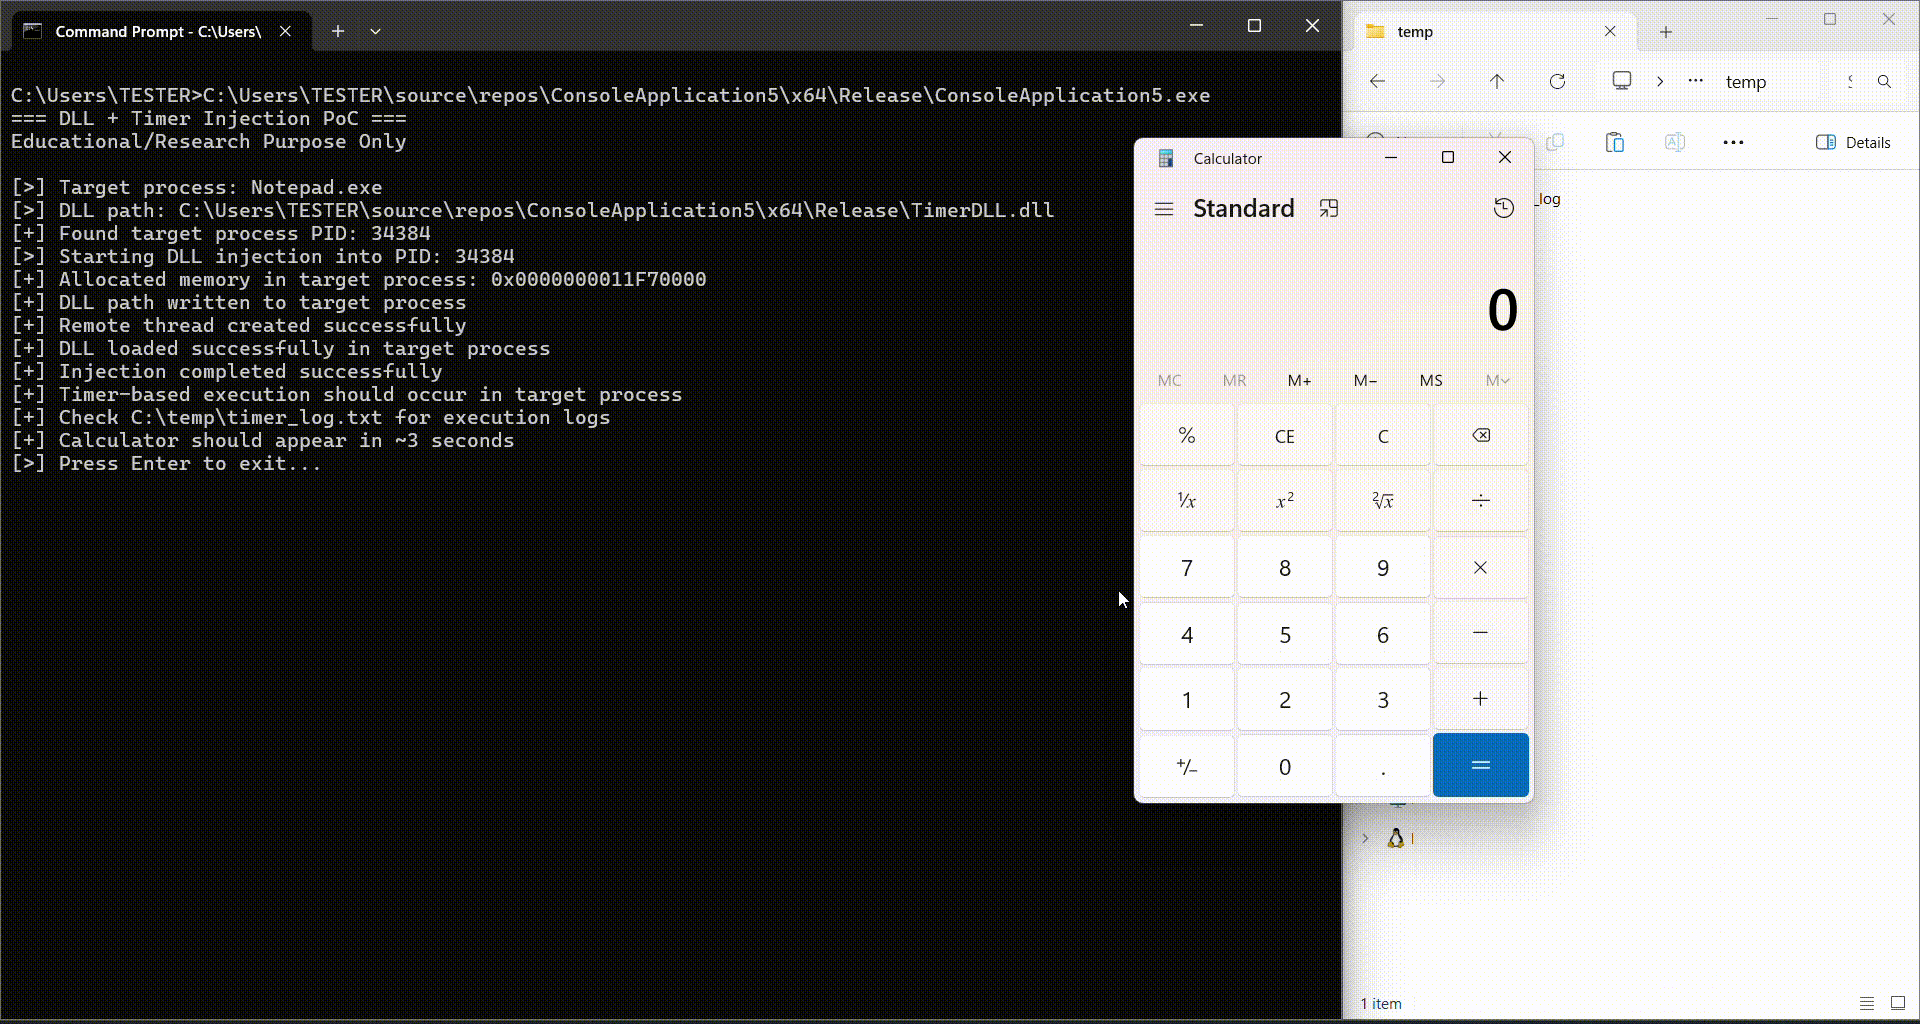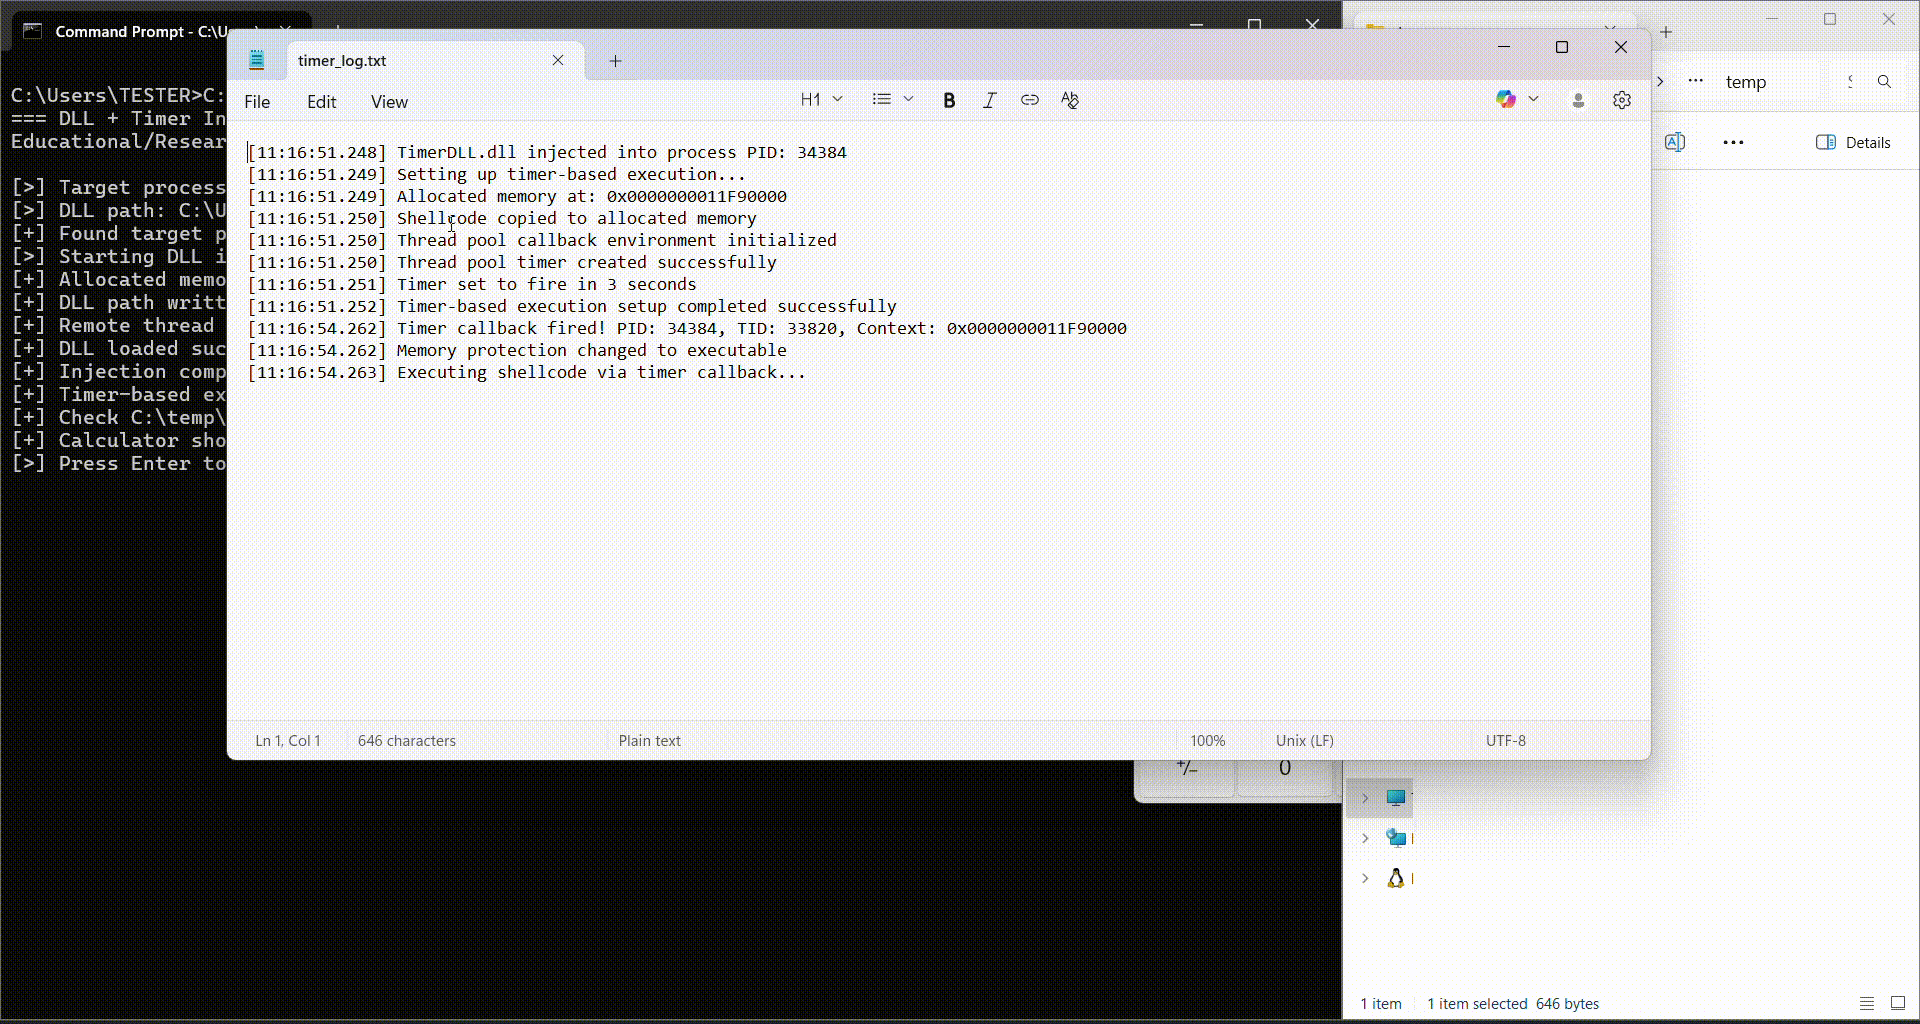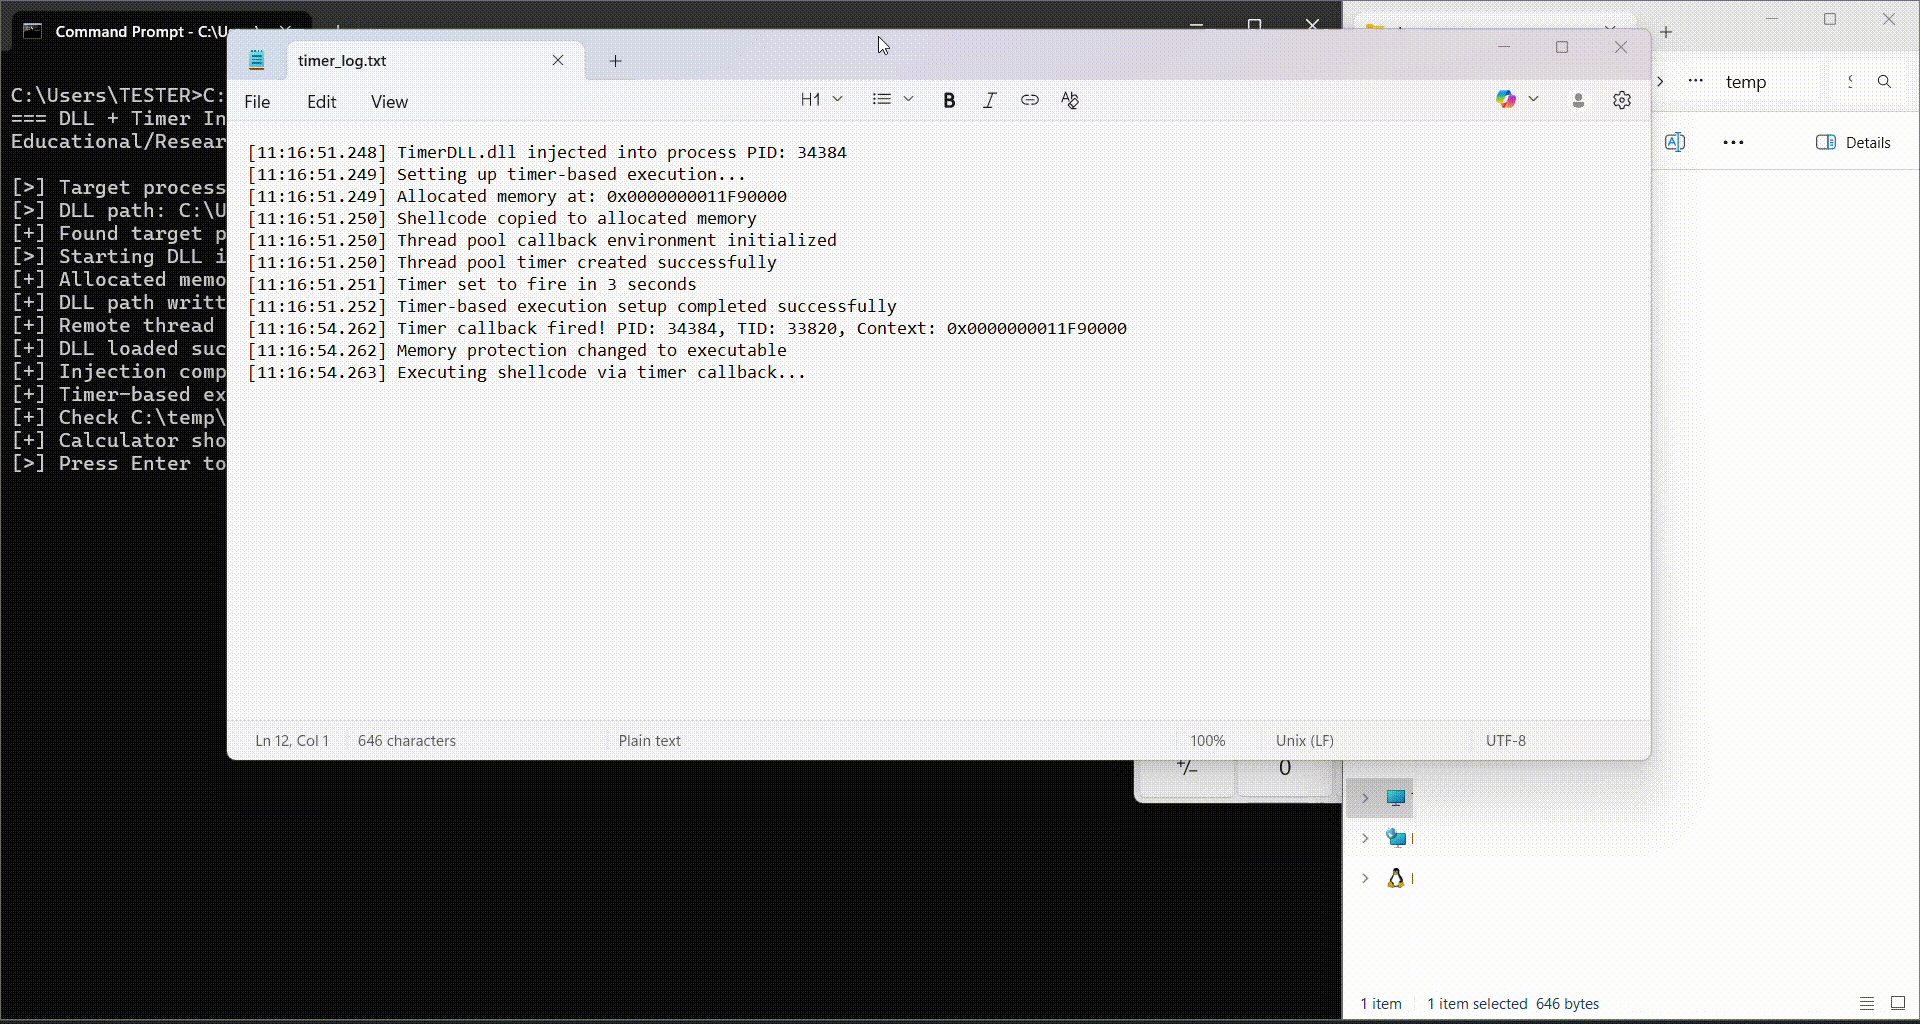 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Iniezione DLL remota con esecuzione di shellcode basata su timer
 0xninjacyclone/asmldr
Caricatore dinamico di shellcode con sofisticate capacità di evasione
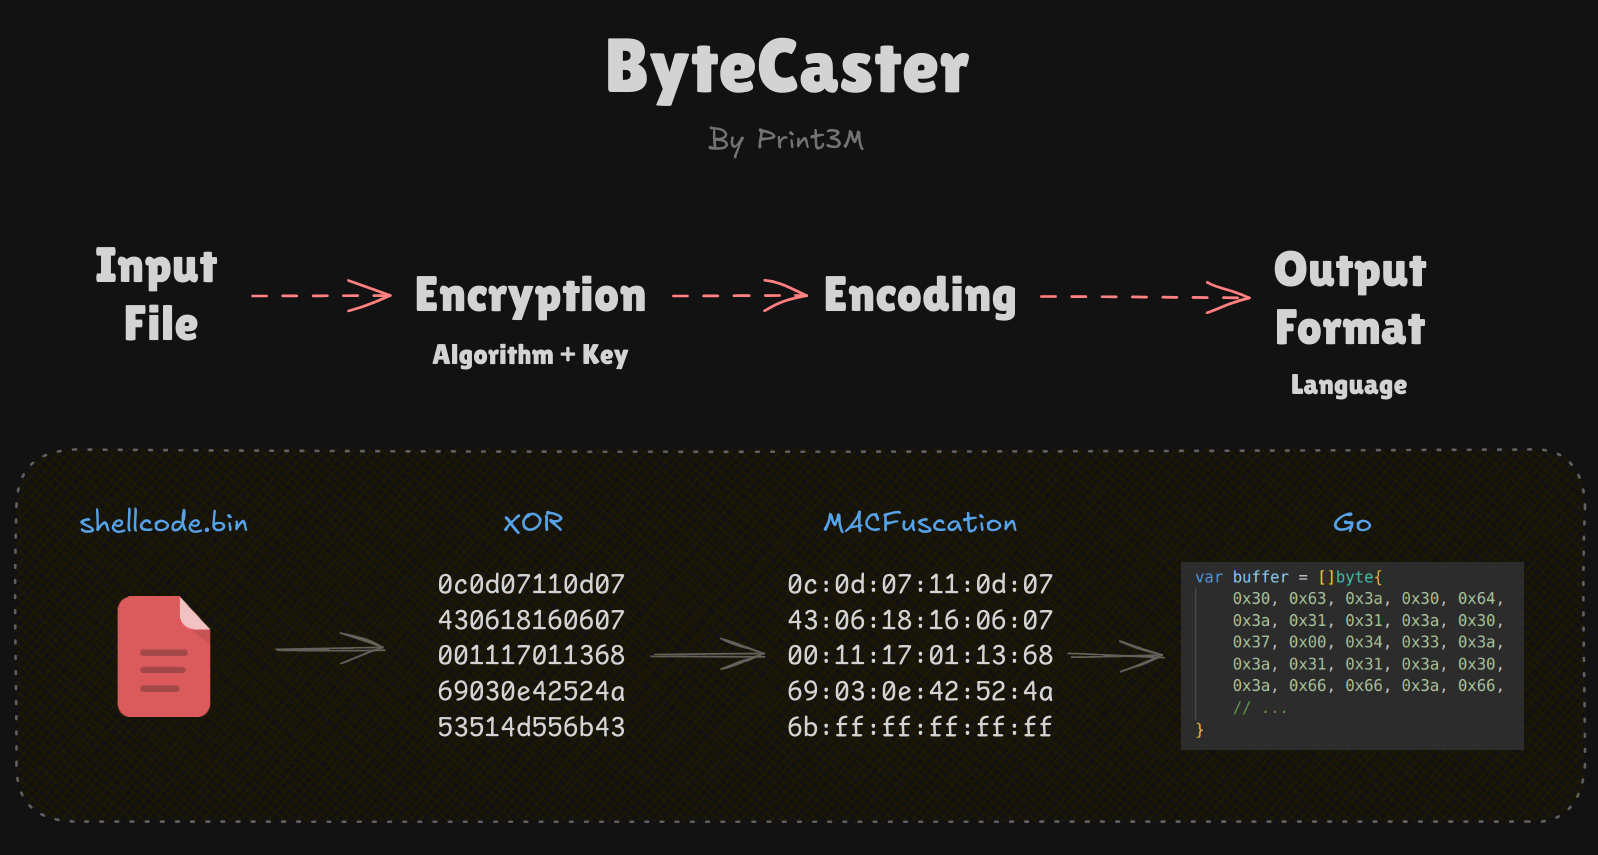 print3m/bytecaster
Coltellino svizzero per la cifratura, l'offuscamento e la conversione di payload in array di byte – tutto con un unico comando (14 formati di output…
 n0qword/win32k-callback-detouring
Abusare del meccanismo di callback del kernel win32k.sys per l'esecuzione di codice arbitrario
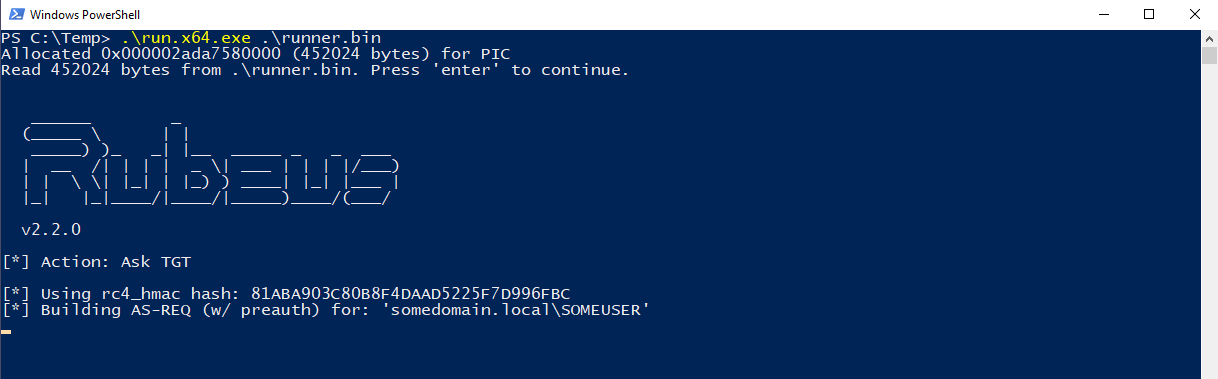 ofasgard/execute-assembly-pico
Un PICO per Crystal Palace che implementa l'hosting di CLR per eseguire un assembly .NET in memoria.
 winterknife/silverpick
Framework di sviluppo di shellcode in modalità utente per Windows (WUMSDF)

 0xsch1zo/nullgate
Libreria che facilita l'uso di syscall indirette. Un bypass AV/EDR piuttosto interessante come PoC.