
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, ma con wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, ma con wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, ma con wasm
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 solomonsklash/sleepycrypt
Una funzione shellcode per crittografare l'immagine di un processo in esecuzione quando è in stato di sospensione.
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Libreria condivisa (.so) NASM Linux x86_64 pura (senza dipendenze), POC per Reflective ELF SO injection
 winterknife/pinkpanther
Shellcode in modalità kernel per Windows x64 realizzato artigianalmente per il furto di token
 choisg/onedriveupdatersideloading
Payload per il DLL sideloading di OneDriveUpdater.exe, basato sul post del blog di PaloAltoNetwork Unit42
 codewhitesec/lastenzug
Proxy Socks4a che sfrutta PIC, WebSocket e offuscamento statico a livello di assembly.
 techryptic/pokemon-shellcode-loader
Stanco di guardare hex tutto il giorno e di sputare '\x41'? Preferisci guardare Lugia/Charmander? Ho la soluzione per te.
 daem0nc0re/tangledwinexec
PoC e strumenti per l'analisi delle tecniche di esecuzione dei processi di Windows
 iilegacyyii/shellcrypt
Uno strumento QoL per offuscare lo shellcode. In futuro sarà in grado di concatenare metodi di codifica/cifratura/compressione.

 secforce/sharpwhispers
Porting in C# di SysWhispers2. Utilizza SharpASM per trovare i code cave in cui eseguire lo stub delle system call.
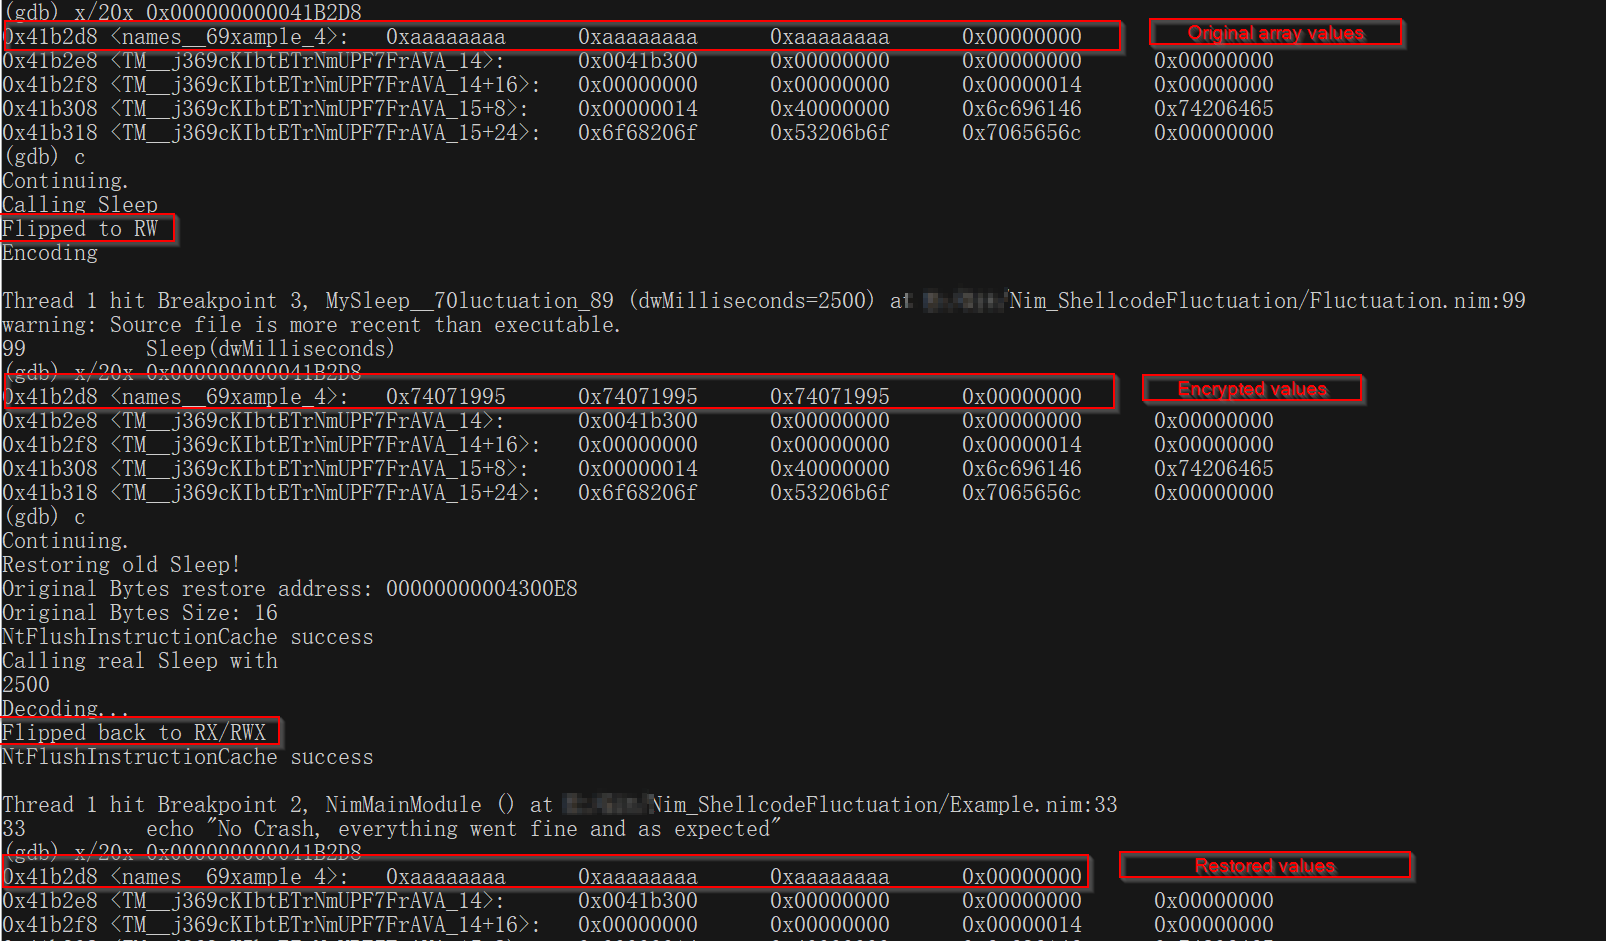 s3cur3th1ssh1t/nimshellcodefluctuation
PoC ShellcodeFluctuation portato a Nim
 zimawhit3/bitmancer
Libreria Nim per lo sviluppo di sicurezza offensiva
 deepinstinct/dirty-vanity
Un POC per la nuova tecnica di iniezione, che abusa dell'API fork di Windows per eludere gli EDR.…
 bohops/dynamicdotnet
Una raccolta di vari e disparati frammenti di codice che sfruttano tecniche dinamiche .NET