

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
404 risultati
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Caricatore di shellcode che dimostra molteplici tecniche di esecuzione tra cui syscall dirette, evasione IAT, payload crittografati, spoofing PPID e…
shellcodeshellcode-generation
5053 anni fa
Shellcode — Strumenti — Pagina 18 | Kitploit
Villain preview

Villain

GitHubt3l3machus/villain

Villain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
4.4k1 anno fa
reverse_ssh preview

reverse_ssh

GitHubnhas/reverse_ssh

Strumento di gestione di reverse shell basato su SSH con supporto nativo per SCP/SFTP, protocolli di trasporto multipli, generazione di DLL per…
shellcodeshellcode-generation
1.4k1 mese fa
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 anni fa
DFShell preview

DFShell

GitHubd3ext/dfshell

Strumento di forward shell basato su Python che crea una shell interattiva simile a TTY su HTTP utilizzando pipe con nome, consentendo l'esecuzione…

payload-generationshellcodeweb-application-exploitation+1
1223 anni fa
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5

payload-generationexploitationhash-analysis+5
7914 anni fa
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

Un server C2 completamente non rilevabile che comunica tramite Google SMTP per eludere le protezioni antivirus e le restrizioni del traffico di rete.
payload-generationpersistence-mechanismsshellcode+4
4861 anno fa
Invoke-PSObfuscation preview

Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

Un approccio approfondito per offuscare i singoli componenti di un payload PowerShell, sia che tu sia su Windows che su Kali Linux.
payload-generationexploitationshellcode+2
2844 anni fa
Shoggoth preview

Shoggoth

GitHubfrkngksl/shoggoth

Crittografo polimorfico che trasforma file shellcode, PE e COFF in payload offuscati e indipendenti dalla posizione, con crittografia RC4 e cifrario…
exploit-frameworkspayload-generationshellcode+2
8056 mesi fa
threadfire preview

threadfire

GitHubjosh0xa/threadfire

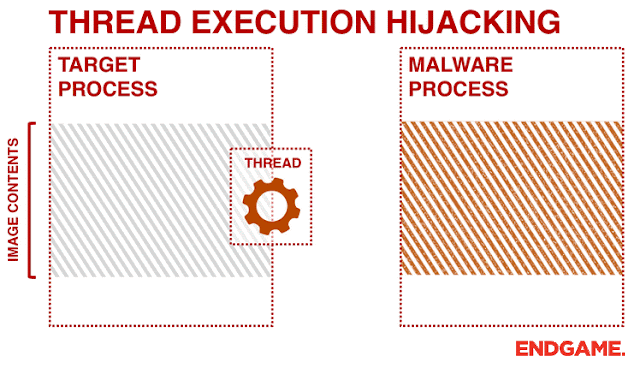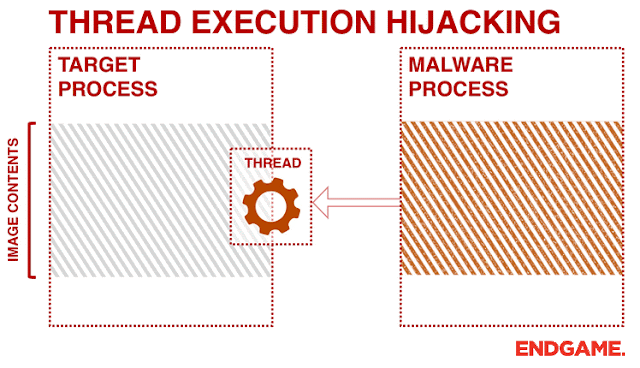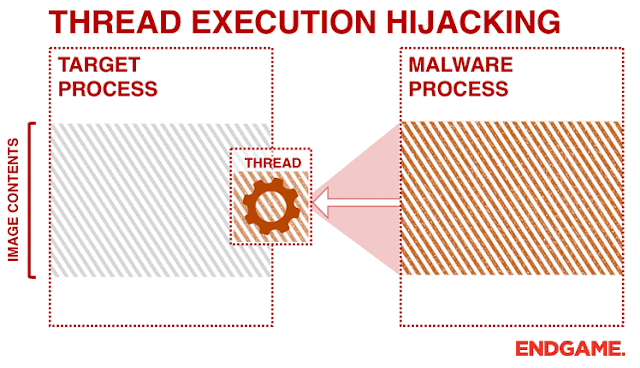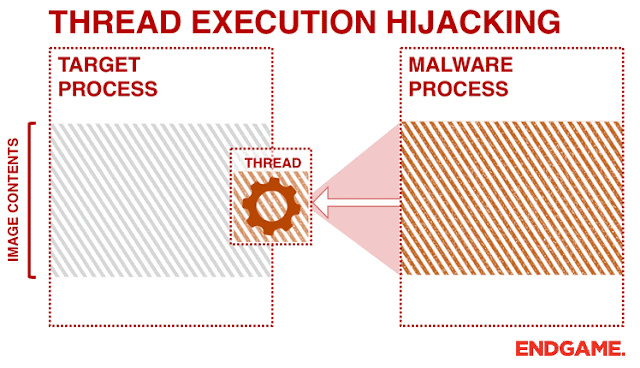
PoC Hijacking dell'esecuzione del thread per iniezione di codice Win32

shellcodepenetration-testingred-teaming+1
1772 anni fa
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Strumenti di evasione AV in Python
encryption-decryption-toolspayload-generationexploitation+9
5151 anno fa
bluffy preview

bluffy

GitHubpreemptdev/bluffy

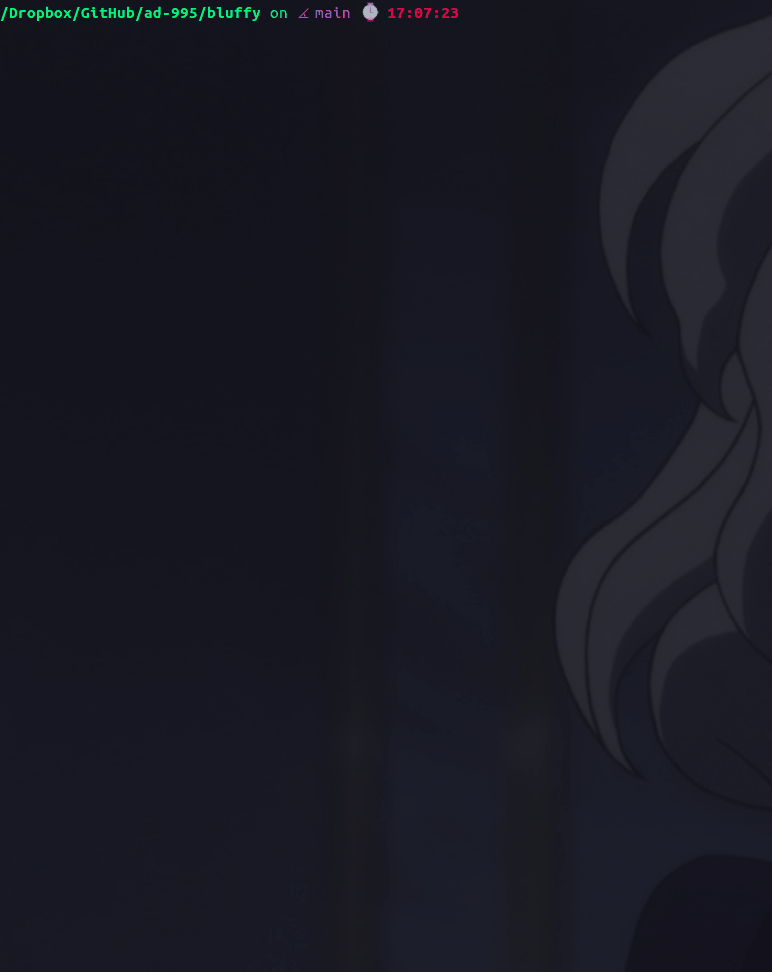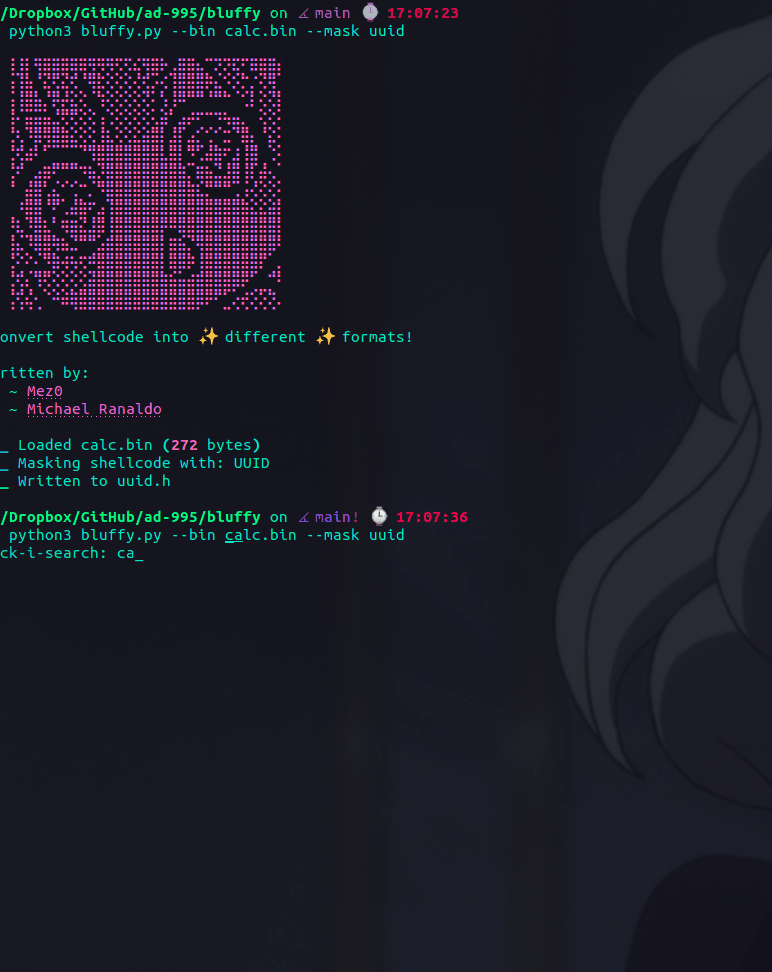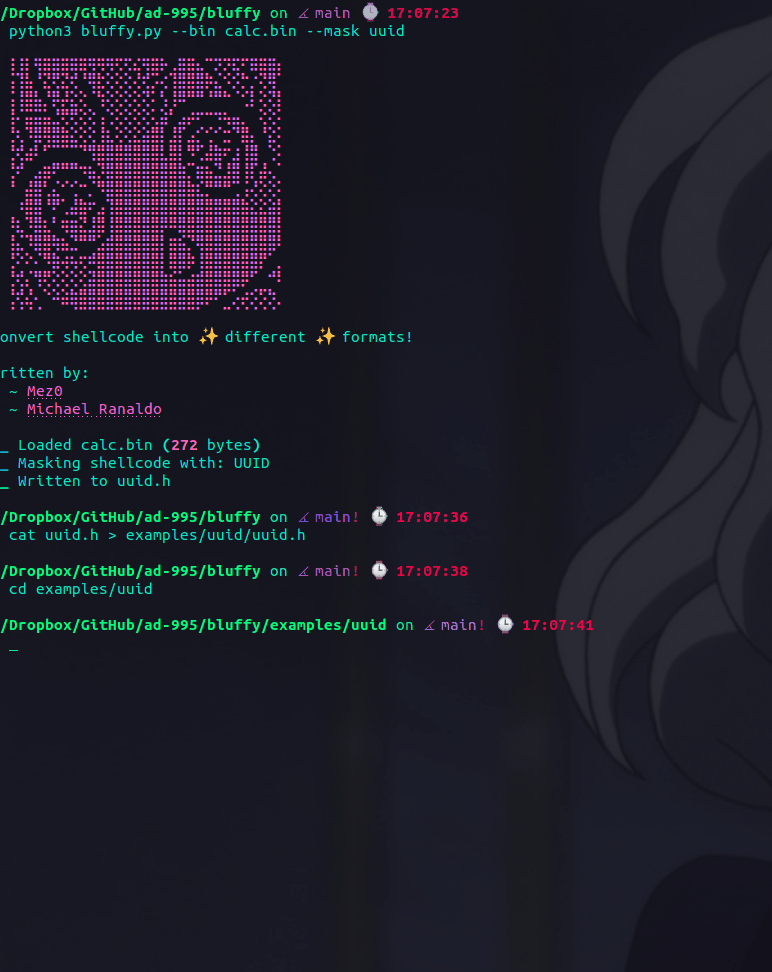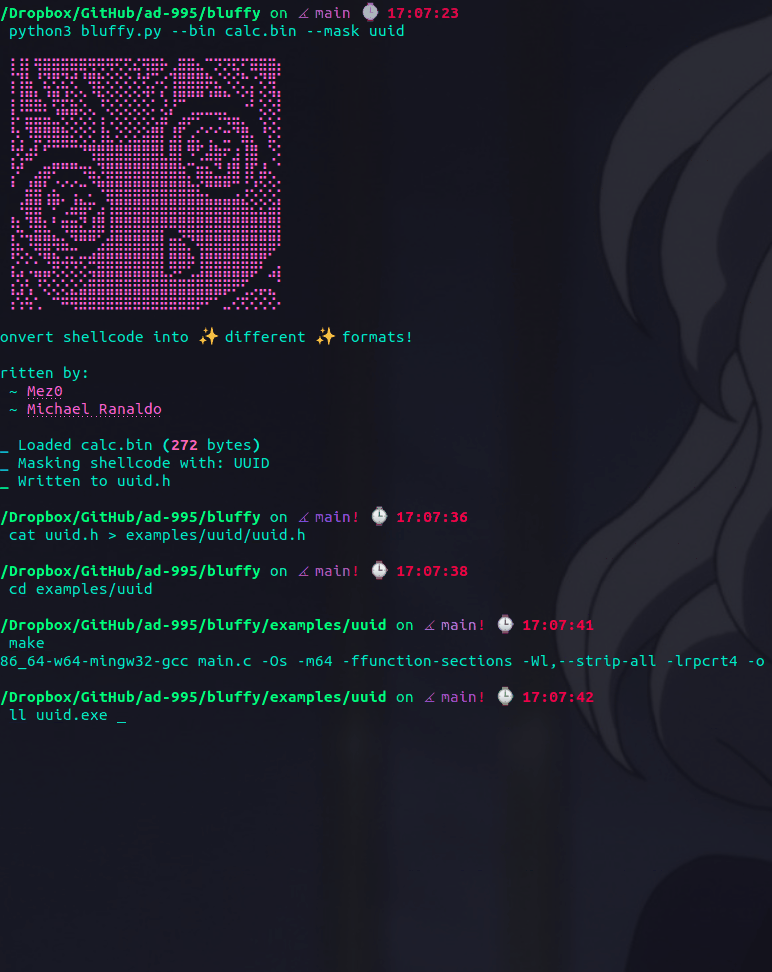
Converti shellcode in :sparkles: diversi :sparkles: formati!
payload-generationids-ips-evasionshellcode+1
3563 anni fa
PEzor-Docker preview

PEzor-Docker

GitHubcyb3r-techie/pezor-docker

Con l'aiuto di questa immagine docker, puoi facilmente accedere a PEzor sul tuo sistema!

payload-generationexploitationshellcode+2
154 anni fa
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.
phishing-toolspayload-generationexploitation+4
5176 anni fa
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

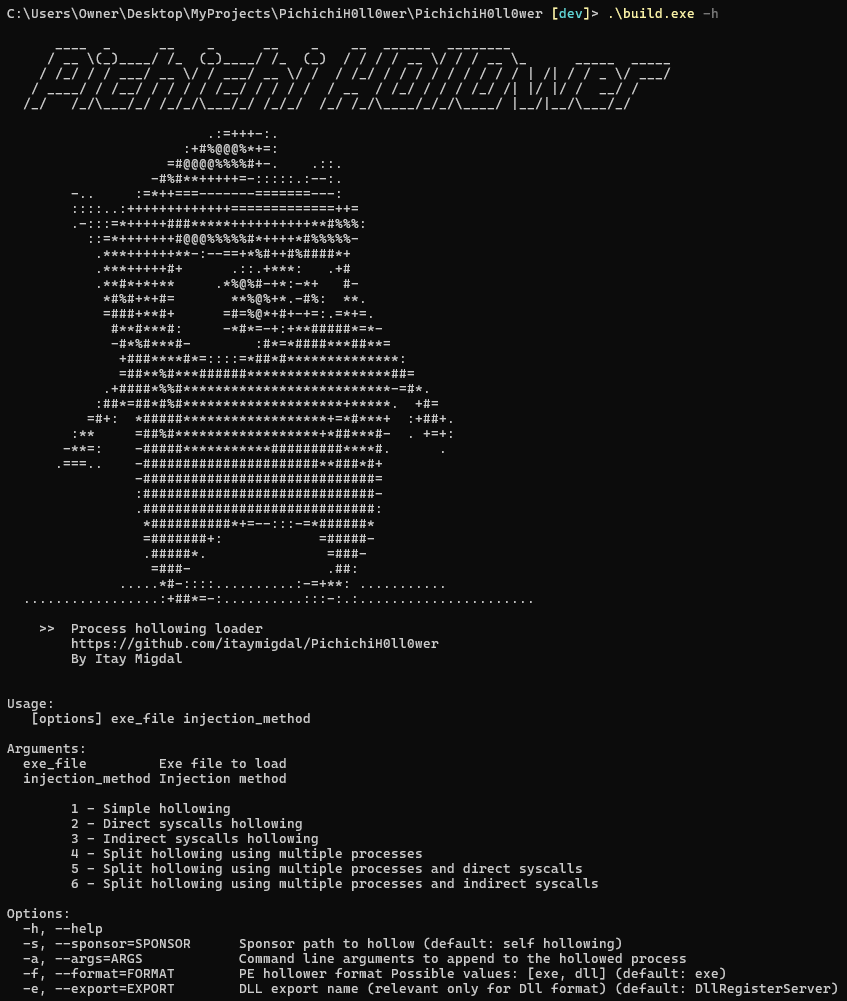
Caricatore process hollowing basato su Nim per eseguibili PE con metodi di iniezione configurabili, syscall dirette/indirette, anti-debug,…
payload-generationexploitationshellcode+3
651 anno fa
RemoteTLSCallbackInjection preview

RemoteTLSCallbackInjection

GitHubmaldev-academy/remotetlscallbackinjection

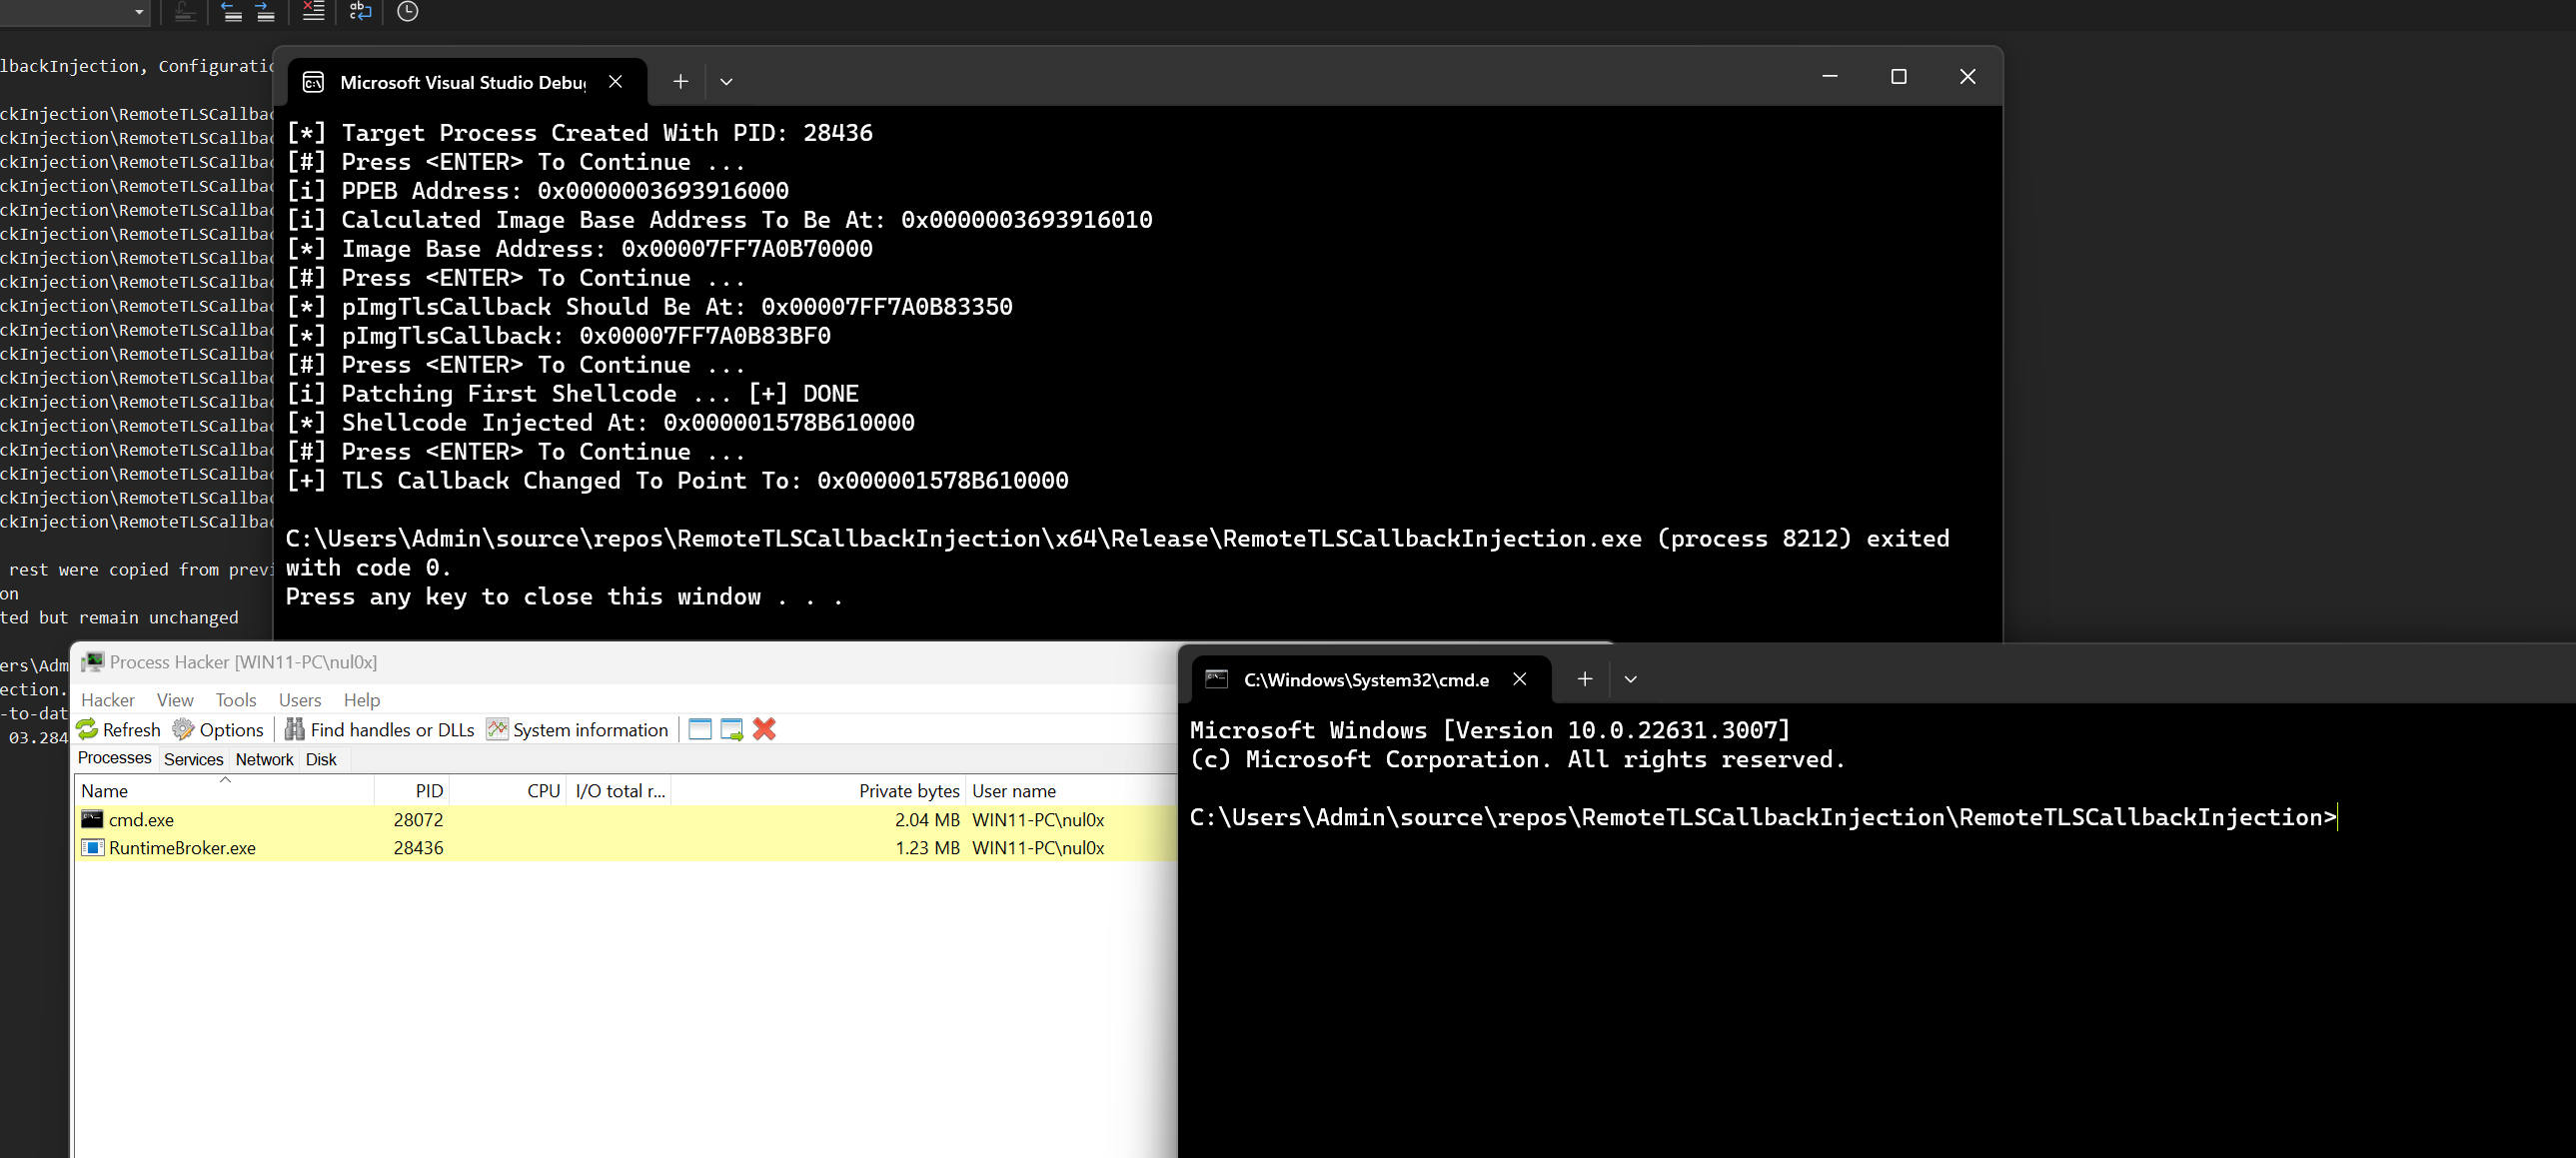
Utilizzo di callback TLS per eseguire un payload senza generare thread in un processo remoto

shellcodeeducationbinary-exploitation+1
2912 anni fa
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Emulatore hardware x86 e simulatore di processi Windows in Pure Rust per l'analisi di malware, emulazione di shellcode e unpacking di payload.…

exploit-frameworksreverse-engineeringshellcode+2
31315h 40m fa
Stardust preview

Stardust

GitHubcracked5pider/stardust

Un moderno template di implant posizione-indipendente a 32/64 bit

exploitationshellcodepost-exploitation+4
1.4k4 mesi fa
Precedente1…171819…23Successivo