
SteaLinG
 de3vil/stealing
Il SteaLinG è un framework di penetration testing open-source progettato per l'ingegneria sociale.
penetration-testing-frameworksphishing-toolspayload-generation+4
246
de3vil/stealingIl SteaLinG è un framework di penetration testing open-source progettato per l'ingegneria sociale.
 cryst4linqq/turkorat
Grabber completamente non rilevato (ruba portafogli, password, cookie, modifica il client Discord, ecc.)
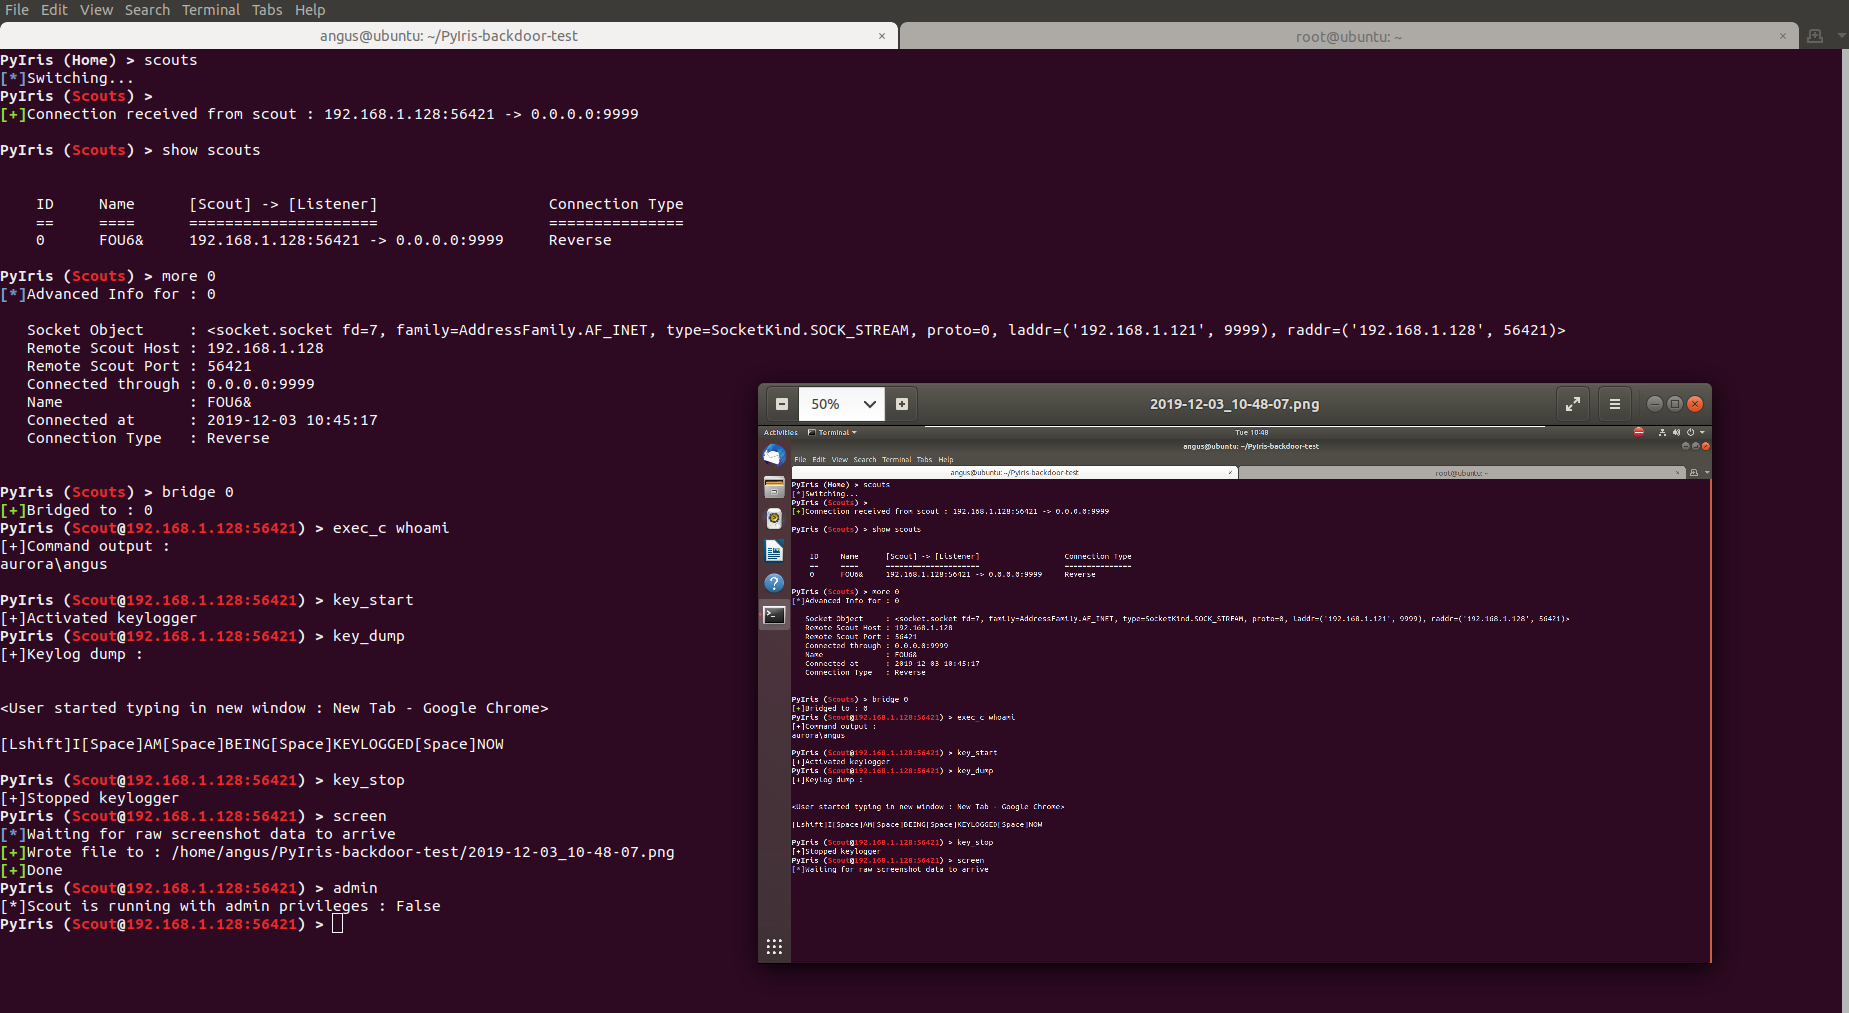 not-sekiun/pyiris
PyIris è un toolkit modulare per trojan di accesso remoto scritto in python e progettato per sistemi Windows e Linux.
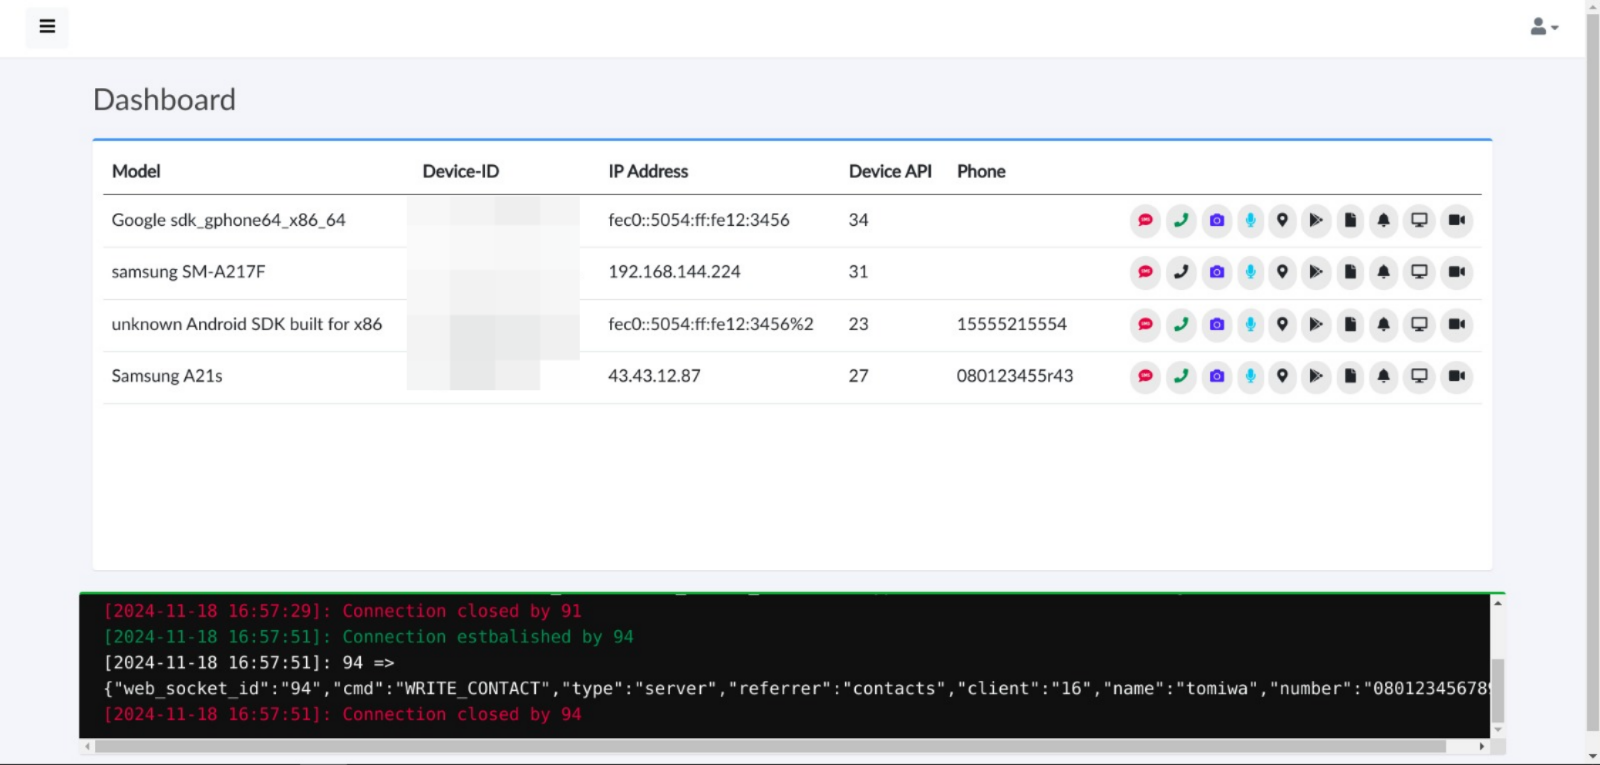 tomiwa-ot/moukthar
Strumento di amministrazione remota per Android
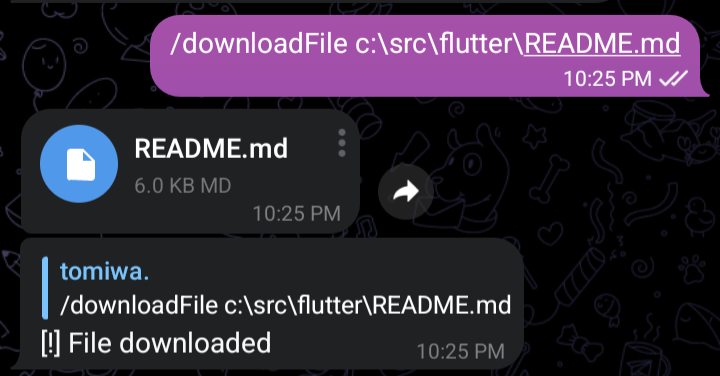 tomiwa-ot/telegram-c2
Controllare un sistema da remoto tramite Telegram
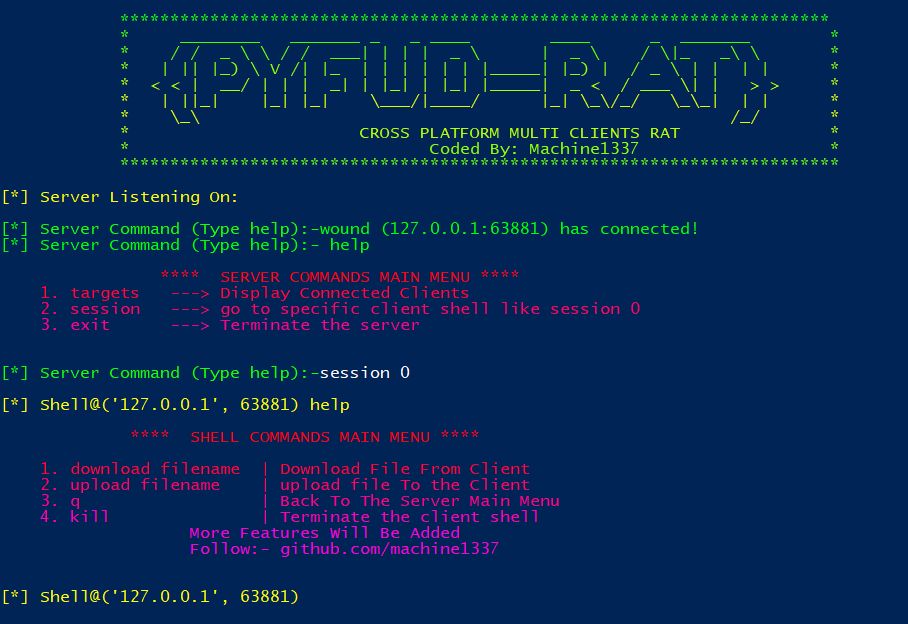 machine1337/pyfud
TROJAN PER ACCESSO REMOTO MULTIPIATTAFORMA (RAT)
 machine1337/telegramrat
RAT cross-platform basato su Telegram che comunica tramite Telegram per eludere le restrizioni di rete.
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
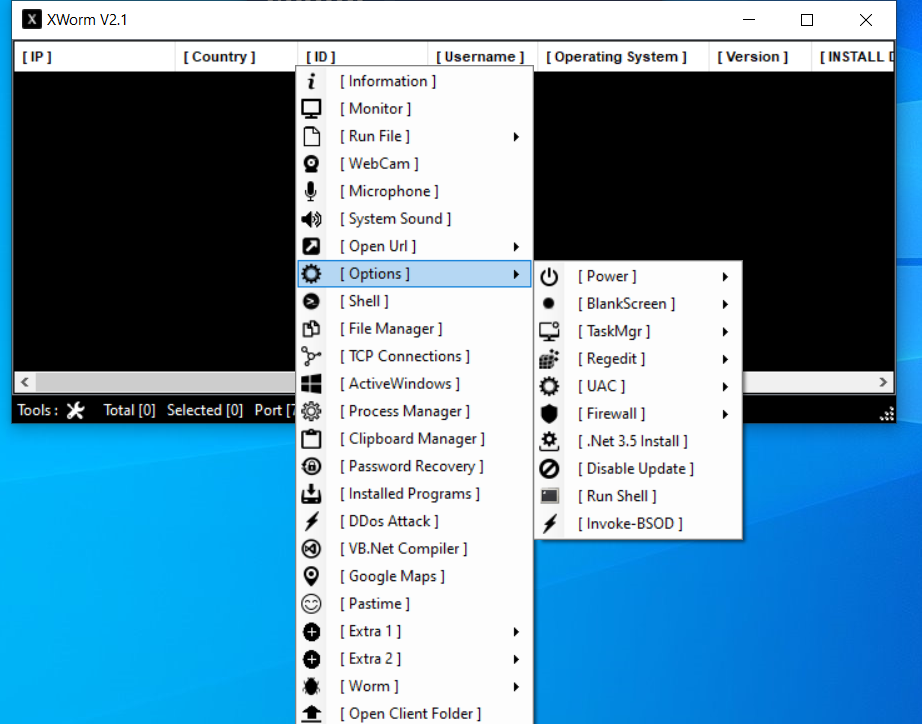
 manturever/xworm-rat
⭐️Il famoso XWorm RAT, versione 2.1. Solo a scopo educativo.
 rapid7/metasploit-javapayload
Libreria di payload Java obsoleta per Metasploit, che fornisce agenti Meterpreter Java e Android creati con Maven. Unita in metasploit-payloads.
 dobin/antnium
Un framework C2 per l'accesso iniziale in Go
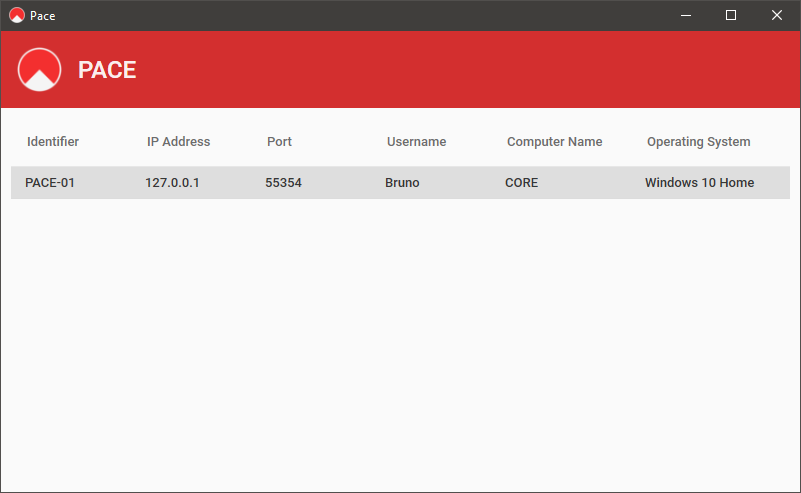 typetrait/pace
Strumento di accesso remoto per Windows.
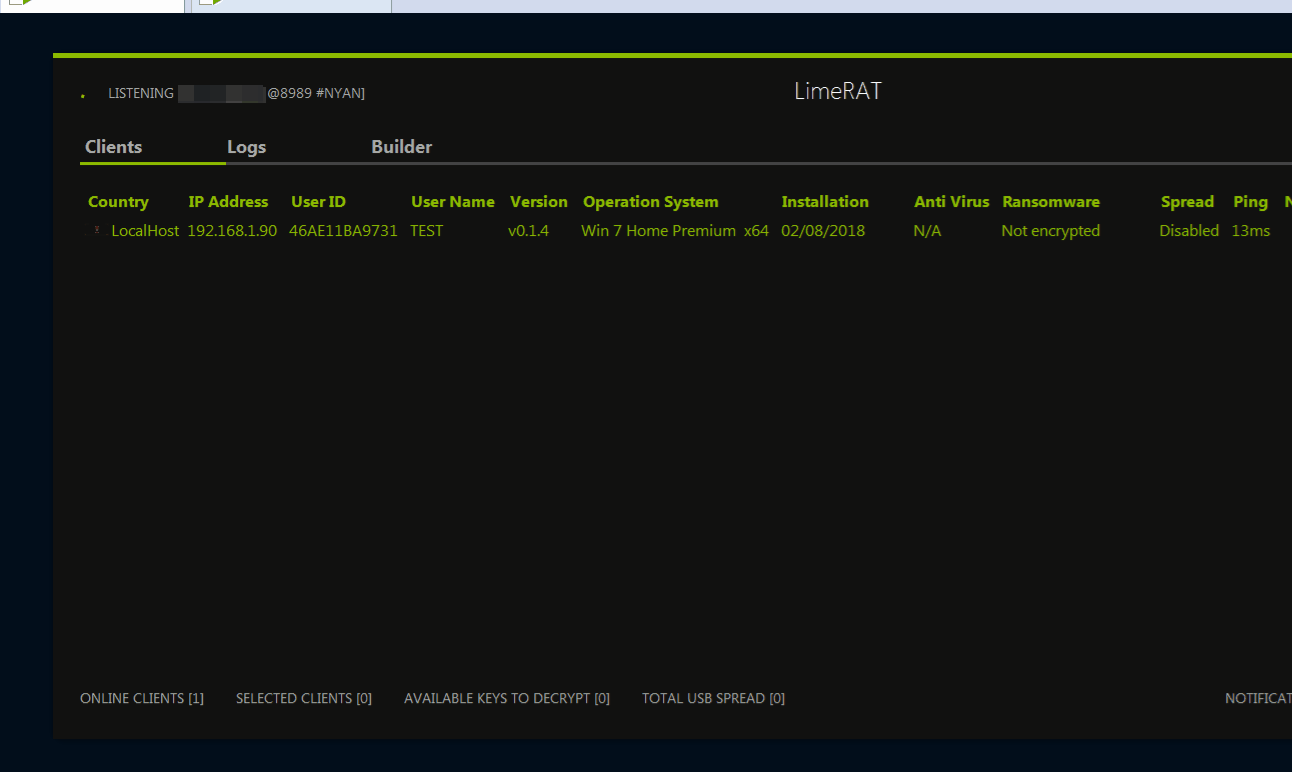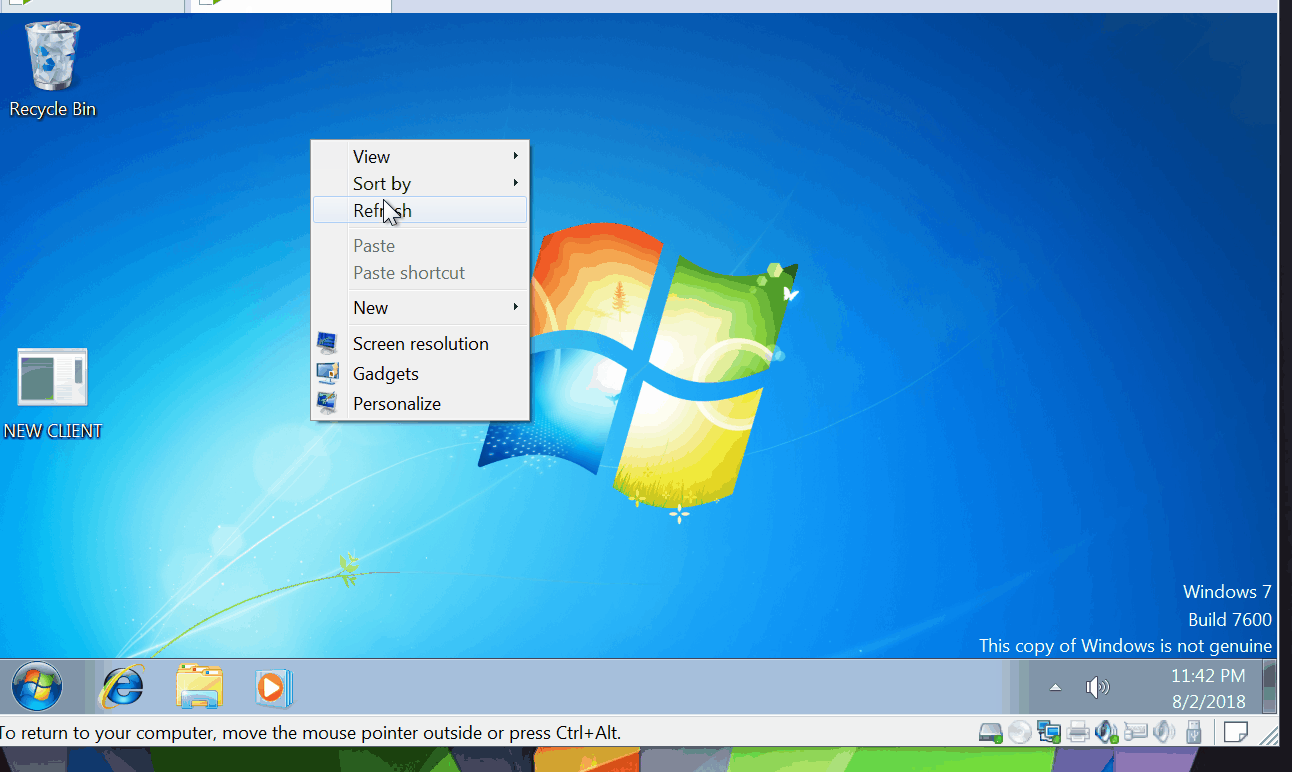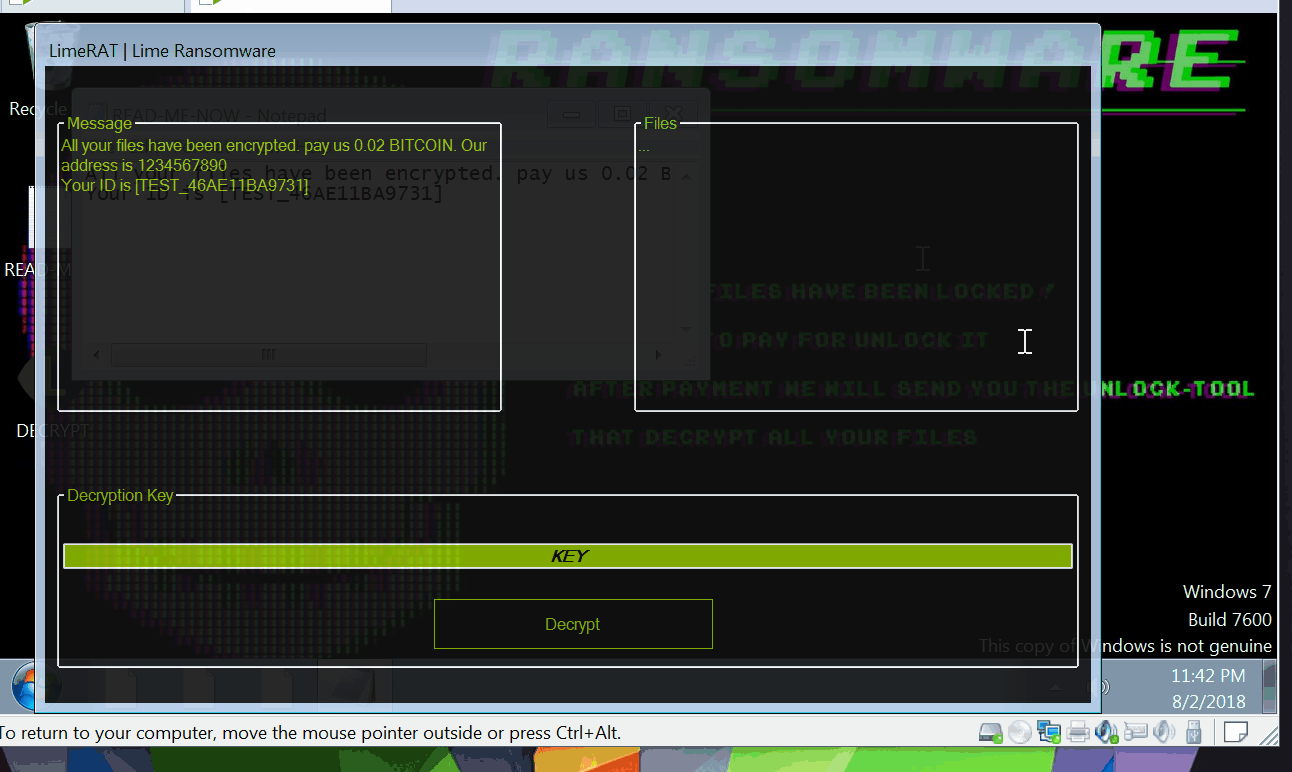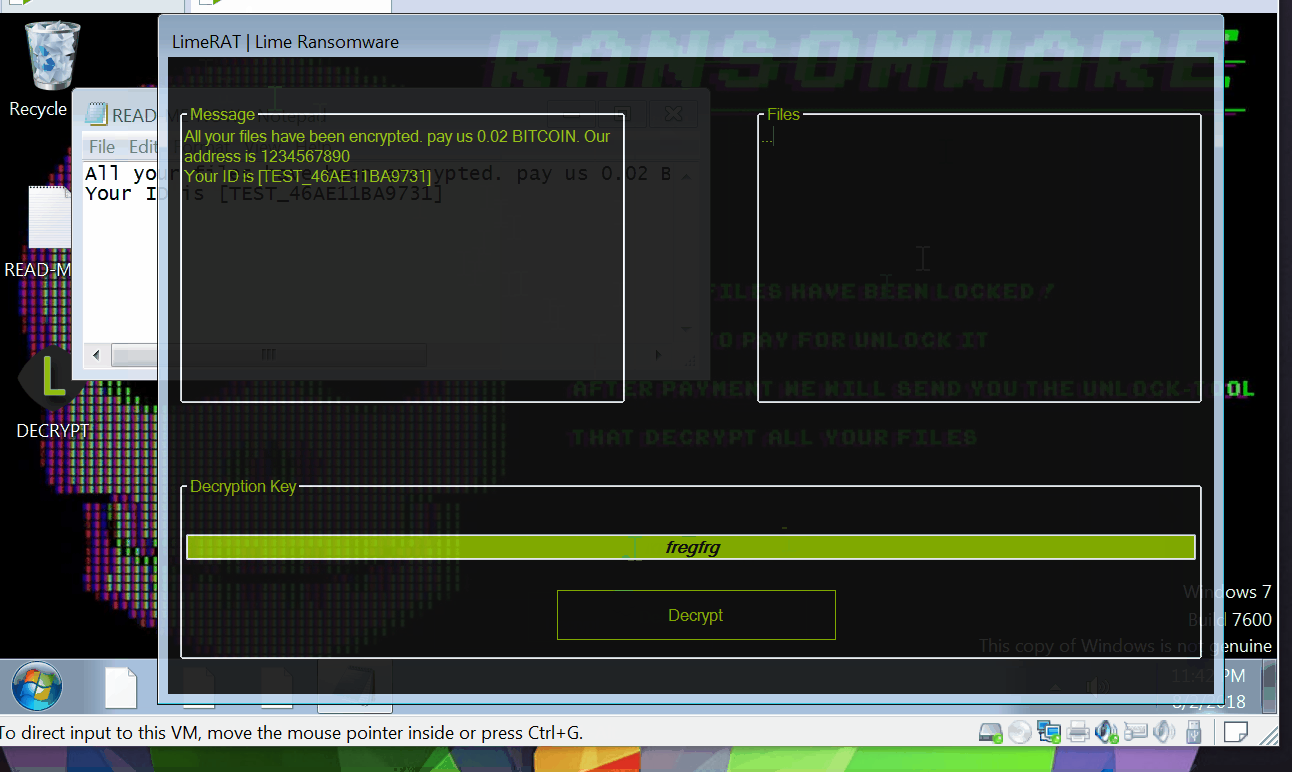 nyan-x-cat/lime-rat
LimeRAT | Semplice, ma potente strumento di amministrazione remota per Windows (RAT)
 mitre/caldera-crater
Impianto RAT (remote access trojan) in C# per il framework di emulazione dell'avversario Caldera, che consente comando e controllo post-exploitation…
 cisco-talos/remcos-decoder
POC del Decryptor Talos per Remcos RAT versione 2.0.5 e precedenti