
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Trojan di Accesso Remoto — Strumenti — Pagina 4 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
114 risultati
dnschan preview

dnschan

GitHubrwhitcroft/dnschan

Un trojan per accesso remoto tramite DNS
data-exfiltrationcommand-and-controlred-teaming+3
9810 anni fa
njutils preview

njutils

GitHubseep1959/njutils

Un programma client e chat per njrat 0.6.4, 0.7d e 0.7d golden edition.
post-exploitationpenetration-testingcommand-and-control+3
68 anni fa
rat-shell preview

rat-shell

GitHubstphivos/rat-shell

Trojan di accesso remoto per Windows (RAT)
post-exploitationpenetration-testingcommand-and-control+3
8910 anni fa
Windows-Python-RAT preview

Windows-Python-RAT

GitHubthe404hacking/windows-python-rat

Un nuovo strumento di amministrazione remota per Microsoft Windows [RAT] in Python di Sir.4m1R.

persistence-mechanismscommand-and-controlremote-access-tool+3
1166 anni fa
MrRAT preview

MrRAT

GitHubuser696/mrrat

:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
encryption-decryption-toolspersistence-mechanismspost-exploitation+3
149 anni fa
Coldroot preview

Coldroot

GitHubxlinshan/coldroot

Mac OS Trojan (RAT) fatto con amore <3
exploitationpost-exploitationpenetration-testing+4
9010 anni fa
SkyRAT preview

SkyRAT

GitHubyschgroup/skyrat

SkyRAT - Strumento di amministrazione remota Powershell
password-attackspersistence-mechanismslateral-movement+5
348 anni fa
Stealth-Kid-RAT preview

Stealth-Kid-RAT

GitHubartbitrage/stealth-kid-rat

Stealth Kid RAT (SKR) è un trojan ad accesso remoto (RAT) open-source multi-piattaforma scritto in C#. Rilasciato con licenza MIT. Il progetto SKR è…
penetration-testingcommand-and-controleducation+3
245 anni fa
ConTroll_Remote_Access_Trojan preview

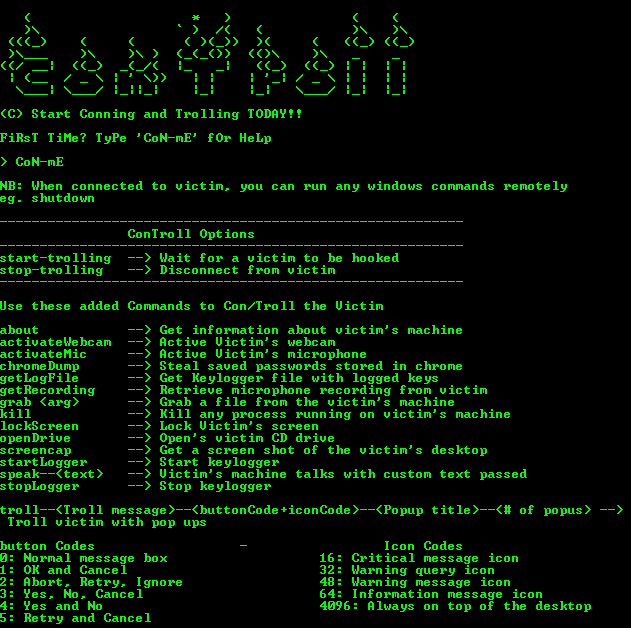
ConTroll_Remote_Access_Trojan

GitHublithium876/controll_remote_access_trojan

Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.
privilege-escalationpersistence-mechanismsinformation-gathering+7
1028 anni fa
Orwell-RAT-and-Botnet preview

Orwell-RAT-and-Botnet

GitHubcorrecthorsebatterystaple-sudo/orwell-rat-and-botnet

Orwell è un RAT e una Botnet progettati come un trio di programmi.

payload-generationpost-exploitationcommand-and-control+2
319 anni fa
thorse preview

thorse

GitHubpushpenderindia/thorse

THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
password-crackingexploit-frameworkspayload-generation+6
6143 anni fa
multicat preview

multicat

GitHubdakotanelson/multicat

PoC RAT che utilizza la libreria di esfiltrazione dati sneaky-creeper
data-exfiltrationpost-exploitationcommand-and-control+3
310 anni fa
njRAT-0.7d-Stub-CSharp preview

njRAT-0.7d-Stub-CSharp

GitHubnyan-x-cat/njrat-0.7d-stub-csharp

njRAT C# Stub - Corretto per PowerShell
payload-generationpersistence-mechanismsexploitation+5
577 anni fa
RevengeRAT-Stub-CSsharp preview

RevengeRAT-Stub-CSsharp

GitHubnyan-x-cat/revengerat-stub-cssharp

Revenge-RAT C# Stub - Corretto
exploitationpost-exploitationmalware-analysis+3
936 anni fa
PixelCode-Attack preview

PixelCode-Attack

GitHubs3n4t0r-0x0/pixelcode-attack

Malicious PixelCode è un progetto di ricerca sulla sicurezza che dimostra una tecnica occulta per codificare file eseguibili in dati pixel e…
reverse-engineeringdata-exfiltrationpost-exploitation+8
1718 mesi fa
claude-poc preview

claude-poc

GitHubrootup/claude-poc

Claude Code Esecuzione remota di codice
exploitationpenetration-testingcommand-and-control+3
158 mesi fa
DesckVB-RAT preview

DesckVB-RAT

GitHubshadowopcode/desckvb-rat

Analisi completa di un Trojan di accesso remoto mai documentato prima collegato alla toolchain di Pjoao1578
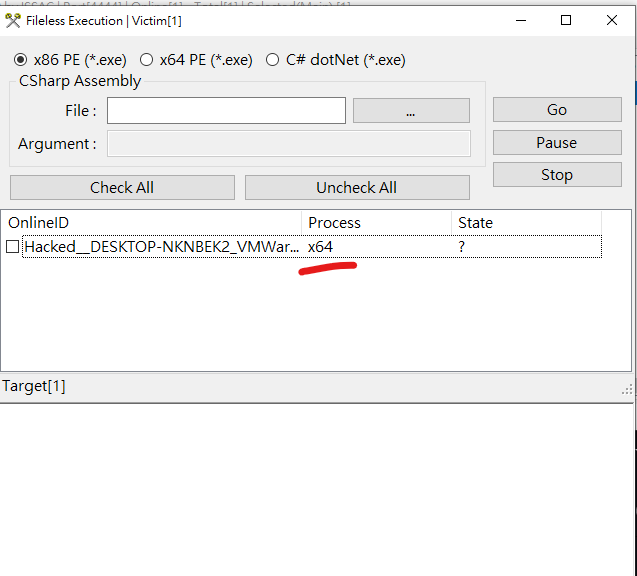
ioc-managementosintmalware-analysis+8
98 mesi fa
DuplexSpyCS preview

DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

Uno strumento di amministrazione remota (RAT) open-source basato su C#, che consente il controllo completo di una macchina Windows remota, progettato…

privilege-escalationshellcodepost-exploitation+5
2177 mesi fa
Precedente1234567Successivo