
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Memory Forensics — Strumenti — Pagina 3 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
327 risultati
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

Libreria personalizzata per il caricamento e la manipolazione di PE per mapping manuale, hooking dell'IAT, dumping della memoria e ricostruzione…
memory-forensicsreverse-engineeringshellcode+4
1.4k
6 mesi fa
awesome-incident-response preview

awesome-incident-response

GitHubmeirwah/awesome-incident-response

Indice curato di strumenti di risposta agli incidenti e DFIR, tra cui forensics di memoria e di disco, raccolta di prove, analisi dei log, playbook e…

disk-forensicsmemory-forensicsforensics+9
9.5k5 giorni fa
timesketch preview

timesketch

GitHubgoogle/timesketch

Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…
disk-forensicsioc-managementmemory-forensics+7
3.4k4 giorni fa
avml preview

avml

GitHubmicrosoft/avml

Strumento portatile per l'acquisizione della RAM su Linux per attività forensi e risposta agli incidenti, in grado di catturare immagini compatibili…
memory-forensicsforensicsdigital-forensics+1
1.1k5 giorni fa
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Esamina qualsiasi memory dump. Trova ciò che è nascosto. Analisi forense del kernel Linux + Windows da un singolo binario Rust statico — nessun…
ioc-managementmemory-forensicsnetwork-forensics+7
121 mese fa
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

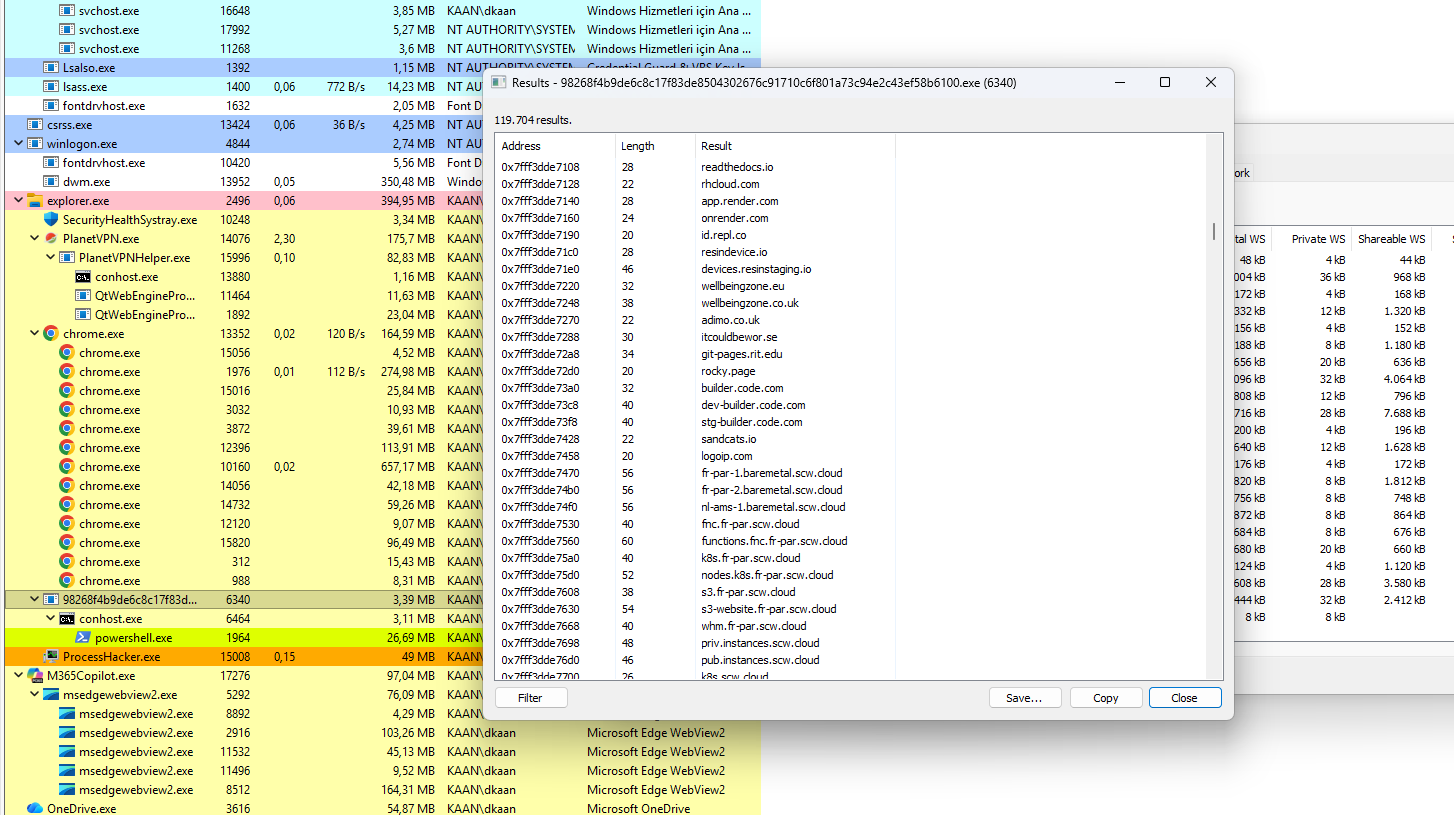
Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…
privilege-escalationmemory-forensicspersistence-mechanisms+6
62 mesi fa
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

Abusa delle entitlement di debugger di macOS e di DYLD_INSERT_LIBRARIES per eseguire il dump o la ricerca nella memoria di un processo in esecuzione,…
memory-forensicsids-ips-evasioninformation-gathering+4
12 mesi fa
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

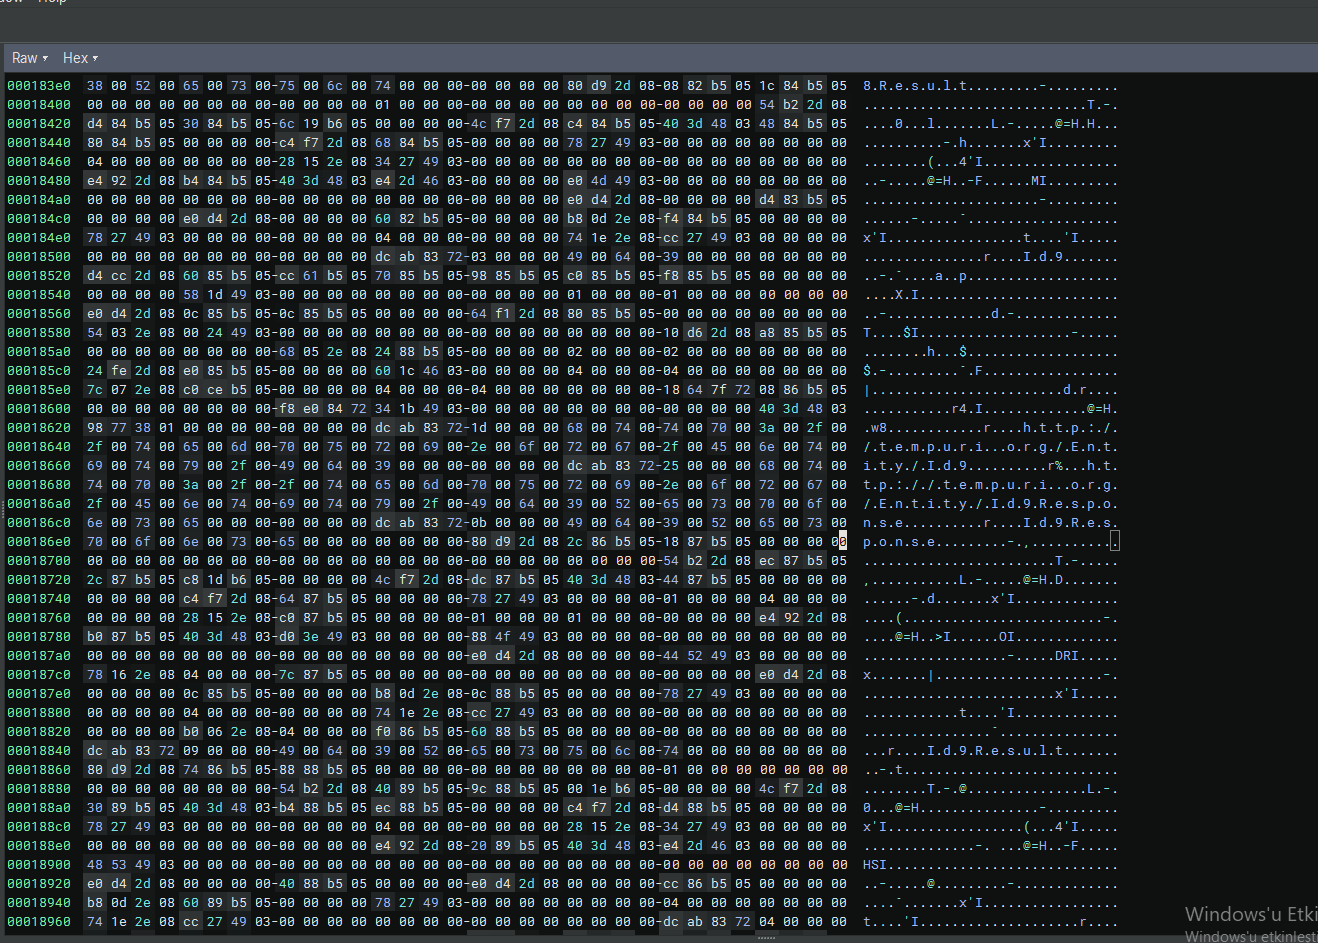
Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…
memory-forensicspersistence-mechanismsreverse-engineering+4
12 mesi fa
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
packet-sniffing-analysispassword-crackingmemory-forensics+6
2 mesi fa
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

Unpacker dinamico basato su PE-sieve
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276 mesi fa
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageMan è un insieme di strumenti per analizzare binari .NET tramite analisi dell'heap.
memory-forensicsreverse-engineeringdata-exfiltration+3
1213 anni fa
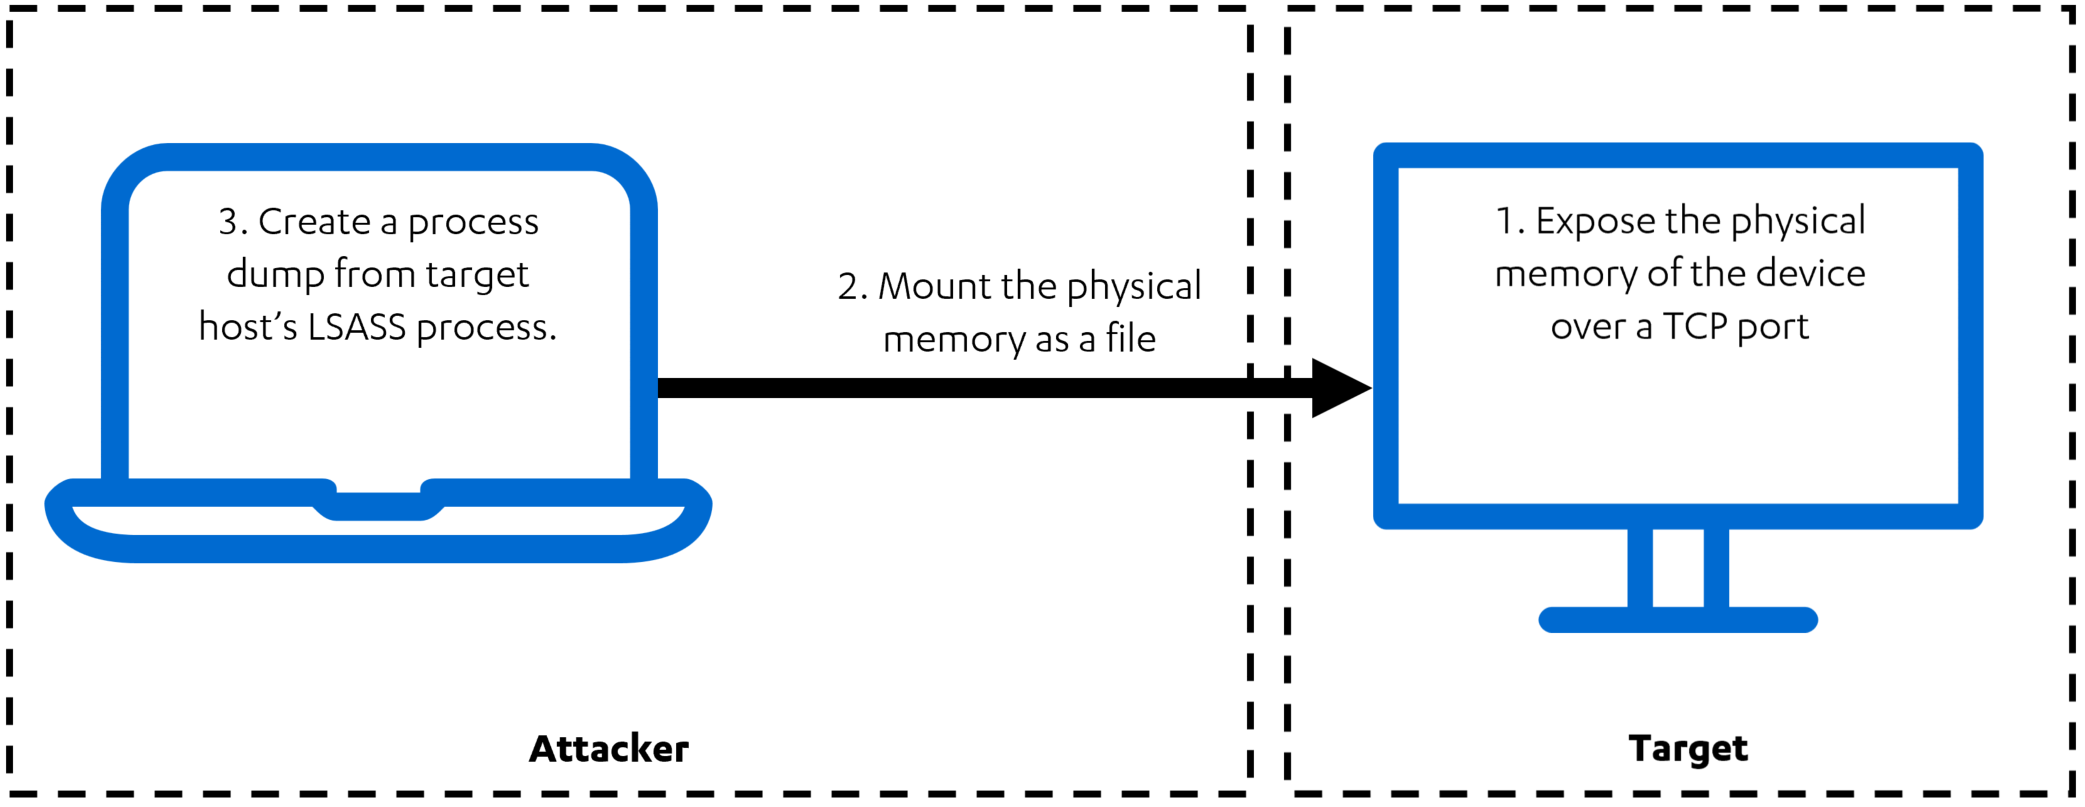
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profit può essere usato per creare un minidump del processo LSASS di un host di destinazione analizzando la memoria fisica da remoto
memory-forensicspassword-attacksdata-exfiltration+4
4224 anni fa
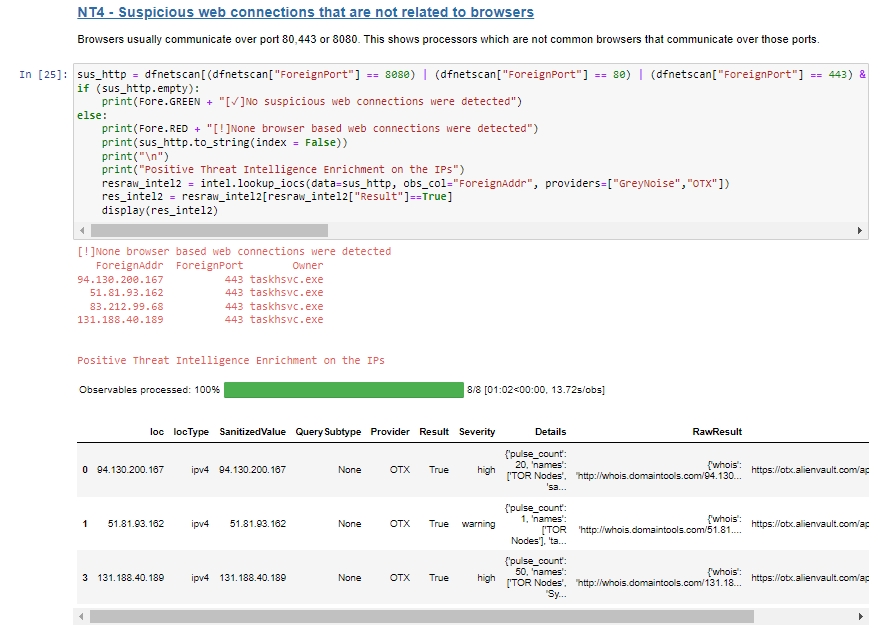
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.
memory-forensicsforensicsdigital-forensics+2
983 anni fa
AzTokenFinder preview

AzTokenFinder

GitHubhackmichnet/aztokenfinder

Utility offensiva di raccolta di token che cerca nella memoria dei processi x64 e nei file di cache TokenBroker i token JWT di Azure AD/O365 in…
memory-forensicspost-exploitationpenetration-testing+3
1093 anni fa
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

Elenco di fantastiche risorse CobaltStrike
memory-forensicsids-ips-evasionlateral-movement+7
4.4k3 anni fa
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — caccia ai segreti nella memoria di processo (mashup TruffleHog e gdb)
memory-forensicsdebuggersdigital-forensics+1
1283 anni fa
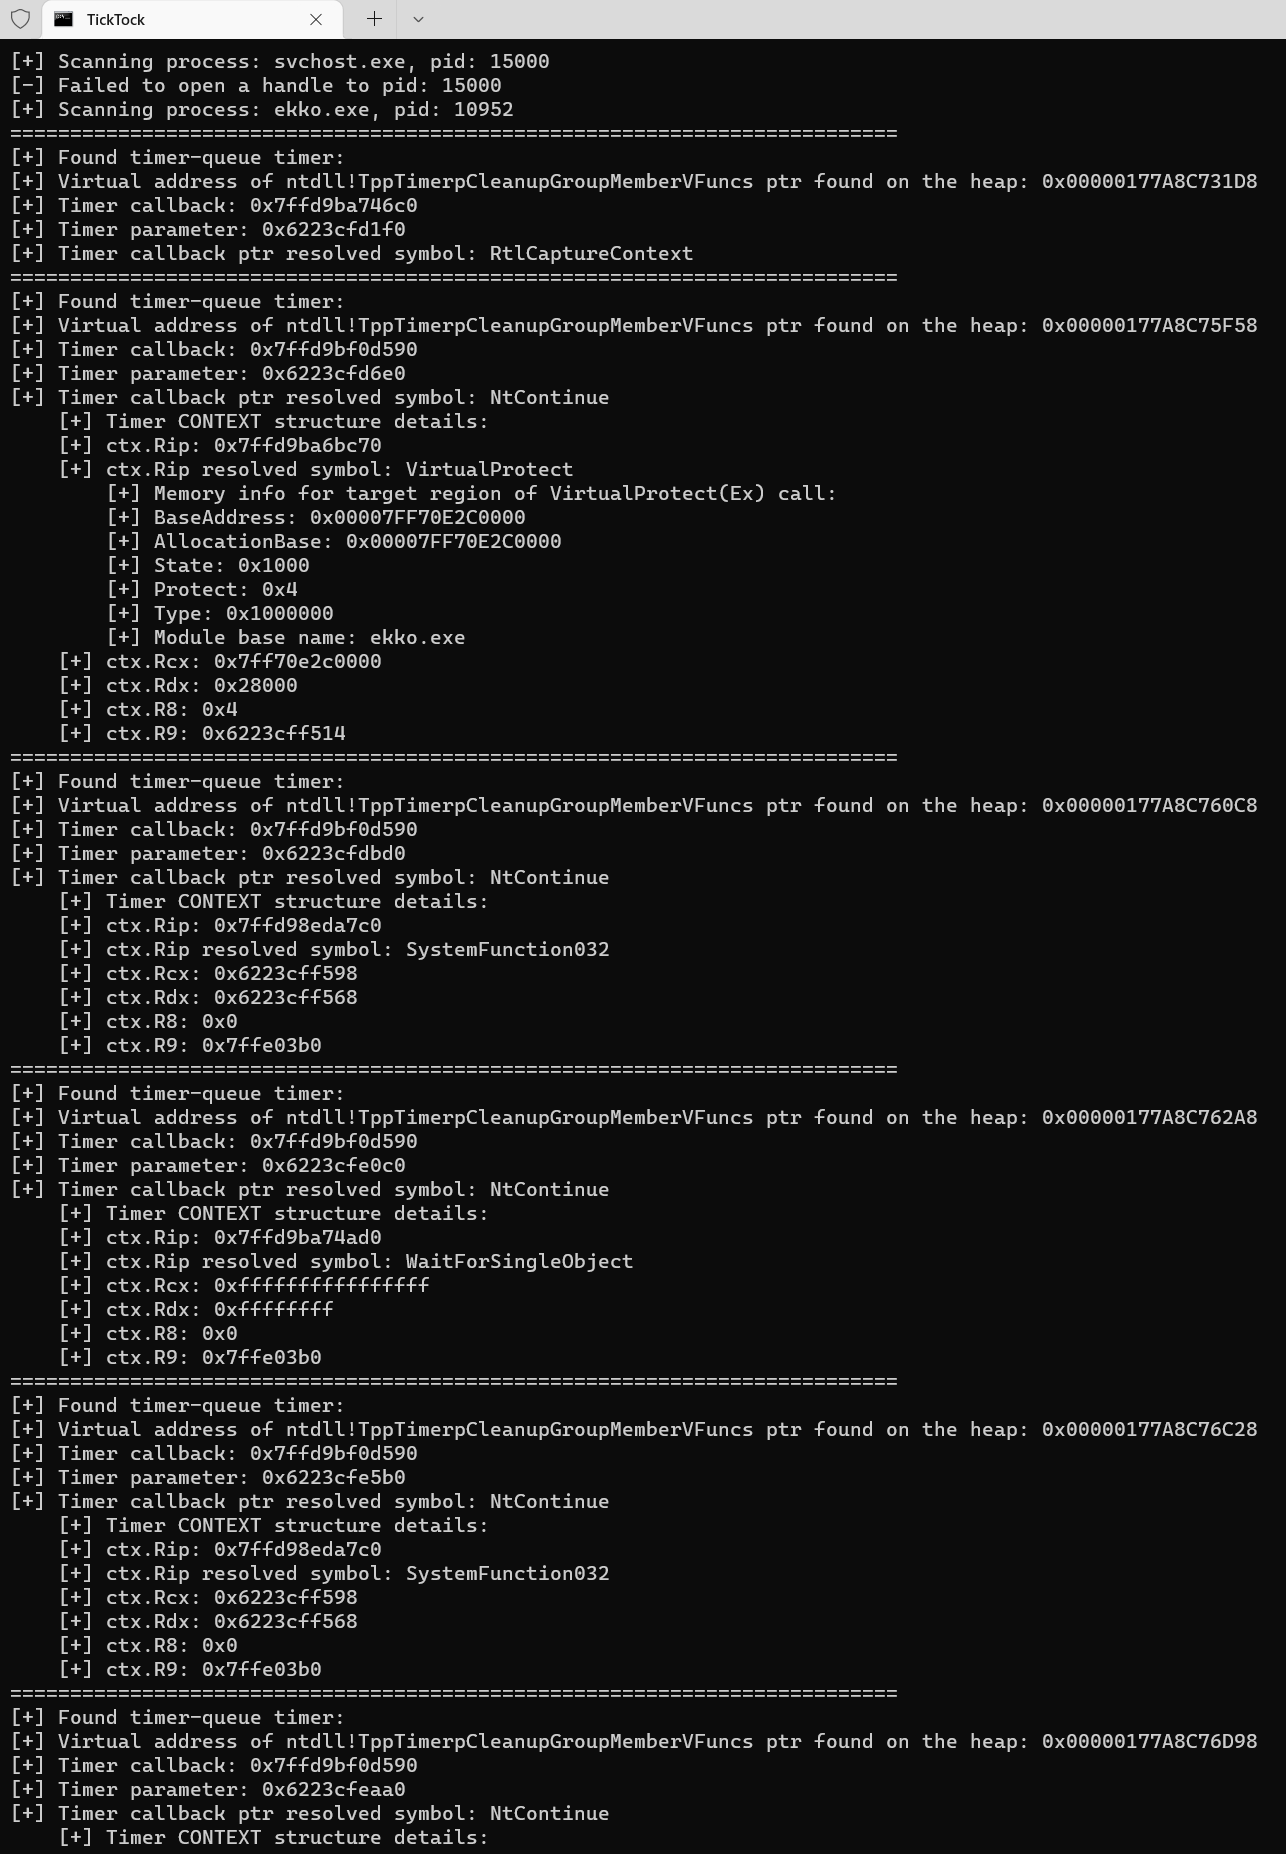
TickTock preview

TickTock

GitHubwithsecurelabs/ticktock

Enumera i timer della coda timer di Windows per rilevare l'offuscamento del sonno Ekko, supportando l'analisi forense della memoria e l'analisi del…
defensive-toolsmemory-forensicsmalware-analysis
1134 anni fa
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Uno script Python sviluppato per elaborare immagini della memoria di Windows in base al tipo di triage.

memory-forensicsforensicsmalware-analysis+2
2672 anni fa
Precedente1234…19Successivo