
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Memory Forensics — Strumenti — Pagina 2 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
326 risultati
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

Esperimento di driver kernel Windows basato su KasperskyHook che utilizza syscall dirette per la copia di memoria tra processi, con supporto per lo…

defensive-toolsprivilege-escalationmemory-forensics+3
2
2 anni fa
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

Simple Process Dumper utilizzando DMA su un dispositivo FPGA PCIe

memory-forensicsreverse-engineeringdata-exfiltration+3
4 anni fa
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Driver in modalità kernel non firmato che esegue modifiche alla memoria

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114 anni fa
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

Come usare PiDqSerializationWrite. Introduce come leggere e scrivere in modo sicuro da un driver mappato

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
23 anni fa
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guida curata per diventare un analista di malware, che copre le conoscenze essenziali, il reverse engineering, gli strumenti di analisi e…
memory-forensicsreverse-engineeringmalware-analysis+7
2841 mese fa
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
memory-forensicsexploitationreverse-engineering+1
1712 giorni fa
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

L'iniezione DLL riflessiva è una tecnica di iniezione di librerie in cui il concetto di programmazione riflessiva viene impiegato per eseguire il…

memory-forensicsexploitationpost-exploitation+2
3.4k4 anni fa
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
60227 giorni fa
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 ported to Rust. Same output, much faster.
memory-forensicsvulnerability-analysisforensics+3
19612 giorni fa
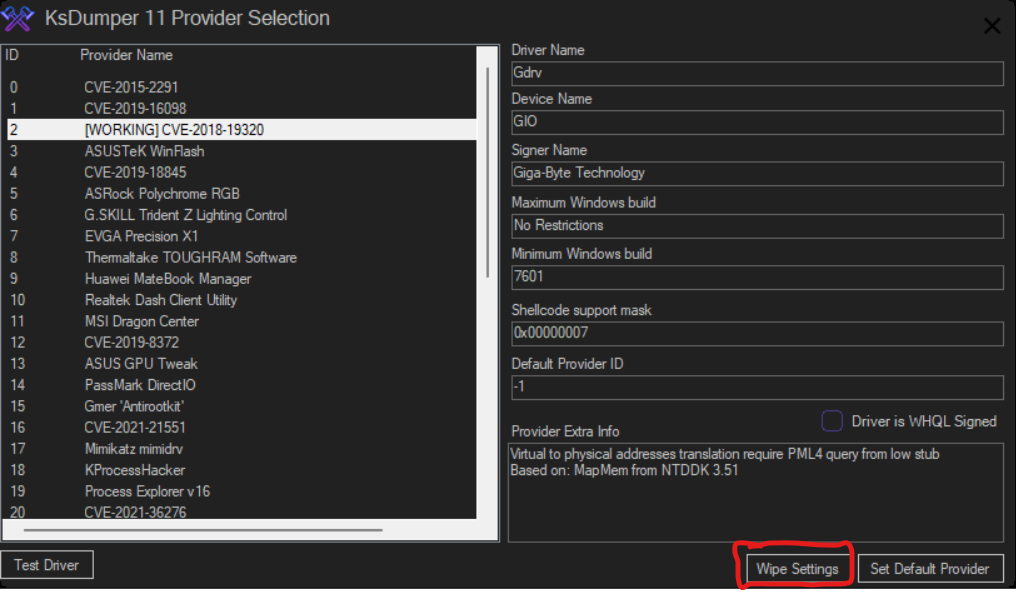
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Una rinascita del classico e leggendario KsDumper
memory-forensicsexploitationreverse-engineering+1
5911 anno fa
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugin Volatility per la memoria forense, inclusa l'individuazione delle tecniche di evasione della scansione della memoria Gargoyle.
memory-forensicsforensicsmalware-analysis+2
118 anni fa
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un equivalente spirituale in .NET della tecnica di evasione della scansione della memoria Gargoyle.
memory-forensicsmalware-analysisred-teaming
517 anni fa
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collezione di script radare2 per l'analisi di malware: estrazione di binari da dump di memoria, patch degli header PE e decodifica degli import di…
memory-forensicsreverse-engineeringshellcode+3
328 anni fa
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Script per estrarre informazioni utili da dump di memoria infetti
memory-forensicsforensicsmalware-analysis+2
108 anni fa
community preview

community

GitHubvolatilityfoundation/community

Collezione di plugin per Volatility mantenuta dalla community per l'analisi forense della memoria, che estende l'analisi dei dump di memoria con…
memory-forensicsmalware-analysisdigital-forensics
3786 anni fa
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

Convertire le informazioni su simboli e tipi ELF/DWARF nel JSON intermedio di vol3.
memory-forensicsreverse-engineeringdigital-forensics+2
1602 anni fa
LiME preview

LiME

GitHubjtsylve/lime

Modulo del kernel per l'acquisizione della memoria volatile da dispositivi Linux e Android, che produce acquisizioni valide ai fini forensi su disco…
memory-forensicsforensicsmobile-forensics+2
2.0k6 mesi fa
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

Libreria personalizzata per il caricamento e la manipolazione di PE per mapping manuale, hooking dell'IAT, dumping della memoria e ricostruzione…

memory-forensicsreverse-engineeringshellcode+4
1.4k6 mesi fa
Precedente123…19Successivo