
usbsnoop
Sniffer live a livello di sistema per trasferimenti USB in eBPF — decodifica il traffico USB inline (control SETUP, SCSI, HID) da due hook URB…

Sniffer live a livello di sistema per trasferimenti USB in eBPF — decodifica il traffico USB inline (control SETUP, SCSI, HID) da due hook URB…

Una telecamera di sicurezza domestica basata su Raspberry Pi che preserva la privacy e utilizza avanzata crittografia end-to-end.

Ricerca indipendente sulla sicurezza IoT, divulgazione di vulnerabilità e PoC focalizzati su analisi del firmware, interfacce hardware e difetti…

Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.

Semplice bruteforce rtsp-stream

Un toolkit JavaScript front-end per creare attacchi di DNS rebinding.

Crea un repo dal cloner hardware Universal Wifi Pineapple.

BOF (Boiboite Opener Framework) è un framework di test per implementazioni di protocolli industriali e dispositivi.

Dataset di prompt basato su IA generativa e incentrato sulla cybersicurezza per il benchmarking di grandi modelli linguistici

Genera blocklist IPv4 efficienti dai flussi di rete Zeek utilizzando molteplici modelli di prioritizzazione (nuovo, coerente, random forest) per…

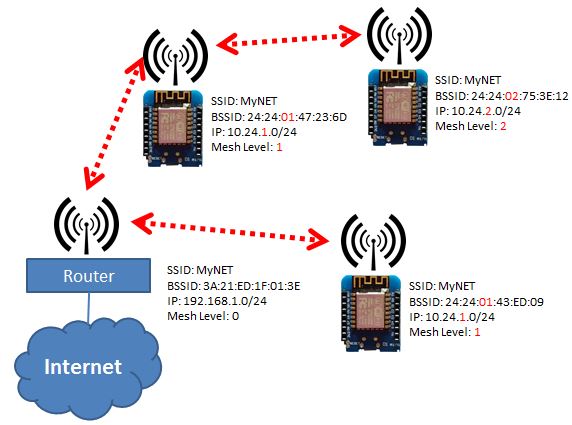
Un router NAT WiFi completamente funzionale (e ora anche un ripetitore WiFi)

Framework di exploit per dispositivi embedded

The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵

Strumento hardware per l'analisi RFID, l'emulazione e i test di penetrazione. Supporta i protocolli a 125kHz e 13.56MHz (MIFARE, iClass,…

La libreria wolfSSL è un'implementazione piccola, veloce e portabile di TLS/SSL per dispositivi embedded fino al cloud. wolfSSL supporta fino a TLS…

Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.

Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32

Verificatore di vulnerabilità per Callstranger (CVE-2020-12695)