
firmware-workshop
In questa sessione del workshop, estrarremo il firmware da un caricatore per veicoli elettrici, analizzeremo il firmware e, infine, lo emuleremo per…

In questa sessione del workshop, estrarremo il firmware da un caricatore per veicoli elettrici, analizzeremo il firmware e, infine, lo emuleremo per…


Proof-of-concept e writeup che mostrano come recuperare SSID/password Wi-Fi da uno smart switch D-Link Komfy tramite BLE, effettuando il reverse…

Reverse engineering del protocollo di comunicazione oBike (BLE e HTTP)

Sfruttamento del router TP-Link Archer CR-700. (Divulgato responsabilmente a TP-Link)

Exploit proof-of-concept per router D-Link DIR8xx

Kankun Smart Socket Hijacker and Sniffer. La presa intelligente Kankun e la sua app mobile utilizzano una chiave AES a 256 bit hardcoded per cifrare…

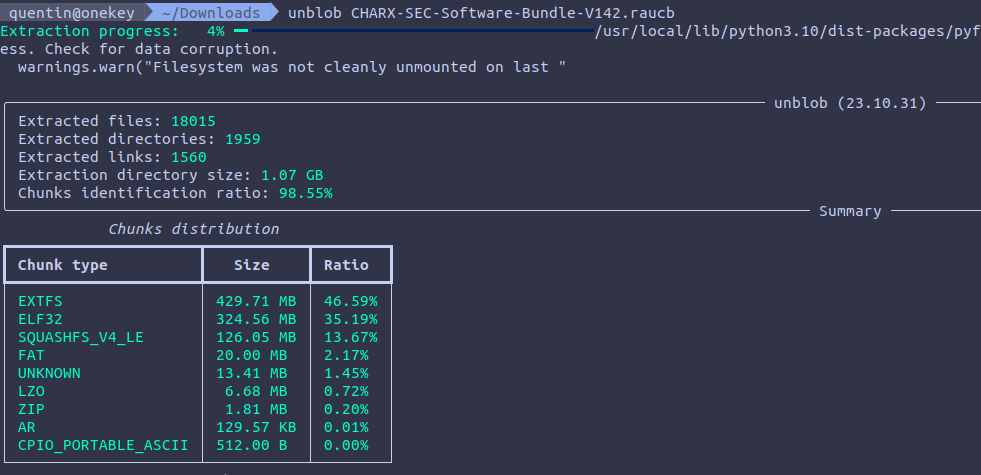
Un mucchio di immagini firmware di router. Principalmente quelle che non sono disponibili e che devono essere estratte tramite JTAG, UART,…

Hub di ricerca sulla sicurezza offensiva che aggrega advisory originali sulle vulnerabilità, exploit proof-of-concept per CVE, talk di conferenze e…

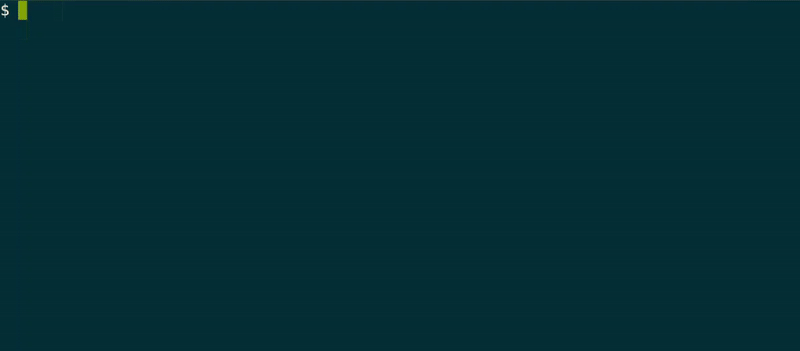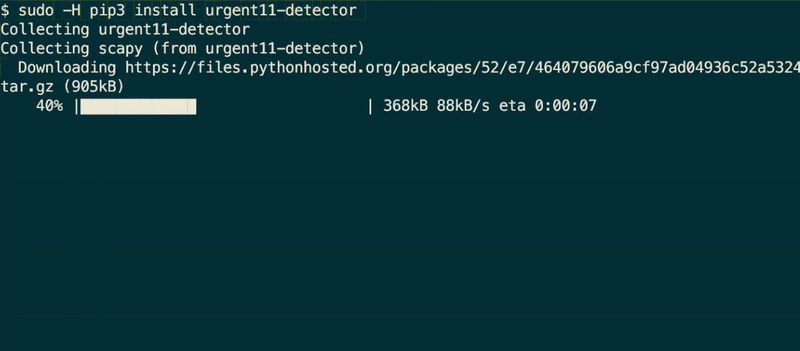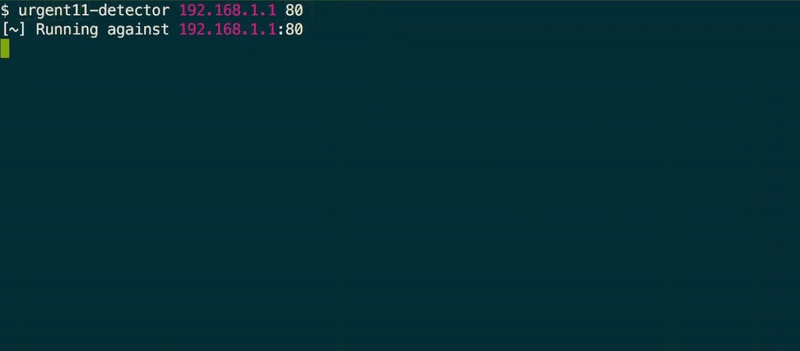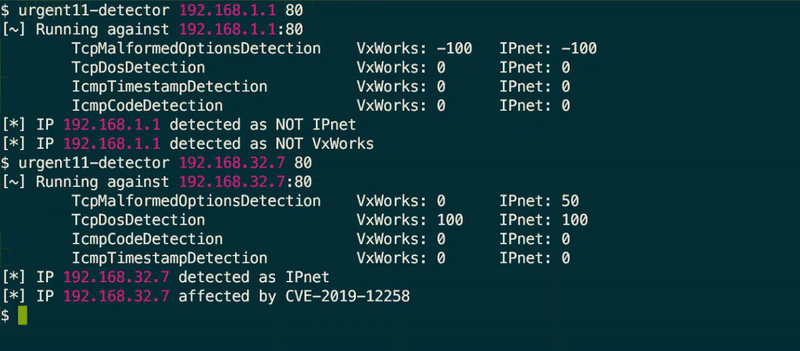
Strumento di rilevamento URGENT/11 di Armis

Una versione di tinyDTLS rifattorizzata per essere più facile da usare "standalone" (ad esempio senza binding a uno stack IP specifico).

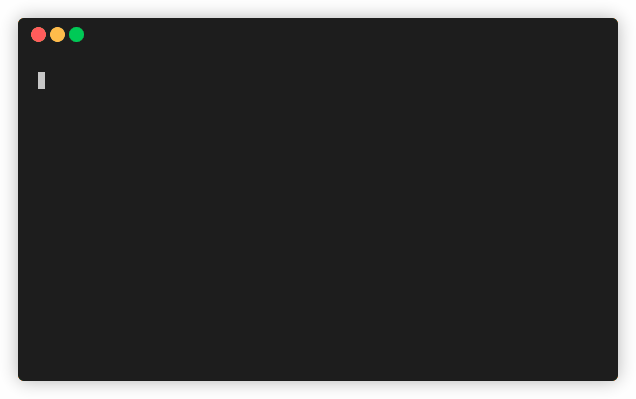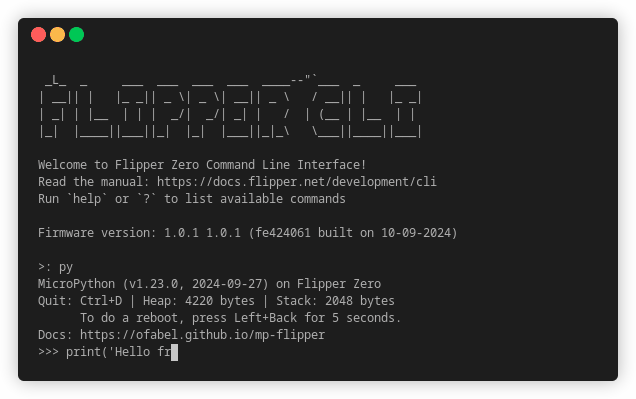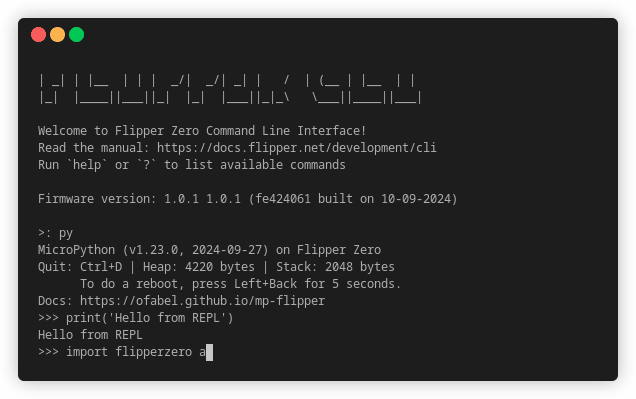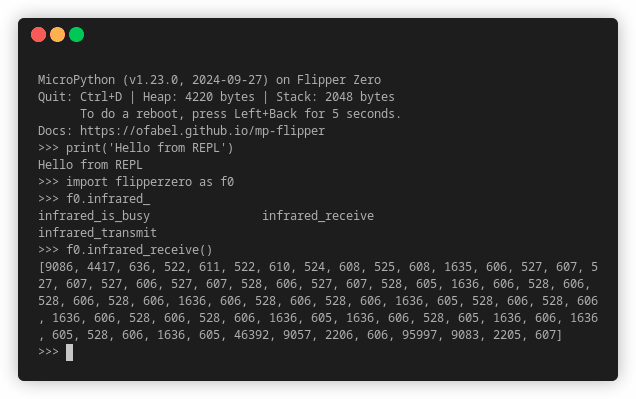
Supporto Python per Flipper Zero

BLEBoy è uno strumento di formazione per insegnare agli utenti la sicurezza BLE fornendo una singola periferica BLE che può essere utilizzata per…

Modello NCC Group per il Microsoft Threat Modeling Tool 2016 per la sicurezza automotive

Script Python per generare una rappresentazione Cypher di neo4j di una raccolta di dispositivi IoT per visualizzazione e interrogazione.

Telecamera IoT 0day

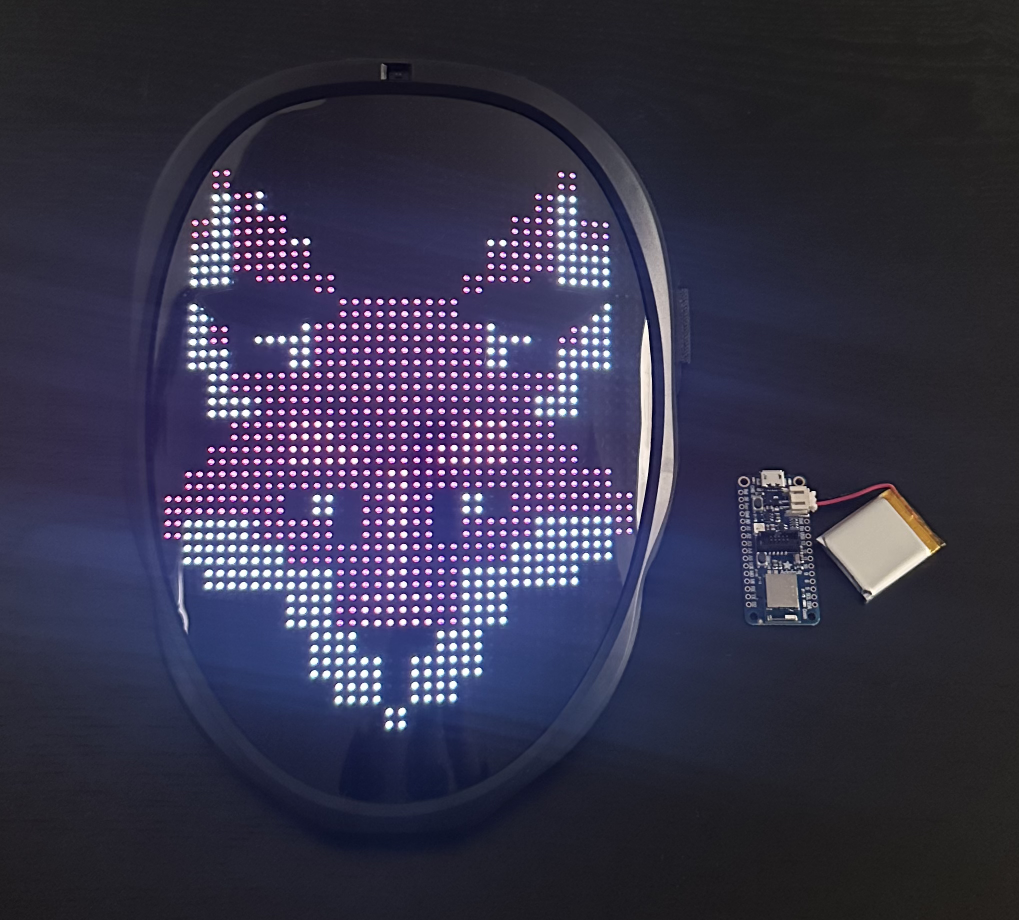
Strumento basato su BLE che scopre e sfrutta automaticamente le Shining LED Masks caricando un'immagine personalizzata senza interazione da parte…

Un toolkit di hacking ZigBee di Bishop Fox