
ghidra2frida
 federicodotta/ghidra2frida
Estensione di Ghidra che collega l'analisi statica e dinamica tramite Frida, consentendo l'instrumentazione runtime scriptabile per il reverse…
android-securitydynamic-analysis-sandboxingios-security+3
132
federicodotta/ghidra2fridaEstensione di Ghidra che collega l'analisi statica e dinamica tramite Frida, consentendo l'instrumentazione runtime scriptabile per il reverse…
 0x742/noia
Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…
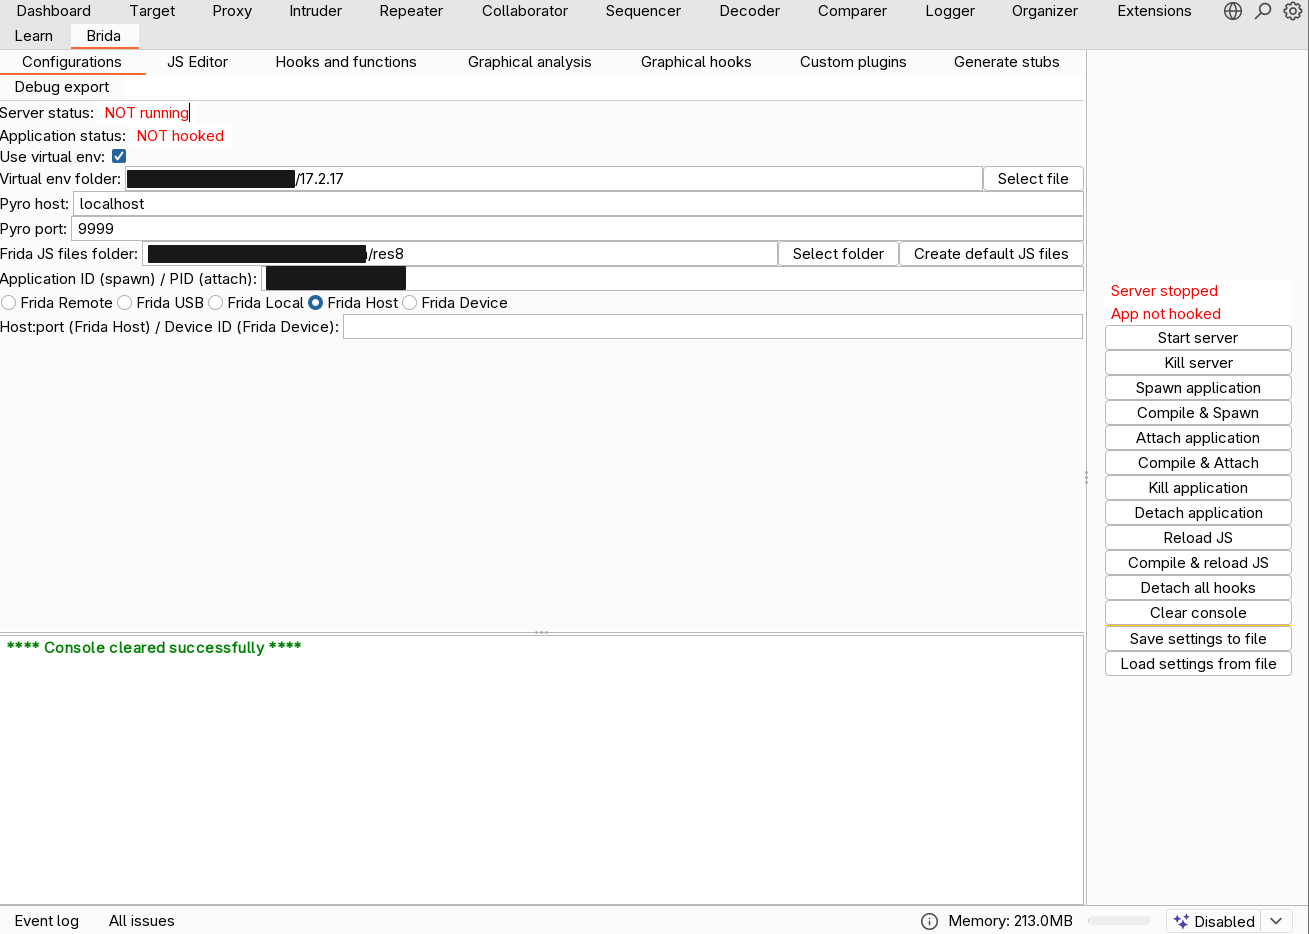 federicodotta/brida
Il nuovo ponte tra Burp Suite e Frida!
 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per…
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 alterakey/trueseeing
Scanner di vulnerabilità per app iOS/Android senza decompilazione (DC25 demo lab, CB17)
 noobpk/frida-ios-hook
Uno strumento che ti aiuta a tracciare facilmente classi, funzioni e a modificare i valori di ritorno dei metodi sulla piattaforma iOS.
 xcodeon1/ipa-scope
Strumento di analisi statica per applicazioni iOS che estrae link, chiavi API, sottodomini, informazioni binarie, librerie collegate e stringhe per…
 xorrior/macostools
Toolkit di sicurezza offensiva per macOS con iniezione di dylib, keylogger HID e runner di payload JXA/Python in memoria per operazioni red team e…
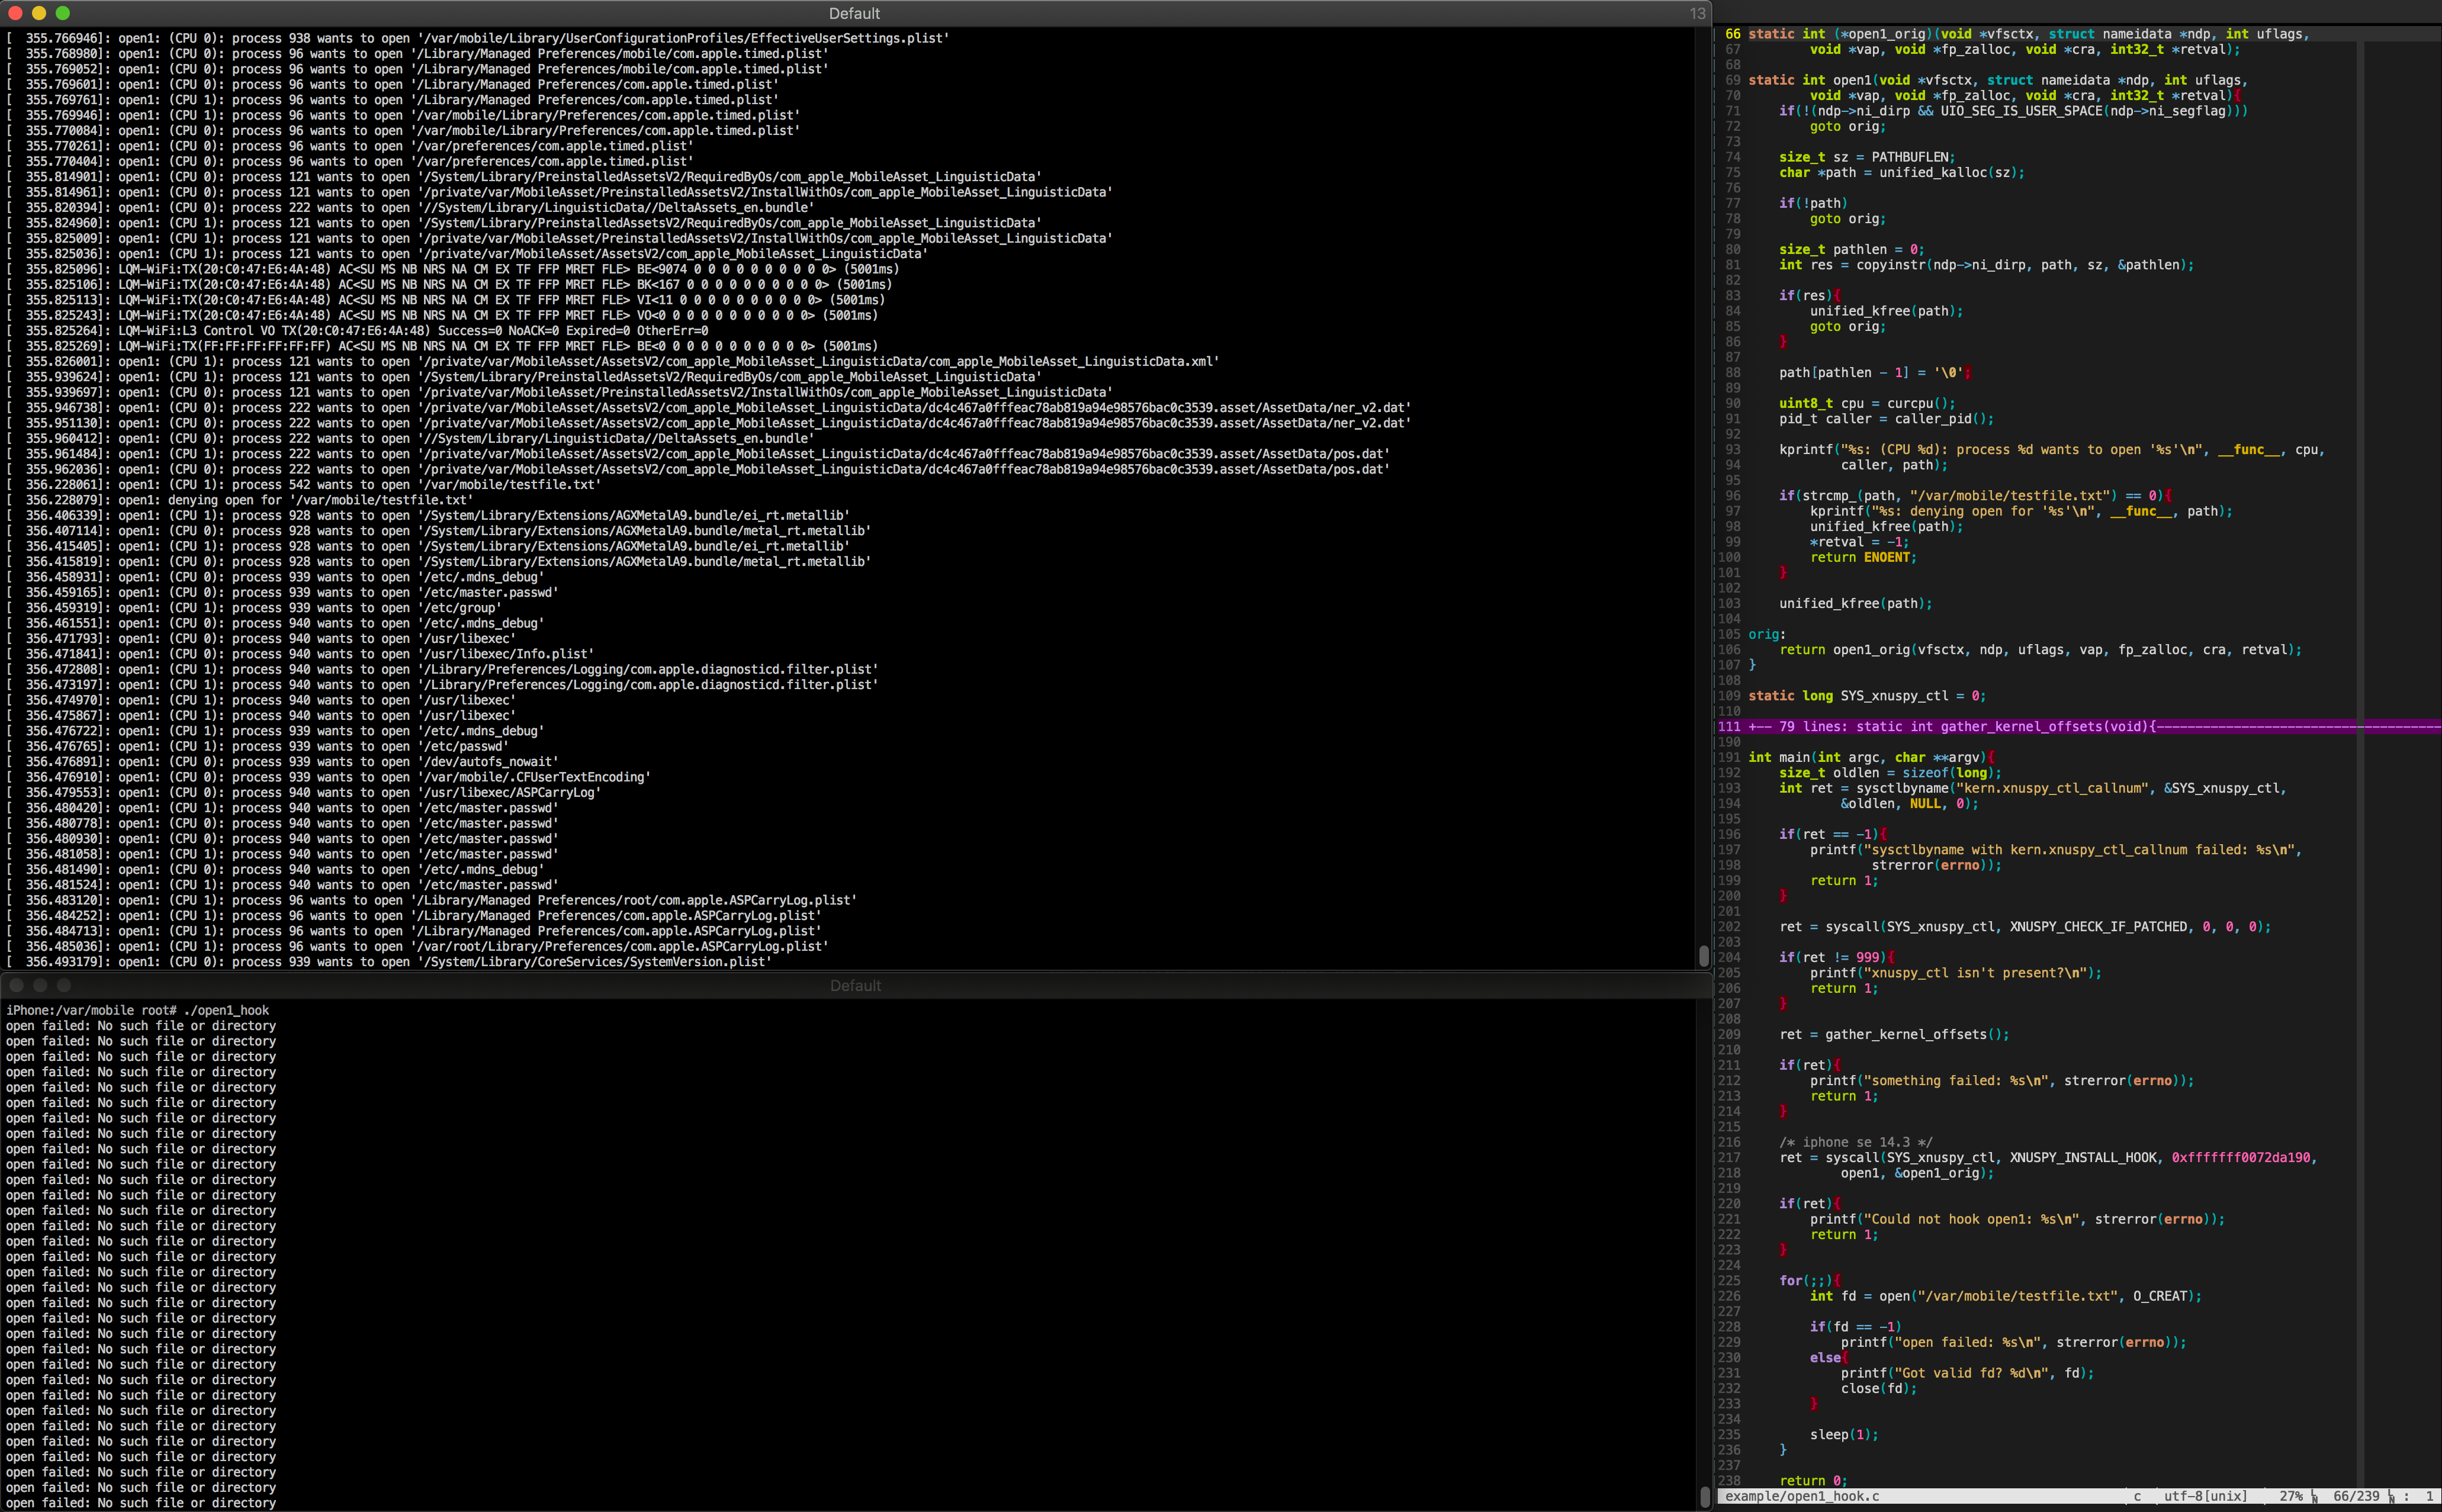 jsherman212/xnuspy
un framework per l'hooking di funzioni del kernel iOS per dispositivi compatibili con checkra1n
 synchancybersecurity/crimson-cloak-ish-wrapper-ios-
Wrapper per massimizzare le capacità dell'app ISH su iOS senza jailbreak
 guardianproject/tormobile/arti-mobile
Libreria Tor basata su Rust per Android e iOS, che fornisce un'API standard per integrare il runtime Arti Tor nelle app mobili per comunicazioni di…
 jinxhy/awesome-moai-security
Elenco di letture curato e tassonomia della ricerca su attacchi e difese per sistemi AI mobili su dispositivo, che copre attacchi avversari,…
 pinauten/fugu15
Fugu15 è un jailbreak semi-sconnesso e con firma permanente per iOS 15
 googleprojectzero/sockfuzzer
Framework di fuzzing del kernel guidato dalla copertura che esegue XNU come libreria in spazio utente e scopre vulnerabilità nei sottosistemi BSD,…

 trungnguyen1909/qemu-t8030
iPhone 11 emulato su QEMU
