
code-shield
 kos2001/code-shield
Remediation delle vulnerabilità C/C++ basata sulle evidenze: intake sanitizer/SARIF, verifica isolata delle patch
defensive-toolsstatic-analysisvulnerability-analysis+3
kos2001/code-shieldRemediation delle vulnerabilità C/C++ basata sulle evidenze: intake sanitizer/SARIF, verifica isolata delle patch
 quadron-research-lab/kernel_driver_bugs
 spiralbl0ck/ai_hacking
Raccolta di CVE(work) sul pwnaggio binario di tenserflow
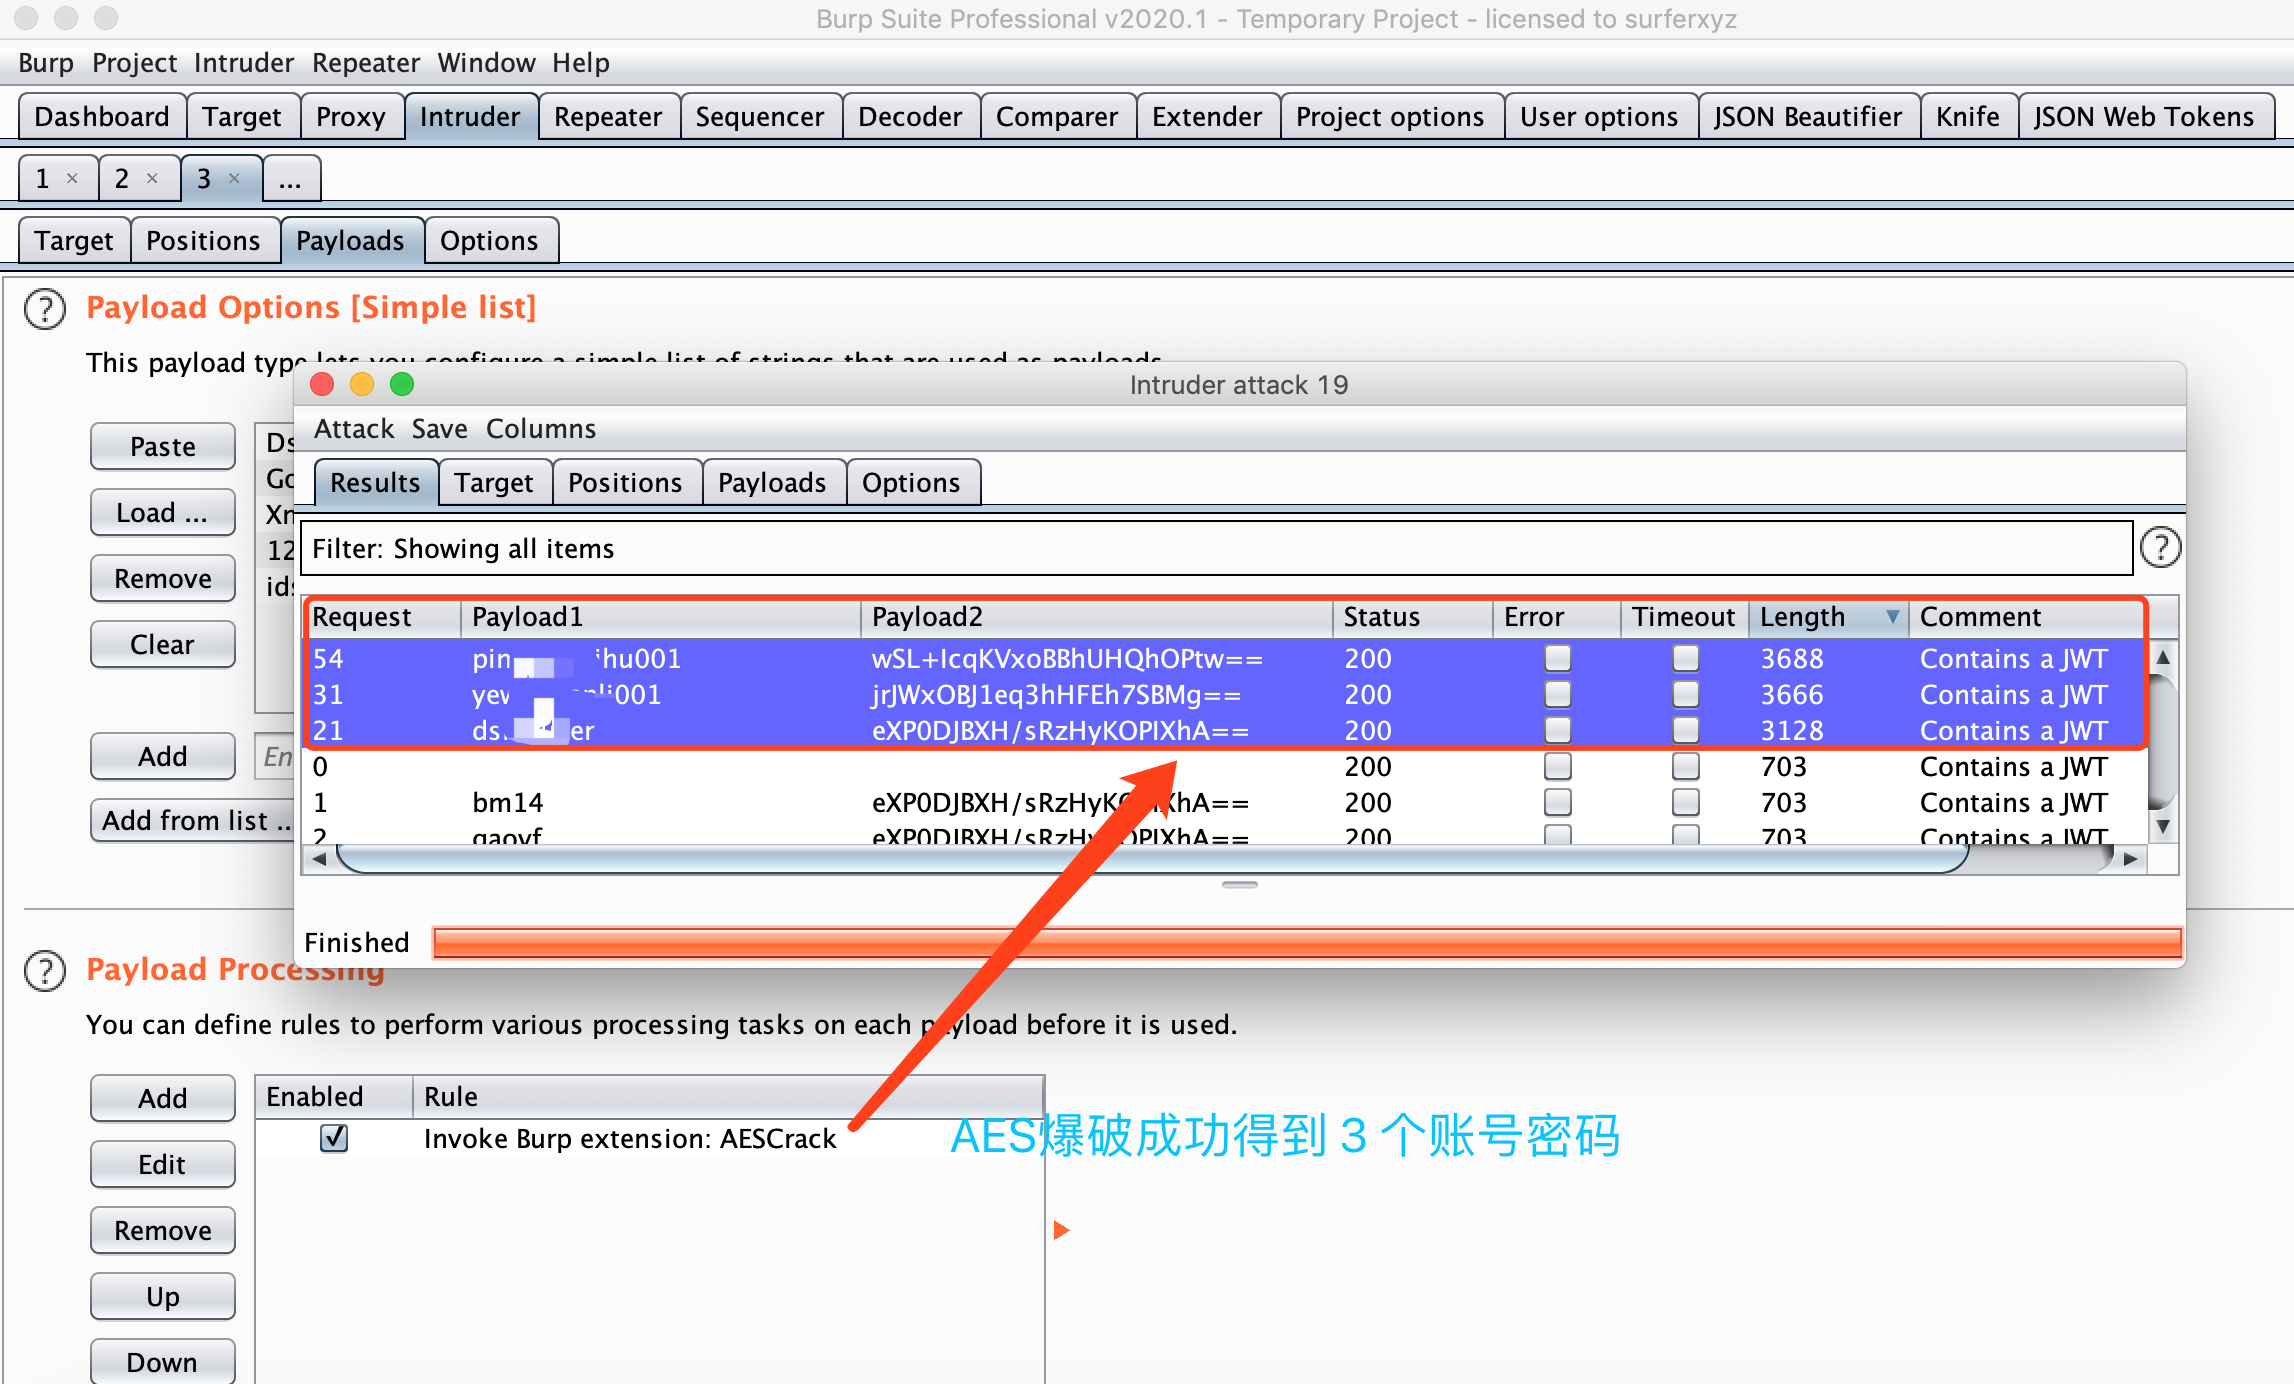 jas502n/burp_aes_plugin
Plugin Burpsuite per il crack di AES
 agampreet-singh/redroot
RedRoot è un framework per la sicurezza offensiva basato su Python e guidato da CLI che riunisce gli strumenti essenziali di red teaming in un unico…
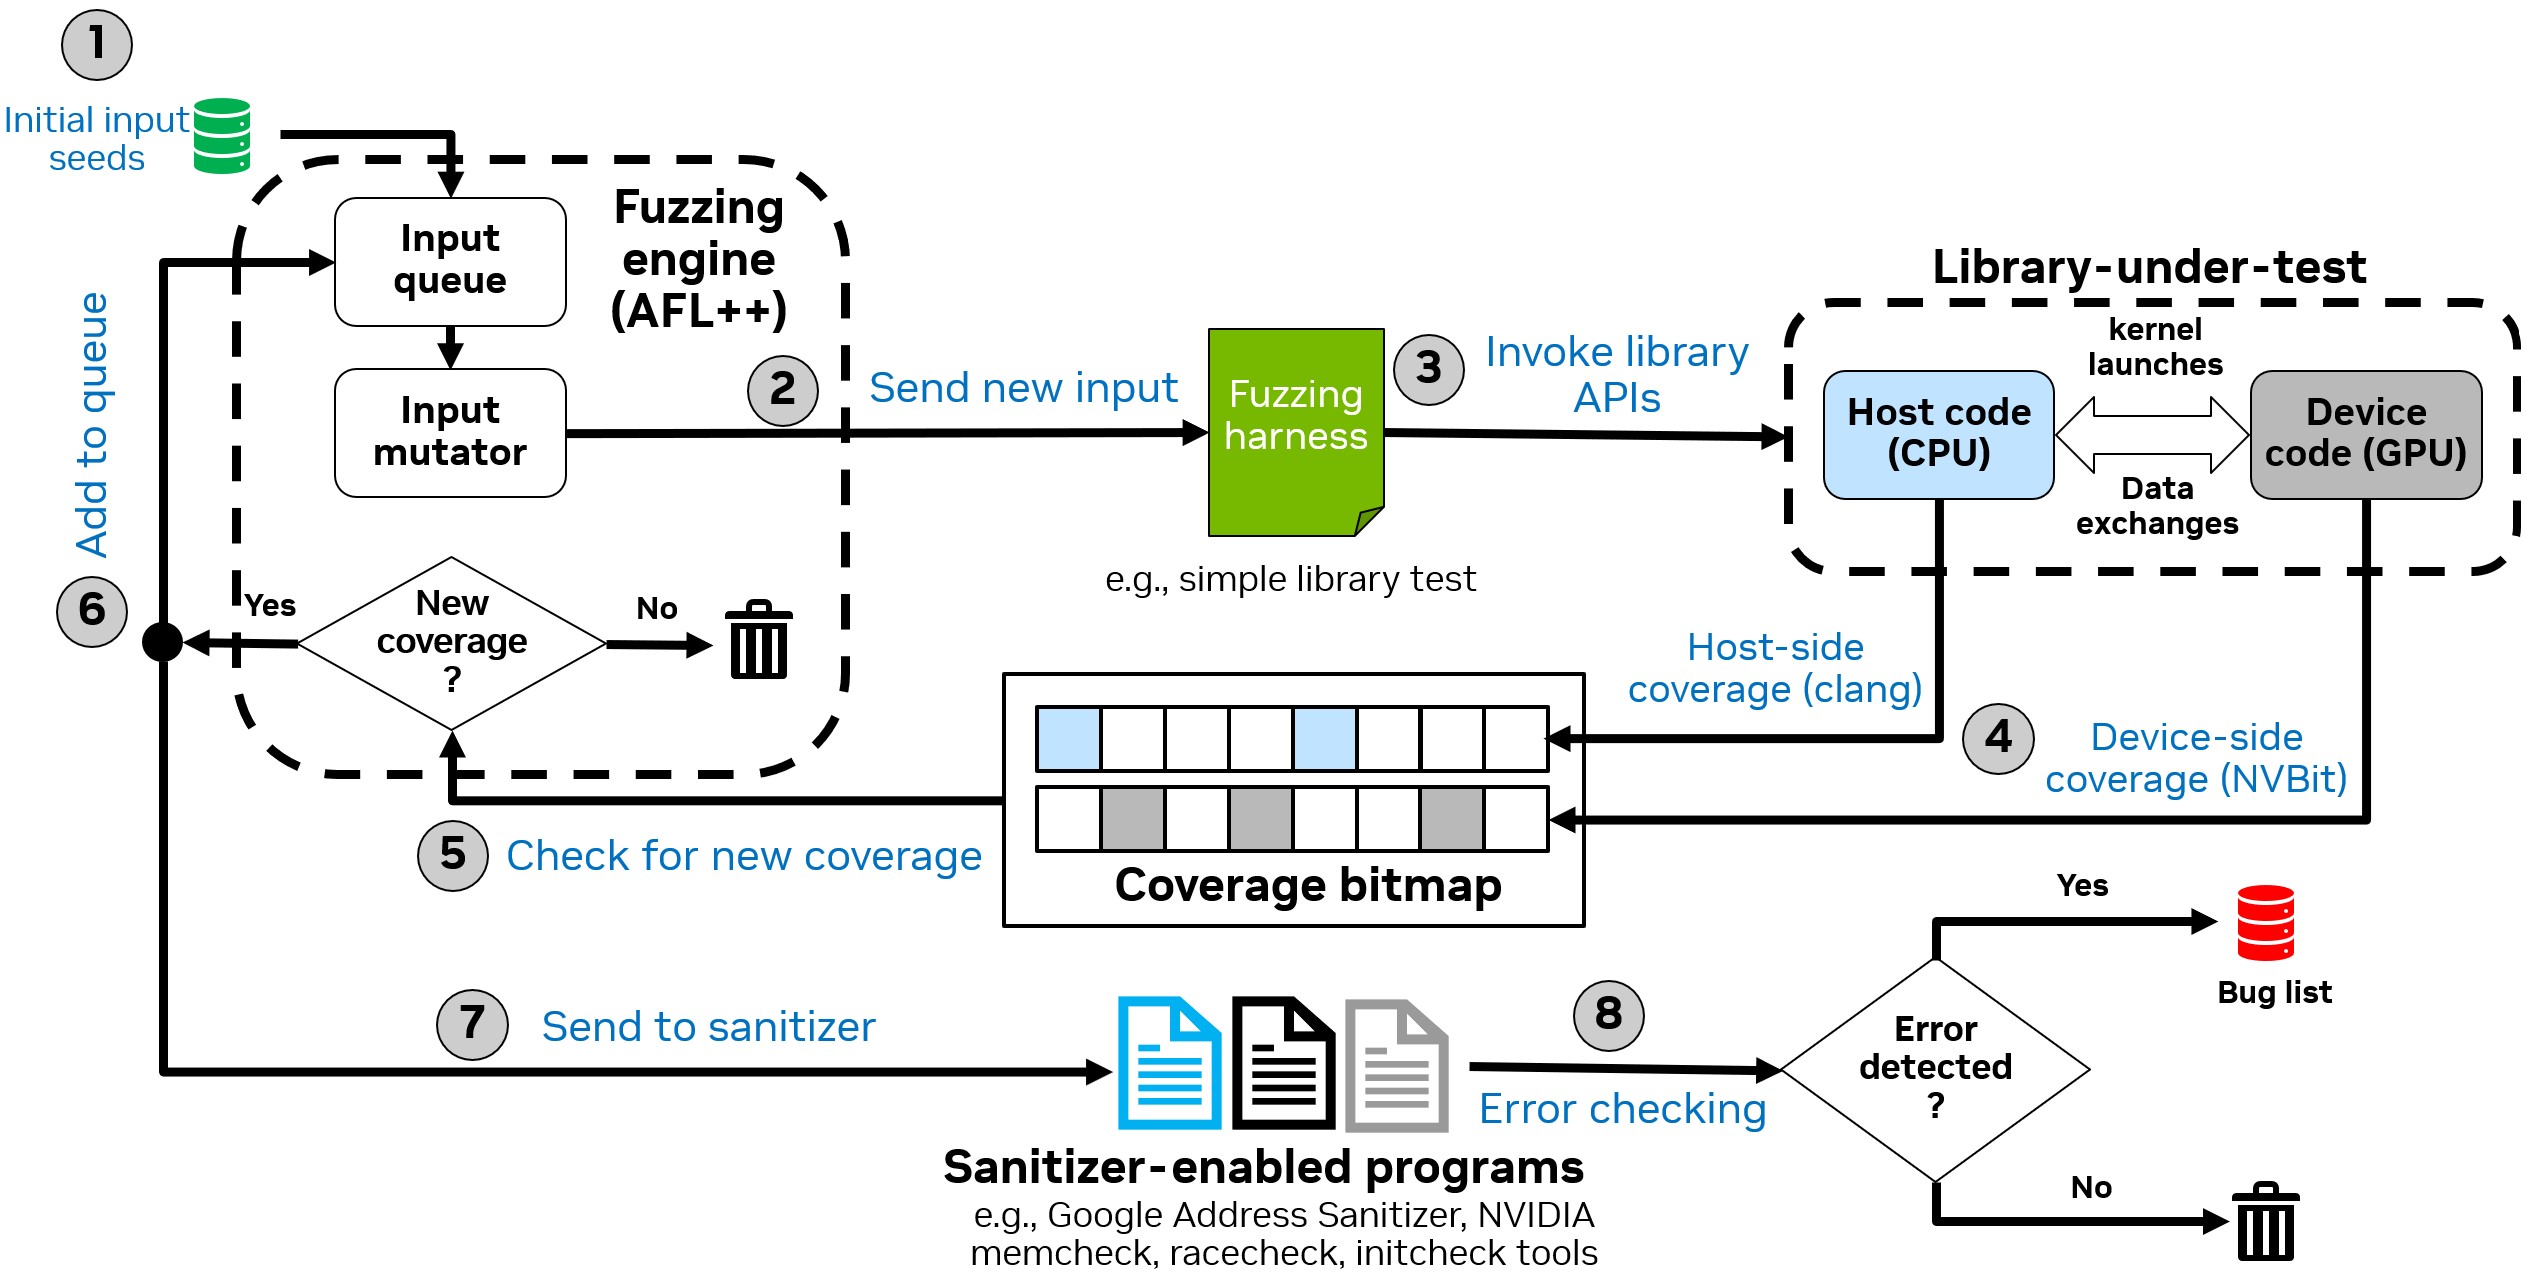 nvlabs/cufuzz
Un fuzzer orientato alla GPU e guidato dalla copertura del codice per applicazioni CUDA in spazio utente.
 rfidtool/esp-rfid-tool
Uno strumento per registrare dati e testare dispositivi con interfaccia Wiegand. Può essere utilizzato per creare un lettore RFID portatile o…
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 alone/mutator
Genera mutazioni su una wordlist
 fantaghost/fgscanner
FGscanner è uno scanner URL avanzato, open source.
 openrce/sulley
Un framework di fuzzing in puro Python, completamente automatizzato e senza supervisione.
 openrce/paimei
Un framework di reverse engineering scritto in Python.
 kamorin/dhcpig
Script di esaurimento DHCP scritto in Python utilizzando la libreria di rete scapy
 wireghoul/dotdotpwn
DotDotPwn - Il fuzzer per il Directory Traversal
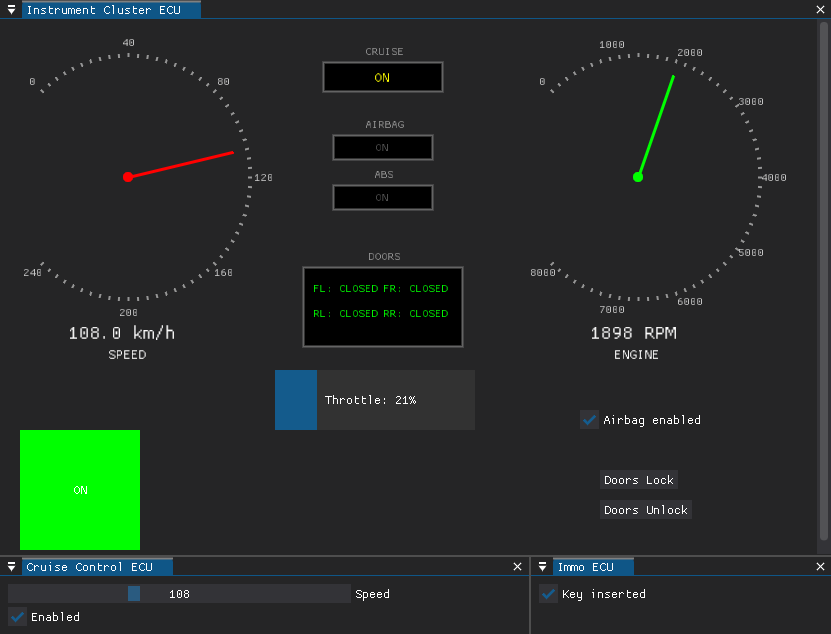 infobyte/doggie_workshop
Simulatore di veicoli su bus CAN per esercitarsi in attacchi offensivi alla sicurezza automobilistica. Emula più ECU per consentire lo sniffing,…
 trailofbits/testing-handbook
Manuale di testing Trail of Bits - appsec.guide