
rewind
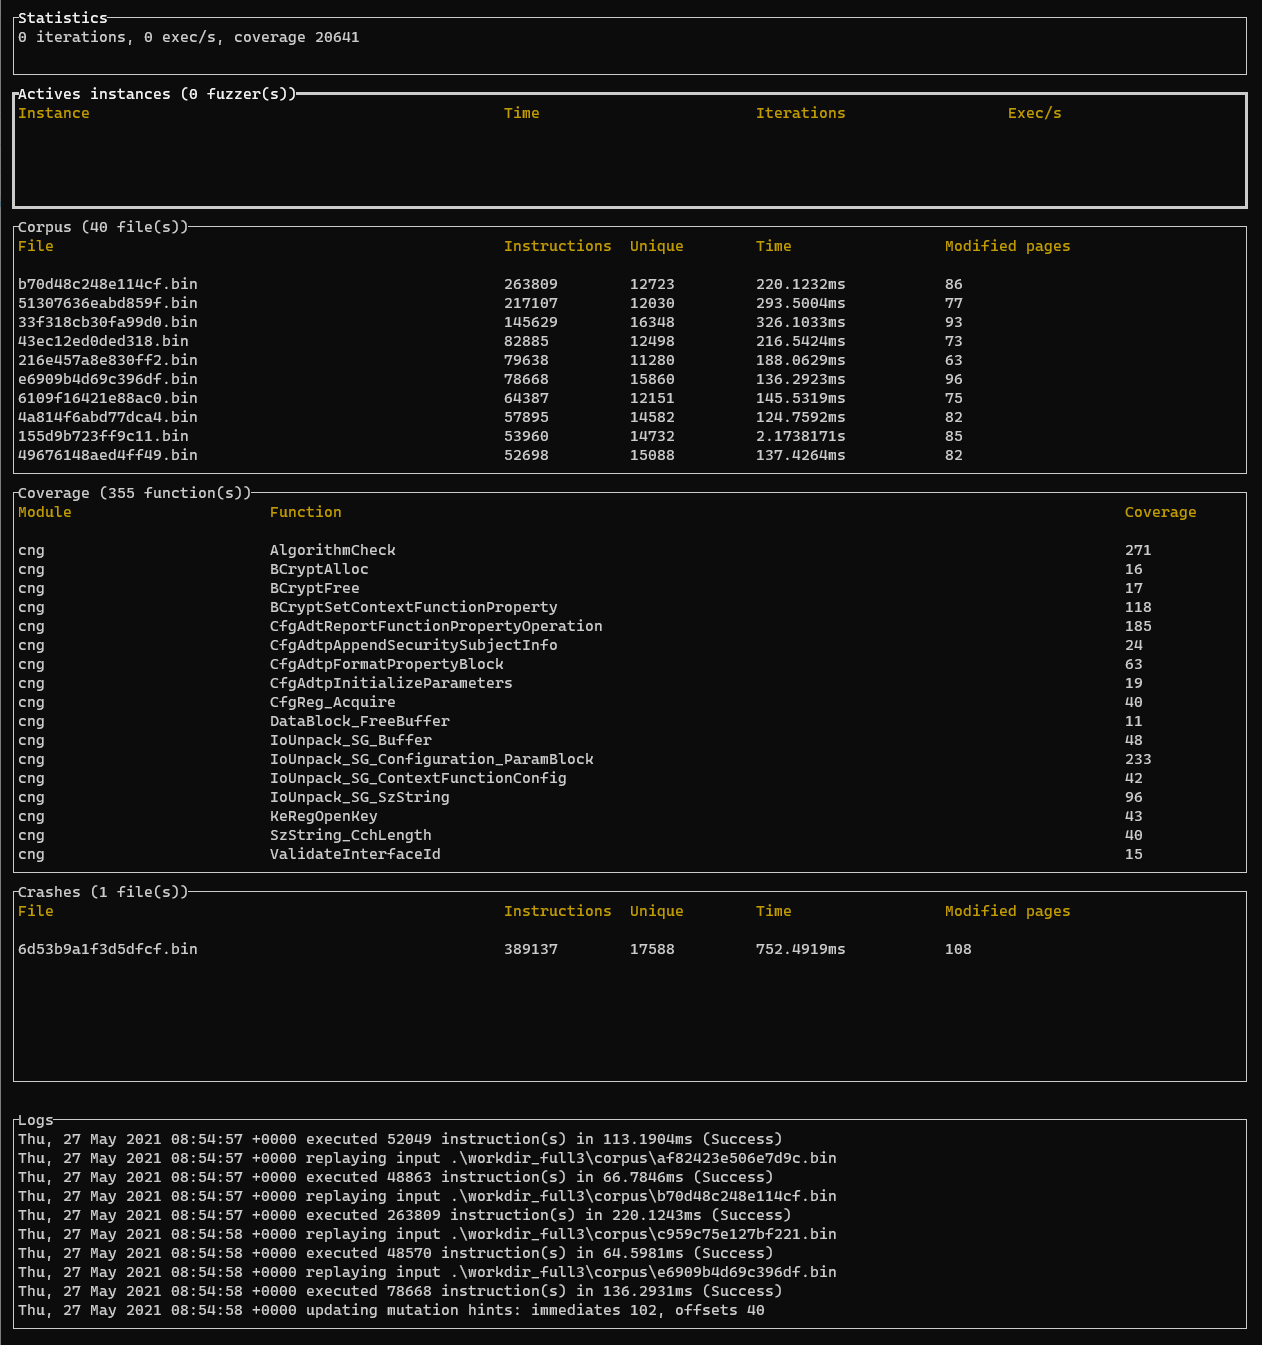
 quarkslab/rewind
Fuzzer del kernel Windows basato su snapshot e guidato dalla copertura
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+1
3274 anni fa
quarkslab/rewindFuzzer del kernel Windows basato su snapshot e guidato dalla copertura
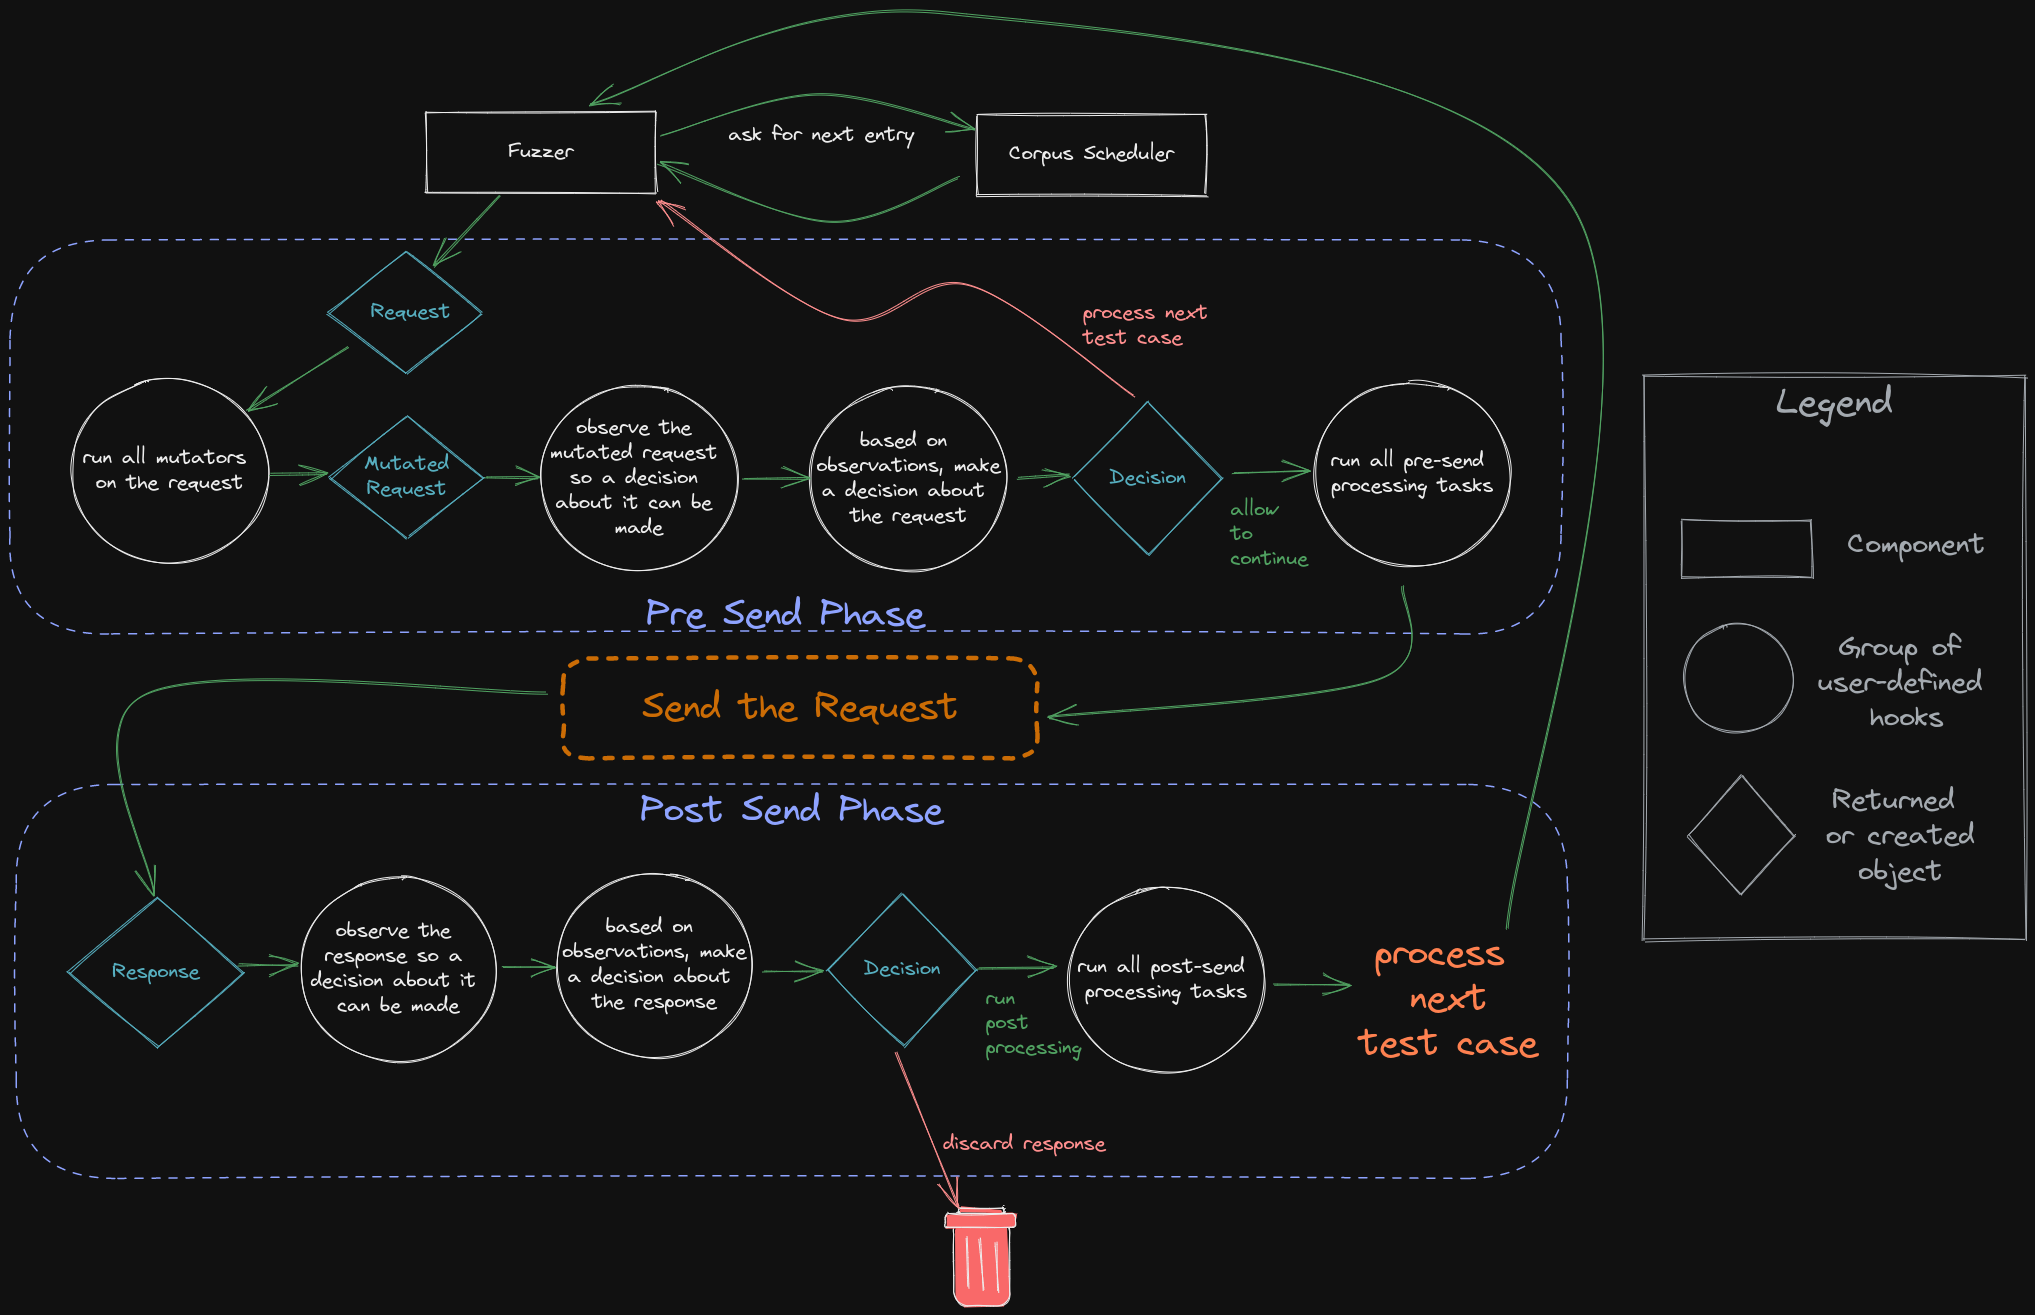 epi052/feroxfuzz
Costruisci fuzzer HTTP black-box struttura-aware in Rust con mutatori, scheduler, observer, decisori e processori componibili per test web e API…
 star-sg/presentations
Raccolta curata di presentazioni di conferenze sulla sicurezza offensiva che coprono l'exploitation di kernel e dispositivi mobili, l'evasione da…
 impalabs/hyperpom
Fuzzer AArch64 basato sull'hypervisor Apple Silicon
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
 ya551n3/bug-bounty-wordlists
Collezione curata di wordlist per il bug bounty hunting, che copre directory, sottodomini, parametri, nomi utente, password e payload per il fuzzing…
 enovella/tee-reversing
Una lista curata di risorse TEE pubbliche per imparare a fare reverse engineering e ottenere l'esecuzione di codice attendibile su dispositivi ARM.
 hardik05/damn_vulnerable_c_program
Un programma C di esempio che contiene codice vulnerabile per tipi comuni di vulnerabilità. Può essere utilizzato per mostrare i concetti di fuzzing.
 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
 postmodern/wordlist.rb
Una libreria Ruby e una CLI per generare e lavorare con le wordlist.
 tandasat/hypervisor-101-in-rust
I materiali di "Hypervisor 101 in Rust", un corso di un giorno, per apprendere rapidamente la tecnologia di virtualizzazione assistita da hardware e…
 hugsy/windbg_js_scripts
Script giocattolo per giocare con l'API JS di WinDbg
 zhangzhuosjtu/web3bugs
Demistificare i bug sfruttabili negli Smart Contract
 dvyukov/centipede
Motore di fuzzing distribuito guidato dalla copertura, compatibile con i target libFuzzer; scalabile fino a migliaia di job concorrenti, utilizza…
 samsung/utopia
Generazione automatizzata di driver fuzz basata su UT
 dsecuredcom/ffufpostprocessing
Strumento in Golang che aiuta a rimuovere le voci irrilevanti dal tuo file dei risultati di ffuf.
 xnl-h4ck3r/auto-repeater
Ripetizione automatizzata delle richieste HTTP con Burp Suite
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing di smart contract estremamente veloce