
giskard-oss
 giskard-ai/giskard-oss
🐢 Libreria open-source di valutazione e testing per agenti LLM
vulnerability-scannersfuzzingmachine-learning+3
5.9k2 giorni fa
giskard-ai/giskard-oss🐢 Libreria open-source di valutazione e testing per agenti LLM
 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 wattocyber/bug-bounty-library
Curated bug-bounty methodology library with runbooks, recon/fuzz playbooks, checklists, and CLI helpers for target scoping, cert enumeration, and…
 gmh5225/awesome-llvm-security
Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…
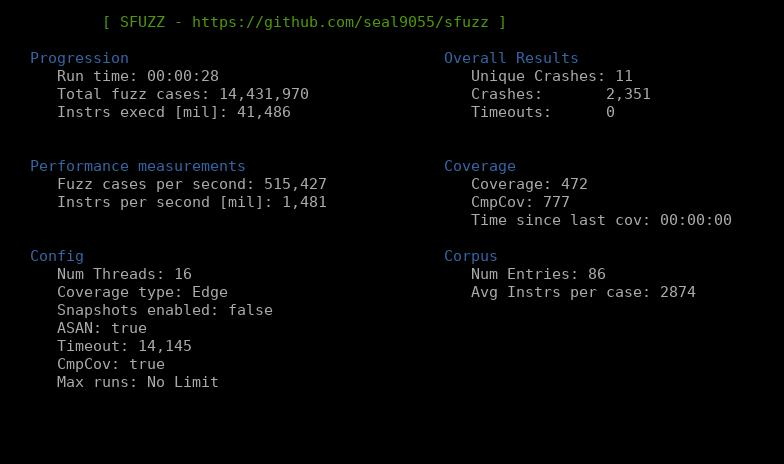 seal9055/sfuzz
Fuzzing ad alte prestazioni tramite traduzioni binarie da riscv a x86 e tecniche di fuzzing moderne.
 flankerhqd/vendor-android-cves
Collezioni dei miei POC per CVE dei vendor Android
 mgeeky/penetration-testing-tools
Una raccolta di più di 170+ strumenti, script, cheatsheet e altri strumenti che ho sviluppato negli anni per scopi di Red Teaming/Pentesting/audit di…
 palindromelabs/awesome-websocket-security
Informazioni fantastiche per la ricerca sulla sicurezza dei WebSocket
 chrislockard/api_wordlist
Una wordlist di nomi di API per valutazioni di applicazioni web
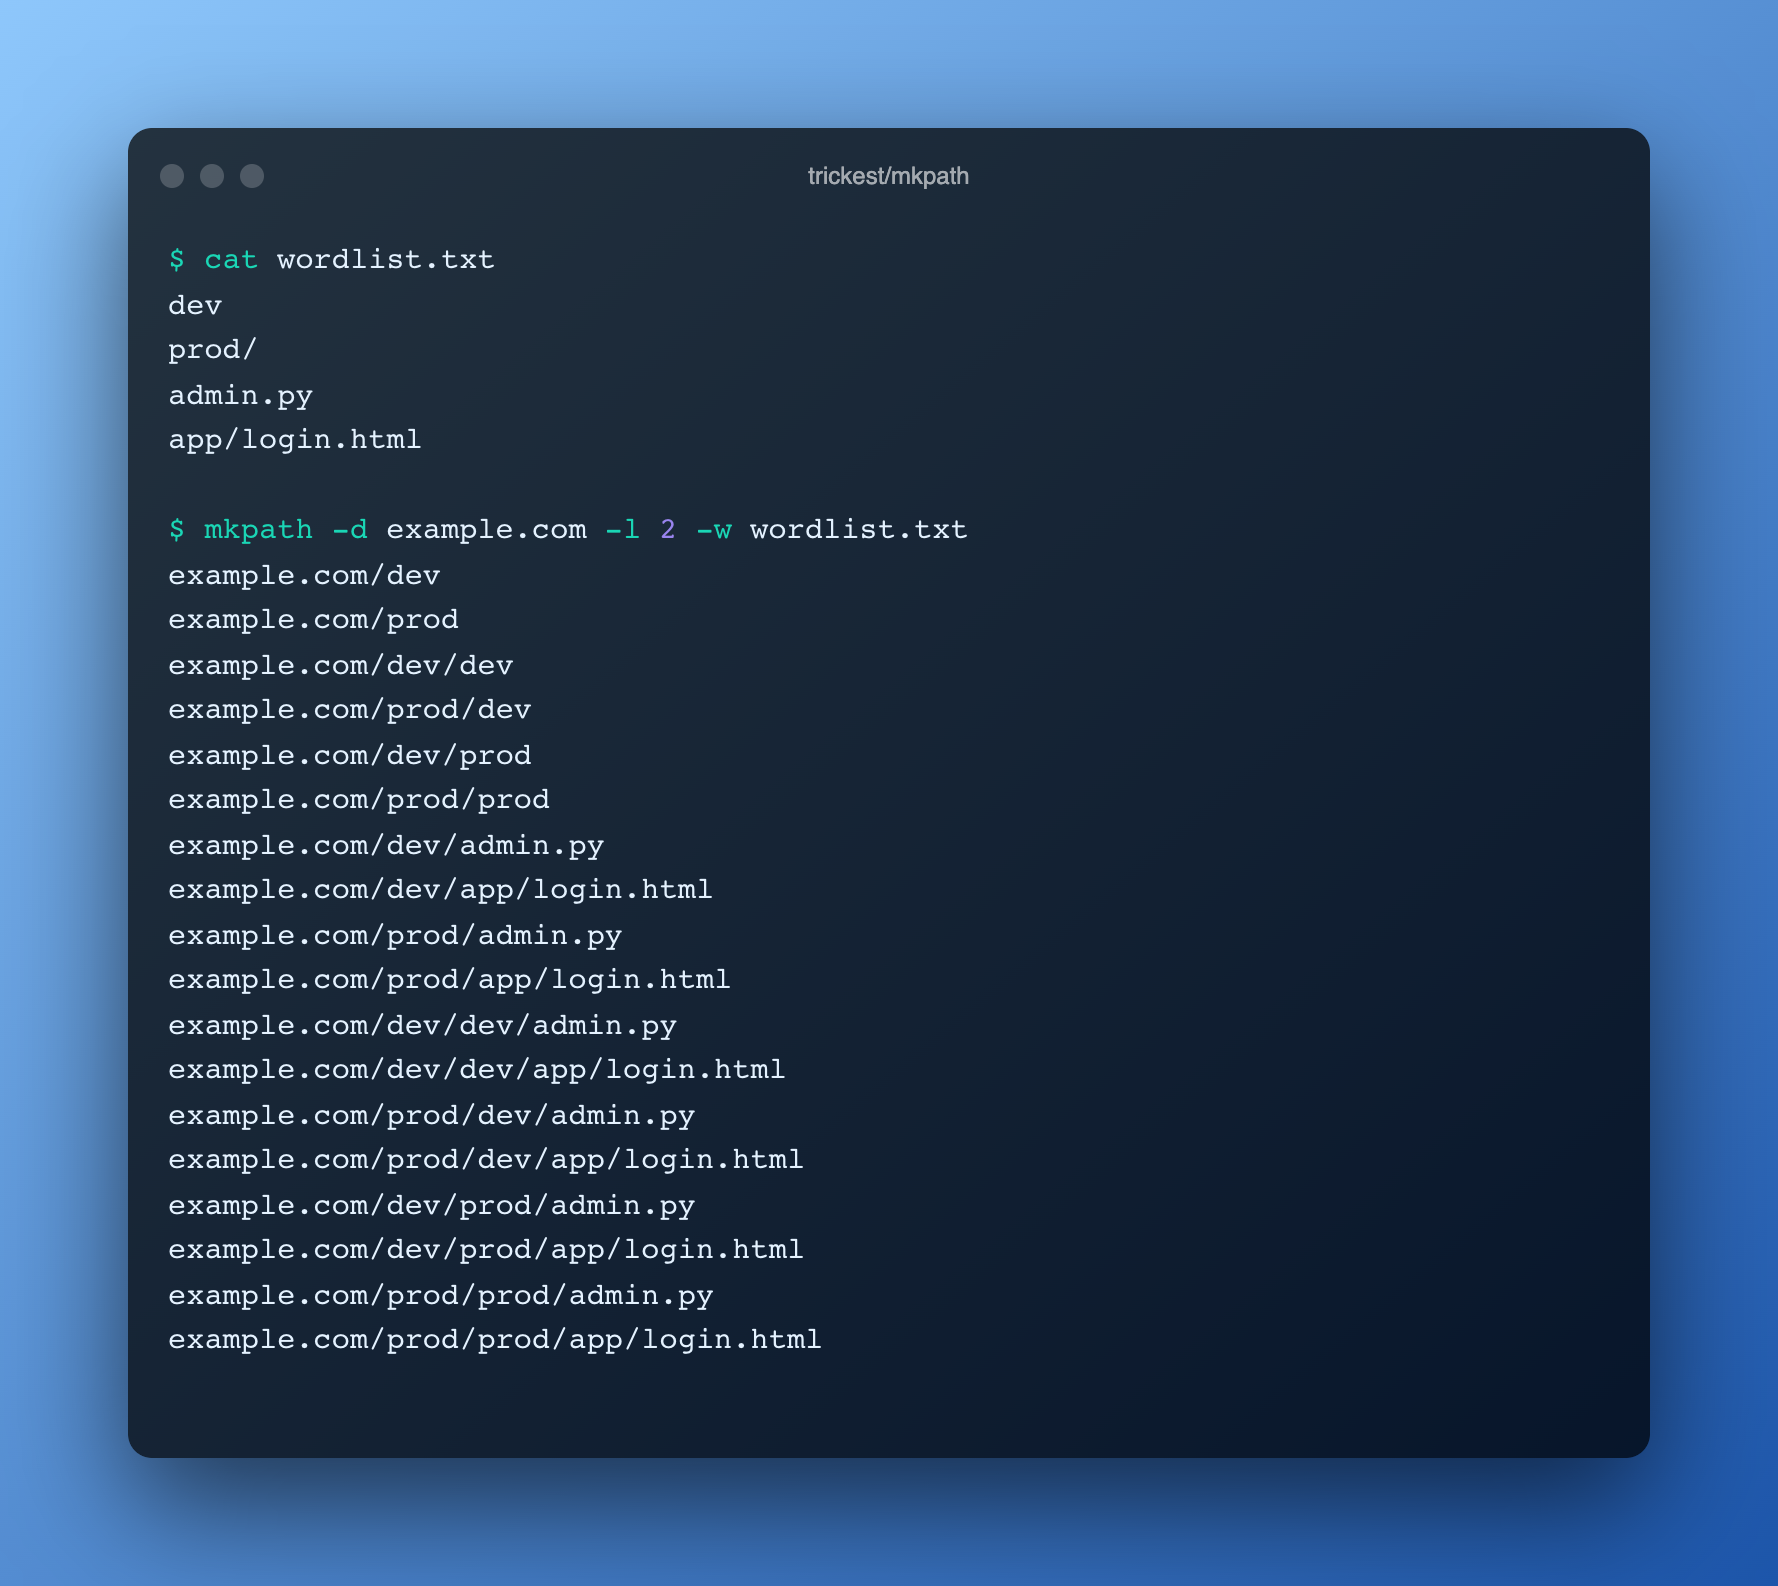 trickest/mkpath
Crea combinazioni di percorsi URL usando una wordlist
 infobyte/pyrmax
Decoder/encoder per frame del protocollo wireless Ubiquiti AirMAX; analizzare catture pcap/live, scoprire dispositivi, cercare firmware vulnerabili,…
 google/silifuzz
Esegue fuzzing sulle implementazioni di CPU generando input di test da proxy software, quindi li esegue su hardware reale per rilevare difetti di…
 bo0om/fuzz.txt
File potenzialmente pericolosi
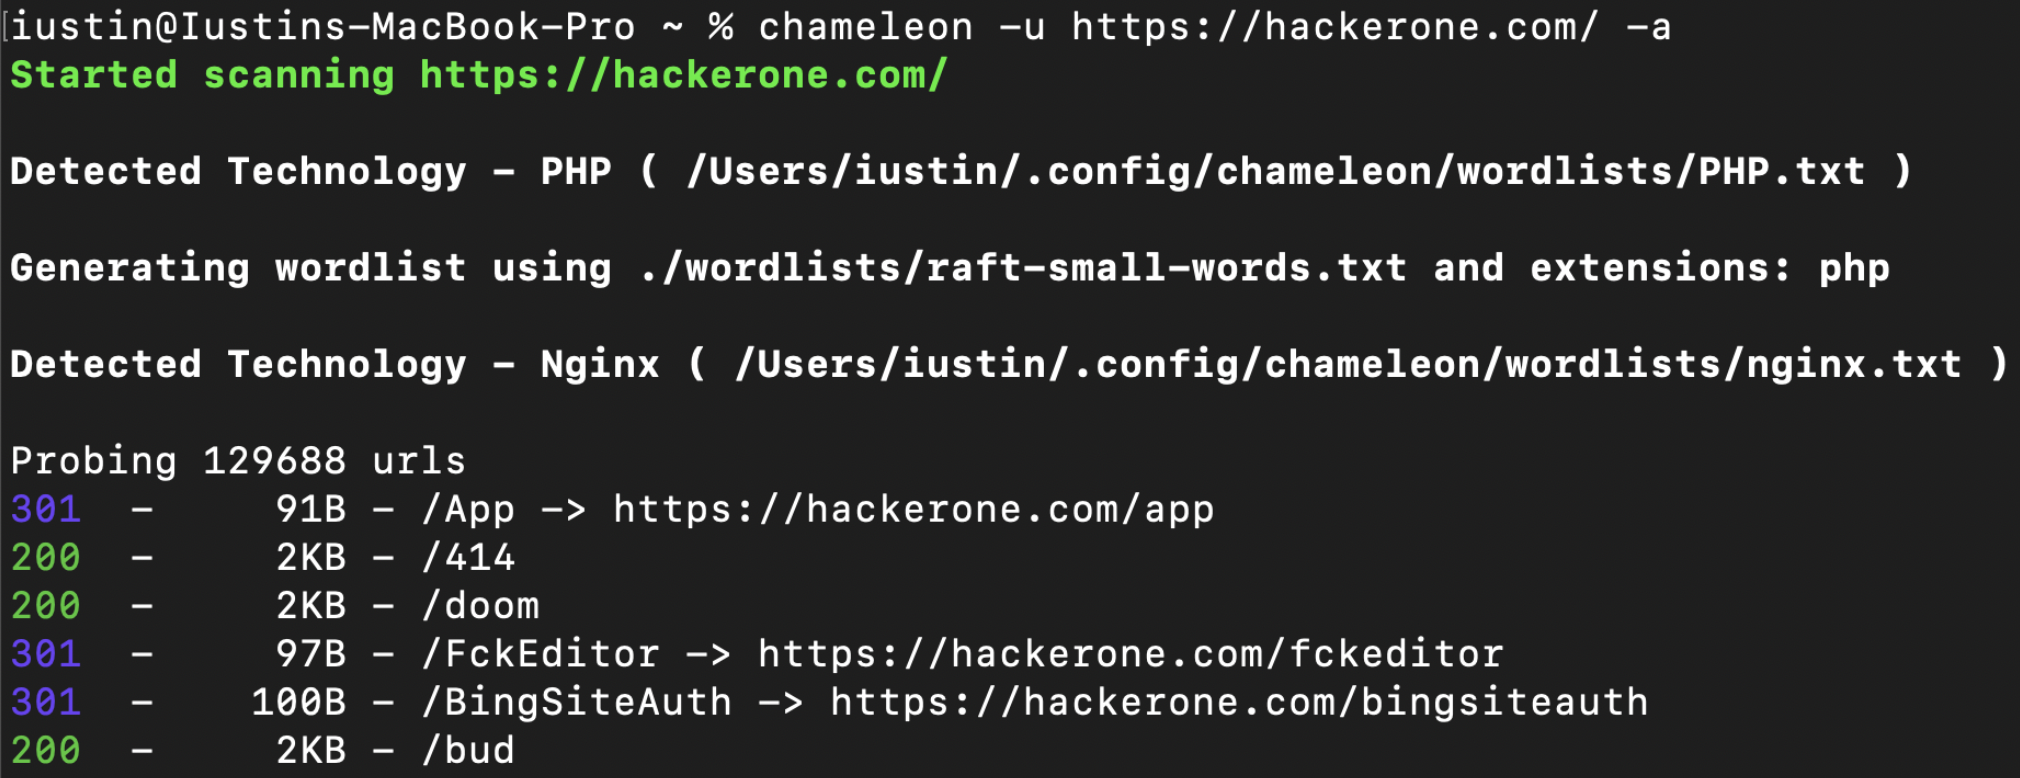 iustin24/chameleon
Scanner di scoperta di contenuti web consapevole delle tecnologie: rileva i fingerprint Wappalyzer, adatta wordlist/estensioni ed esegue un rapido…
 0xricksanchez/like-dbg
Ambiente di debug del kernel Linux completamente dockerizzato per Linux e MacOS