

wireshark
 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0k
wireshark/wiresharkCattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
 ericzimmerman/kapefiles
Questo repository funge da punto di raccolta per Target e Moduli creati dalla community, da utilizzare con KAPE.
 dfir-orc/dfir-orc
Strumento di raccolta di artefatti forensi per sistemi Microsoft Windows
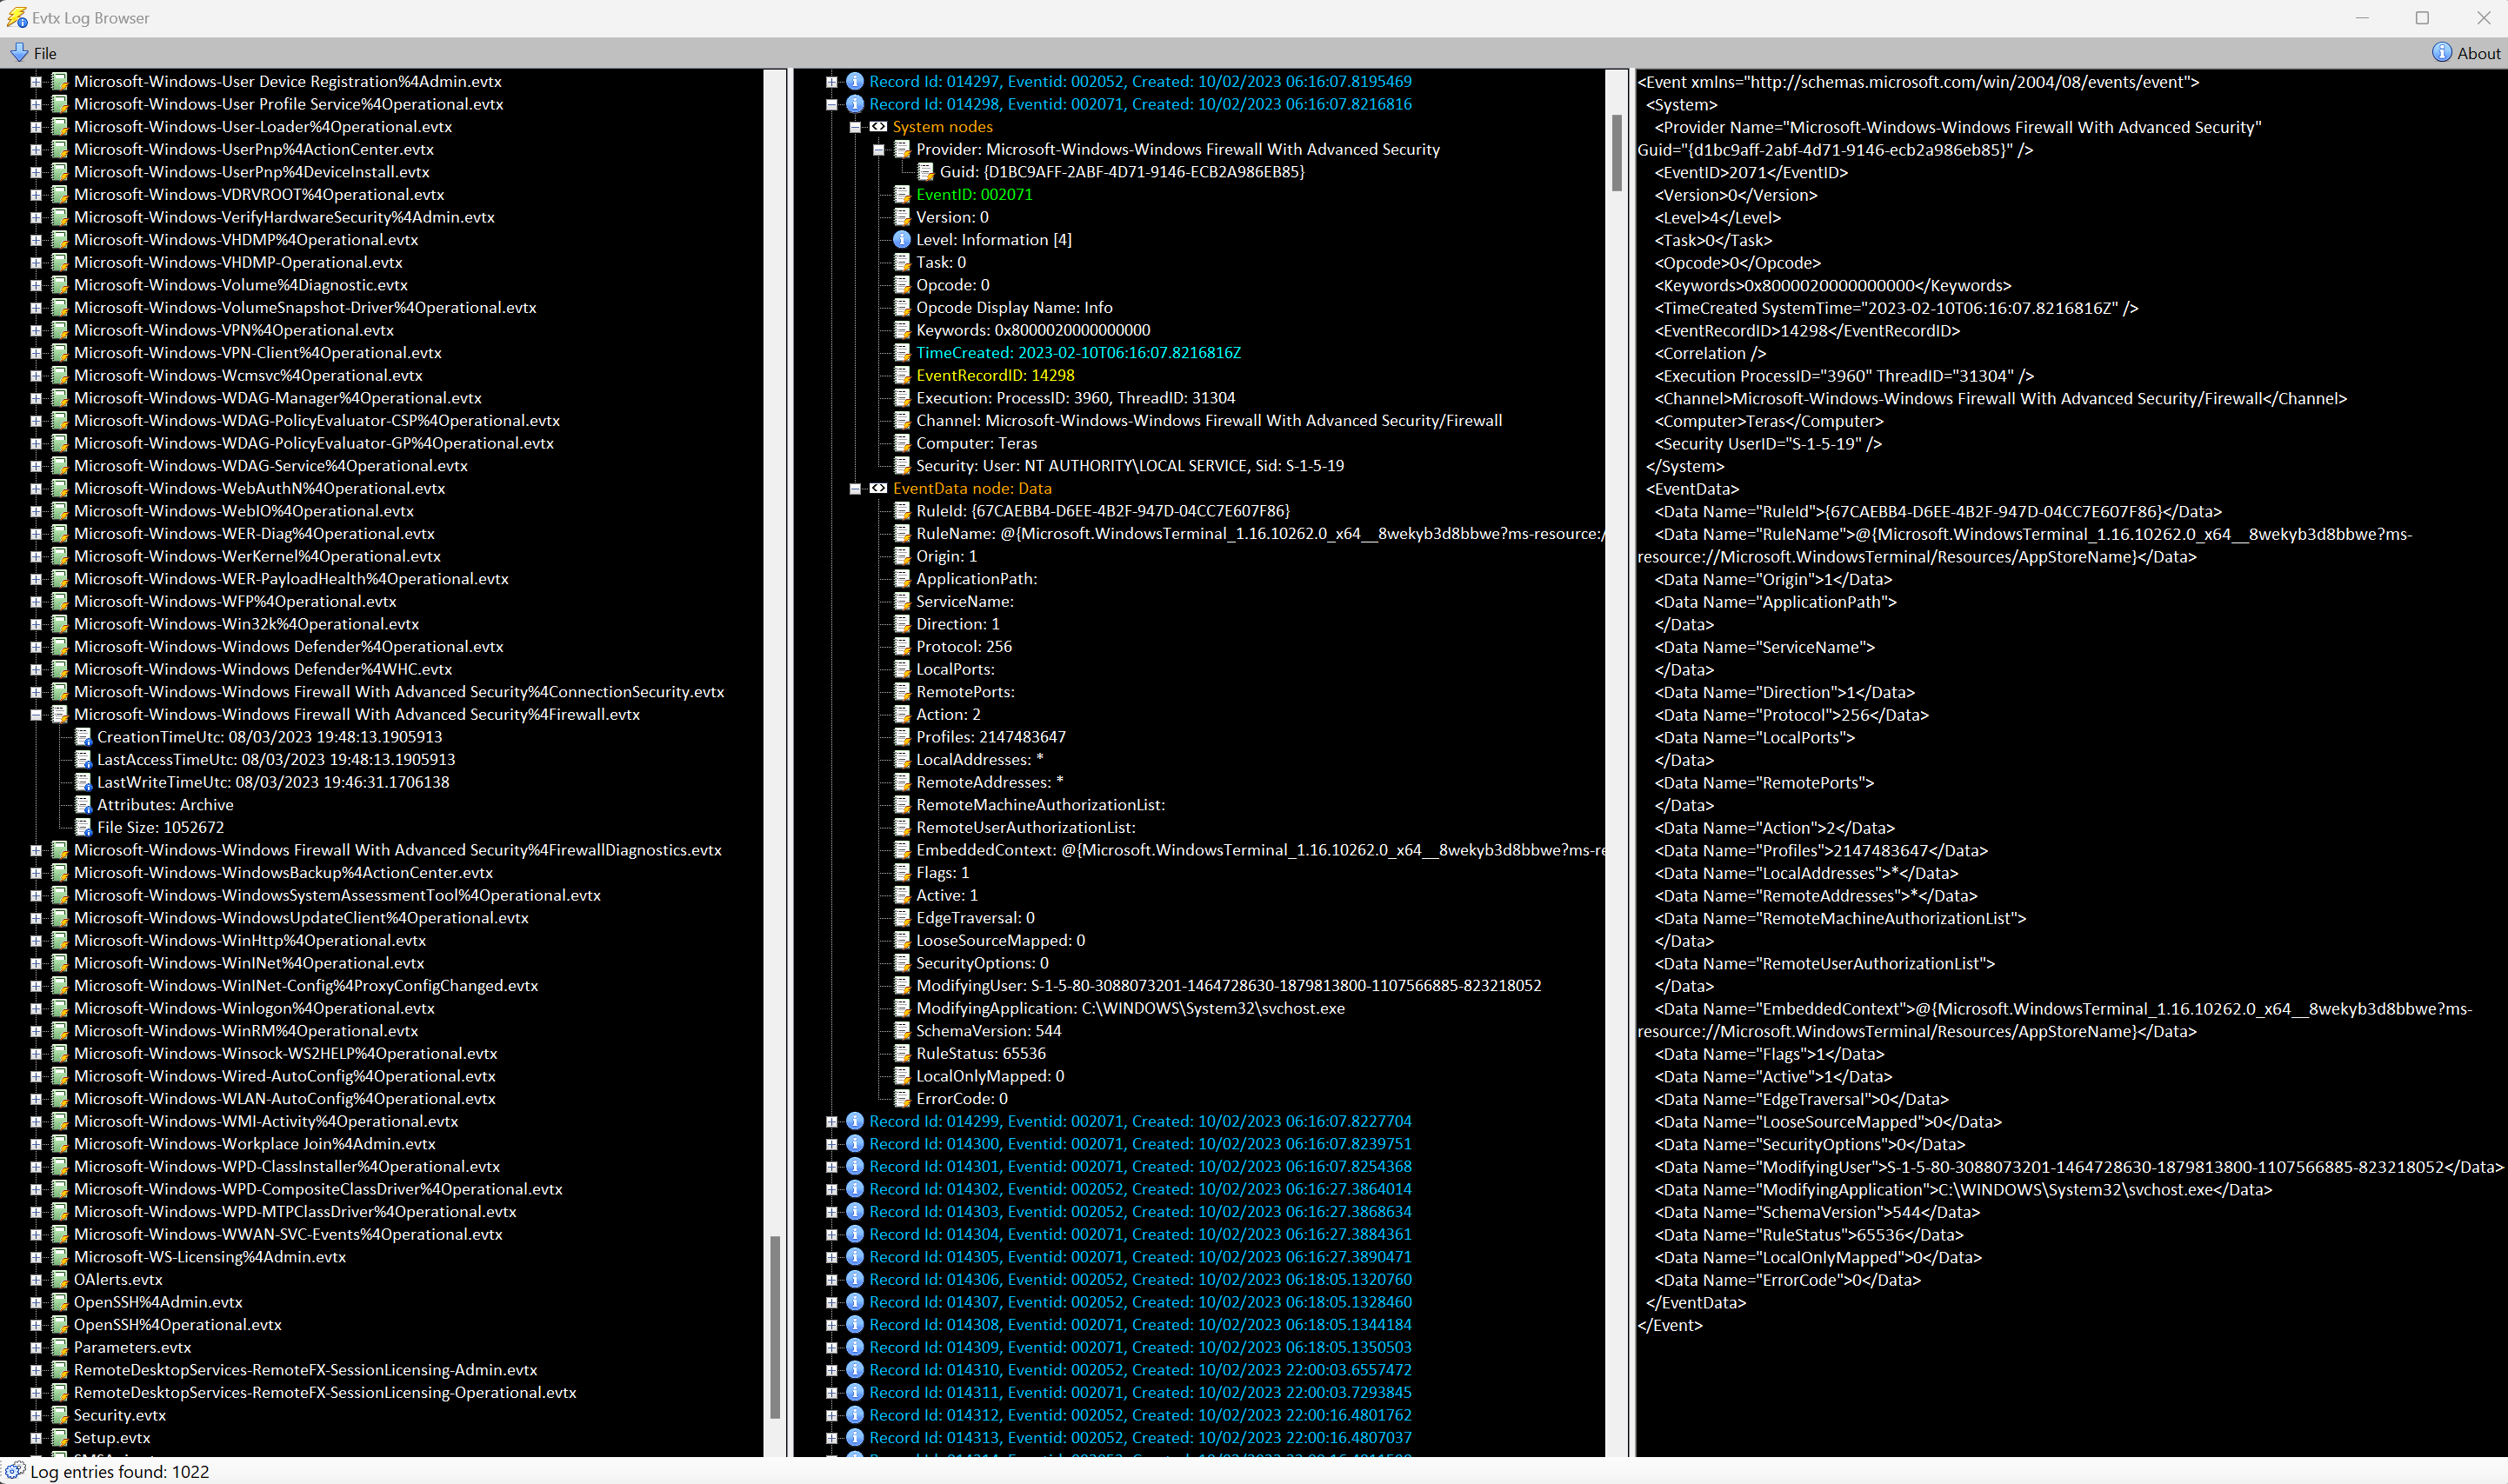 kacos2000/evtx_log_browser
Browser di log Evtx (xml)
 anssi-fr/dfir4vsphere
Modulo Powershell per l'analisi forense di VMWare vSphere
 pbnj/infosec-interview-questions
🗒️ Una raccolta [in lavorazione] di domande per colloqui per ruoli di Information Security
 binref/refinery
Analisi di Triage ad Alto Ottano
 pan-unit42/dotnetfile
Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
 google/hashr
Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
 infobyte/wiremax
Postdissector per Wireshark basato su Lua che decrittografa e analizza gli IE vendor 802.11 di Ubiquiti AirMAX/RouterBoard in campi filtrabili.
 mandiant/macos-unifiedlogs
Un parser multipiattaforma per Apple UnifiedLogs!
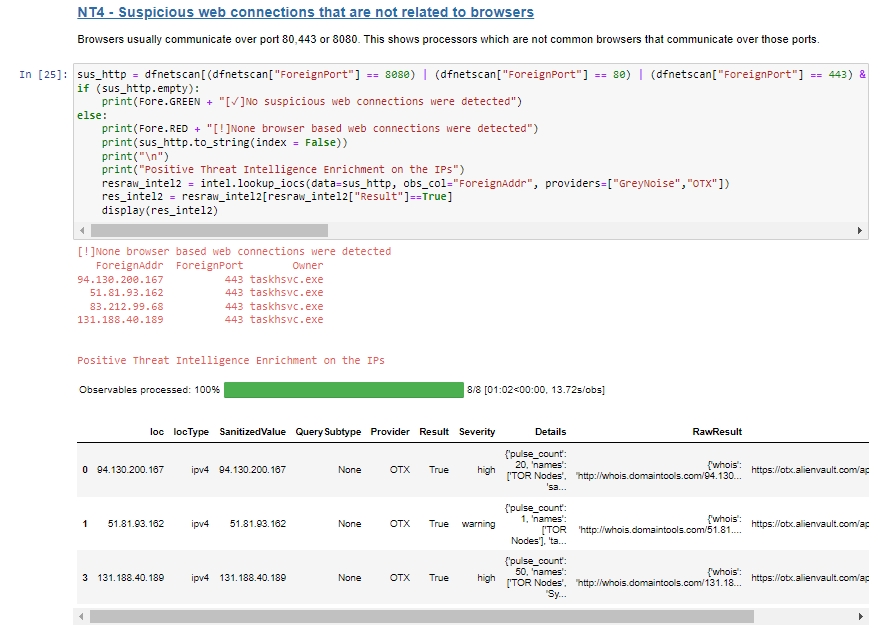 blueteam0ps/memoptix
Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.
 crowdstrike/supermem
Uno script Python sviluppato per elaborare immagini della memoria di Windows in base al tipo di triage.
 ashemery/linuxforensics
Tutto ciò che riguarda la digital forensics su Linux
 andrewrathbun/dfirartifactmuseum
L'obiettivo di questo repository è archiviare gli artefatti di tutte le versioni di vari sistemi operativi e classificarli per tipo. Questo aiuterà…
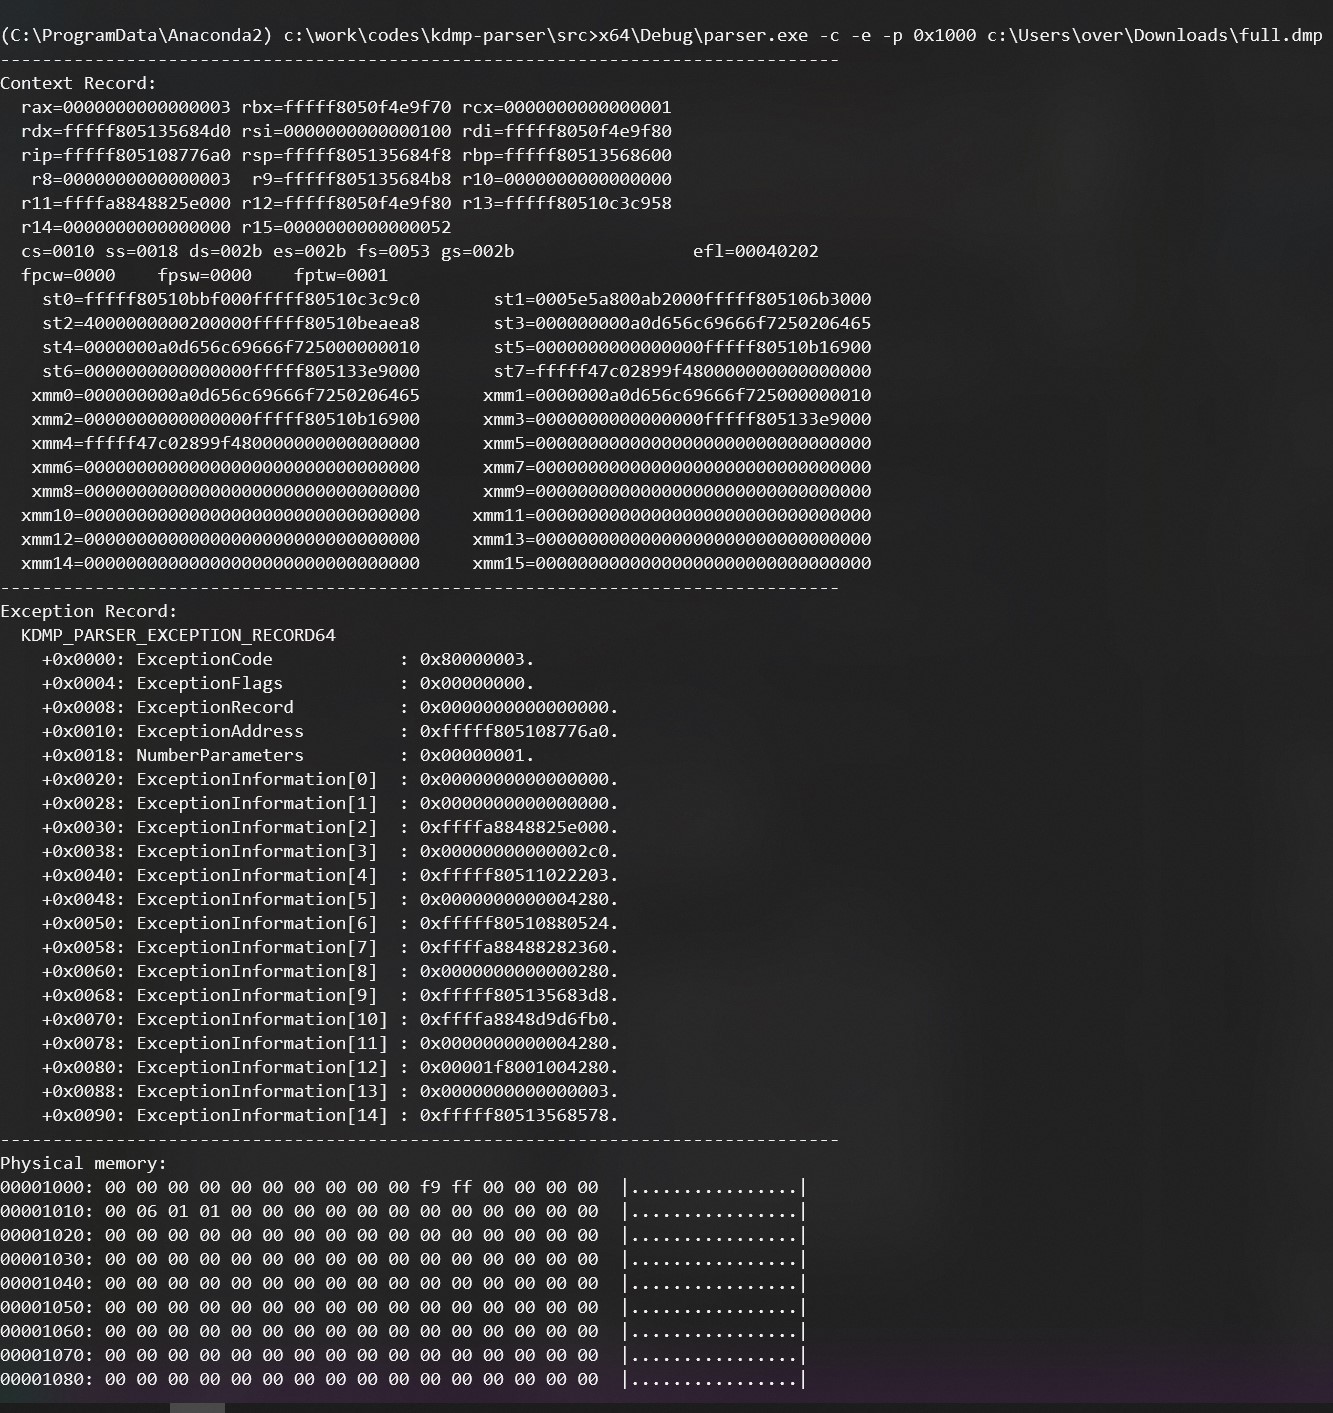 0vercl0k/kdmp-parser
Una libreria parser C++ per dump del kernel Windows con binding Python 3.
 cecio/usbvalve
Espone l'attività USB al volo
 jschicht/logfileparser
Parser per $LogFile su NTFS