
CVE-2021-44228-Log4Shell-Hashes
 mubix/cve-2021-44228-log4shell-hashes
Hash per le versioni vulnerabili di LOG4J
ioc-managementvulnerability-analysisforensics+3
155
mubix/cve-2021-44228-log4shell-hashesHash per le versioni vulnerabili di LOG4J
 onapsis/cve-2020-6287_recon-scanner
Scanner di vulnerabilità black-box e analizzatore di indicatori di compromissione per CVE-2020-6287 (RECON) nelle applicazioni Java SAP NetWeaver,…
 mingchen-script/cve-2020-1472-visualizer
Script PowerShell per scansionare i registri eventi di Windows per indicatori di CVE-2020-1472 (eventi 5827-5831), esportare in CSV e generare…
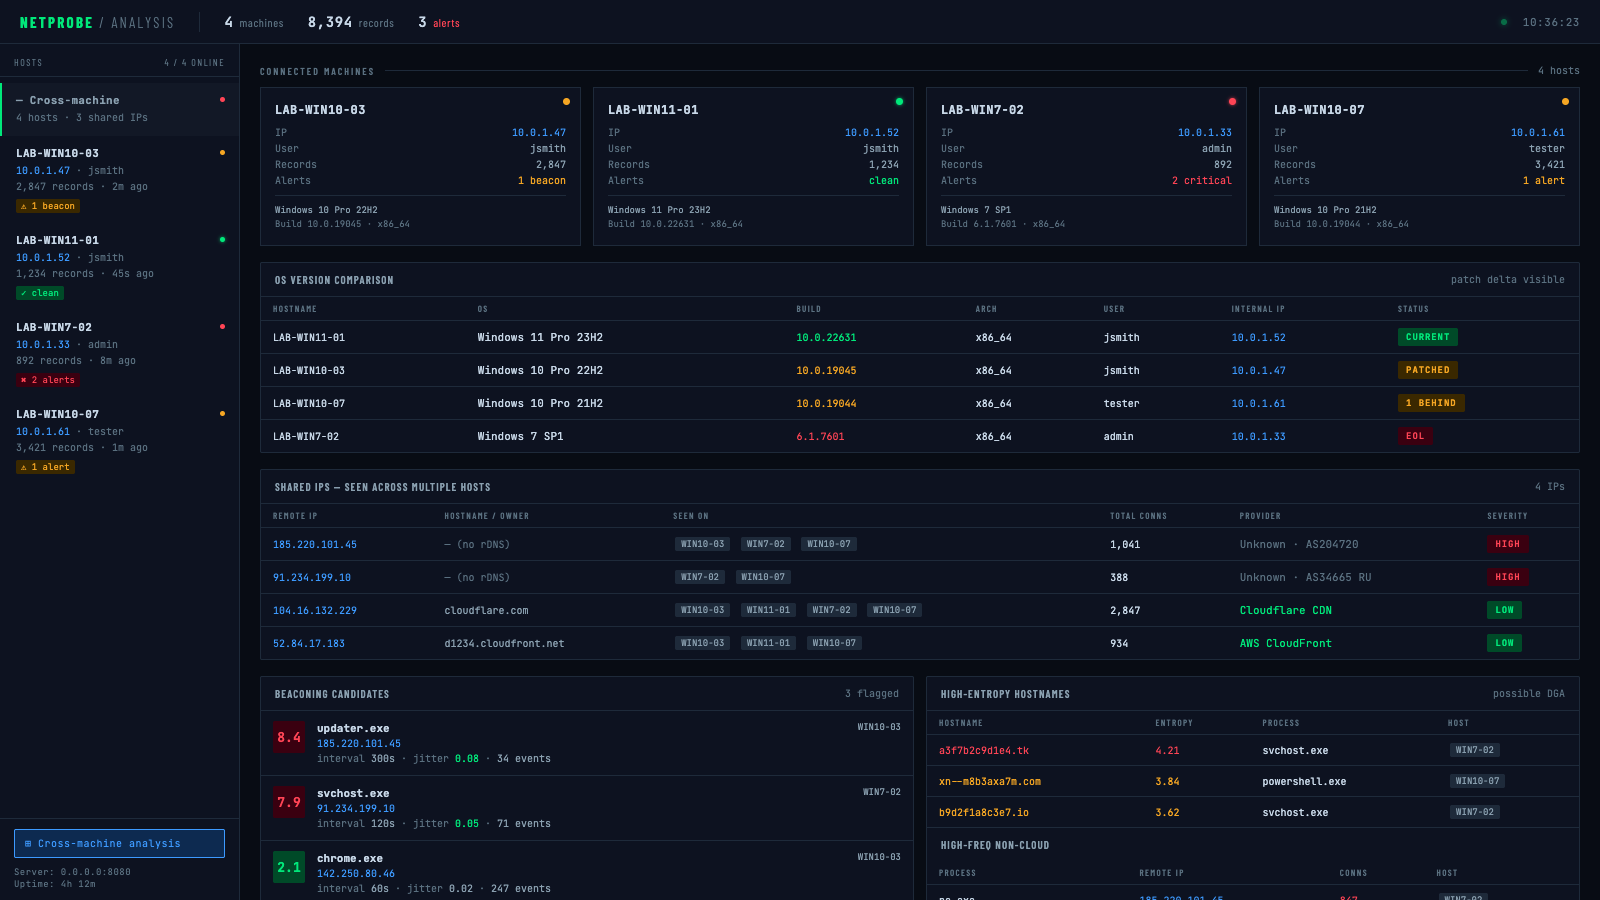
 hackinglz/gibson
Strumento di monitoraggio di rete che mappa le connessioni processo-rete, identifica i provider cloud e rileva attività di beaconing
 mithileshan/soc-investigation-lab
Indagine SOC end-to-end: kill chain CVE-2011-2523, correlazione dei log multi-sorgente, report dell'incidente — MITRE ATT&CK T1190
 bi8d0/driversentinel
DriverSentinel è uno strumento di sicurezza sviluppato in Go che rileva driver dannosi e vulnerabili sui sistemi Windows confrontandoli con il…
 rnb-team/loghound
Analizzatore EVTX post-exploitation per la mappatura di BloodHound
 yeet-src/usbsnoop
Sniffer live a livello di sistema per trasferimenti USB in eBPF — decodifica il traffico USB inline (control SETUP, SCSI, HID) da due hook URB…
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)
 onsec-fr/cve-2019-19781-forensic
Caccia automatizzata a script forensi per cve-2019-19781
 justjeff211/conti-ransomware-writeup
Condotta un'indagine SOC completa su un compromesso ransomware Conti di un server Exchange utilizzando Splunk 8.2.2. Analizzati 28,145 eventi…
 odedshimon/bruteshark
Strumento di analisi di rete
 eonraider/blackhat-python3
Codice sorgente per il libro "Black Hat Python" di Justin Seitz. Il codice è stato completamente convertito a Python 3, riformattato per conformarsi…
 alvin-tosh/malware-exhibit
🚀🚀 Questa è una 🎇🔥 raccolta di MALWARE DEL MONDO REALE🔥 🎇 che ho Compilato e analizzato da ricercatori🔥 per comprendere meglio le minacce…
 carpedm20/awesome-hacking
Una lista curata di fantastici tutorial, strumenti e risorse per Hacking
 jpr5/ngrep
ngrep è come GNU grep applicato al livello di rete. È uno strumento basato su PCAP che consente di specificare un'espressione regolare estesa o…
 kubeshark/kubeshark
Osservabilità di rete basata su eBPF per Kubernetes. Indicizza il traffico L4/L7 con contesto K8s completo, decrittografa TLS senza chiavi.…
 mozillazg/ptcpdump
Analizzatore di pacchetti basato su eBPF che cattura il traffico di rete con annotazione automatica dei metadati di processo, contenitore e pod…