
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Strumenti — Pagina 10 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
823 risultati
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Semplice decrypter per i trojan Java AdWind, jRAT e jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17
9 anni fa
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Analisi del traffico di Ramnit
packet-sniffing-analysisnetwork-forensicsforensics+3
48 anni fa
EITest-tools-scripts-IOCs preview

EITest-tools-scripts-IOCs

GitHubnavytitanium/eitest-tools-scripts-iocs

Kit di strumenti per feed IOC e analisi delle campagne EITest, con decrittazione dei dati C2, decodifica dei payload delle vittime ed elaborazione…

ioc-managementforensicsmalware-analysis+3
58 anni fa
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

Uno script Python in grado di rilevare e analizzare il traffico di rete correlato a loki-bot (malware). Questo script può essere utile ad analisti…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
139 anni fa
Remote-Access-Trojan-Database preview

Remote-Access-Trojan-Database

GitHubrainkin1993/remote-access-trojan-database

Un database di RAT raccolti da Internet
forensicsmalware-analysispapers-research+3
1606 anni fa
yara preview

yara

GitHubvirustotal/yara

Il coltellino svizzero del pattern matching

static-analysisvulnerability-analysisforensics+2
9.8k4 giorni fa
Awesome-Cellular-Hacking preview

Awesome-Cellular-Hacking

GitHubw00t3k/awesome-cellular-hacking

Awesome-Cellular-Hacking
reconnaissanceexploitationforensics+6
4.0k1 mese fa
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Uno sniffer a basso numero di pin per ICEStick - mirato ai chip TPM
embedded-systems-securitymemory-forensicsdata-exfiltration+5
1786 anni fa
PCredz preview

PCredz

GitHublgandx/pcredz

Questo strumento estrae numeri di carte di credito, NTLM (DCE-RPC, HTTP, SQL, LDAP, ecc.), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP,…
packet-sniffing-analysispassword-crackingreconnaissance+3
2.5k7 mesi fa
incarcero preview

incarcero

GitHub0x48piraj/incarcero

Incarcero è uno strumento che crea Macchine Virtuali (VM) preconfigurate con strumenti di analisi malware e impostazioni di sicurezza personalizzate…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
932 anni fa
nanocore_extractor preview

nanocore_extractor

GitHubjacobpimental/nanocore_extractor

Estrae il campione nanocore da script AutoIT compilato

dynamic-analysis-sandboxingreverse-engineeringforensics+2
67 anni fa
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…
disk-forensicsforensicsdata-recovery+1
5321 anno fa
investigations preview

investigations

GitHubamnestytech/investigations

Indicatori di Compromissione dalle indagini informatiche di Amnesty International
ioc-managementosintreconnaissance+3
1.7k1 anno fa
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

Codice sorgente del libro "Violent Python" di TJ O'Connor. Il codice è stato completamente convertito in Python 3, riformattato per essere conforme…
osintreconnaissancebluetooth-security+8
1.0k2 mesi fa
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT è uno strumento di analisi della sicurezza e monitoraggio dei file che utilizza gli eventi di Sysmon.
hash-analysisforensicsmalware-analysis+4
292 anni fa
Invoke-DumpMDEConfig preview

Invoke-DumpMDEConfig

GitHubblacksnufkin/invoke-dumpmdeconfig

Script PowerShell per estrarre la configurazione di Microsoft Defender, la cronologia delle protezioni e la cronologia delle protezioni di Exploit…
defensive-toolsconfiguration-auditingforensics+3
1552 anni fa
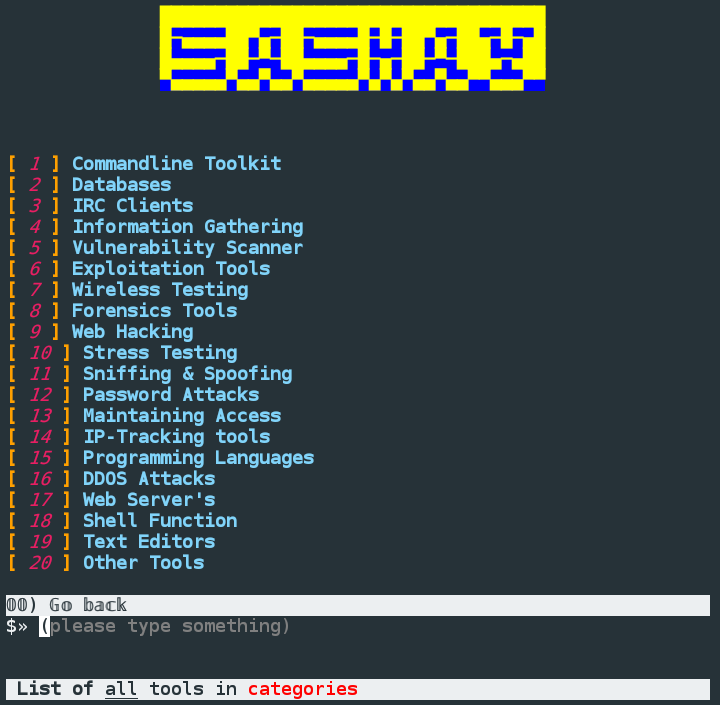
sashay preview

sashay

GitHubscalabli/sashay

Sashay è un installatore automatico per strumenti utili.
vulnerability-scannersexploitationscripting-automation+6
2113 anni fa
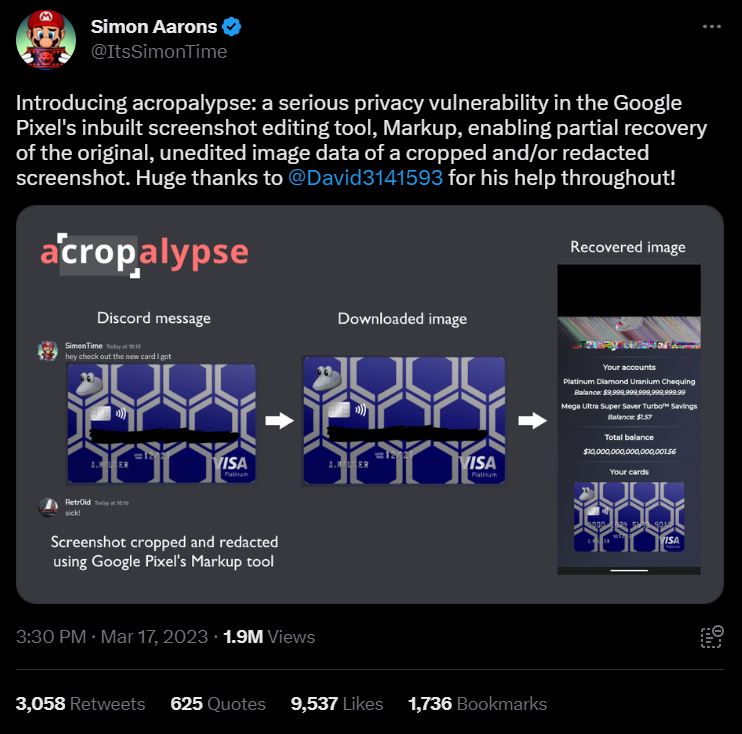
gocropalypse preview

gocropalypse

GitHubnotaswe/gocropalypse

Rilevamento di CVE-2023-21036 in Go

vulnerability-scannersvulnerability-analysisforensics+2
13 anni fa
Precedente1…91011…46Successivo