
PoC
 pedrib/poc
Avvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.
exploit-frameworksvulnerability-analysisexploitation+4
pedrib/pocAvvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.
 black-army-security/blackarmy-framework
Framework modulare basato su Python per test di penetrazione, valutazioni di sicurezza automatizzate, exploitation e operazioni red team. Include…
 nccgroup/dapr
Piattaforma di attacco per Linux
 ambionics/phpggc
PHPGGC è una libreria di payload PHP unserialize() insieme a uno strumento per generarli, da riga di comando o programmaticamente.
 pimps/ysoserial-modified
Questa repository contiene i miei aggiornamenti al noto strumento di sfruttamento della deserializzazione Java ysoserial.
 dirtyfilthy/gxv3175-remote-code-exec
Esecuzione remota di codice per telefono VOIP Grandstream GXV3175.
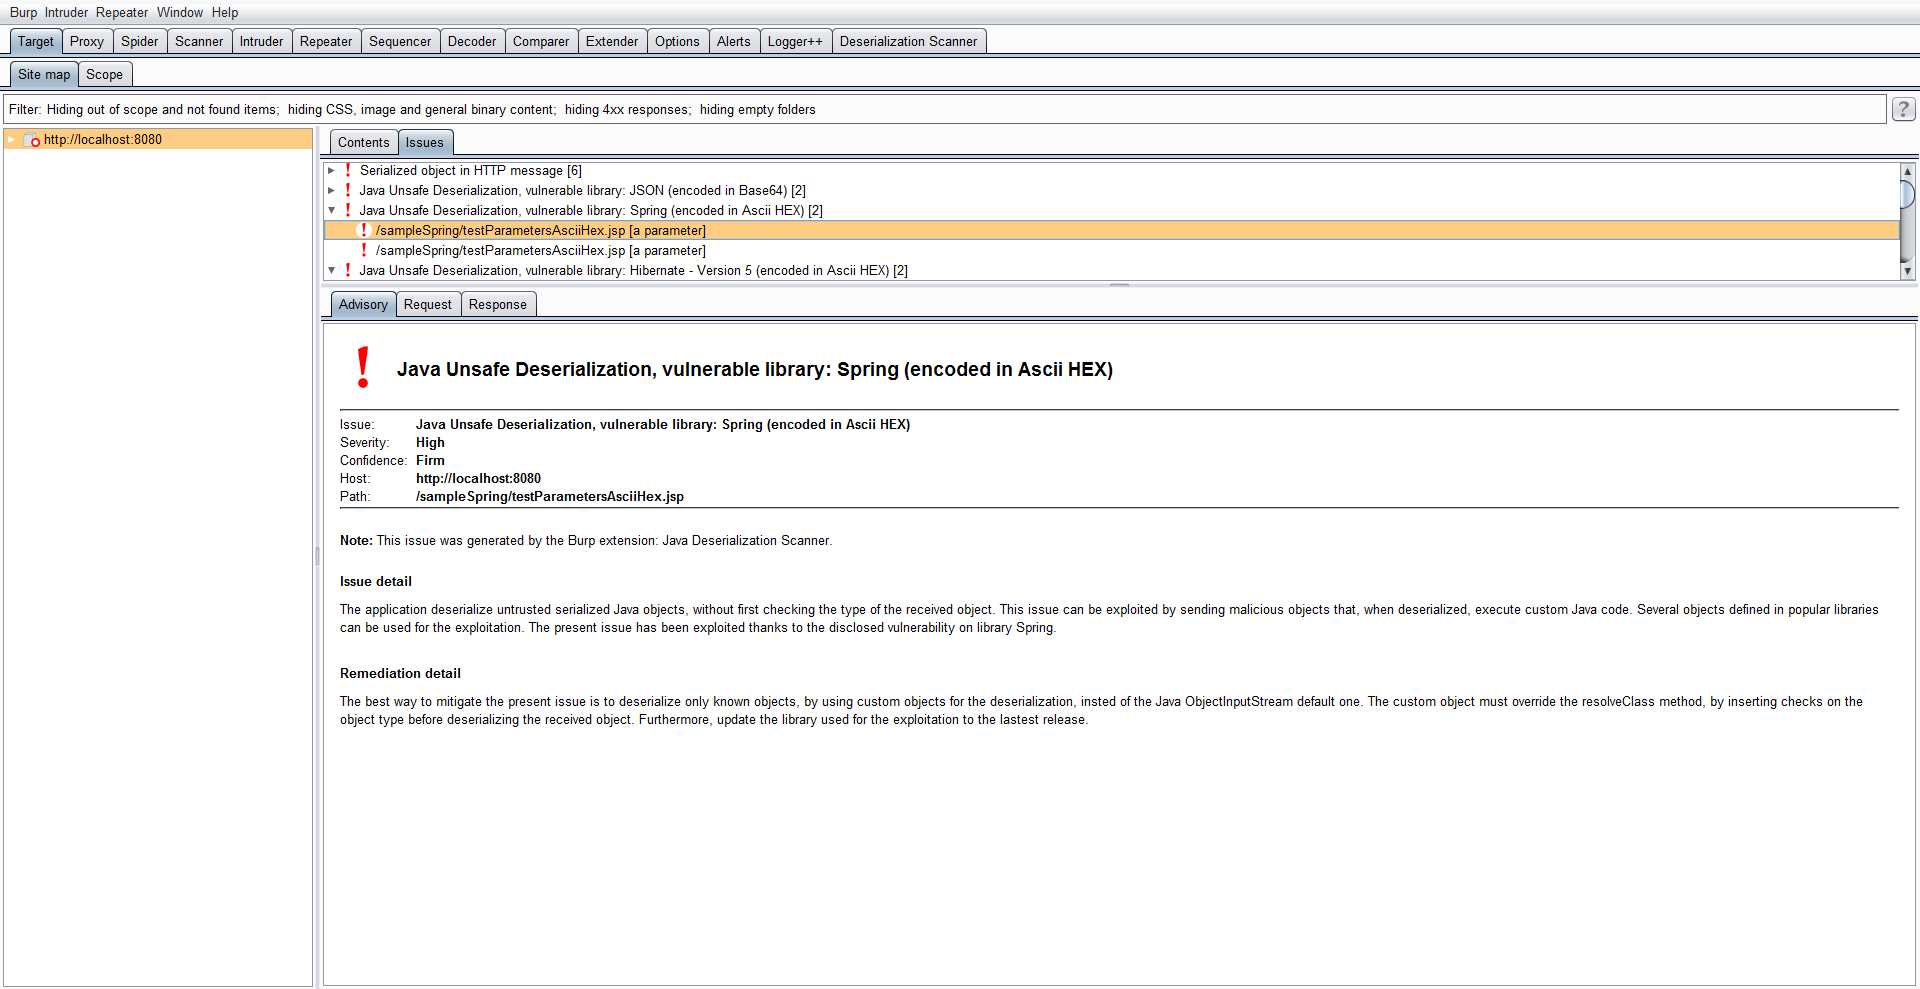 federicodotta/java-deserialization-scanner
Plugin tutto-in-uno per Burp Suite per il rilevamento e lo sfruttamento delle vulnerabilità di deserializzazione Java
 gushmazuko/winbypass
Bypass UAC di Windows
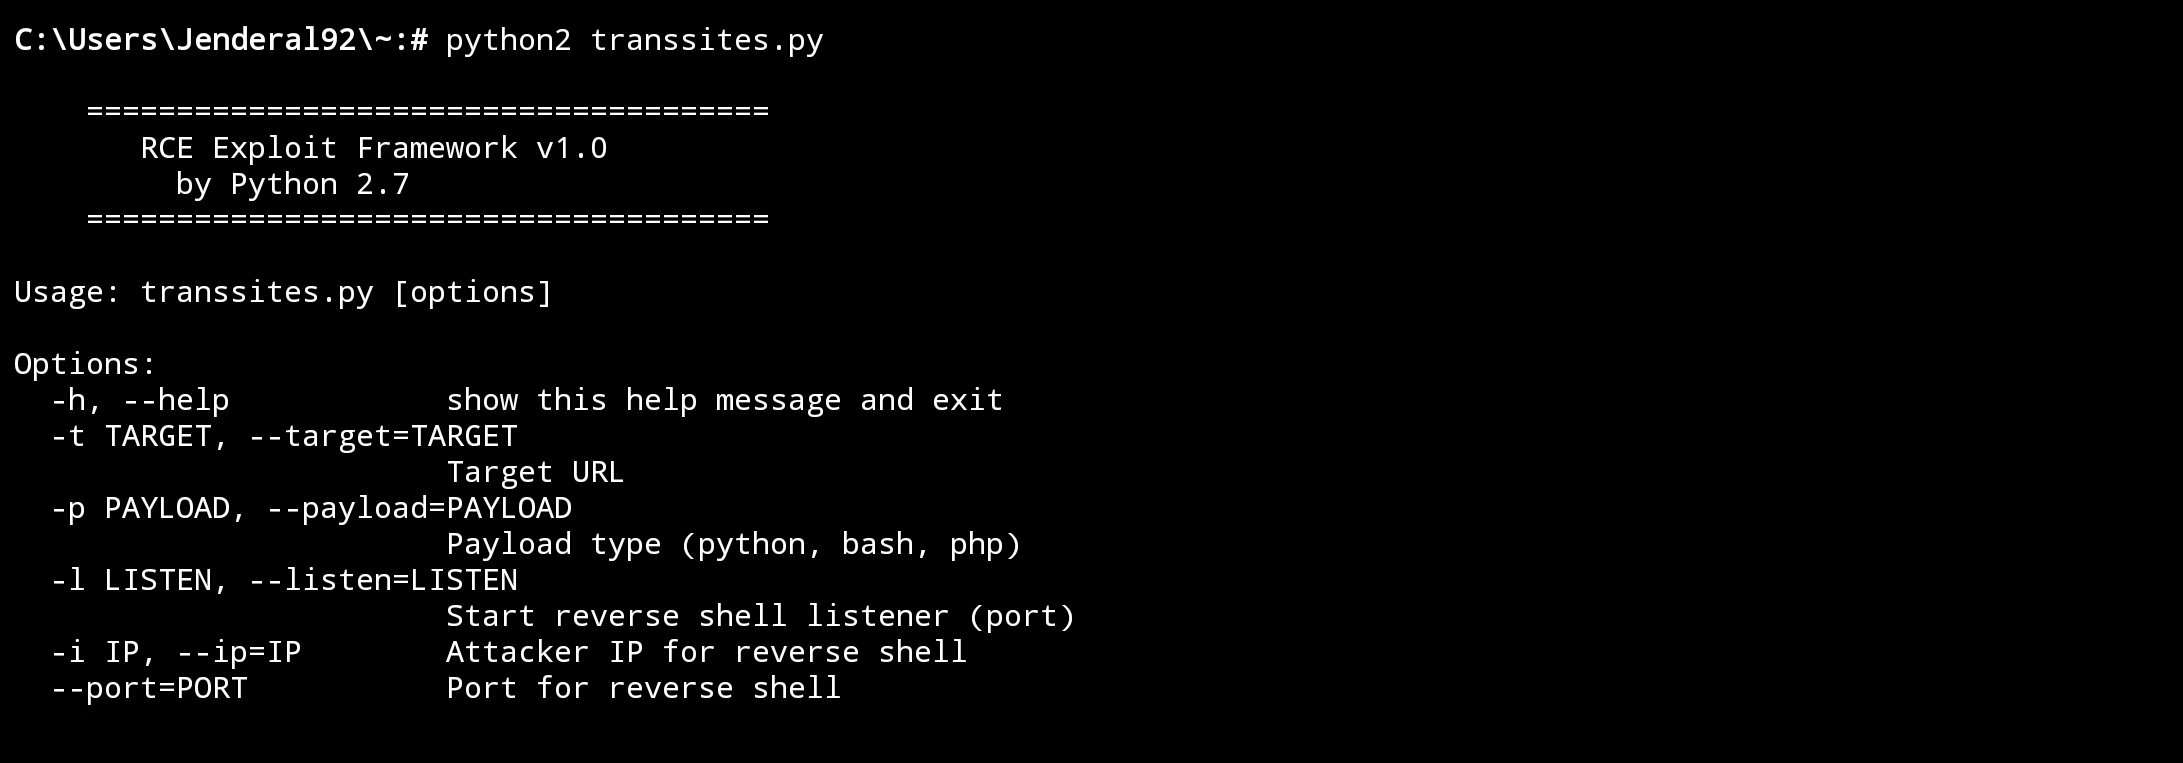 jenderal92/rce-exploit-framework
Questo framework è progettato per assistere i penetration tester o gli sviluppatori nella comprensione dei meccanismi dello sfruttamento…
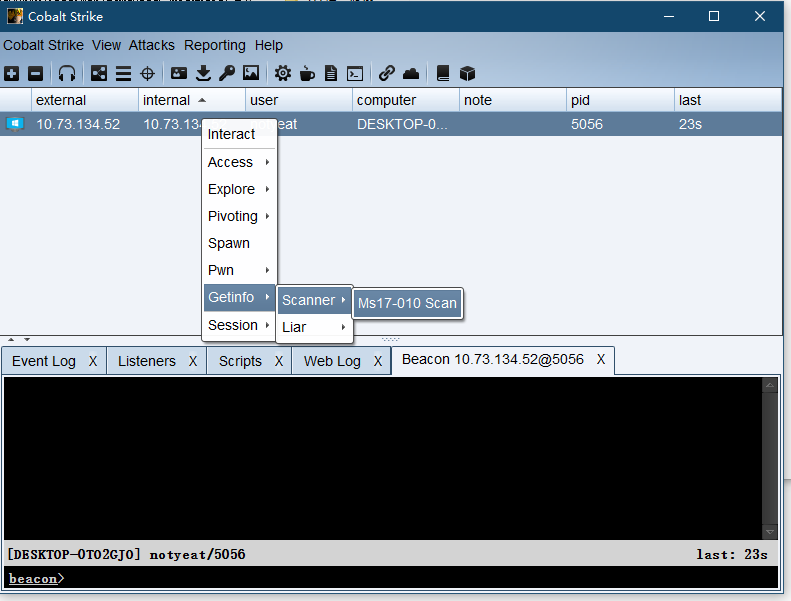 ianxtianxt/cobaltstrike-ms17-010
Un plugin per cs per la scansione di ms17-010.
 chacka0101/exploits
Progetto di exploit Hacking Command Center
 jas502n/msfconsole-termux
Come Installare Metasploit-Table su Android Termux
 agampreet-singh/redroot
RedRoot è un framework per la sicurezza offensiva basato su Python e guidato da CLI che riunisce gli strumenti essenziali di red teaming in un unico…
 nishitvp/better_opts_attacks
Framework di attacco per superare le difese contro il prompt injection basate sul fine-tuning (SecAlign, SecAlign++, StruQ) utilizzando attacchi…
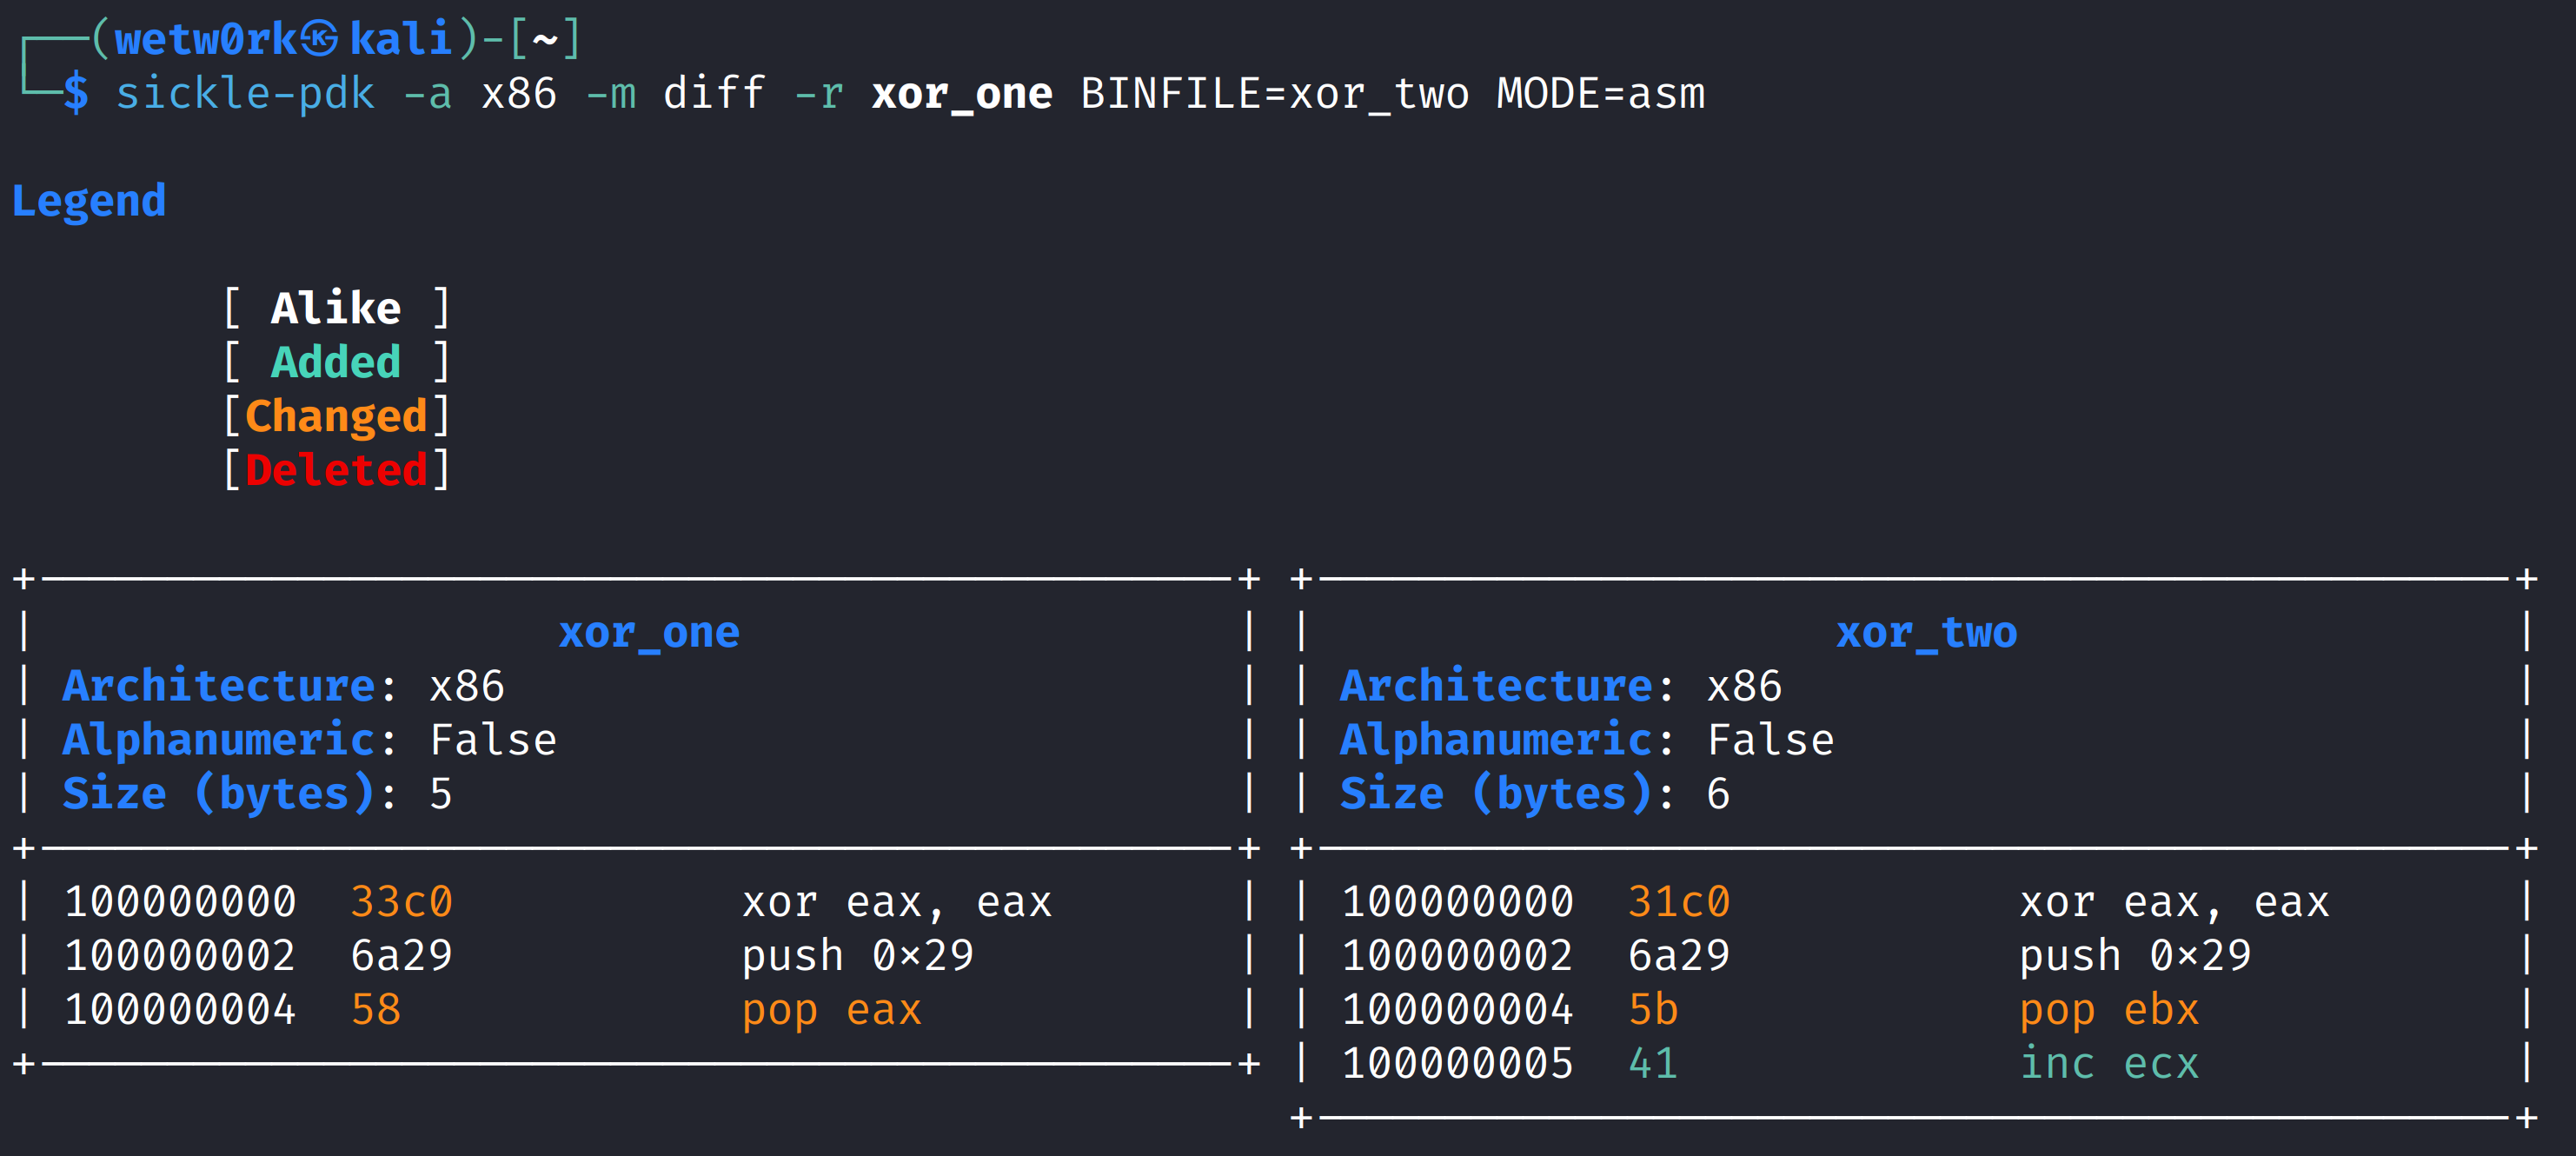 wetw0rk/sickle-pdk
Sickle - Kit di sviluppo payload
 jonstratton/selenium-node-takeover-kit
Una raccolta di test selenium che potrebbero agevolare il takeover di un nodo selenium
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 gh05tcrew/metasploitmcp
MCP Server per Metasploit