SindriKit
 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
penetration-testing-frameworksexploit-frameworkscode-analysis+6
71
youssefnoob003/sindrikitUna libreria C fondamentale per costruire capacità offensive credibili a livello operativo
 pnwcomputers/ultimate-cybersecurity-master-guide
Questo repository fornisce una risorsa centralizzata per la difesa e l'offesa operativa informatica, raccogliendo Teoria, Strumenti, Procedure…
 frohoff/ysoserial
Uno strumento proof-of-concept per generare payload che sfruttano la deserializzazione non sicura di oggetti Java.
 vxcontrol/pentagi
Sistema di Agenti AI completamente autonomo in grado di eseguire complesse attività di penetration testing
 trickest/cve
Raccogli e aggiorna tutte le CVE disponibili e più recenti con i loro PoC.
 greydgl/pentestgpt
Framework agentico per Penetration Testing automatizzato basato su Large Language Models
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 rapid7/metasploit-javapayload
Libreria di payload Java obsoleta per Metasploit, che fornisce agenti Meterpreter Java e Android creati con Maven. Unita in metasploit-payloads.
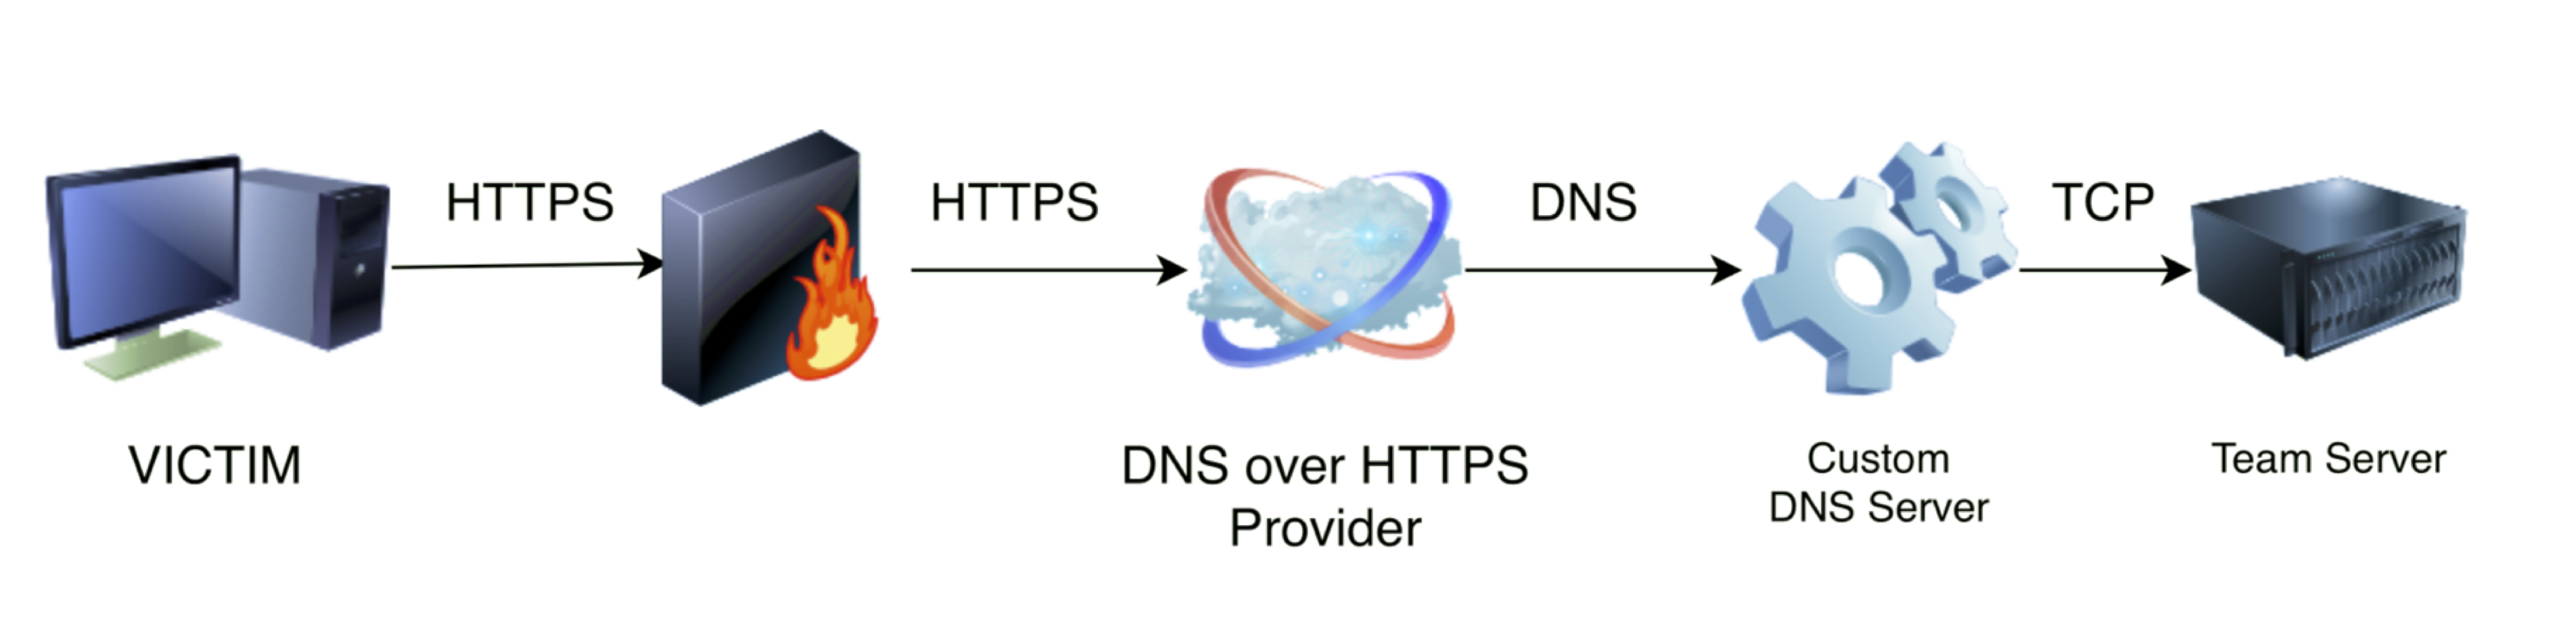 spiderlabs/dohc2
DoHC2 consente di utilizzare la libreria ExternalC2 di Ryan Hanson (https://github.com/ryhanson/ExternalC2) per il command and control (C2) tramite…
 toolswatch/vfeed
API del database correlato di vulnerabilità CVE e threat intelligence
 markoarmitage/metasploit-framework
app trasforma nil publics e privates in vuoti 3 mesi fa config Usa bundler/setup per fallimenti più eleganti relativi a bundler 11 giorni fa…
 openclarity/openclarity
OpenClarity è una piattaforma open source progettata per migliorare la sicurezza e l'osservabilità delle applicazioni e infrastrutture cloud native.
 phoenixc2/phoenixc2
Comando & Controllo-Framework creato per la collaborazione in python3
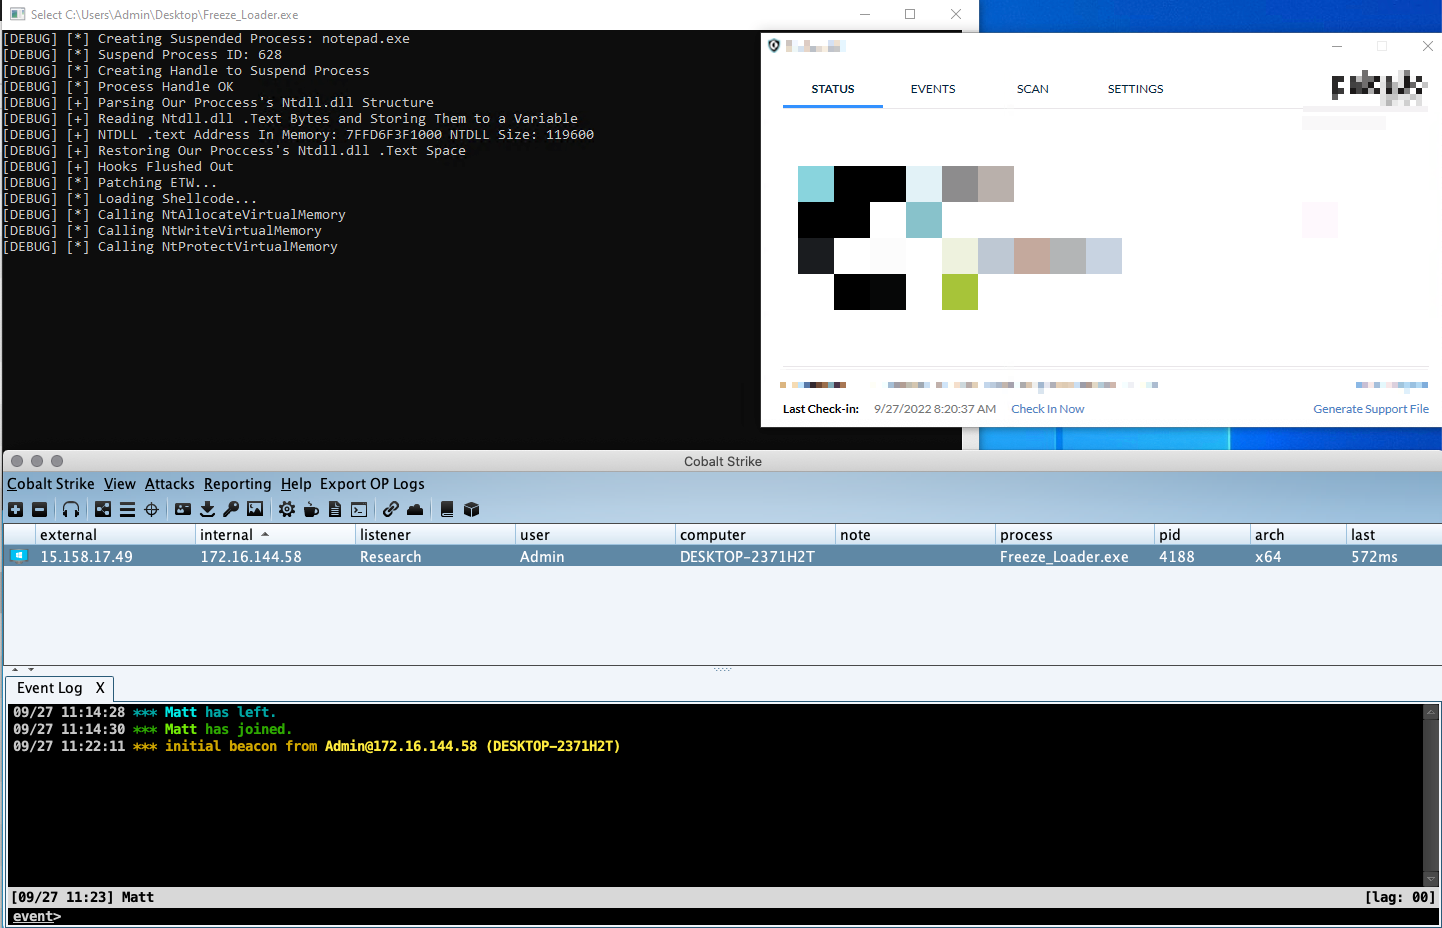 optiv/freeze
Freeze è un toolkit per payload progettato per bypassare gli EDR utilizzando processi sospesi, syscall dirette e metodi di esecuzione alternativi.
 ch0pin/aviator
Progetto di evasione antivirus