

N0xis
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2
structio-labs/n0xisAI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
Un toolkit di analisi runtime per Windows che combina scansione della memoria, debugging, automazione e API compatibili con l'IA.
 liuz233/harde
Codice di ricerca per HARDE, un harness per agenti che sonda e ottimizza in modo adattivo i componenti per il rilevamento dei rischi a runtime e il…
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 ejfkdev/jd
CLI Go che deoffusca l'output di javascript-obfuscator (obfuscator.io) e deminifica JavaScript utilizzando trasformazioni AST, decodifica statica e…
 gmh5225/hooktools
Injectable di base per analizzare il comportamento di malware evasivo
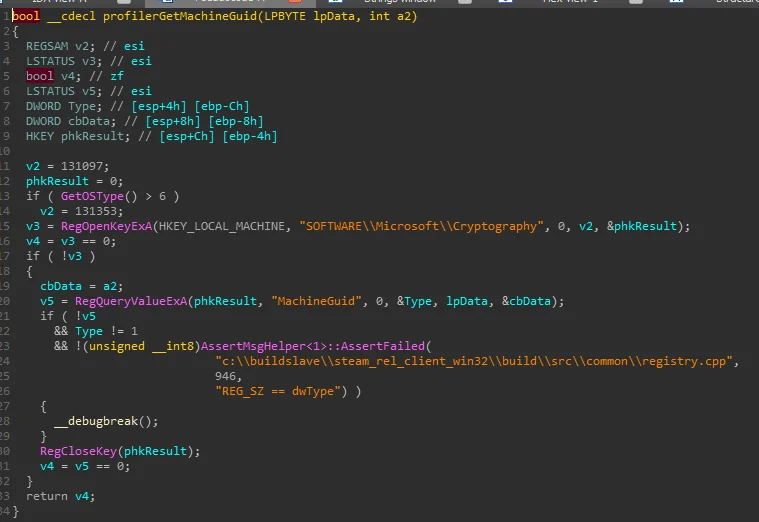 gmh5225/hwid-steamspywareterminator
Libreria in fase di sviluppo iniettata in Steam per bloccare il thread nascosto CFillMachineInfoThread che raccoglie dati relativi a HWID, disco,…
 ejfkdev/dae
Analizzatore di snapshot AOT Dart basato su configurazione che esporta simboli e struct compatibili con blutter per IDA, radare2 e Frida, e decompila…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 iterat0r/cnaemulator
Ambiente di emulazione e testing standalone per Cobalt Strike Aggressor Scripts (.cna) che convalida la sintassi, simula le API di Beacon ed esegue…
 sunghoojung/reverse-engineering-browser
Browser di ricerca macOS local-first basato su una build personalizzata di Brave che cattura traffico di rete, fingerprint, script e prove di runtime…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline di fuzzing basata su LLM alimentata dal GitHub Security Lab Taskflow Agent
 alex66366/odpure
Black-box input-stage purification defense that neutralizes backdoor attacks on object detectors via corruption, diffusion reconstruction, and DBSCAN…