Incident-Response-Powershell

Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…

Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…

Script Python per il carving delle chiavi VMK di Bitlocker

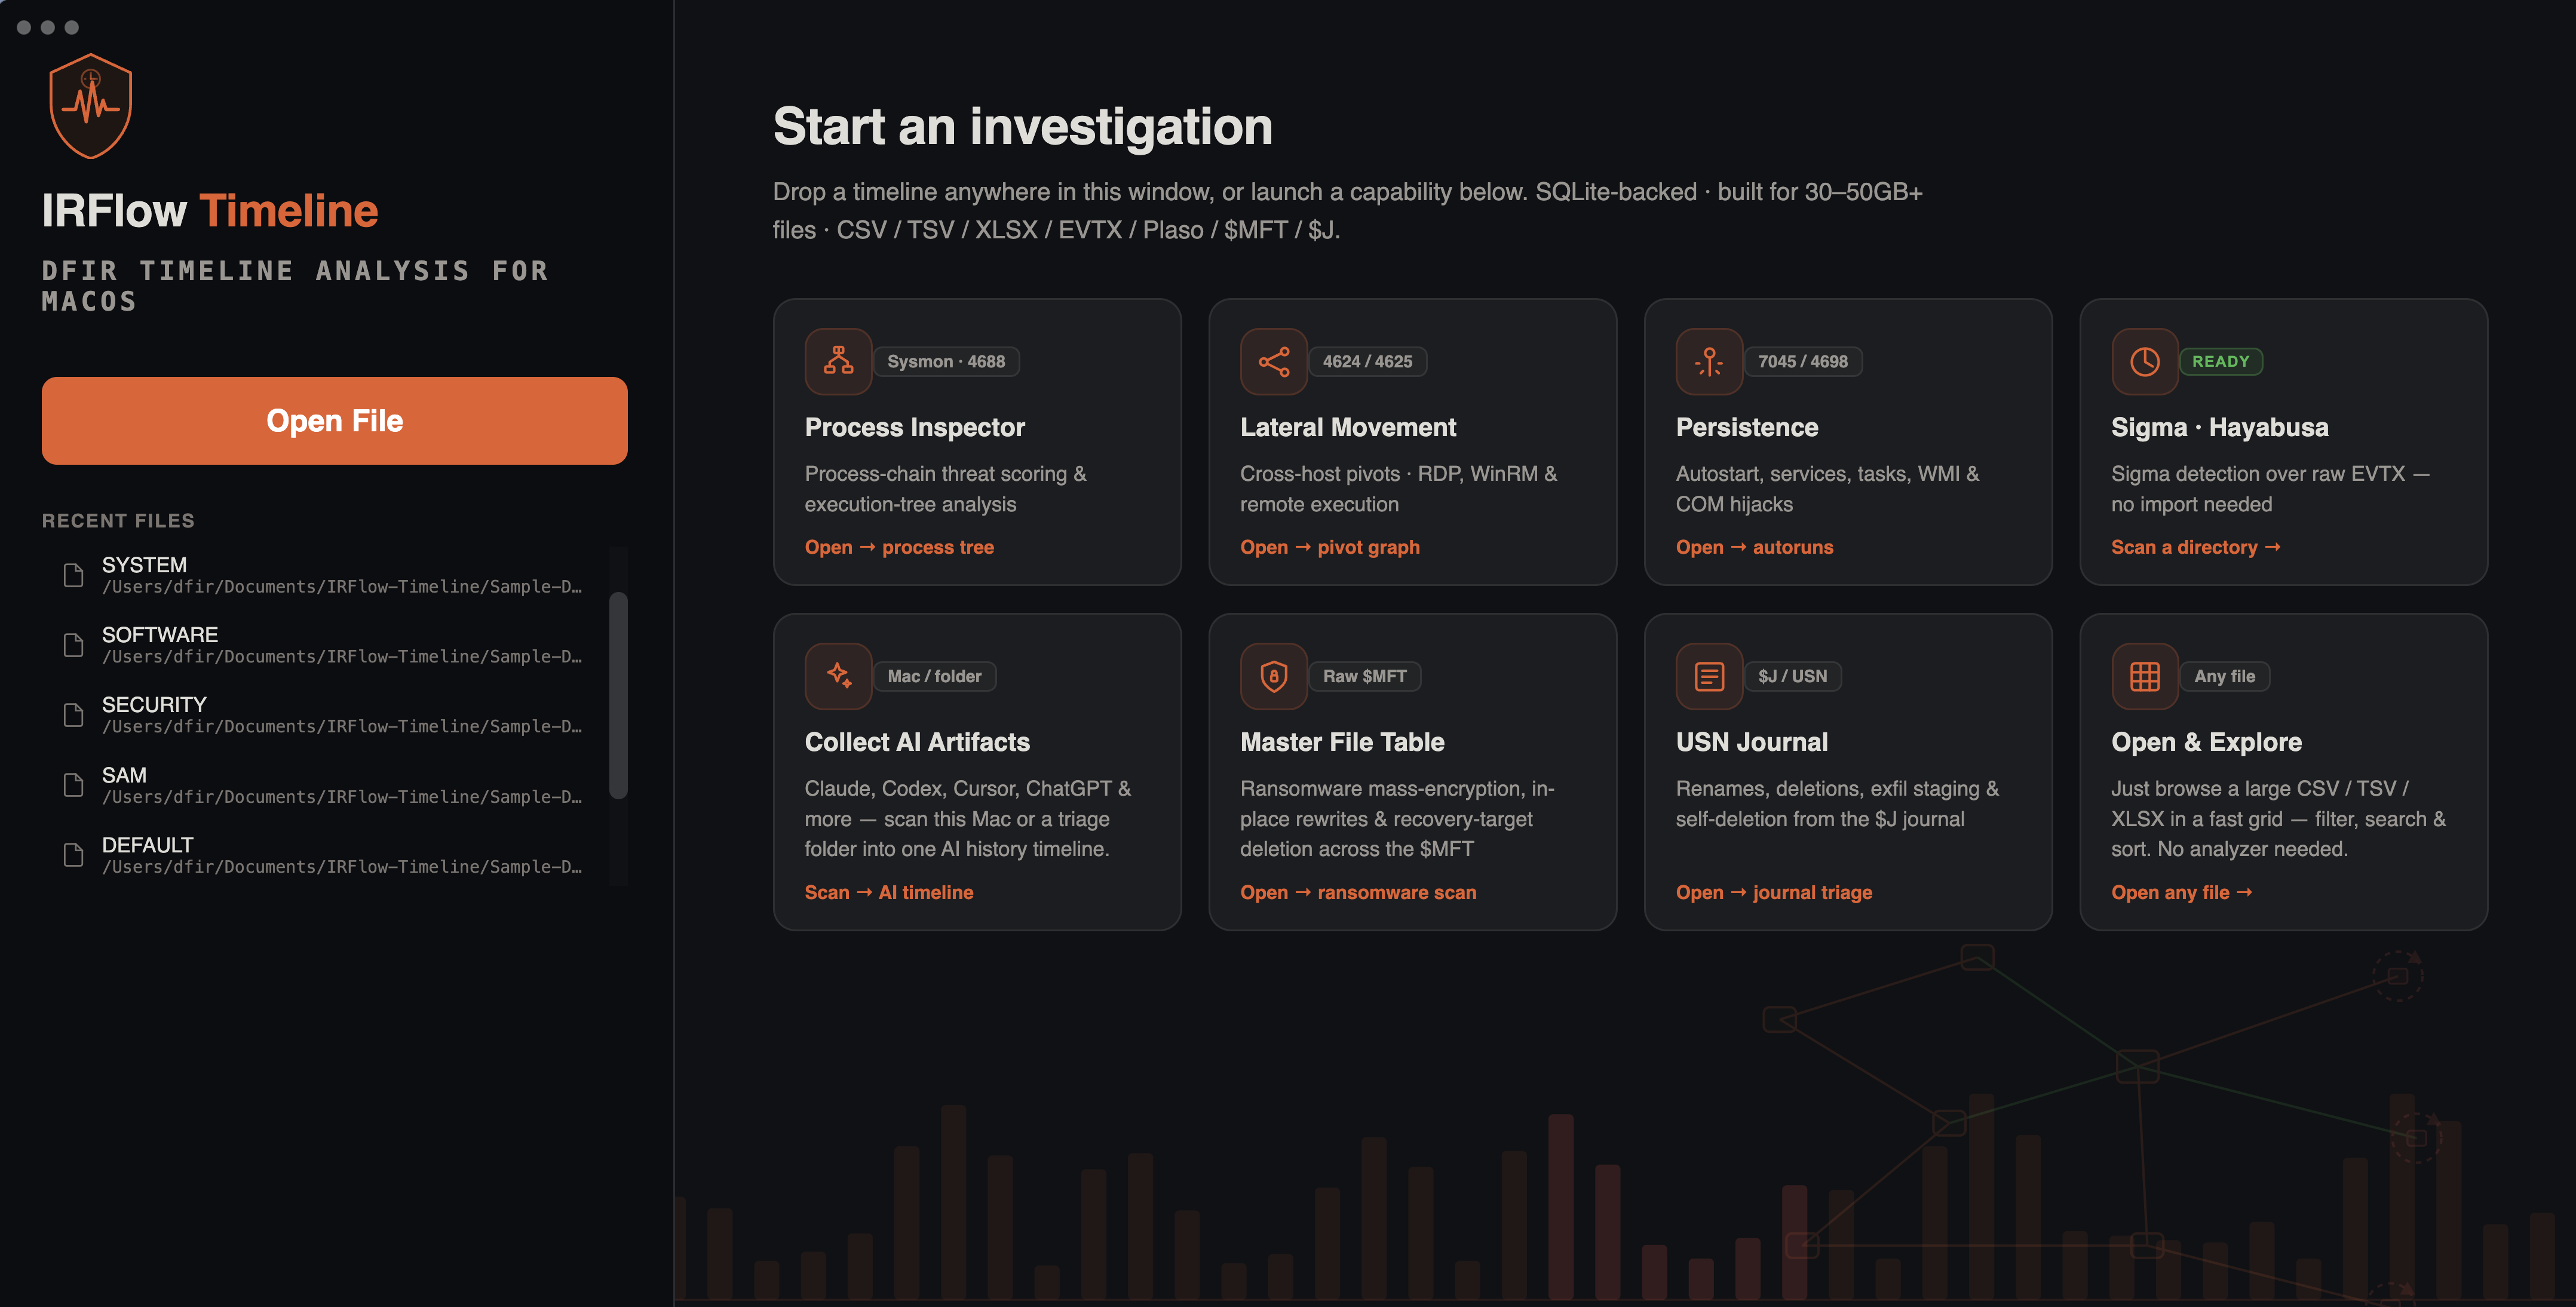
Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…

Strumento di acquisizione forense live per Windows che raccoglie artefatti di sistema (registro, memoria, disco, file) in CSV/JSON per il rilevamento…

Framework forense per la risposta agli incidenti

Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.

Uno strumento per la ricostruzione forense del file system.


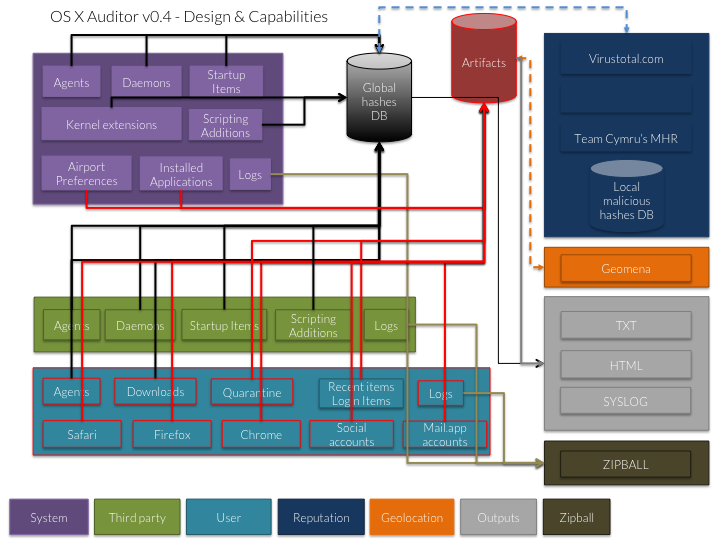
OS X Auditor è uno strumento forense gratuito per computer Mac OS X.

Strumento forense per esplorare, estrarre e riparare filesystem FAT

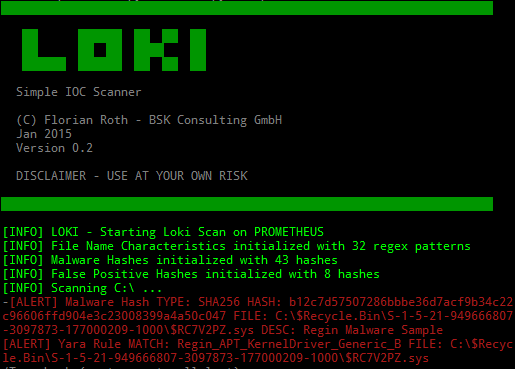
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…

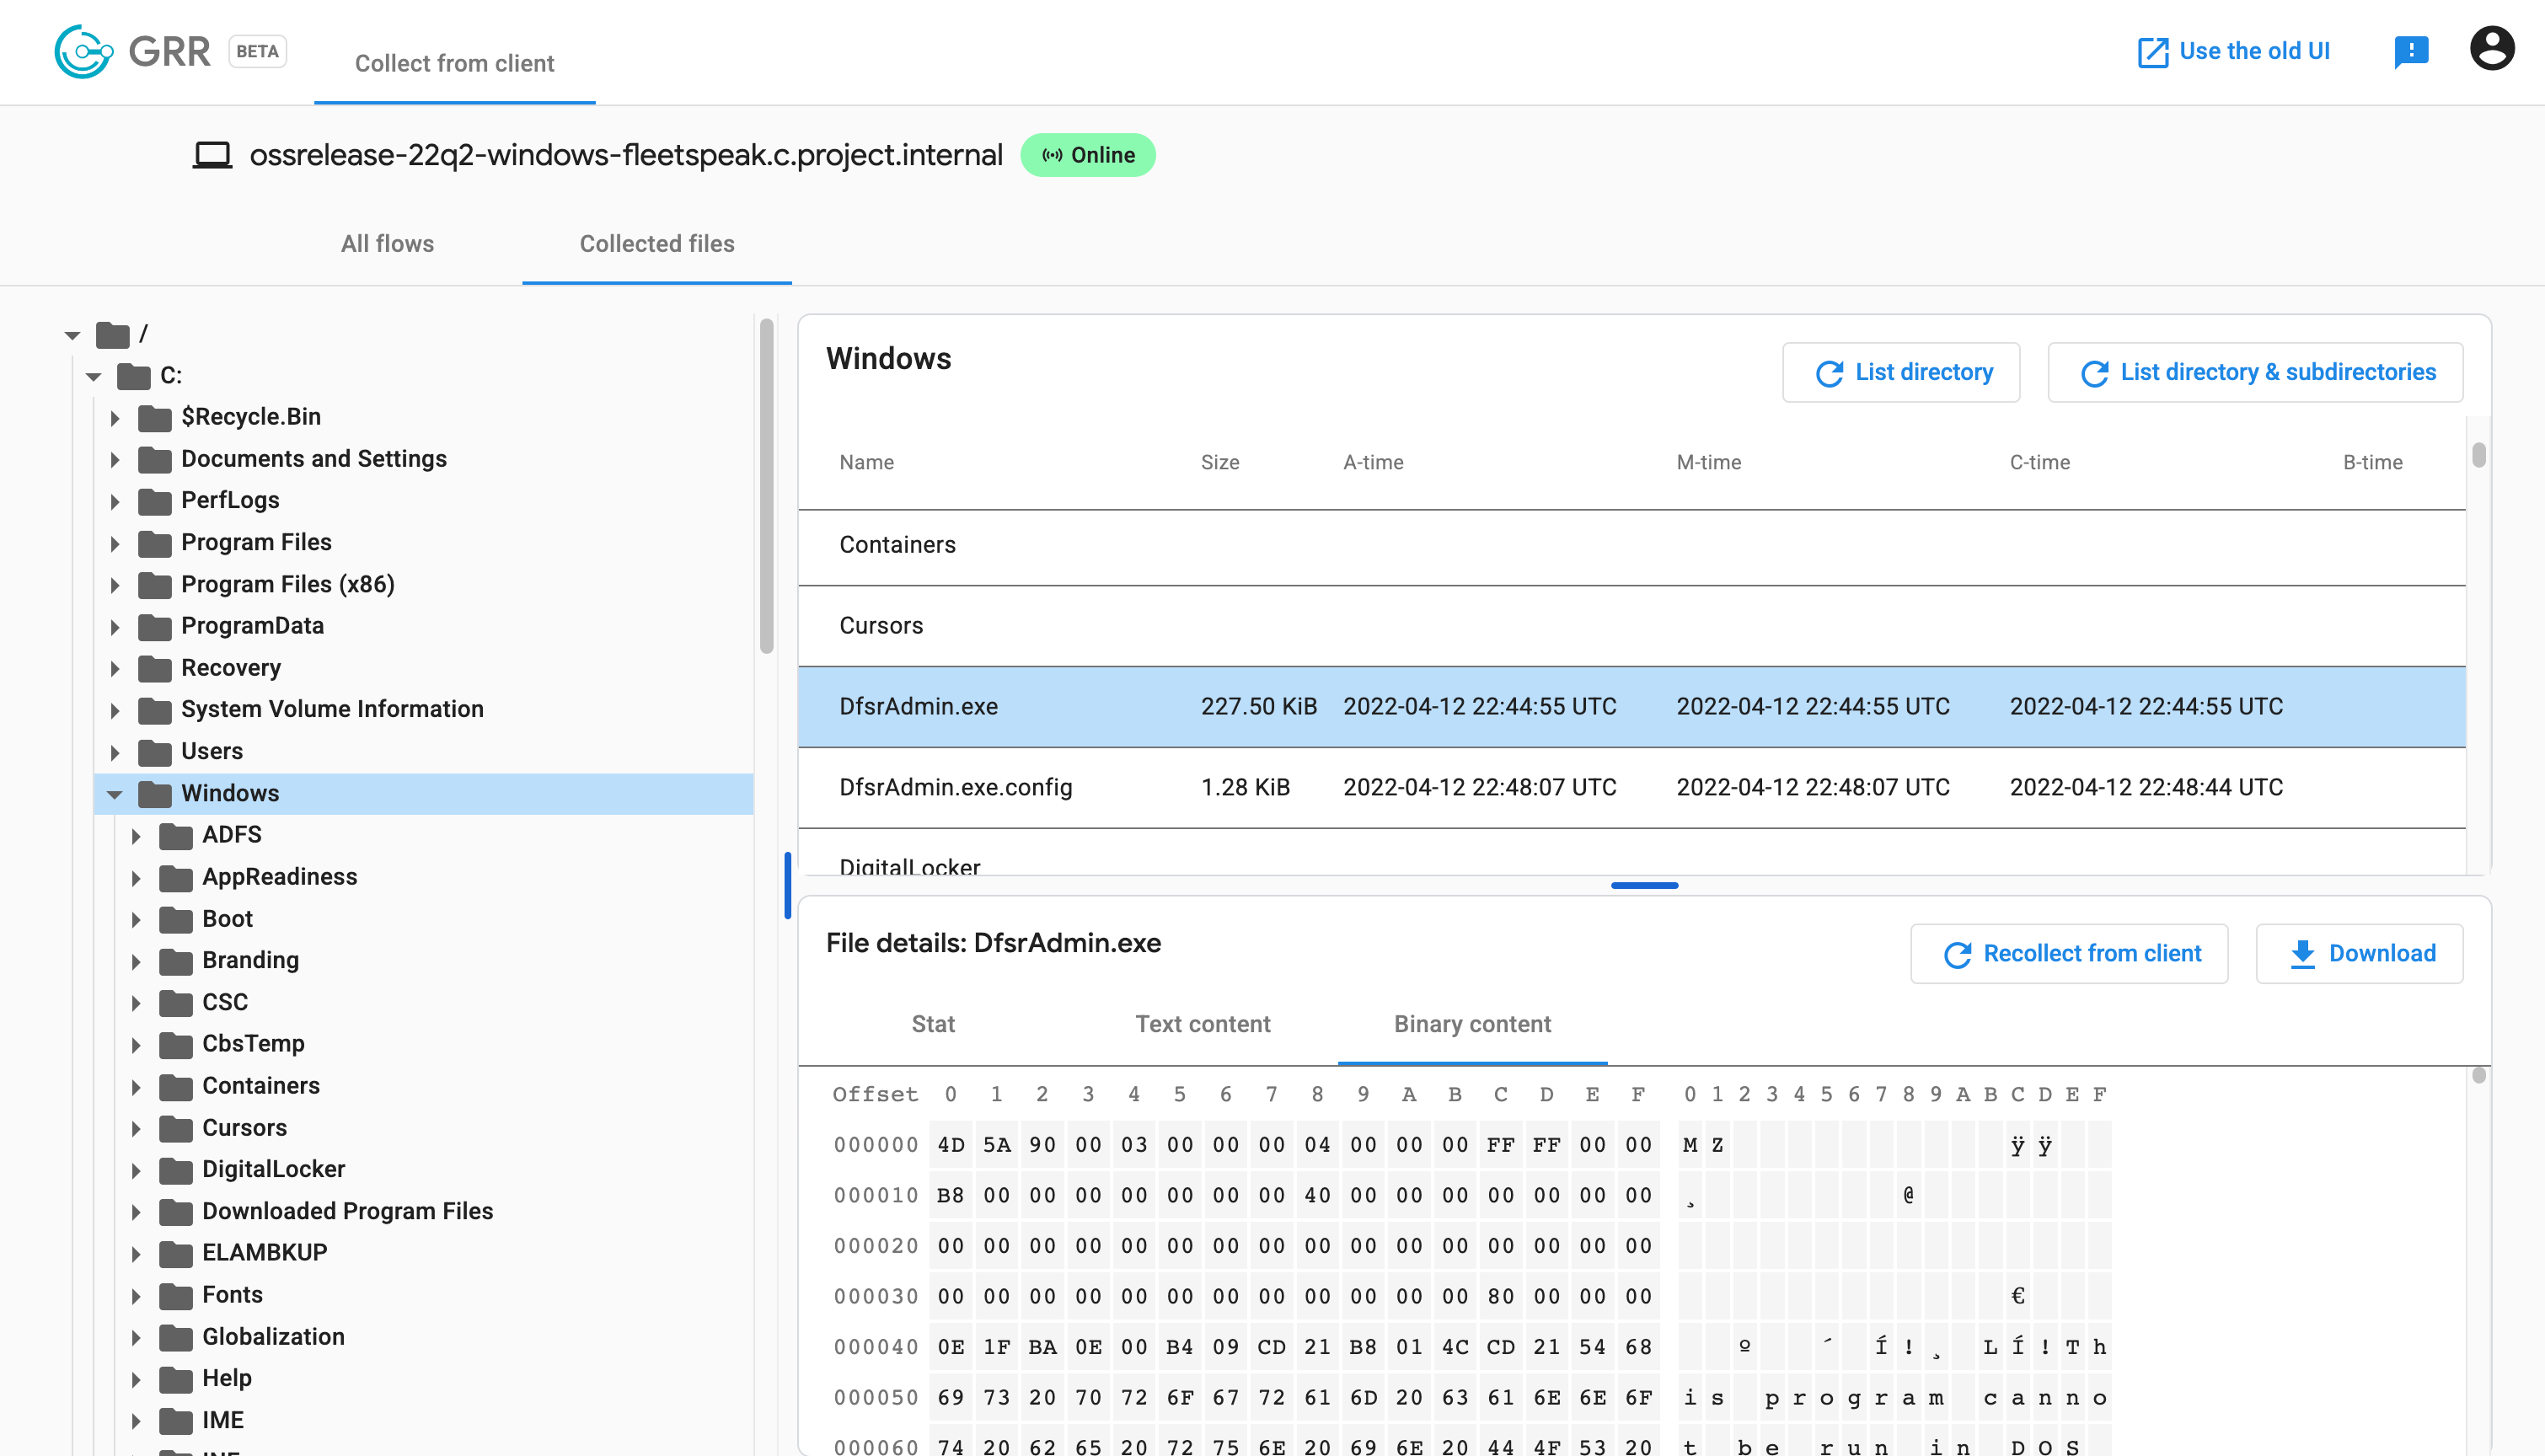
Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…

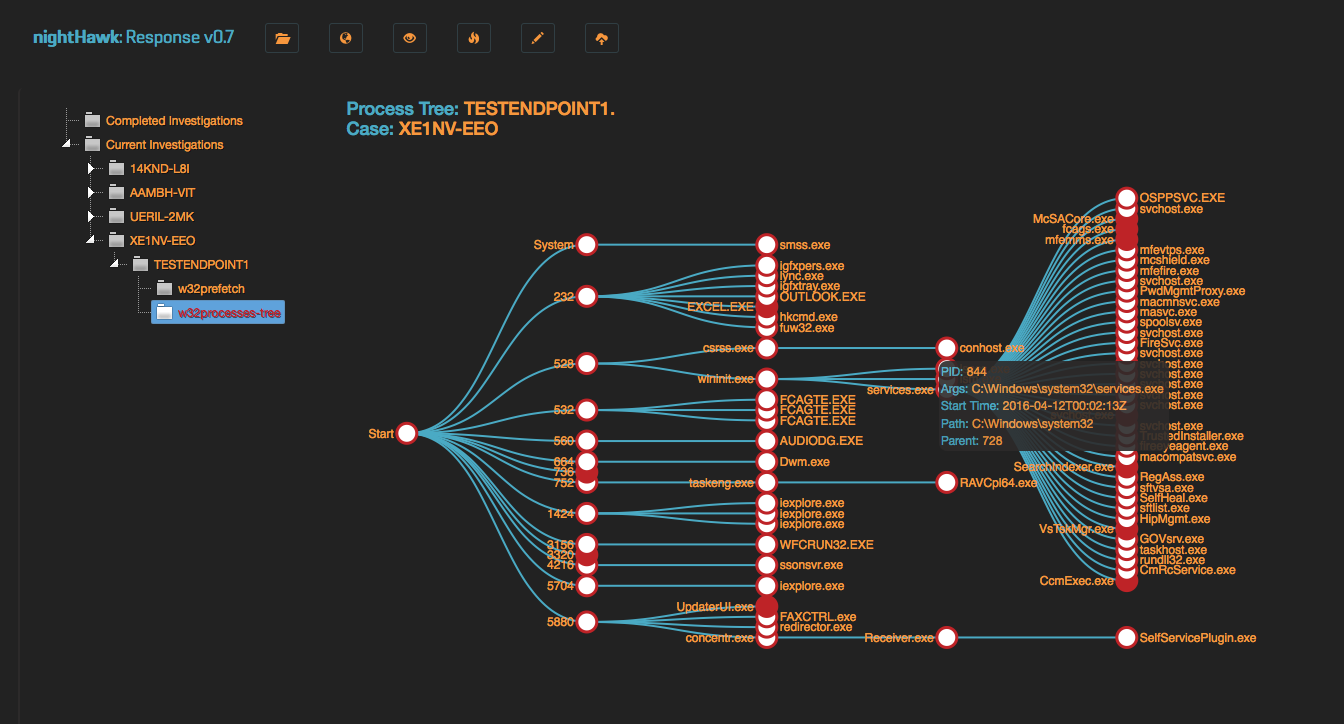
Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux

FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.

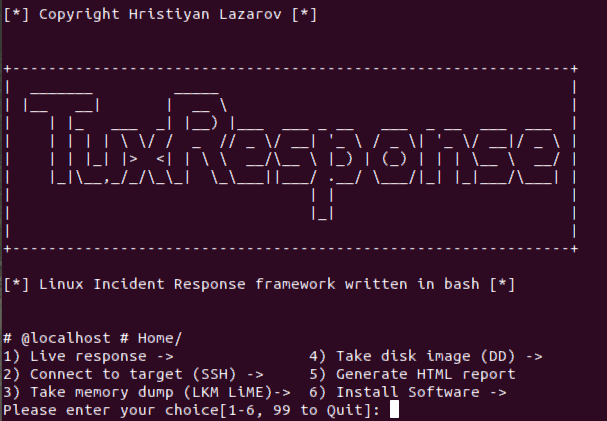
Script automatizzato di risposta agli incidenti Linux con triage live, acquisizione di memoria (LiME), imaging del disco, scansione YARA e…

Non è solo un parser UsnJrnl (USN Journal Records/Change Journal Records).

ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…