

f8x
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
vulnerability-scannersexploit-frameworksscripting-automation+7
2.2k3 giorni fa
ffffffff0x/f8x红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 appomni-labs/heisenberg-ssc-gha
GitHub Action per Heisenberg SSC
 digitalocean/nginxconfig.io
⚙️ Generatore di configurazioni NGINX a steroidi 💉
 anchore/grype
Uno scanner di vulnerabilità per immagini container e filesystem
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require per la distribuzione della correzione ufficiale APSB26-146 (CVE-2026-75650) di Adobe per i negozi Mage-OS, tramite…
 dev-sec/ansible-ssh-hardening
Questo ruolo Ansible fornisce numerose configurazioni SSH relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner locale semplice per istanze log4j vulnerabili
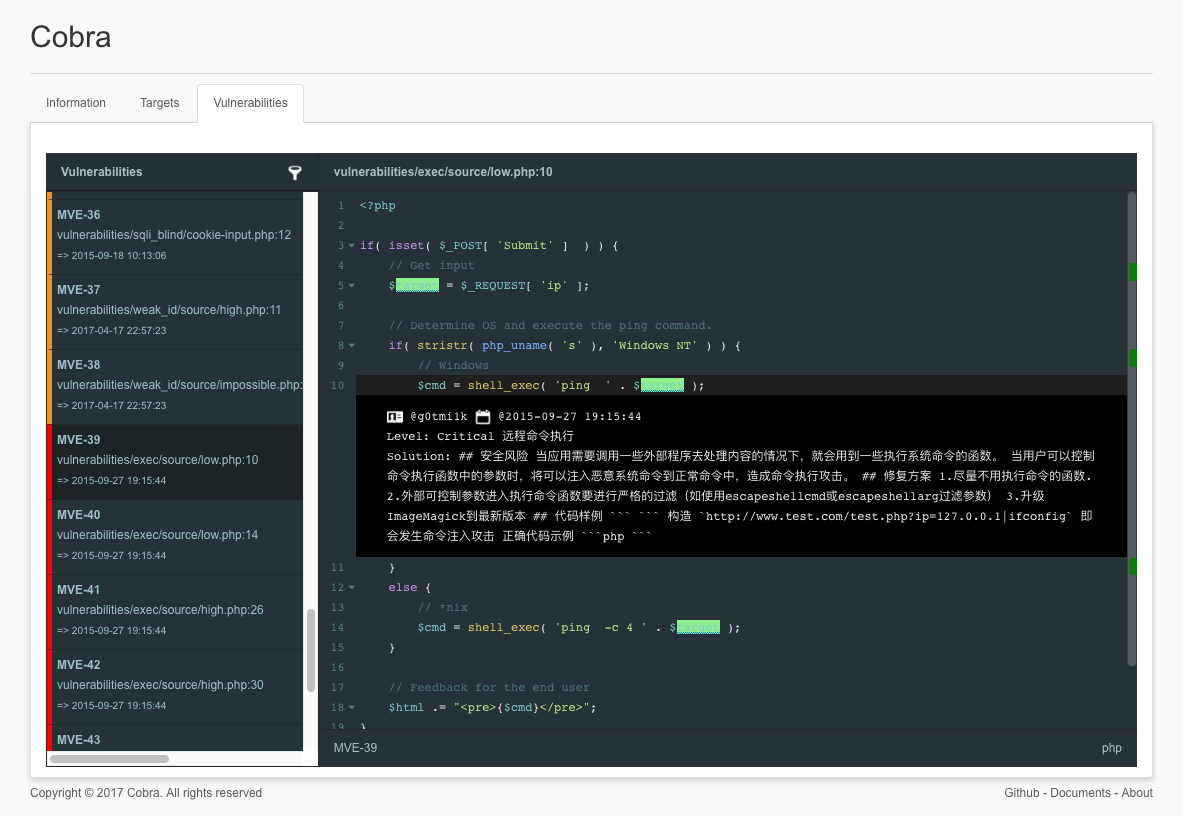 feeicn/cobra
Source Code Security Audit (Audit di sicurezza del codice sorgente)
 itinerisltd/trellis-cve-2018-6389
Mitiga gli attacchi load-scripts / load-styles di WordPress (CVE-2018-6389)
 spiarh/webhook-cve-2022-0811
Semplice webhook per bloccare lo sfruttamento di CVE-2022-0811
 rauc/rauc-1.5-integration
esempi di integrazione per la correzione di CVE-2020-25860
 pgporada/ansible-role-cve
Mitiga CVE-2016-5195 alias DirtyCOW
 koudaiii-archives/cookbook-update-glibc
ricettario per l'aggiornamento di glibc. CVE-2015-0235(GHOST)
 chef-boneyard/bash-shellshock
DEPRECATO: Cookbook Chef per l'audit e la correzione di 'Shellshock' (BASH-CVE-2014-7169)
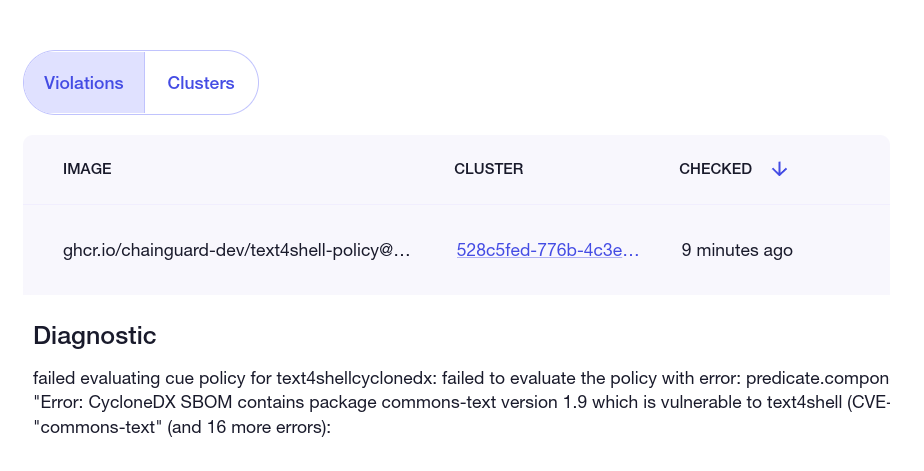 chainguard-dev/text4shell-policy
Demo di ClusterImagePolicy per cve-2022-42889 text4shell
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
DaemonSet Kubernetes che applica patch a caldo alle JVM per mitigare le vulnerabilità Log4j2 (CVE-2021-44228, CVE-2021-45046) disabilitando le…
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack che fornisce una soluzione alternativa per CVE-2021-44228 (Log4j RCE exploit)