
dashbuilder
 shanika04/dashbuilder
CVE-2016-4999
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
shanika04/dashbuilderCVE-2016-4999
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 Scansiona le vulnerabilità di MongoDB con MongoBleed, uno strumento ad alte prestazioni per rilevare CVE-2025-14847 su larga scala in modo rapido…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Strumento CLI per rilevare e aggiornare gli hash delle password BCrypt con fattore di lavoro vulnerabile 31, integrandosi con i database di Spring…
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)
 shanika04/cp30_xxe_partial_fix
versione tra CVE-2018-20433 e CVE-2019-5427
 lauxjpn/corruptqueryaccessworkaround
L'ultima soluzione alternativa per l'errore 'Query is corrupt' introdotto con CVE-2019-1402.
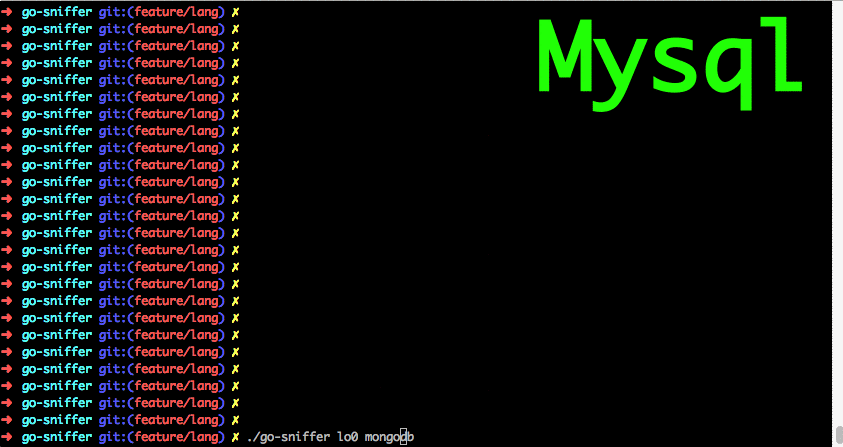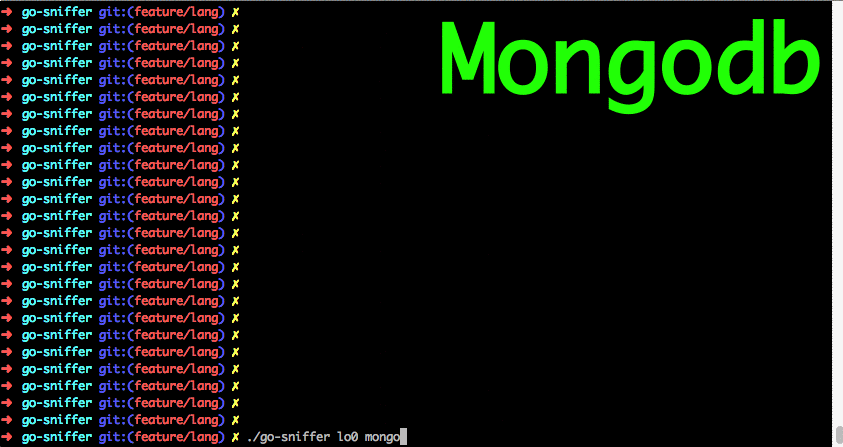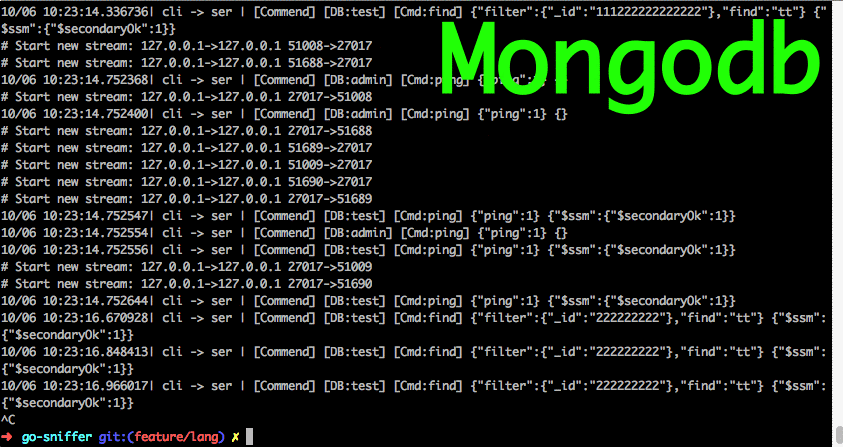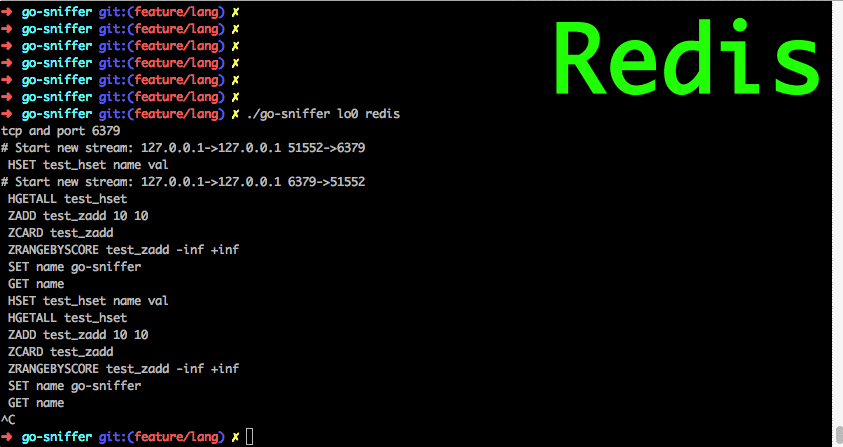 40t/go-sniffer
🔎 Sniffing e parsing dei protocolli mysql, redis, http, mongodb ecc. Cattura i pacchetti e intercetta le richieste al database nel progetto,…
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 greenbone/openvas-scanner
Questo repository contiene il componente scanner per Greenbone Community Edition.
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ Rileva istanze MongoDB vulnerabili con lo scanner MongoBleed ad alte prestazioni per CVE-2025-14847, garantendo sicurezza della rete e protezione…
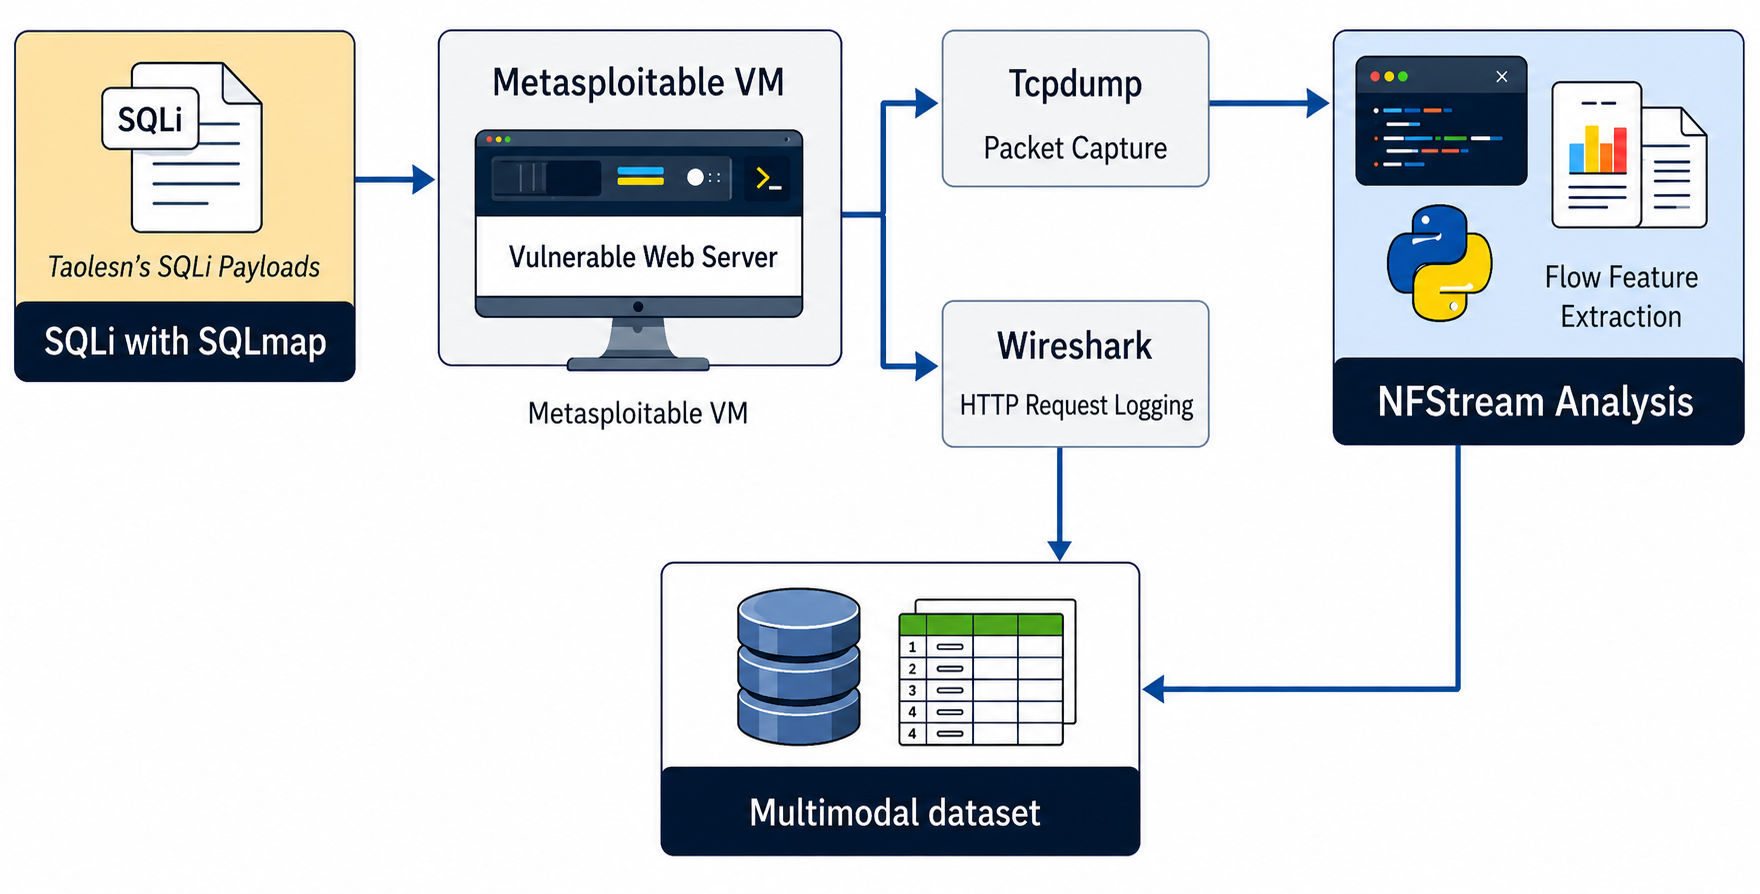 paul12345-cyber/multimodal-web-attack-dataset
Questo repository ospita un dataset multimodale di attacchi web (MWAD) per avanzare la ricerca sulla rilevazione delle minacce guidata dall'IA.
 tjnull/cygor
Un framework modulare per la scoperta di asset scritto in Python per automatizzare il lavoro manuale ripetitivo
 jumpserver/jumpserver
JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand…
 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 pgaudit/pgaudit
Estensione di audit per PostgreSQL
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) è uno strumento di sicurezza completo progettato per simulare attacchi di corruzione dei dati…