
guasap-whatsapp-foresincs-tool
 quantika14/guasap-whatsapp-foresincs-tool
Strumento Forense per WhatsApp
forensicsmobile-forensicsdata-recovery+1
176
quantika14/guasap-whatsapp-foresincs-toolStrumento Forense per WhatsApp
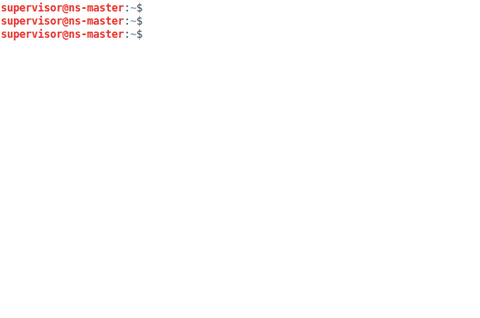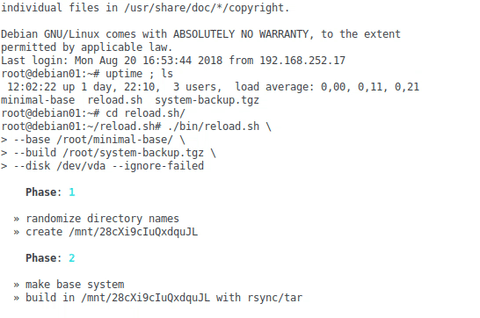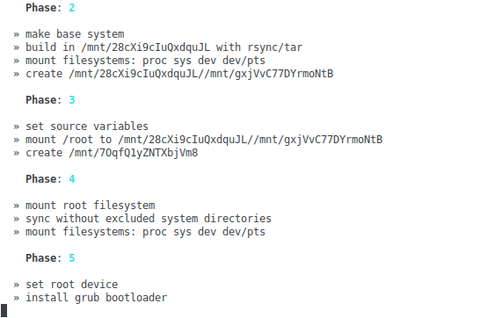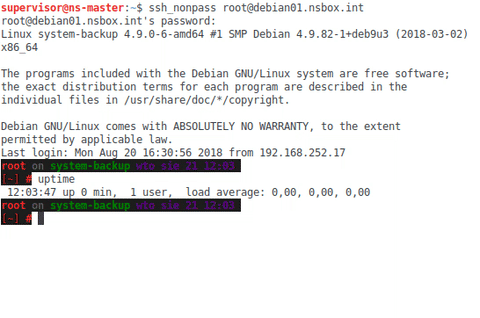 trimstray/reload.sh
Cancella, reinstalla o ripristina il tuo sistema dalla distribuzione GNU/Linux in esecuzione. Via SSH, senza riavviare.
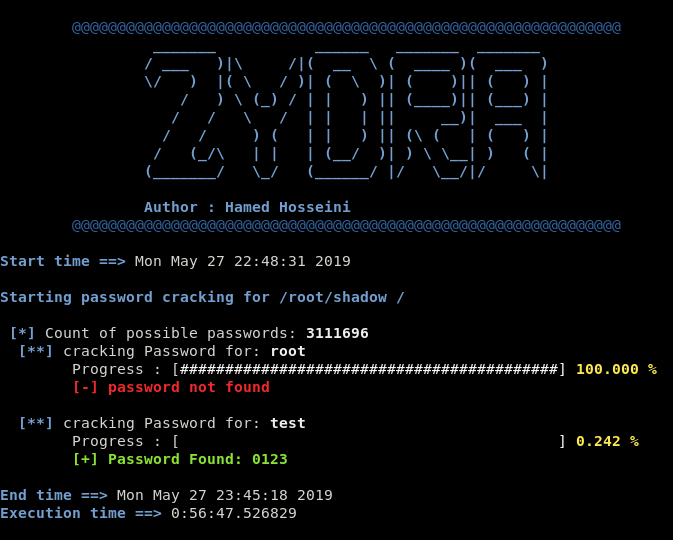 hameda2/zydra
Strumento di recupero password multi-thread per file RAR, ZIP, PDF e shadow Linux utilizzando metodi di dizionario e brute-force con set di caratteri…
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' è uno strumento che trova ed estrae file dai file di cattura dei pacchetti.
 abelcheung/rifiuti2
Analizzatore del Cestino di Windows
 rejithregi-group/securityproject
Progetto di sicurezza Python che implementa uno strumento di crittografia e decrittografia dei file.
 den4uk/andriller
📱 Andriller - è un'utility software con una raccolta di strumenti forensi per smartphone. Esegue un'acquisizione sola lettura, forense, non…
 4n6ist/usn_analytics
Non è solo un parser UsnJrnl (USN Journal Records/Change Journal Records).
 eua/wxhexeditor
Repository GIT ufficiale di wxHexEditor
 refirmlabs/binwalk
Strumento di analisi del firmware
 velocidex/velociraptor
Scavare più a fondo....
 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
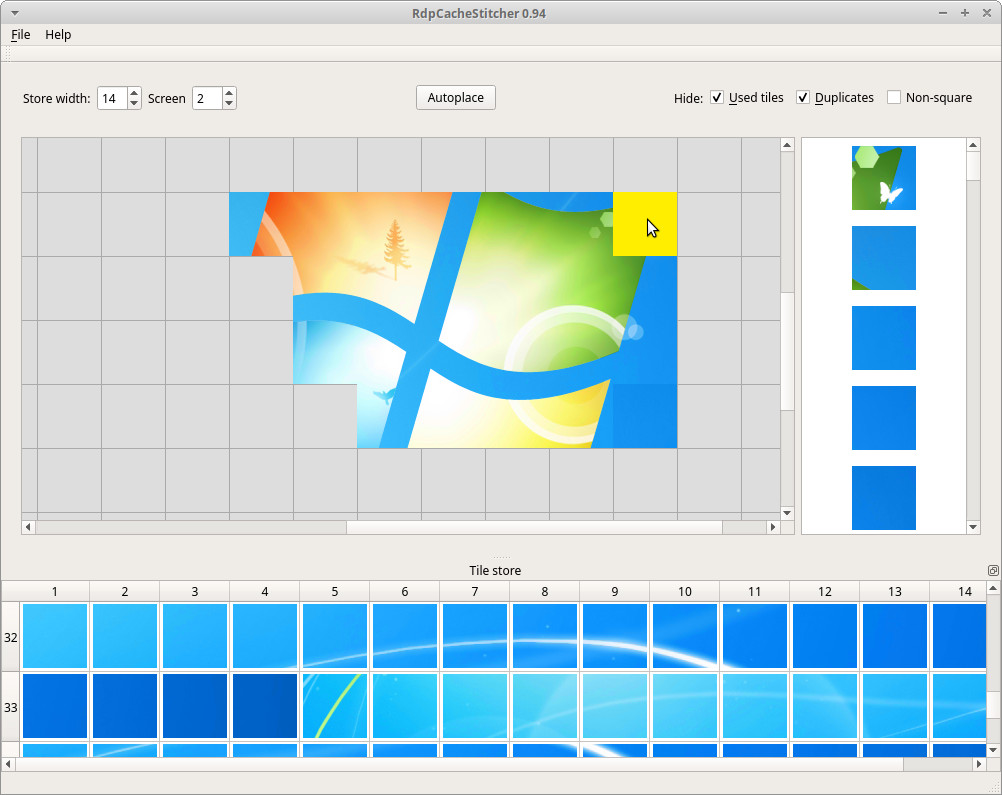 bsi-bund/rdpcachestitcher
RdpCacheStitcher è uno strumento che supporta gli analisti forensi nella ricostruzione di immagini utili dalle bitmap della cache RDP.
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 telegrip/telegrip
Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
 onekey-sec/unblob
Estrai file da qualsiasi tipo di formato contenitore
 cea-sec/usbsas
Strumento e framework per leggere in modo sicuro dispositivi di archiviazione USB non affidabili.