
NewPowerDNS
 icyguider/newpowerdns
Versione aggiornata di PowerDNS di @domchell. Aggiunge il supporto per i trasferimenti tramite record DNS A e alcune altre funzionalità utili.
data-exfiltrationcommand-and-controlred-teaming+1
85
icyguider/newpowerdnsVersione aggiornata di PowerDNS di @domchell. Aggiunge il supporto per i trasferimenti tramite record DNS A e alcune altre funzionalità utili.
 center-for-threat-informed-defense/adversary_emulation_library
Una libreria aperta di piani di emulazione degli avversari, progettata per consentire alle organizzazioni di testare le proprie difese sulla base di…
 i-am-jakoby/powershell-for-hackers
Questo repository è una raccolta di funzioni powershell che ogni hacker dovrebbe conoscere
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avanzato per React Server Components per CVE-2025-55182. Funzionalità: fingerprinting multi-stadio, verifica della vulnerabilità,…
 fin3ss3g0d/secretsdump.py
Versione potenziata di secretsdump.py di Impacket. Aggiunge il multi-threading e accetta un file di input con un elenco di host target per…
 saadahla/docplz
Progetto di esfiltrazione di documenti per divertimento e scopi educativi
 byt3bl33d3r/dnschef-ng
DNSChef (NG) - Proxy DNS per Penetration Tester e Analisti Malware
 redbyte1337/graphspy
Strumento di accesso iniziale e post-esplorazione per Entra ID e M365 con GUI basata su browser
 beigeworm/badusb-files-for-flipperzero
Una raccolta di oltre 60 script - aggiornata specificamente per la funzione BadUSB sul FlipperZero.
 badsectorlabs/sccm-http-looter
Trova file interessanti memorizzati sulle condivisioni di (System Center) Configuration Manager (SCCM/CM) tramite HTTP(s)
 infosecn1nja/veiltransfer
VeilTransfer è un'utilità di esfiltrazione dati progettata per testare e migliorare le capacità di rilevamento. Questo strumento simula tecniche di…
 deh00ni/ntdumpbof
Cobalt Strike BOF che crea un minidump di LSASS in memoria e lo esfiltra tramite il callback C2 per l'analisi offline delle credenziali con Mimikatz…
 meckazin/chromekatz
Estrai cookie e credenziali direttamente dalla memoria dei processi di Chrome/Edge
 darkspacesecurity/ssh-stealer
Funzionalità di keylogging intelligente per rubare le credenziali SSH, incluse password e chiave privata.
 b3rito/peeko
peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
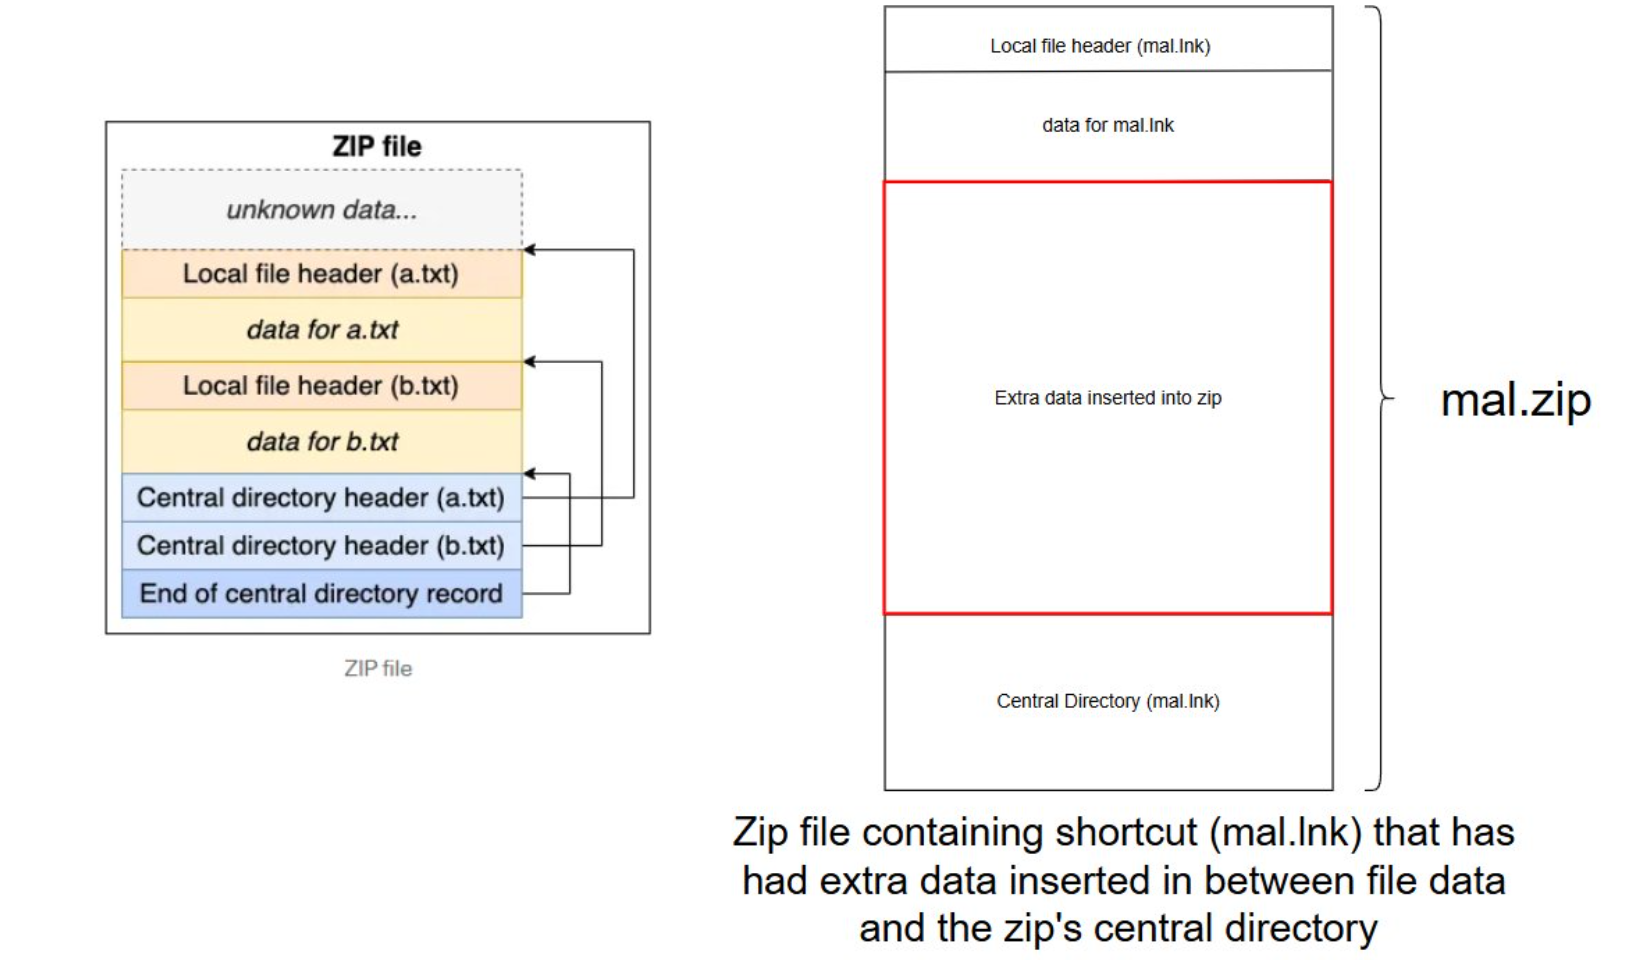 octoberfest7/zip_smuggling
Utilità Python3 per creare file zip che intrufolano dati aggiuntivi da estrarre in seguito.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Vari suggerimenti e trucchi
 matheuzsecurity/ringreaper
Agente Linux post-exploitation che utilizza io_uring per aggirare furtivamente il rilevamento EDR evitando le syscall tradizionali.