
mutillidae
 webpwnized/mutillidae
OWASP Mutillidae II è un'applicazione web gratuita e open-source, deliberatamente vulnerabile, che fornisce un target per l'addestramento sulla…
vulnerability-scannersweb-securityctf+3
1.5k
webpwnized/mutillidaeOWASP Mutillidae II è un'applicazione web gratuita e open-source, deliberatamente vulnerabile, che fornisce un target per l'addestramento sulla…
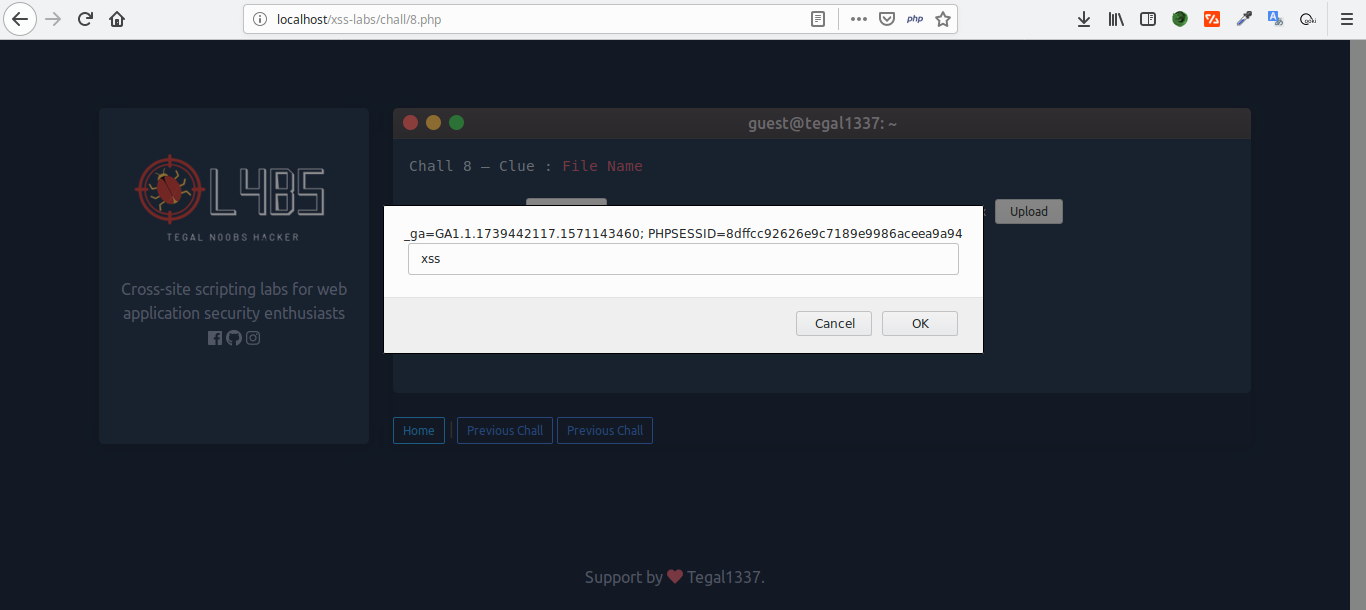 tegal1337/0l4bs
Laboratori di cross-site scripting per appassionati di sicurezza delle applicazioni web
 sofianehamlaoui/pentest-bookmarkz
Una raccolta di link utili per Pentesters
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 scoringengine/scoringengine
Motore di punteggio per competizioni Red/White/Blue Team
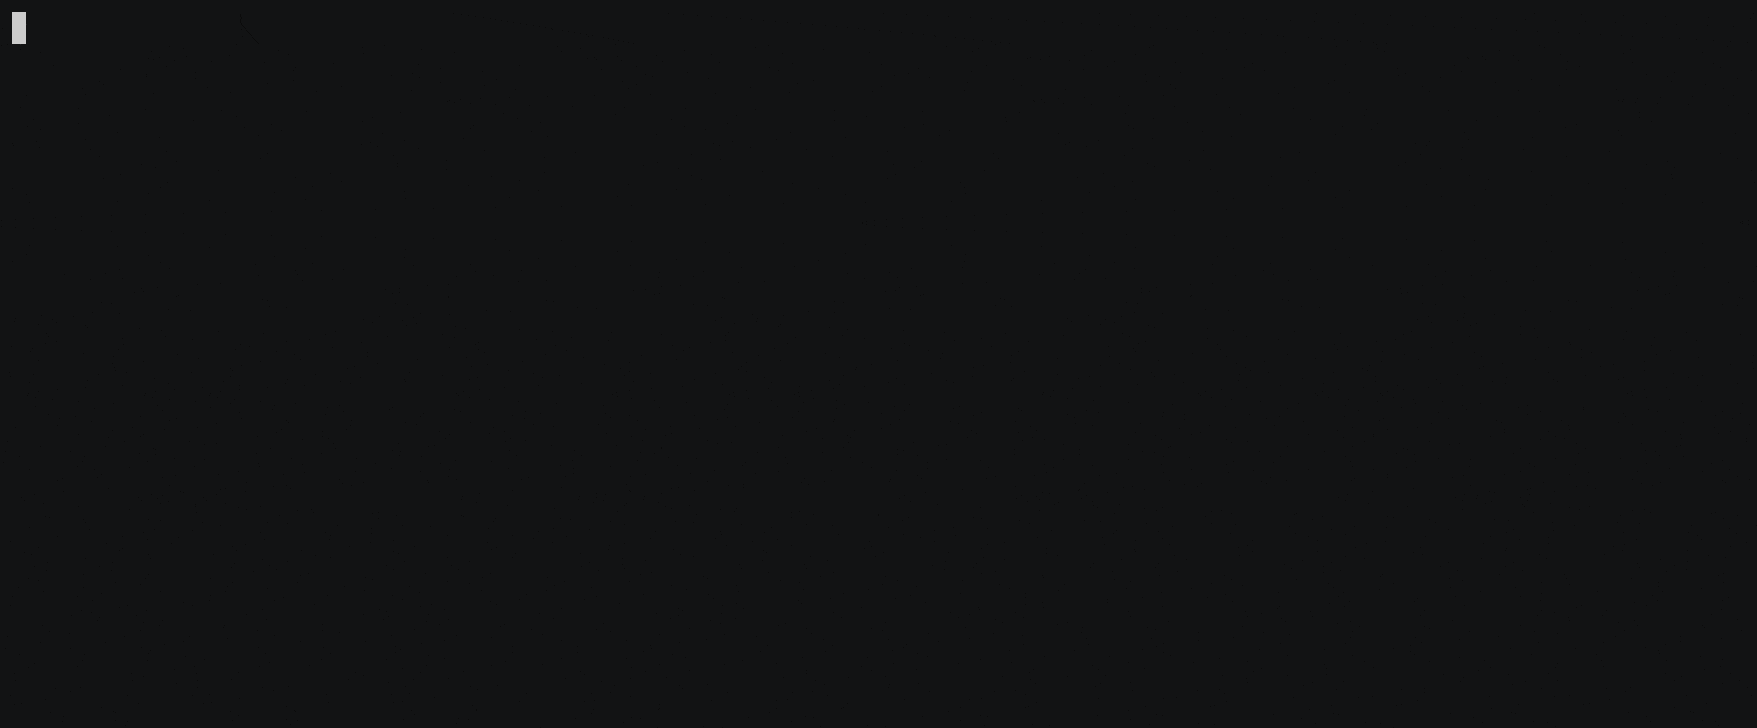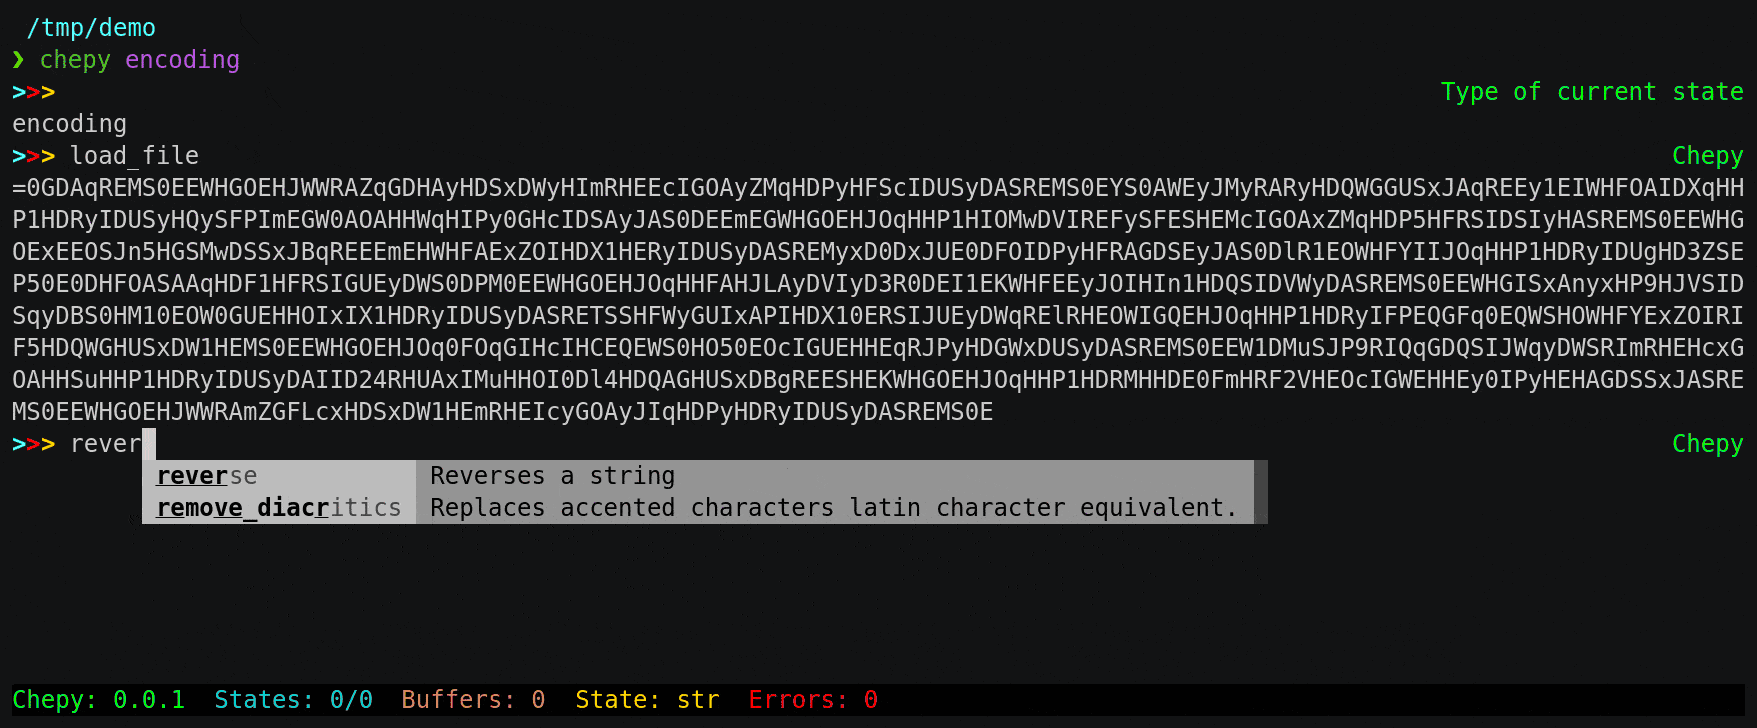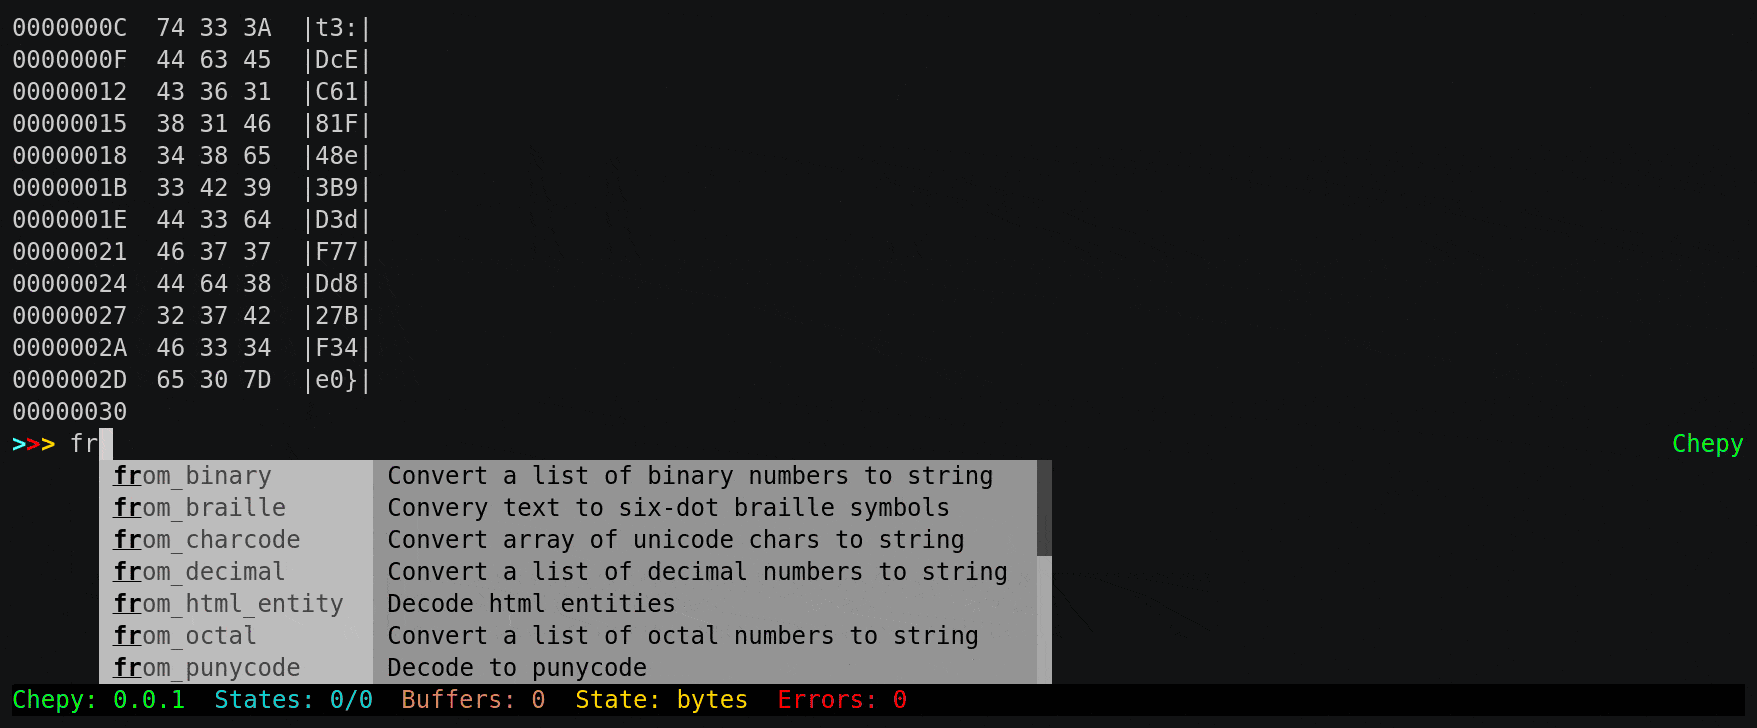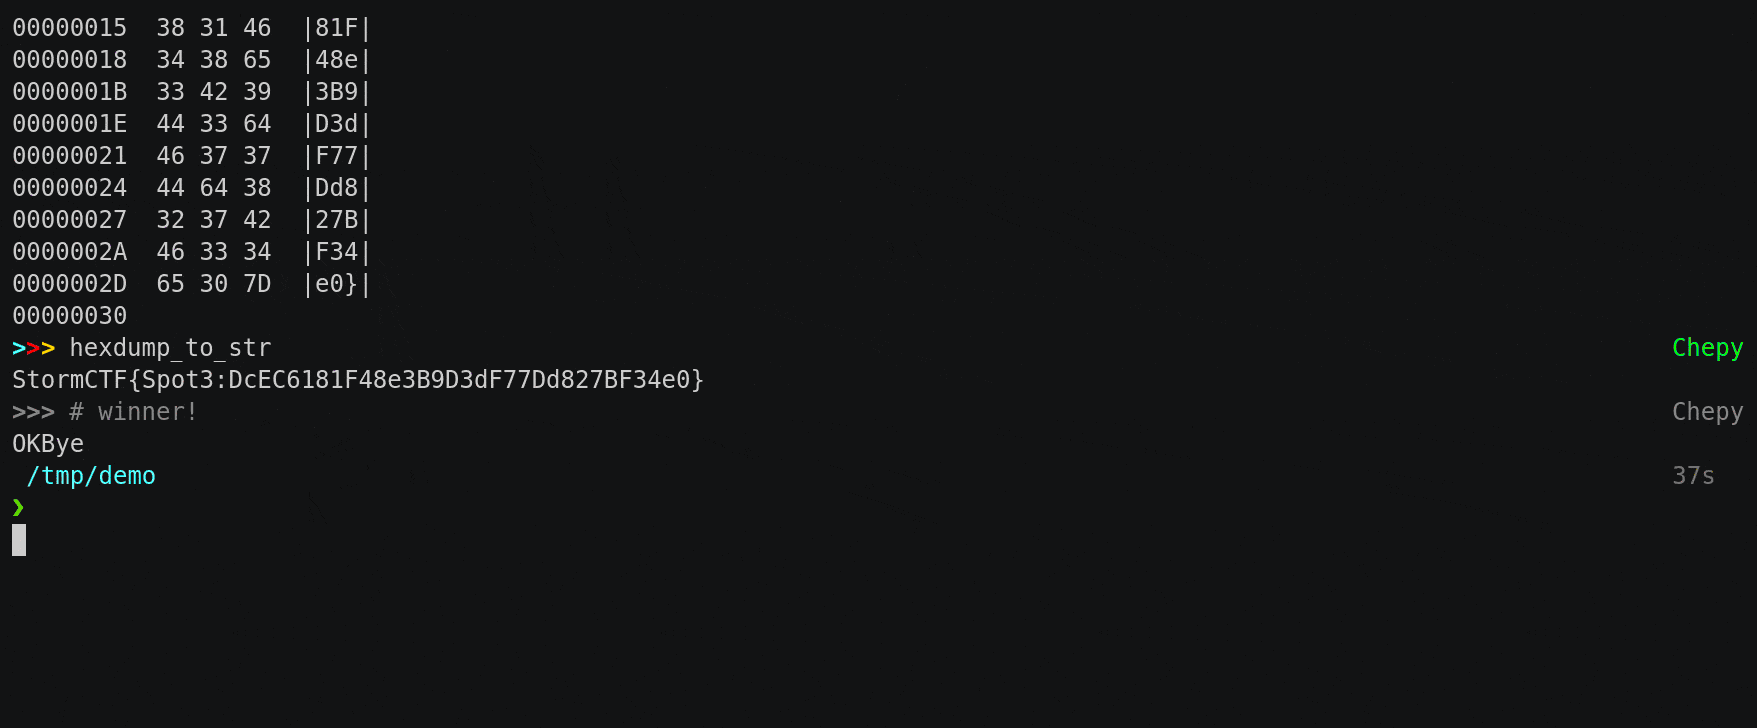 securisec/chepy
Chepy è una libreria python / interfaccia a riga di comando equivalente al fantastico strumento CyberChef.
 mufeedvh/basecrack
Decodifica tutte le basi - Decodificatore di schemi base
 gr1mmie/autoenum
Script di enumerazione automatica dei servizi
 refirmlabs/binwalk
Strumento di analisi del firmware

 apache/caldera
Piattaforma automatizzata per l'emulazione di avversari
 noraj/haiti
🔑 Identificatore del tipo di hash (CLI e libreria)
 noraj/ctf-party
:triangular_flag_on_post: Uno strumento CLI e una libreria per migliorare e velocizzare la scrittura di script/exploit con conversione/manipolazione…
 cliffe/secgen
Crea VM insicure in modo casuale
 th3xace/offport_killer
Questo strumento mira ad automatizzare l'identificazione dei potenziali servizi in esecuzione dietro porte identificate manualmente, tramite…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application è un'implementazione intenzionalmente vulnerabile del servizio GraphQL progettata per apprendere e praticare la…
 tegal1337/br0w
Hack The Br0w | Gioca con il tuo browser e impara di più, hacka divertendoti!!
 six2dez/pentest-book
Wiki di penetration testing curato con tecniche, script e checklist aggiornati quotidianamente per ricognizione, web, cloud, mobile e…