
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Command and Control — Strumenti — Pagina 9 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
955 risultati
WAREED-DNS-C2 preview

WAREED-DNS-C2

GitHubfaisal-p27/wareed-dns-c2

Framework di comando e controllo basato esclusivamente su DNS con agente Windows, generazione di payload, esecuzione di shell remota, iniezione di…
payload-generationids-ips-evasionpost-exploitation+3
126
1 anno fa
specula preview

specula

GitHubtrustedsec/specula

Framework modulare di comando e controllo che abusa della funzionalità Home Page di Microsoft Outlook per persistenza furtiva, accesso remoto e…
penetration-testing-frameworkspersistence-mechanismspost-exploitation+2
2361 anno fa
OST-C2-Spec preview

OST-C2-Spec

GitHubrasta-mouse/ost-c2-spec

Specifica C&C open source
exploitationlateral-movementpost-exploitation+2
2831 anno fa
sleep_python_bridge preview

sleep_python_bridge

GitHubcobalt-strike/sleep_python_bridge

Questo progetto è un 'ponte' tra il linguaggio sleep e python. Consente il controllo di un teamserver Cobalt Strike tramite python senza la necessità…
ioc-managementpayload-generationcommand-and-control+3
1881 anno fa
peeko preview

peeko

GitHubb3rito/peeko

peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
reconnaissancenetwork-mappingport-scanning+7
2301 anno fa
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Strumenti per mantenere l'accesso ai sistemi e dimostrazioni proof-of-concept.

persistence-mechanismspost-exploitationcommand-and-control+3
1828 mesi fa
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Moderno impianto PIC per Windows (64 e 32 bit)

shellcodepost-exploitationcommand-and-control+4
1051 anno fa
RingReaper preview

RingReaper

GitHubmatheuzsecurity/ringreaper

Agente Linux post-exploitation che utilizza io_uring per aggirare furtivamente il rilevamento EDR evitando le syscall tradizionali.

privilege-escalationids-ips-evasiondata-exfiltration+5
3831 anno fa
Loki preview

Loki

GitHubboku7/loki

🧙‍♂️ Comando e Controllo Node.js per Script-Jacking di Applicazioni Electron Vulnerabili
persistence-mechanismsexploitationids-ips-evasion+5
1.4k6 mesi fa
lutlol preview

lutlol

GitHubmagisterquis/lutlol

Vivere Sotto la Terra su Linux ~ Bsides Belfast/Vienna 2025
ids-ips-evasionimpersonation-toolspost-exploitation+3
3811 mesi fa
Crystal-Kit preview

Crystal-Kit

GitHubrasta-mouse/crystal-kit

Kit di evasione per Cobalt Strike
ids-ips-evasionpost-exploitationcommand-and-control+3
4825 mesi fa
rustbof preview

rustbof

GitHubjoaoviictorti/rustbof

Un template per scrivere Beacon Object Files (BOF) in Rust
post-exploitationcommand-and-controlred-teaming+1
1298 mesi fa
Crystal-Loaders preview

Crystal-Loaders

GitHubrasta-mouse/crystal-loaders

Una piccola raccolta di loader PIC Crystal Palace progettati per l'uso con Cobalt Strike.
penetration-testing-frameworksids-ips-evasionpost-exploitation+3
2386 mesi fa
CAPE-parsers preview

CAPE-parsers

GitHubcapesandbox/cape-parsers

CAPE: parser core e della community
dynamic-analysis-sandboxingmalware-analysiscommand-and-control+1
191 giorno fa
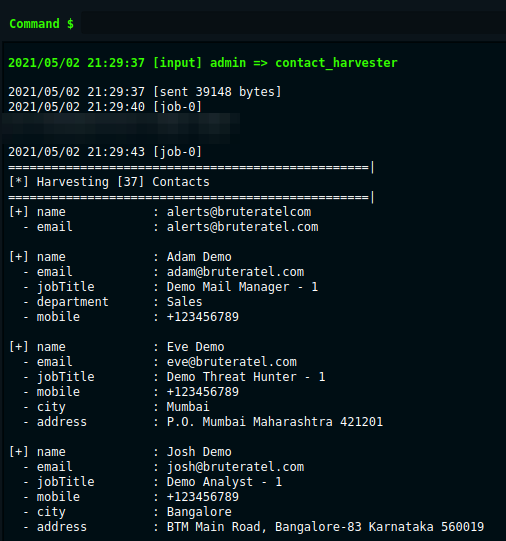
siphondns preview

siphondns

GitHubttpreport/siphondns

Esfiltrazione occulta di dati tramite DNS
ids-ips-evasiondata-exfiltrationpost-exploitation+3
531 anno fa
BRC4-BOF-Artillery preview

BRC4-BOF-Artillery

GitHubparanoidninja/brc4-bof-artillery

Raccolta di BOFs di Brute Ratel C4 per il post-sfruttamento di Windows: accesso alla memoria dei processi, recupero degli hash NetNTLMv2, raccolta…
reconnaissanceencryption-decryption-toolshash-analysis+5
15211 mesi fa
Maestro preview

Maestro

GitHubmayyhem/maestro

Abusare dei servizi Azure tramite C2
lateral-movementinformation-gatheringpost-exploitation+4
3809 mesi fa
Pentest-Tools-Collection preview

Pentest-Tools-Collection

GitHubluemmelsec/pentest-tools-collection

Raccolta curata di strumenti e comandi di sicurezza offensiva per attacchi ad Active Directory, C2, escalation dei privilegi, offuscamento e…

privilege-escalationexploitationids-ips-evasion+7
9062 mesi fa
Precedente1…8910…54Successivo